از حکمرانی تا امنیت و ارزشآفرینی؛ معماری سهلایه مدیریت هوش مصنوعی در سازمانهای آینده
هوش مصنوعی زمانی به یک مزیت راهبردی تبدیل میشود که سه شرط اساسی را محقق کند: مسئولیتپذیری در تصمیمگیری، امنیت در عملکرد و ارزشآفرینی قابل سنجش. این مقاله معماری سهلایهای برای مدیریت هوش مصنوعی در سازمانهای آینده ارائه میکند.
فهرست مطالب
- از حکمرانی تا امنیت و ارزشآفرینی؛ معماری سهلایه مدیریت هوش مصنوعی در سازمانهای آینده
- ۱. حکمرانی هوش مصنوعی؛ تعیین قواعد، مسئولیتها و حدود اختیارات
- ۲. امنیت هوش مصنوعی؛ حفاظت از سیستمها در برابر تهدیدها و سوءاستفاده
- ۳. مدیریت ارزش هوش مصنوعی؛ حلقه مفقوده بسیاری از پروژههای سازمانی
- ۴. معماری سهلایه مدیریت هوش مصنوعی سازمانی
- ۵. کاربرد معماری سهلایه در صنعت سلامت
- ۶. الزامات استقرار این مدل در سازمانهای ایرانی
- ۷. نقشه راه پیشنهادی ۹۰ روزه
- ۸. نقش مدیران ارشد در آینده حکمرانی هوش مصنوعی
- ۹. جمعبندی؛ از سازمان مجهز به هوش مصنوعی تا سازمان هوشمند
- منابع و مراجع
از حکمرانی تا امنیت و ارزشآفرینی؛ معماری سهلایه مدیریت هوش مصنوعی در سازمانهای آینده
چرا سازمانها برای موفقیت در عصر هوش مصنوعی، به چیزی فراتر از فناوری و الگوریتم نیاز دارند؟
امروزه هوش مصنوعی دیگر صرفاً یک ابزار فناورانه نیست؛ بلکه به یکی از مؤلفههای اصلی تحول دیجیتال، تصمیمسازی و بازآفرینی مدلهای کسبوکار تبدیل شده است.
با گسترش مدلهای زبانی بزرگ (LLMs)، هوش مصنوعی مولد (Generative AI) و عاملهای هوشمند (AI Agents)، سازمانها با فرصتهای بیسابقهای برای افزایش بهرهوری، کاهش هزینهها، توسعه خدمات و خلق ارزش مواجه شدهاند.
اما یک پرسش اساسی همچنان باقی است:
آیا برخورداری از هوش مصنوعی پیشرفته، به معنای هوشمند شدن سازمان است؟
پاسخ منفی است.
سازمانی که از هوش مصنوعی استفاده میکند، الزاماً سازمان هوشمندی نیست. هوشمندی سازمانی زمانی تحقق مییابد که فناوری در چارچوبی مسئولانه، امن، قابل کنترل و ارزشآفرین به کار گرفته شود.
در این میان، دو مفهوم «حکمرانی هوش مصنوعی» (AI Governance) و «امنیت هوش مصنوعی» (AI Security) جایگاه ویژهای دارند. بااینحال، از منظر مدیریت راهبردی و معماری کسبوکار، این دو مفهوم بهتنهایی برای تضمین موفقیت سرمایهگذاریهای سازمانی کافی نیستند.
به همین دلیل، میتوان مفهوم سومی با عنوان «مدیریت ارزش هوش مصنوعی» (AI Value Management) را بهعنوان مکمل این دو حوزه مطرح کرد.
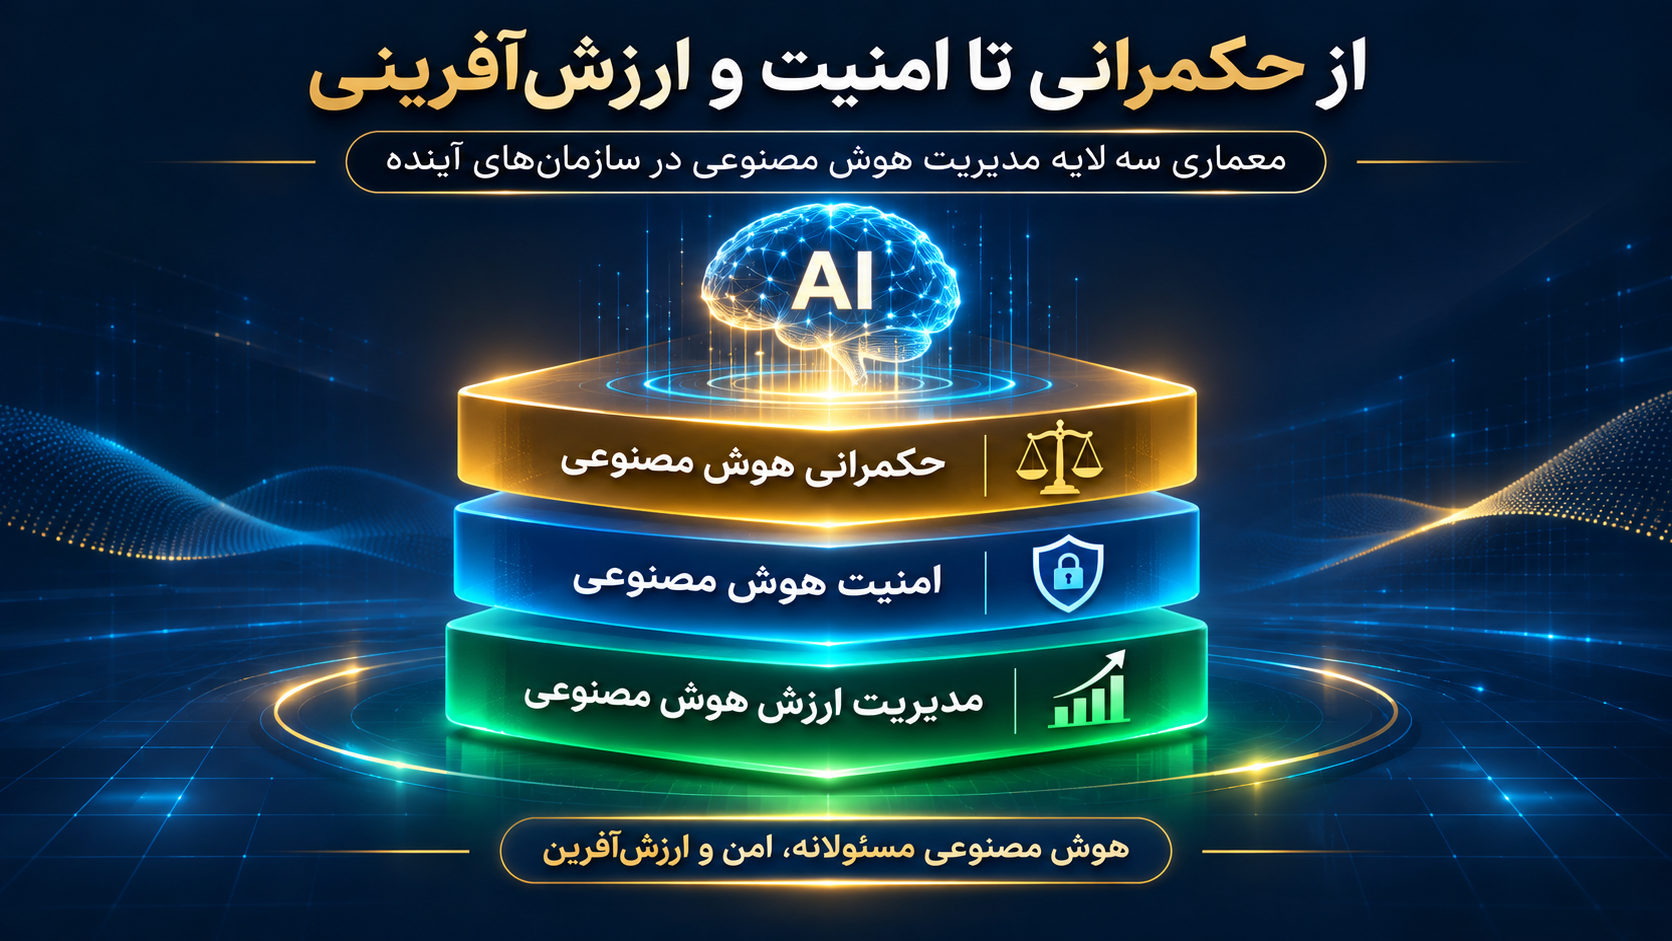
بر این اساس، معماری پیشنهادی مدیریت هوش مصنوعی سازمانی از سه مؤلفه مکمل تشکیل میشود:
۱. حکمرانی هوش مصنوعی (AI Governance)
۲. امنیت هوش مصنوعی (AI Security)
۳. مدیریت ارزش هوش مصنوعی (AI Value Management)
این سه مؤلفه، مبنای شکلگیری سازمانهایی هستند که نهتنها از هوش مصنوعی استفاده میکنند، بلکه توانایی هدایت، کنترل و تبدیل آن به ارزش پایدار را نیز دارند.
۱. حکمرانی هوش مصنوعی؛ تعیین قواعد، مسئولیتها و حدود اختیارات
حکمرانی هوش مصنوعی مجموعهای از سیاستها، ساختارهای مدیریتی، فرایندها و سازوکارهای نظارتی است که مشخص میکند سازمان چگونه هوش مصنوعی را طراحی، توسعه، استقرار و مدیریت کند.
پرسش بنیادین در حکمرانی هوش مصنوعی این است:
«آیا سازمان باید از هوش مصنوعی برای انجام این فعالیت استفاده کند و در صورت استفاده، چه الزامات و محدودیتهایی باید رعایت شود؟»
حکمرانی هوش مصنوعی بر موضوعاتی مانند عدالت الگوریتمی، شفافیت، پاسخگویی، حفظ حریم خصوصی، نظارت انسانی، ارزیابی ریسک و انطباق با قوانین و مقررات تمرکز دارد.
برای مثال، اگر یک سازمان از هوش مصنوعی در فرایند استخدام استفاده کند، باید اطمینان حاصل شود که الگوریتمهای تصمیمگیری موجب تبعیض نمیشوند، معیارهای ارزیابی قابل بررسی هستند و مسئولیت تصمیم نهایی مشخص است.
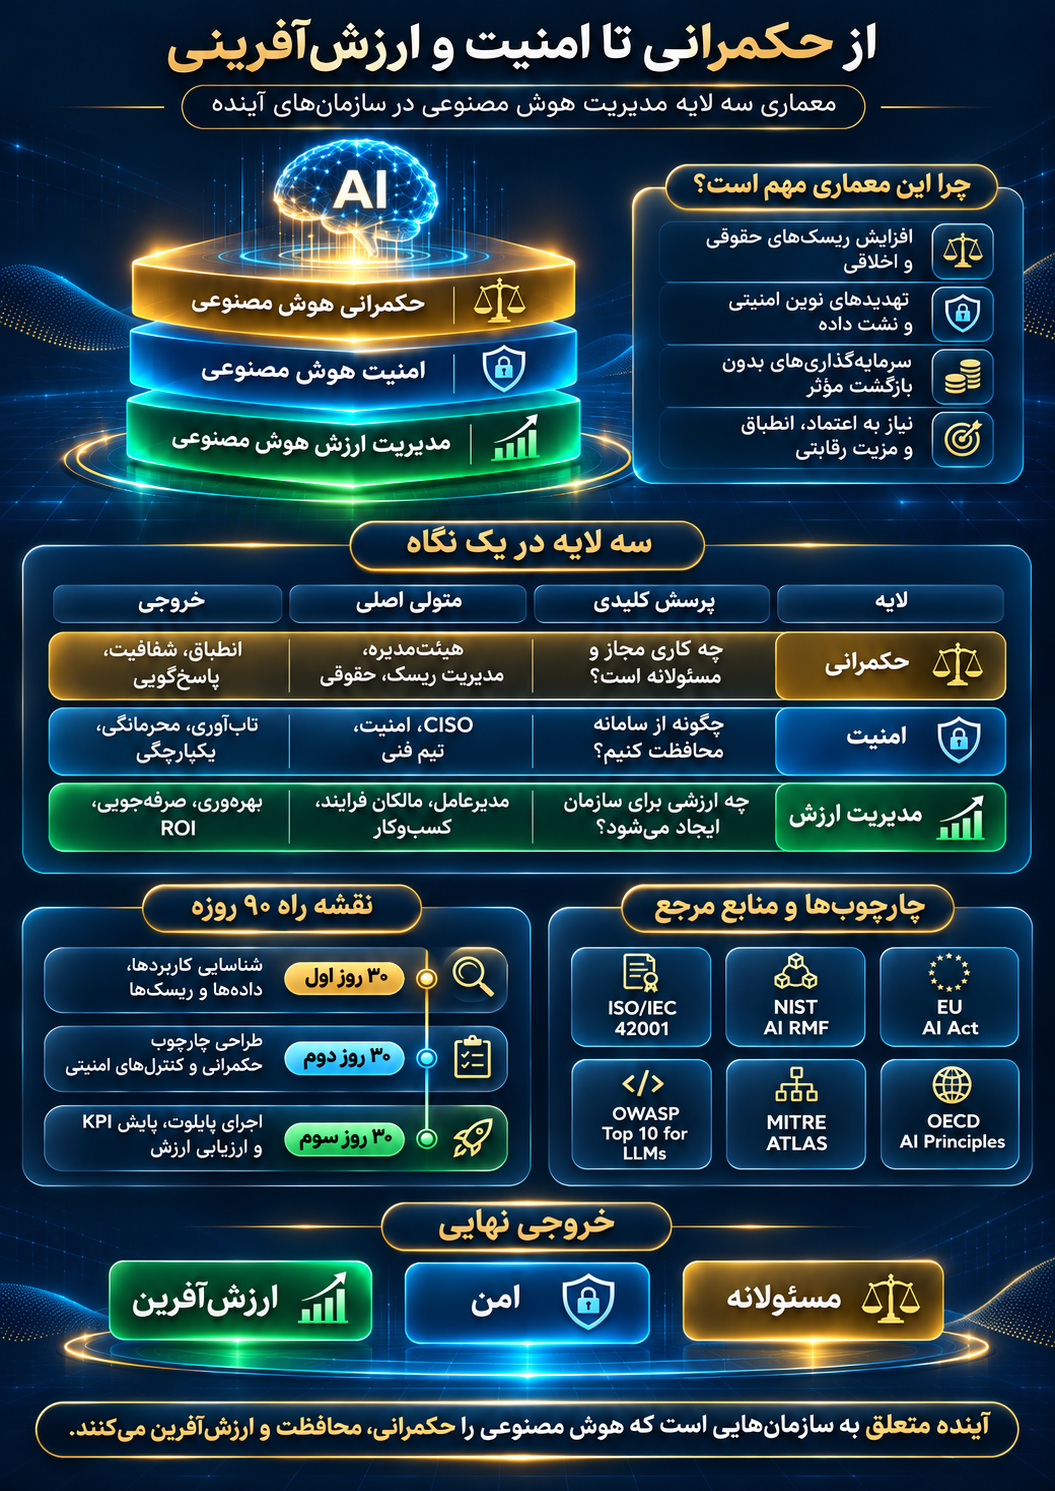
در سطح بینالمللی، چارچوبهایی مانند ISO/IEC 42001، چارچوب مدیریت ریسک هوش مصنوعی NIST AI RMF و اصول هوش مصنوعی OECD، مبانی مهمی برای طراحی و استقرار حکمرانی مسئولانه فراهم کردهاند.
همچنین قانون هوش مصنوعی اتحادیه اروپا (EU AI Act) نمونهای از رویکرد تنظیمگری مبتنی بر سطح ریسک است که الزامات متفاوتی را برای کاربردهای مختلف هوش مصنوعی در دامنه شمول خود تعیین میکند.
بنابراین حکمرانی هوش مصنوعی تلاش میکند مشخص کند چه کاری باید انجام شود، چه کاری نباید انجام شود و چه کسی در قبال پیامدهای تصمیمها مسئول است.
۲. امنیت هوش مصنوعی؛ حفاظت از سیستمها در برابر تهدیدها و سوءاستفاده
امنیت هوش مصنوعی بر حفاظت از مدلها، دادهها، زیرساختها، ارتباطات و فرایندهای هوشمند در برابر تهدیدهای داخلی و خارجی تمرکز دارد.
تفاوت مهم امنیت هوش مصنوعی با امنیت سنتی فناوری اطلاعات آن است که در سامانههای هوشمند، خود مدل و نحوه تعامل آن با دادهها و ابزارها نیز میتوانند به سطح جدیدی از آسیبپذیری تبدیل شوند.
مهمترین تهدیدهای این حوزه عبارتاند از:
Prompt Injection: تزریق دستورهای مخرب برای تغییر رفتار مدل.
Data Poisoning: آلودهسازی دادههای آموزشی یا ورودی بهمنظور تأثیرگذاری بر خروجی سامانه.
Model Theft: سرقت یا استخراج غیرمجاز اطلاعات و قابلیتهای مدل.
Sensitive Data Leakage: افشای اطلاعات حساس و محرمانه.
Excessive Agency: اعطای اختیارات بیشازحد به عاملهای هوشمند.
Unauthorized Access: دسترسی غیرمجاز به مدلها، دادهها و ابزارهای متصل.
چارچوبهایی مانند OWASP Top 10 for LLM Applications، پایگاه دانش MITRE ATLAS و اسناد NIST در زمینه یادگیری ماشین خصمانه، ابزارهای مهمی برای شناخت و مدیریت این تهدیدها هستند.
برای مثال، در یک سامانه هوشمند سلامت، ممکن است مدل از نظر دقت عملکرد مناسبی داشته باشد، اما ضعف در کنترل دسترسی یا پردازش دستورهای ورودی، زمینه افشای اطلاعات بیماران را فراهم کند.
بنابراین امنیت هوش مصنوعی باید از مراحل اولیه طراحی تا توسعه، استقرار و بهرهبرداری مستمر، بخشی جداییناپذیر از معماری سامانه باشد.
۳. مدیریت ارزش هوش مصنوعی؛ حلقه مفقوده بسیاری از پروژههای سازمانی
اگر سازمانی سامانه هوش مصنوعی خود را بهدرستی حکمرانی کند و امنیت قابل قبولی نیز برای آن فراهم سازد، آیا میتوان نتیجه گرفت که سرمایهگذاری موفقی انجام داده است؟
لزوماً خیر.
ممکن است سامانهای از نظر فنی پیشرفته، از نظر امنیتی مقاوم و از نظر مقرراتی منطبق باشد، اما هیچ تأثیر معناداری بر بهرهوری، درآمد، کیفیت خدمات یا رضایت ذینفعان نداشته باشد.
اینجاست که مدیریت ارزش هوش مصنوعی اهمیت پیدا میکند.
مدیریت ارزش هوش مصنوعی به معنای طراحی و اجرای سازوکارهایی است که تضمین کنند سرمایهگذاری در این فناوری با اهداف راهبردی سازمان همراستا بوده و نتایج آن قابل اندازهگیری باشد.
این مفهوم در مدل پیشنهادی حاضر، بهعنوان یک لایه مدیریتی مکمل معرفی میشود و نباید آن را با یک استاندارد مستقل بینالمللی اشتباه گرفت.
مهمترین ابعاد مدیریت ارزش هوش مصنوعی عبارتاند از:
افزایش بهرهوری و کارایی عملیاتی
کاهش هزینههای مستقیم و غیرمستقیم
بهبود کیفیت محصولات و خدمات
افزایش سرعت و کیفیت تصمیمگیری
توسعه مدلهای جدید درآمدی
ارتقای تجربه مشتریان و ذینفعان
افزایش ظرفیت نوآوری سازمانی
سنجش بازگشت سرمایه (ROI)
مدیریت هزینه کل مالکیت و بهرهبرداری از سامانه
مدیریت ارزش به سازمان کمک میکند میان پروژههایی که صرفاً جذابیت فناورانه دارند و پروژههایی که واقعاً مسئلهای اقتصادی یا عملیاتی را حل میکنند، تفاوت قائل شود.
۴. معماری سهلایه مدیریت هوش مصنوعی سازمانی
با ترکیب سه مفهوم فوق، میتوان یک معماری مدیریتی یکپارچه برای هوش مصنوعی سازمانی پیشنهاد کرد.
لایه نخست: حکمرانی هوش مصنوعی
وظیفه این لایه، تعیین جهتگیریها، مسئولیتها، سیاستها و حدود قابل قبول استفاده از هوش مصنوعی است.
خروجی مورد انتظار: هوش مصنوعی مسئولانه، شفاف و پاسخگو.
لایه دوم: امنیت هوش مصنوعی
این لایه وظیفه حفاظت از سامانهها، دادهها، مدلها و فرایندهای هوشمند را در برابر تهدیدها و سوءاستفادهها بر عهده دارد.
خروجی مورد انتظار: هوش مصنوعی امن، مقاوم و تابآور.
لایه سوم: مدیریت ارزش هوش مصنوعی
وظیفه این لایه، اطمینان از همراستایی پروژههای هوش مصنوعی با اهداف سازمان و اندازهگیری ارزش اقتصادی و عملیاتی حاصل از آنهاست.
خروجی مورد انتظار: هوش مصنوعی اثربخش، ارزشآفرین و پایدار.
نکته مهم این است که این سه لایه، مراحل متوالی یک پروژه نیستند؛ بلکه سه قابلیت مدیریتی مکمل به شمار میروند که باید در سراسر چرخه عمر سامانههای هوش مصنوعی بهصورت هماهنگ عمل کنند.
۵. کاربرد معماری سهلایه در صنعت سلامت
برای درک اهمیت این مدل، میتوان کاربرد آن را در صنعت سلامت بررسی کرد.
فرض کنیم یک بیمارستان قصد دارد سامانه هوش مصنوعی برای ارزیابی اولیه وضعیت بیماران و پیشنهاد مسیر دریافت خدمات درمانی راهاندازی کند.
از منظر حکمرانی، لازم است مشخص شود که سامانه در چه محدودهای مجاز به ارائه پیشنهاد است، تصمیم نهایی چگونه اتخاذ میشود، نظارت انسانی چه جایگاهی دارد و مسئولیت پیامدهای احتمالی چگونه تعریف شده است.
از منظر امنیت، حفاظت از پروندههای پزشکی، کنترل دسترسی، امنیت مدل، محرمانگی اطلاعات و مقابله با دستکاری خروجیها اهمیت پیدا میکند.
از منظر مدیریت ارزش نیز باید بررسی شود که آیا سامانه توانسته زمان انتظار بیماران را کاهش دهد، بهرهوری منابع درمانی را افزایش دهد، کیفیت خدمات را بهبود بخشد و هزینههای عملیاتی را بدون کاهش ایمنی بیمار مدیریت کند.
بنابراین موفقیت سامانه صرفاً با دقت الگوریتم یا تعداد کاربران سنجیده نمیشود؛ بلکه باید پیامدهای واقعی آن برای بیمار، ارائهدهنده خدمت و نظام سلامت مورد ارزیابی قرار گیرد.
این منطق در صنایع تولیدی، بانکداری، بیمه، حملونقل، خدمات عمومی، زنجیره تأمین و سایر حوزههای اقتصادی نیز قابل استفاده است.
۶. الزامات استقرار این مدل در سازمانهای ایرانی
استقرار موفق هوش مصنوعی در سازمانهای ایرانی نیازمند عبور از رویکرد پروژهمحور و حرکت به سمت مدیریت یکپارچه قابلیتهای هوشمند است.
در بسیاری از سازمانها، استفاده از هوش مصنوعی ابتدا با خرید ابزار، ایجاد دسترسی به مدلهای زبانی یا اجرای چند پروژه آزمایشی آغاز میشود.
اما بدون معماری مدیریتی مشخص، این اقدامات ممکن است به جزایری از فناوری تبدیل شوند که ارتباط روشنی با اهداف راهبردی سازمان ندارند.
برای جلوگیری از چنین وضعیتی، اقدامات زیر پیشنهاد میشود:
اول: تدوین راهبرد هوش مصنوعی سازمان
اهداف، اولویتها، حوزههای کاربرد و نتایج مورد انتظار باید با راهبرد کلان سازمان همراستا شوند.
دوم: تشکیل ساختار حکمرانی هوش مصنوعی
مسئولیتهای مدیریت ارشد، فناوری اطلاعات، امنیت، حقوقی، مدیریت ریسک و مالکان فرایندها باید بهروشنی تعیین شود.
سوم: شناسایی و طبقهبندی کاربردهای هوش مصنوعی
تمام کاربردهای موجود و پیشنهادی باید از نظر حساسیت داده، سطح ریسک، اهمیت عملیاتی و ارزش مورد انتظار بررسی شوند.
چهارم: طراحی الزامات امنیتی و کنترلی
مدیریت دسترسی، حفاظت از داده، آزمونهای امنیتی، پایش مستمر و مدیریت رخدادها باید متناسب با ماهیت هر سامانه تعریف شوند.
پنجم: ایجاد نظام ارزیابی ارزش
برای هر پروژه لازم است شاخصهای عملکرد، هزینههای سرمایهگذاری، هزینههای بهرهبرداری، منافع مورد انتظار و روش محاسبه بازگشت سرمایه مشخص شود.
ششم: توسعه سرمایه انسانی و فرهنگ سازمانی
هوش مصنوعی بدون توانمندسازی مدیران، کارشناسان و کاربران نهایی نمیتواند به تحول پایدار منجر شود.
هفتم: ارزیابی و بهبود مستمر
عملکرد سامانهها باید از نظر انطباق، امنیت، کیفیت و ارزشآفرینی بهطور دورهای ارزیابی شود.
۷. نقشه راه پیشنهادی ۹۰ روزه
برای آغاز استقرار معماری سهلایه در یک سازمان، میتوان برنامهای اولیه در سه دوره سیروزه تعریف کرد.
روزهای ۱ تا ۳۰: شناخت و ارزیابی
شناسایی سامانهها و کاربردهای هوش مصنوعی، تعیین مسئولان، ارزیابی اولیه ریسکها، بررسی کیفیت دادهها و شناسایی فرصتهای ارزشآفرینی.
خروجی: اطلس کاربردهای هوش مصنوعی و ماتریس اولیه ریسک و فرصت.
روزهای ۳۱ تا ۶۰: طراحی چارچوب مدیریتی
تدوین سیاستهای حکمرانی، طراحی کنترلهای امنیتی، تعیین شاخصهای ارزشآفرینی و انتخاب پروژههای پایلوت.
خروجی: چارچوب اولیه حکمرانی، برنامه امنیت و مدل ارزیابی عملکرد.
روزهای ۶۱ تا ۹۰: اجرا و سنجش
اجرای آزمایشی پروژه منتخب، ثبت شاخصهای عملکرد، ارزیابی تهدیدها و بررسی دستاوردهای واقعی.
خروجی: گزارش ارزیابی پایلوت، داشبورد مدیریتی و تصمیم درباره توسعه، اصلاح یا توقف پروژه.
این برنامه صرفاً یک الگوی آغازین است و باید متناسب با اندازه سازمان، بلوغ دیجیتال، منابع و حساسیت فعالیتها بازطراحی شود.
۸. نقش مدیران ارشد در آینده حکمرانی هوش مصنوعی
یکی از خطاهای راهبردی، واگذاری کامل موضوع هوش مصنوعی به واحد فناوری اطلاعات است.
هوش مصنوعی اگرچه ماهیتی فناورانه دارد، اما پیامدهای آن به حوزه راهبرد، اقتصاد، حقوق، منابع انسانی، عملیات و اعتبار سازمان گسترش پیدا میکند.
به همین دلیل، مدیران ارشد باید در سه سطح نقشآفرینی کنند:
در سطح حکمرانی، حدود مسئولیتپذیری و ریسکپذیری سازمان را تعیین کنند.
در سطح امنیت، اطمینان یابند که حفاظت از داراییها و اطلاعات سازمان متناسب با تهدیدهای جدید طراحی شده است.
در سطح ارزشآفرینی، سرمایهگذاریها را بر اساس نتایج واقعی و قابل اندازهگیری هدایت کنند.
در واقع، آینده مدیریت سازمانی تنها به توانایی استفاده از هوش مصنوعی وابسته نیست؛ بلکه به توانایی هدایت، کنترل و بهرهبرداری اقتصادی و اجتماعی از آن بستگی دارد.
۹. جمعبندی؛ از سازمان مجهز به هوش مصنوعی تا سازمان هوشمند
سازمانهای آینده را نمیتوان صرفاً بر اساس تعداد ابزارهای هوش مصنوعی، حجم دادهها یا میزان سرمایهگذاری فناورانه ارزیابی کرد.
معیار مهمتر، میزان توانایی سازمان در تبدیل فناوری به قابلیت راهبردی پایدار است.
در این مسیر، حکمرانی هوش مصنوعی مسئولیتپذیری و مشروعیت تصمیمها را تقویت میکند؛ امنیت هوش مصنوعی از سامانهها و اطلاعات محافظت میکند؛ و مدیریت ارزش هوش مصنوعی، ارتباط فناوری با نتایج واقعی کسبوکار را برقرار میسازد.
از این منظر، معماری سهلایه مدیریت هوش مصنوعی میتواند مبنایی برای توسعه مدلهای بلوغ سازمانی، طراحی نقشه راه تحول دیجیتال و ارزیابی سرمایهگذاریهای هوشمندسازی باشد.
آینده متعلق به سازمانهایی نیست که صرفاً هوش مصنوعی بیشتری دارند؛ بلکه متعلق به سازمانهایی است که میدانند چگونه هوش مصنوعی را مسئولانه حکمرانی کنند، هوشمندانه از آن محافظت کنند و هدفمند از آن ارزش بیافرینند.
منابع و مراجع
۱. ISO/IEC 42001:2023 – Artificial Intelligence Management System
https://www.iso.org/standard/42001
۲. NIST – Artificial Intelligence Risk Management Framework
https://www.nist.gov/itl/ai-risk-management-framework
۳. OWASP – Top 10 for Large Language Model Applications
https://genai.owasp.org/
۴. MITRE ATLAS – Adversarial Threat Landscape for AI Systems
https://atlas.mitre.org/
۵. European Commission – Regulatory Framework for Artificial Intelligence
https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
۶. OECD – Principles on Artificial Intelligence
https://oecd.ai/en/ai-principles
تدوین و تحلیل: حمید ترکاشوند
حوزه تخصصی: استراتژی، توسعه کسبوکار، تحول دیجیتال و معماری اکوسیستمهای هوشمند
بنیاد ملی توسعه فناوریهای فرهنگی
https://iranctech.ir
لینکدین:
https://www.linkedin.com/in/hamid-tarkashvand/
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.