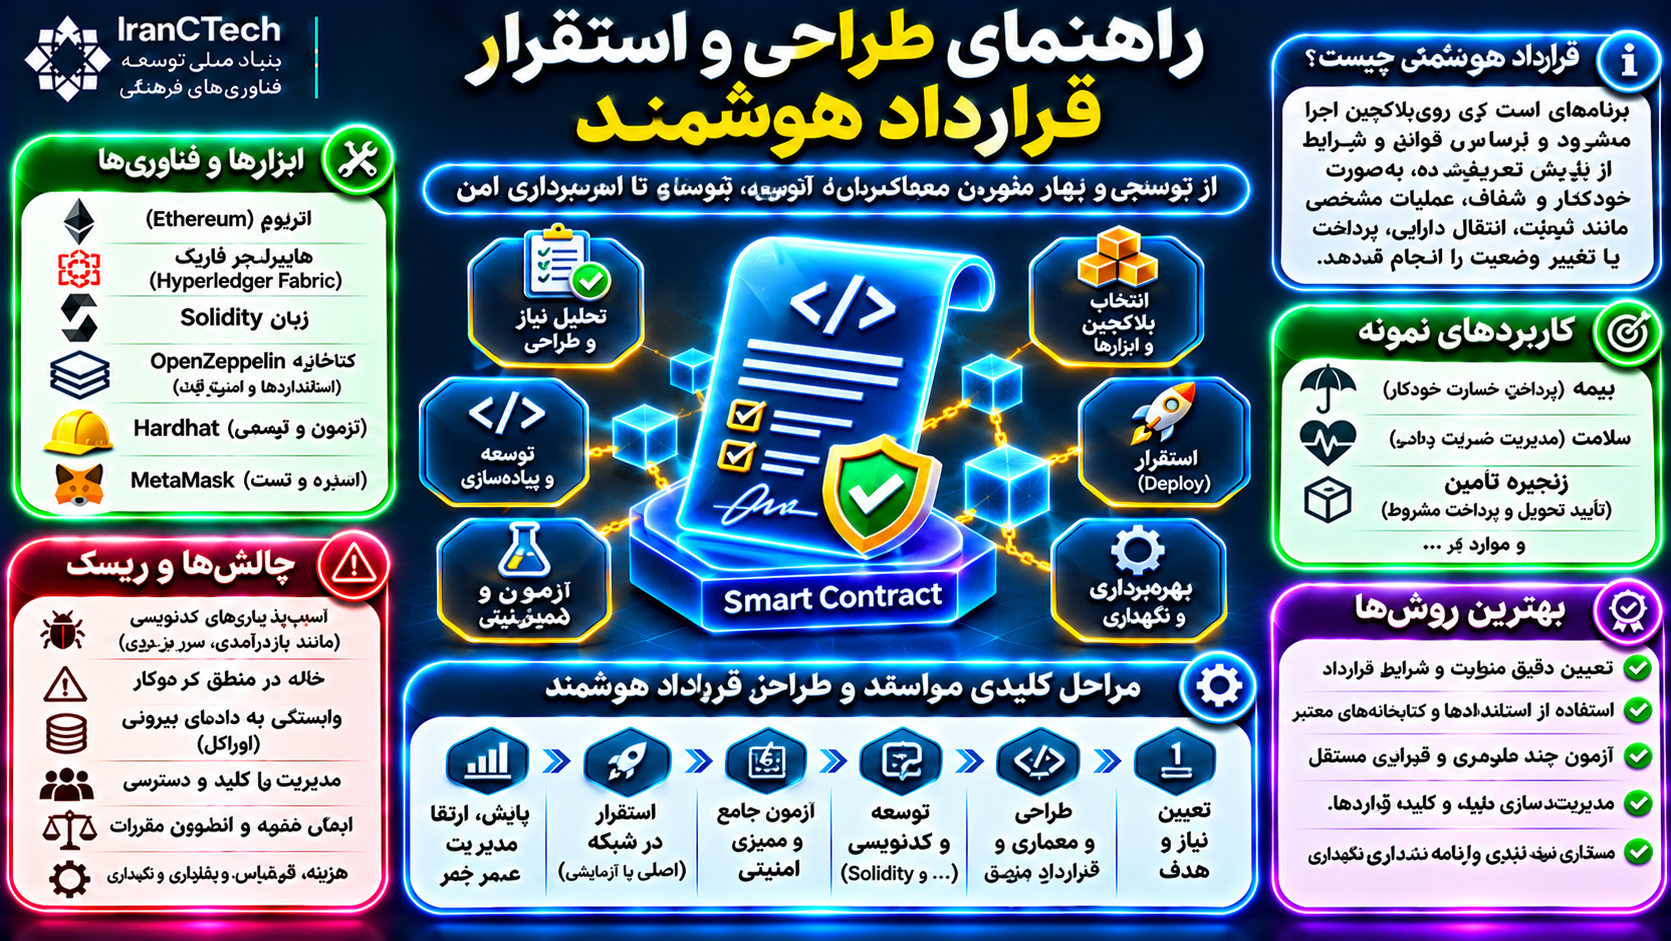
راهنمای طراحی و استقرار قرارداد هوشمند
ابتدا مشخص کنید چرا پایگاه داده و API معمولی کافی نیست. نیاز به اعتماد مشترک میان چند بازیگر مستقل و ثبت قابل حسابرسی میتواند دلیل بررسی قرارداد هوشمند باشد.
فهرست مطالب
- راهنمای طراحی و استقرار قرارداد هوشمند؛ از تحلیل نیازمندیها تا بهرهبرداری امن
- مقدمه؛ چرا نوشتن کد تنها بخشی از مسئله است؟
- بخش اول: شناخت مسئله و امکانسنجی
- ۱. مسئله کسبوکار را تعریف کنید
- ۲. ذینفعان را شناسایی کنید
- ۳. ضرورت بلاکچین را بررسی کنید
- ۴. ارزش قرارداد هوشمند را تعیین کنید
- ۵. محدودیتهای قانونی را شناسایی کنید
- ۶. معیار موفقیت تعریف کنید
- ۷. دامنه نسخه اولیه را محدود کنید
- ۸. امکانسنجی اقتصادی انجام دهید
- بخش دوم: تحلیل نیازمندیها
- ۹. نیازمندیهای عملکردی
- ۱۰. نیازمندیهای غیرعملکردی
- ۱۱. تعریف نقشها
- ۱۲. تعریف داراییها
- ۱۳. تعریف وضعیتها
- ۱۴. تعریف رویدادها
- ۱۵. تعریف شرایط اجرا
- ۱۶. تعریف استثناها
- ۱۷. تعریف قواعد اصلاح
- ۱۸. تعریف معیار پذیرش
- بخش سوم: طراحی معماری قرارداد هوشمند
- ۱۹. انتخاب شبکه
- ۲۰. انتخاب معماری تکقراردادی یا چندقراردادی
- ۲۱. تفکیک منطق و داده
- ۲۲. طراحی کنترل دسترسی
- ۲۳. طراحی مدل مالکیت
- ۲۴. انتخاب مدل ارتقا
- ۲۵. معماری پروکسی
- ۲۶. خطر معماری ارتقاپذیر
- ۲۷. طراحی رویدادها
- ۲۸. طراحی ذخیرهسازی
- ۲۹. دادههای خارج از زنجیره
- ۳۰. طراحی اوراکل
- بخش چهارم: انتخاب زبان و ابزارهای توسعه
- ۳۱. زبان Solidity
- ۳۲. زبان Vyper
- ۳۳. محیط Remix
- ۳۴. ابزار Foundry
- ۳۵. ابزار Hardhat
- ۳۶. کتابخانه OpenZeppelin
- ۳۷. کیفپول توسعهدهنده
- ۳۸. مدیریت وابستگیها
- ۳۹. کنترل نسخه
- ۴۰. مدیریت اسرار
- بخش پنجم: طراحی منطق قرارداد
- ۴۱. اصل سادگی
- ۴۲. اصل حداقل اختیار
- ۴۳. اعتبارسنجی ورودی
- ۴۴. مدیریت وضعیت
- ۴۵. جلوگیری از اجرای تکراری
- ۴۶. الگوی Checks-Effects-Interactions
- ۴۷. مدیریت خطا
- ۴۸. مدیریت محاسبات
- ۴۹. طراحی پرداخت
- ۵۰. طراحی رویدادهای مالی
- ۵۱. مدیریت داراییهای توکنی
- ۵۲. جلوگیری از وابستگی غیرضروری
- بخش ششم: نمونه ساده قرارداد هوشمند
- تحلیل نمونه
- بخش هفتم: آزمون قرارداد هوشمند
- ۵۳. آزمون واحد
- ۵۴. آزمون مسیر موفق
- ۵۵. آزمون مسیر شکست
- ۵۶. آزمون نقشها
- ۵۷. آزمون محاسبات
- ۵۸. آزمون بازدرآمدی
- ۵۹. آزمون وضعیت
- ۶۰. آزمون فازینگ
- ۶۱. آزمون ناوردا
- ۶۲. آزمون یکپارچگی
- ۶۳. آزمون شبیهسازی شبکه
- ۶۴. آزمون هزینه گس
- ۶۵. آزمون ارتقا
- ۶۶. آزمون بازیابی
- بخش هشتم: ممیزی امنیتی
- ۶۷. ممیزی چیست؟
- ۶۸. زمان ممیزی
- ۶۹. تحلیل ایستا
- ۷۰. بررسی دستی
- ۷۱. تحلیل کنترل دسترسی
- ۷۲. تحلیل اوراکل
- ۷۳. تحلیل منطق اقتصادی
- ۷۴. تحلیل ارتقا
- ۷۵. درجهبندی یافتهها
- ۷۶. رفع یافتهها
- ۷۷. ممیزی مجدد
- ۷۸. محدودیت ممیزی
- بخش نهم: آمادهسازی برای استقرار
- ۷۹. تثبیت نسخه
- ۸۰. بررسی وابستگیها
- ۸۱. تعیین شبکه هدف
- ۸۲. مدیریت حساب استقرار
- ۸۳. حفاظت کلید خصوصی
- ۸۴. تعیین مدیر قرارداد
- ۸۵. تعیین سقف ریسک
- ۸۶. آمادهسازی برنامه اضطراری
- ۸۷. مستندسازی استقرار
- ۸۸. تأیید کد منبع
- بخش دهم: مراحل استقرار روی شبکه آزمایشی
- ۸۹. ایجاد پروژه
- ۹۰. تنظیم کامپایلر
- ۹۱. کامپایل
- ۹۲. اجرای آزمونها
- ۹۳. انتخاب شبکه آزمایشی
- ۹۴. دریافت دارایی آزمایشی
- ۹۵. تنظیم اتصال
- ۹۶. اجرای اسکریپت استقرار
- ۹۷. دریافت نشانی قرارداد
- ۹۸. بررسی کد مستقرشده
- ۹۹. آزمون عملیاتی
- ۱۰۰. بررسی رویدادها
- ۱۰۱. بررسی کارمزد
- ۱۰۲. ثبت نتایج
- بخش یازدهم: استقرار در شبکه اصلی
- ۱۰۳. بازبینی نهایی
- ۱۰۴. تأیید حقوقی
- ۱۰۵. تأیید تنظیمات
- ۱۰۶. مدیریت کلید استقرار
- ۱۰۷. اجرای استقرار
- ۱۰۸. بررسی تراکنش
- ۱۰۹. تأیید کد منبع
- ۱۱۰. انتقال اختیارات
- ۱۱۱. فعالسازی تدریجی
- ۱۱۲. پایش اولیه
- بخش دوازدهم: بهرهبرداری و نگهداری
- ۱۱۳. پایش تراکنشها
- ۱۱۴. پایش موجودی
- ۱۱۵. پایش اوراکل
- ۱۱۶. پایش اختیارات
- ۱۱۷. مدیریت رخداد
- ۱۱۸. مدیریت تغییرات
- ۱۱۹. مدیریت نسخه
- ۱۲۰. گزارشدهی
- ۱۲۱. پشتیبانگیری
- ۱۲۲. برنامه خروج
- بخش سیزدهم: اشتباهات رایج توسعهدهندگان
- ۱۲۳. استقرار بدون آزمون
- ۱۲۴. استفاده از کد ناشناخته
- ۱۲۵. استفاده از نسخه قدیمی
- ۱۲۶. کنترل دسترسی ضعیف
- ۱۲۷. اعتماد مطلق به اوراکل
- ۱۲۸. محاسبات نادرست
- ۱۲۹. مدیریت ضعیف کلید
- ۱۳۰. ارتقای بدون آزمون
- ۱۳۱. نبود سازوکار اضطراری
- ۱۳۲. ثبت داده حساس
- ۱۳۳. پیچیدگی غیرضروری
- ۱۳۴. نادیدهگرفتن حقوق کاربران
- بخش چهاردهم: ملاحظات حقوقی و قراردادی
- ۱۳۵. اعتبار توافق
- ۱۳۶. تعیین قانون حاکم
- ۱۳۷. تعیین مسئولیت توسعهدهنده
- ۱۳۸. تعیین مسئولیت بهرهبردار
- ۱۳۹. تعیین مسئولیت اوراکل
- ۱۴۰. مدیریت اختلاف
- ۱۴۱. جبران خسارت
- ۱۴۲. اصلاح اشتباه
- ۱۴۳. حفاظت داده
- ۱۴۴. انطباق بخشی
- بخش پانزدهم: نقشه راه پیشنهادی توسعه
- ۱۴۵. مرحله کشف
- ۱۴۶. مرحله تحلیل
- ۱۴۷. مرحله طراحی
- ۱۴۸. مرحله توسعه
- ۱۴۹. مرحله آزمون
- ۱۵۰. مرحله ممیزی
- ۱۵۱. مرحله آزمایشی
- ۱۵۲. مرحله استقرار
- ۱۵۳. مرحله بهرهبرداری
- ۱۵۴. مرحله بهبود
- بخش شانزدهم: پرسشهای متداول
- ۱۵۵. برای ساخت قرارداد هوشمند از کجا شروع کنیم؟
- ۱۵۶. آیا برای ساخت قرارداد هوشمند برنامهنویسی لازم است؟
- ۱۵۷. بهترین زبان توسعه چیست؟
- ۱۵۸. آیا Remix کافی است؟
- ۱۵۹. Foundry بهتر است یا Hardhat؟
- ۱۶۰. آیا استقرار قرارداد هزینه دارد؟
- ۱۶۱. آیا میتوان قرارداد را بعد از استقرار تغییر داد؟
- ۱۶۲. آیا قرارداد هوشمند کاملاً امن است؟
- ۱۶۳. آیا ممیزی امنیتی اجباری است؟
- ۱۶۴. آیا میتوان اطلاعات پزشکی را روی بلاکچین ثبت کرد؟
- ۱۶۵. آیا قرارداد هوشمند بدون اوراکل کار میکند؟
- ۱۶۶. آیا قرارداد هوشمند جایگزین قرارداد حقوقی میشود؟
- ۱۶۷. آیا میتوان از قرارداد هوشمند در زنجیره تأمین استفاده کرد؟
- ۱۶۸. آیا میتوان قرارداد هوشمند را روی شبکه خصوصی اجرا کرد؟
- ۱۶۹. مهمترین خطر هنگام استقرار چیست؟
- ۱۷۰. چه زمانی قرارداد آماده بهرهبرداری است؟
- جمعبندی؛ قرارداد هوشمند را مانند یک سامانه حیاتی طراحی کنید
- منابع تخصصی
راهنمای طراحی و استقرار قرارداد هوشمند؛ از تحلیل نیازمندیها تا بهرهبرداری امن
مقدمه؛ چرا نوشتن کد تنها بخشی از مسئله است؟
قراردادهای هوشمند یکی از مهمترین ابزارهای توسعه کاربردهای بلاکچین هستند. از انتقال دارایی دیجیتال و مدیریت توکن گرفته تا بیمه پارامتریک، خدمات مالی غیرمتمرکز، زنجیره تأمین و مدیریت مجوزها، بسیاری از کاربردهای بلاکچین بر اجرای قواعد برنامهپذیر متکیاند.
بااینحال، فاصله قابل توجهی میان ساخت یک قرارداد آزمایشی و استقرار یک قرارداد قابل استفاده در محیط واقعی وجود دارد.
یک قرارداد ممکن است از نظر نحوی بدون خطا کامپایل شود، اما در محاسبه دارایی اشتباه کند. ممکن است آزمونهای اولیه را پشت سر بگذارد، اما در برابر یک حمله اقتصادی آسیبپذیر باشد. حتی ممکن است ممیزی امنیتی دریافت کند، اما به دلیل مدیریت ضعیف کلیدهای مدیریتی یا طراحی نامناسب فرایند ارتقا، دارایی کاربران را در معرض خطر قرار دهد.
بنابراین، طراحی حرفهای قرارداد هوشمند باید از یک اصل آغاز شود:
قرارداد هوشمند، یک سامانه عملیاتی و اقتصادی است که کد، داده، امنیت، حقوق و حکمرانی در آن به یکدیگر وابستهاند.
این مقاله مسیر طراحی و استقرار قرارداد هوشمند را با تمرکز بر اکوسیستم Ethereum و شبکههای سازگار با ماشین مجازی اتریوم (EVM) توضیح میدهد. بسیاری از اصول آن برای سایر شبکهها نیز کاربرد دارند، اما ابزارها و جزئیات اجرایی ممکن است متفاوت باشند.
بخش اول: شناخت مسئله و امکانسنجی
۱. مسئله کسبوکار را تعریف کنید
پیش از انتخاب بلاکچین، مشخص کنید قرار است چه مسئلهای حل شود: پرداخت مشروط، ثبت مالکیت، مدیریت مجوز یا هماهنگی میان چند سازمان.
۲. ذینفعان را شناسایی کنید
کاربران، مدیران، توسعهدهندگان، تأمینکنندگان داده، نهادهای نظارتی و اشخاصی که ممکن است از عملکرد سامانه متأثر شوند باید مشخص باشند.
۳. ضرورت بلاکچین را بررسی کنید
اگر یک سازمان بهتنهایی مالک سامانه است و تمام طرفها به آن اعتماد دارند، پایگاه داده متعارف ممکن است سادهتر و اقتصادیتر باشد.
۴. ارزش قرارداد هوشمند را تعیین کنید
مزیت مورد انتظار میتواند کاهش هزینه تطبیق، اجرای قواعد مشترک، قابلیت ممیزی یا کاهش وابستگی به یک اپراتور باشد.
۵. محدودیتهای قانونی را شناسایی کنید
ماهیت دارایی، نحوه پرداخت، حقوق کاربران و الزامات بخش تخصصی باید پیش از توسعه بررسی شوند.
۶. معیار موفقیت تعریف کنید
زمان اجرای عملیات، هزینه تراکنش، نرخ خطا، سطح امنیت و هزینه نگهداری از شاخصهای قابل بررسی هستند.
۷. دامنه نسخه اولیه را محدود کنید
نسخه اولیه بهتر است تنها یک مسئله مشخص را حل کند و از افزودن قابلیتهای غیرضروری پرهیز شود.
۸. امکانسنجی اقتصادی انجام دهید
هزینه توسعه، ممیزی، کارمزد شبکه، عملیات و پشتیبانی باید با منافع قابل اندازهگیری مقایسه شوند.
بخش دوم: تحلیل نیازمندیها
۹. نیازمندیهای عملکردی
مشخص کنید قرارداد چه عملیات و توابعی باید داشته باشد.
۱۰. نیازمندیهای غیرعملکردی
امنیت، دسترسپذیری، هزینه اجرا، قابلیت نگهداری و محدودیتهای عملکردی باید تعیین شوند.
۱۱. تعریف نقشها
مالک، مدیر، اپراتور، کاربر و سایر نقشهای مجاز مشخص شوند.
۱۲. تعریف داراییها
نوع دارایی، واحد اندازهگیری، روش نگهداری و قواعد انتقال تعیین شود.
۱۳. تعریف وضعیتها
قرارداد ممکن است وضعیتهایی مانند ایجادشده، فعال، تکمیلشده، لغوشده و مورد اختلاف داشته باشد.
۱۴. تعریف رویدادها
رویدادهای مهم باید برای ثبت شواهد و اطلاعرسانی به سامانههای بیرونی مشخص شوند.
۱۵. تعریف شرایط اجرا
برای هر عملیات، پیششرطها و محدودیتها نوشته شوند.
۱۶. تعریف استثناها
کمبود موجودی، خطای داده، عدم تحویل، قطع اوراکل و توقف اضطراری باید پیشبینی شوند.
۱۷. تعریف قواعد اصلاح
مشخص شود خطای ثبت یا اجرای نادرست چگونه مدیریت خواهد شد.
۱۸. تعریف معیار پذیرش
برای هر قابلیت باید آزمونهای قابل اندازهگیری وجود داشته باشد.
بخش سوم: طراحی معماری قرارداد هوشمند
۱۹. انتخاب شبکه
شبکه باید بر اساس امنیت، هزینه، ظرفیت، نهاییشدن تراکنش و نیازهای کاربرد انتخاب شود.
۲۰. انتخاب معماری تکقراردادی یا چندقراردادی
سامانههای پیچیده ممکن است به چند قرارداد با مسئولیتهای جداگانه نیاز داشته باشند.
۲۱. تفکیک منطق و داده
ساختار داده و قواعد عملیاتی باید بهگونهای طراحی شوند که پیچیدگی غیرضروری ایجاد نشود.
۲۲. طراحی کنترل دسترسی
اختیارات حساس باید محدود و قابل بررسی باشند.
۲۳. طراحی مدل مالکیت
باید مشخص باشد چه شخص یا سازوکاری اختیار تغییر تنظیمات را دارد.
۲۴. انتخاب مدل ارتقا
قرارداد میتواند تغییرناپذیر طراحی شود یا با سازوکارهای کنترلشده ارتقا یابد.
۲۵. معماری پروکسی
در برخی سامانهها، پروکسی امکان تغییر منطق اجرایی را بدون تغییر نشانی اصلی قرارداد فراهم میکند.
۲۶. خطر معماری ارتقاپذیر
اشتباه در سازگاری فضای ذخیرهسازی، مقداردهی اولیه یا اختیارات ارتقا میتواند خطرناک باشد.
۲۷. طراحی رویدادها
رویدادهای قرارداد باید برای ردیابی تغییرات مهم کافی و از نظر حریم خصوصی مناسب باشند.
۲۸. طراحی ذخیرهسازی
ذخیرهسازی روی زنجیره پرهزینه و در بسیاری از شبکهها عمومی است.
۲۹. دادههای خارج از زنجیره
فایلها، اسناد حجیم و اطلاعات حساس معمولاً باید خارج از زنجیره نگهداری شوند.
۳۰. طراحی اوراکل
منبع داده، روش اعتبارسنجی، زمان اعتبار و واکنش به قطع داده مشخص شود.
بخش چهارم: انتخاب زبان و ابزارهای توسعه
۳۱. زبان Solidity
Solidity یکی از زبانهای رایج برای توسعه قراردادهای هوشمند روی EVM است.
۳۲. زبان Vyper
Vyper زبان دیگری برای توسعه قراردادهای سازگار با EVM است که رویکرد طراحی متفاوتی دارد.
۳۳. محیط Remix
Remix برای یادگیری، توسعه و آزمایش قراردادهای ساده مناسب است.
۳۴. ابزار Foundry
Foundry مجموعهای از ابزارهای توسعه، آزمون، شبیهسازی و استقرار قراردادهای EVM فراهم میکند.
۳۵. ابزار Hardhat
Hardhat محیطی برای توسعه، آزمون، استقرار و مدیریت پروژههای قرارداد هوشمند است.
۳۶. کتابخانه OpenZeppelin
OpenZeppelin پیادهسازیهای شناختهشدهای از استانداردهای توکن، کنترل دسترسی و ابزارهای امنیتی ارائه میکند.
۳۷. کیفپول توسعهدهنده
برای امضای تراکنشها و مدیریت حسابهای آزمایشی به ابزار مناسب نیاز است.
۳۸. مدیریت وابستگیها
نسخه کتابخانهها و ابزارهای مورد استفاده باید ثبت و کنترل شود.
۳۹. کنترل نسخه
Git میتواند برای مدیریت تغییرات کد و همکاری تیمی استفاده شود.
۴۰. مدیریت اسرار
کلید خصوصی، عبارت بازیابی و اطلاعات حساس نباید در مخزن کد یا فایلهای عمومی قرار گیرند.
بخش پنجم: طراحی منطق قرارداد
۴۱. اصل سادگی
هرچه منطق قرارداد سادهتر باشد، بررسی و آزمون آن معمولاً آسانتر خواهد بود.
۴۲. اصل حداقل اختیار
هر نقش فقط باید اختیارات ضروری خود را داشته باشد.
۴۳. اعتبارسنجی ورودی
تمام ورودیهای حساس باید از نظر دامنه و شرایط معتبر بررسی شوند.
۴۴. مدیریت وضعیت
تغییر وضعیت باید مطابق قواعد مشخص و قابل آزمون انجام شود.
۴۵. جلوگیری از اجرای تکراری
برای عملیات حساس، باید احتمال اجرای مجدد و آثار آن بررسی شود.
۴۶. الگوی Checks-Effects-Interactions
در بسیاری از قراردادها، بررسی شرایط و بهروزرسانی وضعیت پیش از تعامل خارجی میتواند ریسک بازدرآمدی را کاهش دهد.
۴۷. مدیریت خطا
پیامهای خطا و شرایط بازگشت تراکنش باید روشن باشند.
۴۸. مدیریت محاسبات
واحدها، اعشار، گردکردن و محدودیتهای عددی باید با دقت طراحی شوند.
۴۹. طراحی پرداخت
در بسیاری از موارد، مدل برداشت توسط ذینفع بهجای ارسال اجباری وجه میتواند مناسبتر باشد.
۵۰. طراحی رویدادهای مالی
واریز، برداشت، تسویه و تغییر وضعیت باید بهدرستی ثبت شوند.
۵۱. مدیریت داراییهای توکنی
هنگام کار با توکنها باید رفتارهای متفاوت پیادهسازیهای واقعی در نظر گرفته شود.
۵۲. جلوگیری از وابستگی غیرضروری
وابستگی به قراردادها و سرویسهای خارجی باید محدود و مستند باشد.
بخش ششم: نمونه ساده قرارداد هوشمند
برای درک بهتر، یک قرارداد نمونه را در نظر بگیریم که مالک میتواند مبلغی را بهعنوان موجودی قراردادی واریز کند و پس از ثبت تأیید، ذینفع بتواند آن را برداشت کند.
این نمونه صرفاً آموزشی است و برای استفاده مالی واقعی بدون طراحی حقوقی، آزمون و ممیزی مناسب نیست.
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;

contract SimpleEscrow {
    address public immutable buyer;
    address payable public immutable seller;

    bool public released;
    uint256 public amount;

    event Deposited(uint256 value);
    event Approved();
    event Withdrawn(uint256 value);

    constructor(address payable _seller) {
        require(_seller != address(0), "Invalid seller");
        buyer = msg.sender;
        seller = _seller;
    }

    function deposit() external payable {
        require(msg.sender == buyer, "Only buyer");
        require(amount == 0, "Already funded");
        require(msg.value > 0, "Zero amount");

        amount = msg.value;
        emit Deposited(msg.value);
    }

    function approve() external {
        require(msg.sender == buyer, "Only buyer");
        require(amount > 0, "Not funded");
        require(!released, "Already approved");

        released = true;
        emit Approved();
    }

    function withdraw() external {
        require(msg.sender == seller, "Only seller");
        require(released, "Not approved");

        uint256 value = amount;
        require(value > 0, "Nothing to withdraw");

        amount = 0;

        (bool success, ) = seller.call{value: value}("");
        require(success, "Transfer failed");

        emit Withdrawn(value);
    }
}
تحلیل نمونه
مرحله اول: خریدار قرارداد را با نشانی فروشنده ایجاد میکند.
مرحله دوم: خریدار وجه را واریز میکند.
مرحله سوم: خریدار اجرای تعهد را تأیید میکند.
مرحله چهارم: فروشنده وجه را برداشت میکند.
این مثال چند ویژگی آموزشی دارد: کنترل نقشها، ثبت رویداد، جلوگیری از تأیید تکراری و بهروزرسانی موجودی پیش از انتقال وجه.
اما محدودیتهای مهمی نیز دارد:
هیچ سازوکار مستقلی برای تأیید تحویل وجود ندارد.
خریدار میتواند از تأیید خودداری کند و وجه در قرارداد باقی بماند.
امکان لغو، بازپرداخت و رسیدگی به اختلاف طراحی نشده است.
هیچ زمانبندی یا سازوکار توقف اضطراری وجود ندارد.
فقط یک واریز و یک پرداخت را مدیریت میکند.
بنابراین، این نمونه برای آموزش مفاهیم مناسب است، نه برای استقرار مستقیم در یک سامانه تجاری.
بخش هفتم: آزمون قرارداد هوشمند
۵۳. آزمون واحد
هر تابع بهصورت مستقل آزمایش شود.
۵۴. آزمون مسیر موفق
سناریوهای صحیح اجرا بررسی شوند.
۵۵. آزمون مسیر شکست
ورودی نامعتبر و عملیات غیرمجاز باید نتیجه مورد انتظار داشته باشند.
۵۶. آزمون نقشها
هر نقش باید فقط عملیات مجاز خود را انجام دهد.
۵۷. آزمون محاسبات
مقادیر صفر، بسیار بزرگ و شرایط مرزی آزمایش شوند.
۵۸. آزمون بازدرآمدی
تعامل با قراردادهای مخرب شبیهسازی شود.
۵۹. آزمون وضعیت
توالیهای غیرعادی تغییر وضعیت بررسی شوند.
۶۰. آزمون فازینگ
ورودیهای تصادفی یا تولیدشده برای کشف رفتارهای غیرمنتظره استفاده شوند.
۶۱. آزمون ناوردا
قواعدی که همیشه باید برقرار باشند بررسی شوند؛ مانند اینکه موجودی قابل برداشت نباید از دارایی تحت مدیریت قرارداد بیشتر شود.
۶۲. آزمون یکپارچگی
تعامل قرارداد با توکنها، اوراکلها و سایر قراردادها آزمایش شود.
۶۳. آزمون شبیهسازی شبکه
رفتار قرارداد در شرایط نزدیک به شبکه واقعی بررسی شود.
۶۴. آزمون هزینه گس
هزینه اجرای توابع در سناریوهای مختلف اندازهگیری شود.
۶۵. آزمون ارتقا
در قراردادهای ارتقاپذیر، سازگاری دادهها و مجوزهای تغییر بررسی شود.
۶۶. آزمون بازیابی
سناریوهای توقف، خطای داده و بازیابی عملیات آزمایش شوند.
بخش هشتم: ممیزی امنیتی
۶۷. ممیزی چیست؟
ممیزی امنیتی بررسی تخصصی کد، معماری و فرضیات امنیتی قرارداد است.
۶۸. زمان ممیزی
ممیزی بهتر است پس از تثبیت نسبی نسخه و پیش از استقرار دارای ارزش واقعی انجام شود.
۶۹. تحلیل ایستا
ابزارهای تحلیل ایستا میتوانند برخی الگوهای آسیبپذیر را شناسایی کنند.
۷۰. بررسی دستی
کارشناس امنیت باید منطق قرارداد و تعاملات اقتصادی را بررسی کند.
۷۱. تحلیل کنترل دسترسی
تمام اختیارات حساس باید بررسی شوند.
۷۲. تحلیل اوراکل
منابع داده و امکان دستکاری آنها بررسی شوند.
۷۳. تحلیل منطق اقتصادی
قواعد قیمتگذاری، وثیقه، پاداش و پرداخت از نظر امکان سوءاستفاده ارزیابی شوند.
۷۴. تحلیل ارتقا
اختیارات و سازگاری تغییر نسخه بررسی شوند.
۷۵. درجهبندی یافتهها
آسیبپذیریها بر اساس احتمال بهرهبرداری و شدت پیامد اولویتبندی شوند.
۷۶. رفع یافتهها
اصلاحات باید در کد اعمال و مجدداً بررسی شوند.
۷۷. ممیزی مجدد
تغییرات مهم پس از ممیزی ممکن است نیازمند بررسی مجدد باشند.
۷۸. محدودیت ممیزی
گزارش ممیزی تضمین نمیکند که قرارداد فاقد تمام آسیبپذیریهاست.
بخش نهم: آمادهسازی برای استقرار
۷۹. تثبیت نسخه
نسخه نهایی کد باید مشخص و قابل بازتولید باشد.
۸۰. بررسی وابستگیها
نسخه کتابخانهها و کامپایلر ثبت شود.
۸۱. تعیین شبکه هدف
شناسه شبکه، آدرسهای وابسته و تنظیمات مشخص شوند.
۸۲. مدیریت حساب استقرار
حساب استقرار باید از حسابهای روزمره جدا باشد.
۸۳. حفاظت کلید خصوصی
استفاده از کیفپول سختافزاری یا زیرساخت مدیریت کلید متناسب با ریسک بررسی شود.
۸۴. تعیین مدیر قرارداد
اختیارات مدیریتی بهتر است با ساختار کنترلشده و در موارد مناسب چندامضایی مدیریت شوند.
۸۵. تعیین سقف ریسک
میزان دارایی قابل نگهداری در مراحل اولیه محدود شود.
۸۶. آمادهسازی برنامه اضطراری
شرایط توقف، اطلاعرسانی و بازیابی تعریف شوند.
۸۷. مستندسازی استقرار
پارامترهای سازنده، نسخه کد و آدرس قرارداد ثبت شوند.
۸۸. تأیید کد منبع
در صورت مناسببودن، کد منبع در مرورگر بلاکچین تأیید شود تا امکان تطبیق با کد مستقرشده فراهم باشد.
بخش دهم: مراحل استقرار روی شبکه آزمایشی
۸۹. ایجاد پروژه
پروژه توسعه در Foundry یا Hardhat ایجاد میشود.
۹۰. تنظیم کامپایلر
نسخه مناسب Solidity و تنظیمات کامپایل تعیین میشوند.
۹۱. کامپایل
کد به بایتکد قابل اجرای EVM تبدیل میشود.
۹۲. اجرای آزمونها
آزمونها باید پیش از استقرار موفق باشند.
۹۳. انتخاب شبکه آزمایشی
برای اتریوم میتوان از شبکه آزمایشی پشتیبانیشده مانند Sepolia استفاده کرد.
۹۴. دریافت دارایی آزمایشی
برای پرداخت کارمزد تراکنشهای آزمایشی، دارایی تستنت لازم است.
۹۵. تنظیم اتصال
نشانی RPC و شناسه شبکه در محیط توسعه مشخص میشوند.
۹۶. اجرای اسکریپت استقرار
تراکنش ایجاد قرارداد ارسال میشود.
۹۷. دریافت نشانی قرارداد
پس از تأیید تراکنش، نشانی قرارداد ثبت میشود.
۹۸. بررسی کد مستقرشده
بایتکد، پارامترها و نقشهای اولیه بررسی میشوند.
۹۹. آزمون عملیاتی
توابع قرارداد با حسابهای آزمایشی اجرا میشوند.
۱۰۰. بررسی رویدادها
ثبت صحیح رویدادها و تغییرات وضعیت کنترل میشود.
۱۰۱. بررسی کارمزد
هزینه استقرار و اجرای عملیات اندازهگیری میشود.
۱۰۲. ثبت نتایج
مشکلات، اصلاحات و نتایج آزمون مستند میشوند.
بخش یازدهم: استقرار در شبکه اصلی
۱۰۳. بازبینی نهایی
نسخه کد، آزمونها و یافتههای امنیتی دوباره بررسی شوند.
۱۰۴. تأیید حقوقی
در کاربردهای تجاری، انطباق قرارداد و عملیات با الزامات حقوقی بررسی شود.
۱۰۵. تأیید تنظیمات
نشانی توکنها، اوراکلها، نقشها و پارامترها کنترل شوند.
۱۰۶. مدیریت کلید استقرار
کلید استقرار نباید در فایل عمومی یا مخزن کد قرار گیرد.
۱۰۷. اجرای استقرار
تراکنش ایجاد قرارداد در شبکه اصلی ارسال شود.
۱۰۸. بررسی تراکنش
موفقیت تراکنش و نشانی نهایی تأیید شود.
۱۰۹. تأیید کد منبع
کد مستقرشده در ابزارهای مناسب قابل بررسی شود.
۱۱۰. انتقال اختیارات
در صورت طراحی، اختیارات مدیریتی به ساختار کنترلشده منتقل شوند.
۱۱۱. فعالسازی تدریجی
بهتر است سامانه با حجم دارایی و تعداد کاربر محدود آغاز شود.
۱۱۲. پایش اولیه
رویدادهای غیرعادی و وضعیت مالی با حساسیت بیشتری بررسی شوند.
بخش دوازدهم: بهرهبرداری و نگهداری
۱۱۳. پایش تراکنشها
رفتار غیرعادی، خطاها و تغییرات مهم بررسی شوند.
۱۱۴. پایش موجودی
موجودی داراییها و تعهدات باید تطبیق داده شوند.
۱۱۵. پایش اوراکل
تازگی، اعتبار و دسترسپذیری دادهها کنترل شوند.
۱۱۶. پایش اختیارات
تغییر نقشهای مدیریتی باید هشدار ایجاد کند.
۱۱۷. مدیریت رخداد
تیم باید برای توقف اضطراری و حفظ شواهد آماده باشد.
۱۱۸. مدیریت تغییرات
هر تغییر مهم نیازمند بررسی اثر، آزمون و تأیید مناسب است.
۱۱۹. مدیریت نسخه
نسخههای مستقرشده و تاریخچه تغییرات باید مستند باشند.
۱۲۰. گزارشدهی
شاخصهای عملکرد، هزینه و امنیت به ذینفعان گزارش شوند.
۱۲۱. پشتیبانگیری
از کد، تنظیمات، اسناد، دادههای خارج از زنجیره و اطلاعات لازم برای بازیابی پشتیبان تهیه شود.
۱۲۲. برنامه خروج
باید مشخص باشد در صورت توقف سامانه، داراییها و تعهدات چگونه مدیریت خواهند شد.
بخش سیزدهم: اشتباهات رایج توسعهدهندگان
۱۲۳. استقرار بدون آزمون
اعتماد به کامپایل موفق برای انتشار قرارداد کافی نیست.
۱۲۴. استفاده از کد ناشناخته
کپیکردن قراردادهای اینترنتی بدون بررسی وابستگیها خطرناک است.
۱۲۵. استفاده از نسخه قدیمی
نسخههای قدیمی کتابخانه یا کامپایلر ممکن است محدودیتها و آسیبپذیریهای شناختهشده داشته باشند.
۱۲۶. کنترل دسترسی ضعیف
توابع حساس نباید بدون احراز اختیار اجرا شوند.
۱۲۷. اعتماد مطلق به اوراکل
داده بیرونی باید اعتبارسنجی شود.
۱۲۸. محاسبات نادرست
خطاهای اعشار و واحدها میتوانند خسارت مالی ایجاد کنند.
۱۲۹. مدیریت ضعیف کلید
افشای کلید خصوصی ممکن است کنترل قرارداد را به مهاجم منتقل کند.
۱۳۰. ارتقای بدون آزمون
تغییر نسخه میتواند دادهها یا اختیارات را مختل کند.
۱۳۱. نبود سازوکار اضطراری
نبود امکان واکنش میتواند دامنه خسارت را افزایش دهد.
۱۳۲. ثبت داده حساس
اطلاعات خصوصی نباید بدون ضرورت و بررسی حقوقی روی زنجیره عمومی منتشر شوند.
۱۳۳. پیچیدگی غیرضروری
افزودن قابلیتهای متعدد سطح حمله را افزایش میدهد.
۱۳۴. نادیدهگرفتن حقوق کاربران
کد باید با توافق واقعی و الزامات قانونی سازگار باشد.
بخش چهاردهم: ملاحظات حقوقی و قراردادی
۱۳۵. اعتبار توافق
باید مشخص شود قرارداد هوشمند چه نسبتی با توافق حقوقی طرفین دارد.
۱۳۶. تعیین قانون حاکم
قانون قابل اعمال و مرجع رسیدگی به اختلاف باید در چارچوب مجاز مشخص شوند.
۱۳۷. تعیین مسئولیت توسعهدهنده
تعهدات مربوط به کیفیت کد، آزمون و رفع نقص باید مستند شوند.
۱۳۸. تعیین مسئولیت بهرهبردار
پایش، مدیریت کلیدها و پاسخ به رخداد باید به مسئول مشخص سپرده شود.
۱۳۹. تعیین مسئولیت اوراکل
تعهدات تأمینکننده داده و حدود مسئولیت او روشن شوند.
۱۴۰. مدیریت اختلاف
برای خطای داده، عدم تحویل یا پرداخت نادرست، سازوکار رسیدگی تعریف شود.
۱۴۱. جبران خسارت
روش مطالبه و ارزیابی خسارت در قرارداد حقوقی پیشبینی شود.
۱۴۲. اصلاح اشتباه
تراکنش جبرانی یا سایر روشهای قانونی اصلاح آثار باید بررسی شوند.
۱۴۳. حفاظت داده
حریم خصوصی و محرمانگی اطلاعات باید رعایت شود.
۱۴۴. انطباق بخشی
قراردادهای مرتبط با بیمه، سلامت، پرداخت یا داراییهای مالی نیازمند بررسی مقررات تخصصی هستند.
بخش پانزدهم: نقشه راه پیشنهادی توسعه
۱۴۵. مرحله کشف
مسئله، ذینفعان و ارزش اقتصادی مشخص شوند.
۱۴۶. مرحله تحلیل
نیازمندیها، قواعد و استثناها مستند شوند.
۱۴۷. مرحله طراحی
معماری، نقشها، دادهها و مدل امنیت طراحی شوند.
۱۴۸. مرحله توسعه
قرارداد و ابزارهای مکمل پیادهسازی شوند.
۱۴۹. مرحله آزمون
آزمونهای واحد، یکپارچگی، فازینگ و ناوردا اجرا شوند.
۱۵۰. مرحله ممیزی
امنیت و منطق اقتصادی بهصورت مستقل بررسی شوند.
۱۵۱. مرحله آزمایشی
قرارداد روی تستنت و در شرایط نزدیک به واقعیت اجرا شود.
۱۵۲. مرحله استقرار
نسخه نهایی با کنترلهای مناسب منتشر شود.
۱۵۳. مرحله بهرهبرداری
پایش، مدیریت رخداد و پشتیبانی انجام شود.
۱۵۴. مرحله بهبود
بر اساس داده عملکردی و تغییر نیازها، اصلاحات کنترلشده انجام شود.
بخش شانزدهم: پرسشهای متداول
۱۵۵. برای ساخت قرارداد هوشمند از کجا شروع کنیم؟
از شناخت مفاهیم بلاکچین، Solidity و توسعه یک قرارداد ساده در محیط آزمایشی.
۱۵۶. آیا برای ساخت قرارداد هوشمند برنامهنویسی لازم است؟
برای توسعه حرفهای و امن، دانش برنامهنویسی و امنیت ضروری است.
۱۵۷. بهترین زبان توسعه چیست؟
به شبکه هدف بستگی دارد. Solidity برای شبکههای EVM رایج است.
۱۵۸. آیا Remix کافی است؟
برای یادگیری و نمونههای ساده مفید است؛ پروژههای پیچیده معمولاً به ابزارهای آزمون و استقرار حرفهای نیاز دارند.
۱۵۹. Foundry بهتر است یا Hardhat؟
هر دو ابزار معتبرند و انتخاب به نیاز پروژه و تجربه تیم بستگی دارد.
۱۶۰. آیا استقرار قرارداد هزینه دارد؟
بله، در بسیاری از شبکهها کارمزد استقرار و اجرای تراکنش وجود دارد.
۱۶۱. آیا میتوان قرارداد را بعد از استقرار تغییر داد؟
به معماری بستگی دارد؛ برخی قراردادها تغییرناپذیر و برخی ارتقاپذیر هستند.
۱۶۲. آیا قرارداد هوشمند کاملاً امن است؟
خیر. امنیت نیازمند طراحی مناسب، آزمون، ممیزی و پایش مستمر است.
۱۶۳. آیا ممیزی امنیتی اجباری است؟
الزام قانونی یا قراردادی به کاربرد و حوزه فعالیت بستگی دارد؛ اما برای قراردادهای دارای دارایی واقعی، ممیزی مستقل اقدام بسیار مهمی است.
۱۶۴. آیا میتوان اطلاعات پزشکی را روی بلاکچین ثبت کرد؟
ثبت مستقیم اطلاعات حساس روی شبکه عمومی معمولاً مناسب نیست.
۱۶۵. آیا قرارداد هوشمند بدون اوراکل کار میکند؟
بله، اگر برای اجرای قواعد به اطلاعات بیرونی نیاز نداشته باشد.
۱۶۶. آیا قرارداد هوشمند جایگزین قرارداد حقوقی میشود؟
لزوماً خیر. در بسیاری از پروژههای واقعی، کد و سند حقوقی باید مکمل باشند.
۱۶۷. آیا میتوان از قرارداد هوشمند در زنجیره تأمین استفاده کرد؟
بله، برای ثبت رویداد، تأیید تحویل و پرداخت مشروط، مشروط به وجود داده معتبر.
۱۶۸. آیا میتوان قرارداد هوشمند را روی شبکه خصوصی اجرا کرد؟
بله، در صورت استفاده از زیرساخت سازگار.
۱۶۹. مهمترین خطر هنگام استقرار چیست؟
ترکیبی از خطای کد، تنظیمات نادرست، مدیریت ضعیف کلیدها و نقص کنترل دسترسی.
۱۷۰. چه زمانی قرارداد آماده بهرهبرداری است؟
وقتی نیازمندیها، آزمونها، ممیزی، تنظیمات، الزامات حقوقی و برنامه پاسخ به رخداد به سطح پذیرش تعیینشده رسیده باشند.
جمعبندی؛ قرارداد هوشمند را مانند یک سامانه حیاتی طراحی کنید
طراحی قرارداد هوشمند فرایندی چندمرحلهای است که از تحلیل نیازمندیها آغاز میشود و با توسعه کد پایان نمییابد.
انتخاب شبکه، معماری، کنترل دسترسی، مدیریت داده، آزمون، ممیزی، استقرار و بهرهبرداری باید در یک چرخه مهندسی منسجم انجام شوند.
از سوی دیگر، قرارداد هوشمند صرفاً یک نرمافزار نیست؛ ممکن است دارایی، حقوق و تعهدات واقعی اشخاص را مدیریت کند.
به همین دلیل، معماری حقوقی و فنی باید همزمان طراحی شوند.
پروژه موفق پروژهای نیست که صرفاً قرارداد آن روی بلاکچین مستقر شده باشد؛ بلکه پروژهای است که عملکرد آن قابل بررسی، ریسکهای آن کنترلشده و ارزش اقتصادی آن اثباتپذیر باشد.
اصل راهبردی: ابتدا مسئله را درست تعریف کنید، سپس قواعد را طراحی کنید، بعد کد بنویسید و تنها پس از آزمون و ارزیابی مستقل، قرارداد را در معرض دارایی و کاربران واقعی قرار دهید.
منابع تخصصی
۱. Ethereum — Smart Contracts
https://ethereum.org/en/developers/docs/smart-contracts/
۲. Solidity — Official Documentation
https://docs.soliditylang.org/
۳. Solidity — Security Considerations
https://docs.soliditylang.org/en/latest/security-considerations.html
۴. Remix IDE
https://remix.ethereum.org/
۵. Foundry — Documentation
https://getfoundry.sh/
۶. Hardhat — Documentation
https://hardhat.org/docs
۷. OpenZeppelin Contracts
https://docs.openzeppelin.com/contracts/
۸. OpenZeppelin Upgrades
https://docs.openzeppelin.com/upgrades-plugins/
۹. OWASP Smart Contract Security
https://scs.owasp.org/
۱۰. Ethereum — Networks and Testnets
https://ethereum.org/en/developers/docs/networks/
۱۱. Chainlink — Developer Documentation
https://docs.chain.link/
۱۲. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
یادداشت فنی: ابزارها، نسخهها و شبکههای آزمایشی ممکن است تغییر کنند. پیش از اجرای دستورات استقرار، باید مستندات رسمی نسخه مورد استفاده بررسی شود. نمونه کد این مقاله صرفاً برای آموزش است و برای نگهداری دارایی واقعی توصیه نمیشود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.