قرارداد هوشمند در بیمه، سلامت و زنجیره تأمین
در همکاری چند سازمان، ثبت رویداد و اجرای تعهدات معمولاً با تأخیر، مغایرت و هزینه راستیآزمایی همراه است. قرارداد هوشمند میتواند برخی قواعد روشن و قابل اندازهگیری را به اجرای خودکار تبدیل کند، اما جایگزین تشخیص حرفهای یا قانون نیست.
فهرست مطالب
- قرارداد هوشمند در بیمه، سلامت و زنجیره تأمین؛ از خودکارسازی تعهدات تا اعتماد دیجیتال
- مقدمه؛ آیا میتوان اجرای تعهدات را به فناوری سپرد؟
- بخش اول: مبانی قرارداد هوشمند
- ۱. قرارداد هوشمند چیست؟
- ۲. چرا به آن قرارداد گفته میشود؟
- ۳. تفاوت قرارداد هوشمند با قرارداد سنتی
- ۴. آیا قرارداد هوشمند به بلاکچین نیاز دارد؟
- ۵. نقش بلاکچین
- ۶. نقش امضای دیجیتال
- ۷. نقش قرارداد حقوقی
- ۸. قرارداد هوشمند چه چیزی را خودکار میکند؟
- ۹. قرارداد هوشمند چه چیزی را تضمین نمیکند؟
- ۱۰. چه زمانی استفاده از آن منطقی است؟
- بخش دوم: معماری فنی قراردادهای هوشمند صنعتی
- ۱۱. لایه کاربران و سازمانها
- ۱۲. لایه هویت دیجیتال
- ۱۳. لایه قرارداد حقوقی
- ۱۴. لایه قرارداد هوشمند
- ۱۵. لایه بلاکچین
- ۱۶. لایه اوراکل
- ۱۷. لایه دادههای خارج از زنجیره
- ۱۸. لایه پرداخت
- ۱۹. لایه نظارت و حسابرسی
- ۲۰. لایه حل اختلاف
- بخش سوم: قرارداد هوشمند در صنعت بیمه
- ۲۱. چرا بیمه به خودکارسازی نیاز دارد؟
- ۲۲. بیمه پارامتریک چیست؟
- ۲۳. بیمه کشاورزی
- ۲۴. بیمه تأخیر پرواز
- ۲۵. بیمه حملونقل
- ۲۶. بیمه زنجیره سرد
- ۲۷. ثبت بیمهنامه
- ۲۸. بررسی پوشش
- ۲۹. ثبت حادثه
- ۳۰. اعتبارسنجی حادثه
- ۳۱. محاسبه مبلغ پرداخت
- ۳۲. پرداخت خسارت
- ۳۳. بیمه اتکایی
- ۳۴. جلوگیری از ثبت تکراری
- ۳۵. کاهش هزینه رسیدگی
- ۳۶. ریسک شاخص نامناسب
- ۳۷. ریسک داده هواشناسی
- ۳۸. اختلاف درباره شرایط قرارداد
- ۳۹. مسئولیت بیمهگر
- ۴۰. نتیجه کاربرد در بیمه
- بخش چهارم: سناریوی عملی بیمه پارامتریک کشاورزی
- ۴۱. تعریف محصول
- ۴۲. تعیین منطقه
- ۴۳. تعیین شاخص
- ۴۴. تعیین آستانه
- ۴۵. تعیین منبع داده
- ۴۶. تعریف قواعد پرداخت
- ۴۷. ثبت بیمهنامه
- ۴۸. دریافت داده
- ۴۹. کنترل کیفیت داده
- ۵۰. اجرای قرارداد
- ۵۱. تسویه
- ۵۲. رسیدگی به اعتراض
- بخش پنجم: قرارداد هوشمند در سلامت و درمان
- ۵۳. چرا سلامت حوزه حساسی است؟
- ۵۴. پرونده الکترونیک سلامت
- ۵۵. نقش قرارداد هوشمند در EHR
- ۵۶. آیا پرونده پزشکی باید روی بلاکچین ذخیره شود؟
- ۵۷. مدیریت رضایت بیمار
- ۵۸. رضایت محدود
- ۵۹. لغو رضایت
- ۶۰. ثبت شواهد دسترسی
- ۶۱. کنترل نقش پزشک
- ۶۲. دسترسی اضطراری
- ۶۳. تبادل اطلاعات بین مراکز
- ۶۴. استانداردهای تبادل داده
- ۶۵. محرمانگی اطلاعات
- ۶۶. شناسایی بیمار
- ۶۷. خطای تطبیق
- ۶۸. مسئولیت درمانی
- ۶۹. رضایت آگاهانه
- ۷۰. نتیجه کاربرد در سلامت
- بخش ششم: کاربرد در خدمات درمانی و بیمه سلامت
- ۷۱. تأیید پوشش بیمه
- ۷۲. کنترل اعتبار قرارداد
- ۷۳. تأیید خدمت
- ۷۴. تطبیق خدمت و تعهد بیمه
- ۷۵. رسیدگی به مطالبات درمانی
- ۷۶. کنترل درخواست تکراری
- ۷۷. مدیریت فرانشیز
- ۷۸. تسویه با ارائهدهنده خدمت
- ۷۹. اختلاف درباره ضرورت درمان
- ۸۰. خطر رد خودکار نادرست
- ۸۱. ضرورت نظارت انسانی
- ۸۲. نتیجه اقتصادی
- بخش هفتم: کاربرد در تجهیزات پزشکی و آزمایشگاهی
- ۸۳. شناسنامه دیجیتال تجهیزات
- ۸۴. ثبت مالکیت و تحویل
- ۸۵. ثبت نصب
- ۸۶. مدیریت گارانتی
- ۸۷. ثبت تعمیرات
- ۸۸. ثبت کالیبراسیون
- ۸۹. کنترل دوره سرویس
- ۹۰. قرارداد خدمات پس از فروش
- ۹۱. کنترل قطعات مصرفی
- ۹۲. فراخوان محصول
- ۹۳. محدودیت صحت داده
- ۹۴. فرصت صنعتی
- بخش هشتم: قرارداد هوشمند در زنجیره تأمین
- ۹۵. مسئله اصلی زنجیره تأمین
- ۹۶. ثبت سفارش
- ۹۷. تأیید تأمینکننده
- ۹۸. ثبت تولید
- ۹۹. ثبت کنترل کیفیت
- ۱۰۰. ثبت ارسال
- ۱۰۱. پایش حمل
- ۱۰۲. تأیید تحویل
- ۱۰۳. پرداخت مشروط
- ۱۰۴. مدیریت اختلاف
- ۱۰۵. ثبت مرجوعی
- ۱۰۶. ثبت خسارت حمل
- ۱۰۷. مدیریت وثیقه
- ۱۰۸. محدودیت پرداخت
- بخش نهم: سناریوی عملی خرید صنعتی
- ۱۰۹. تعریف سفارش
- ۱۱۰. تعیین مبلغ
- ۱۱۱. تعیین شرایط
- ۱۱۲. ثبت سفارش دیجیتال
- ۱۱۳. ثبت آمادهسازی
- ۱۱۴. تأیید حمل
- ۱۱۵. تأیید دریافت
- ۱۱۶. تأیید کیفیت
- ۱۱۷. اجرای شرط
- ۱۱۸. تسویه
- ۱۱۹. ثبت رسید
- ۱۲۰. رسیدگی به مغایرت
- بخش دهم: نقش اوراکل و کیفیت داده
- ۱۲۱. مسئله اوراکل چیست؟
- ۱۲۲. منابع داده بیمه
- ۱۲۳. منابع داده سلامت
- ۱۲۴. منابع داده زنجیره تأمین
- ۱۲۵. اعتبارسنجی منبع
- ۱۲۶. اعتبارسنجی محتوا
- ۱۲۷. داده قدیمی
- ۱۲۸. داده متناقض
- ۱۲۹. امضای داده
- ۱۳۰. محدودیت امضا
- ۱۳۱. استفاده از چند منبع
- ۱۳۲. مسئولیت داده
- بخش یازدهم: امنیت و آسیبپذیریهای رایج
- ۱۳۳. خطای کنترل دسترسی
- ۱۳۴. حملات بازدرآمدی
- ۱۳۵. خطای محاسباتی
- ۱۳۶. وابستگی به اوراکل
- ۱۳۷. مدیریت کلید خصوصی
- ۱۳۸. ارتقای ناامن
- ۱۳۹. توقف اضطراری
- ۱۴۰. ممیزی مستقل
- ۱۴۱. آزمون سناریوهای غیرعادی
- ۱۴۲. مدیریت رخداد
- ۱۴۳. امنیت API
- ۱۴۴. امنیت داده حساس
- بخش دوازدهم: چالشهای حقوقی و مقرراتی
- ۱۴۵. اعتبار قرارداد
- ۱۴۶. تعارض کد و متن
- ۱۴۷. قانون حاکم
- ۱۴۸. مسئولیت خطای نرمافزار
- ۱۴۹. مسئولیت داده
- ۱۵۰. حفاظت اطلاعات بیمار
- ۱۵۱. مقررات بیمه
- ۱۵۲. مقررات پرداخت
- ۱۵۳. اسناد تجاری
- ۱۵۴. حق اعتراض
- ۱۵۵. اصلاح خطا
- ۱۵۶. اجرای احکام
- بخش سیزدهم: مقایسه سه حوزه کاربردی
- بخش چهاردهم: آیا همیشه به بلاکچین نیاز داریم؟
- ۱۵۷. خودکارسازی بدون بلاکچین
- ۱۵۸. مزیت پایگاه داده متمرکز
- ۱۵۹. مزیت بلاکچین
- ۱۶۰. هزینه حکمرانی
- ۱۶۱. هزینه یکپارچهسازی
- ۱۶۲. مسئله مقیاس
- ۱۶۳. محرمانگی
- ۱۶۴. قابلیت بازیابی
- ۱۶۵. معیار تصمیم
- بخش پانزدهم: مدل اقتصادی و کسبوکار
- ۱۶۶. هزینه تحلیل فرایند
- ۱۶۷. هزینه حقوقی
- ۱۶۸. هزینه توسعه
- ۱۶۹. هزینه ممیزی
- ۱۷۰. هزینه زیرساخت
- ۱۷۱. هزینه اوراکل
- ۱۷۲. هزینه عملیات
- ۱۷۳. صرفهجویی اداری
- ۱۷۴. کاهش زمان تسویه
- ۱۷۵. کاهش اختلاف
- ۱۷۶. هزینه خطای خودکار
- ۱۷۷. محاسبه بازگشت سرمایه
- بخش شانزدهم: نقشه راه اجرای پایلوت
- ۱۷۸. انتخاب مسئله
- ۱۷۹. شناسایی ذینفعان
- ۱۸۰. تحلیل حقوقی
- ۱۸۱. مستندسازی فرایند
- ۱۸۲. تعیین منابع داده
- ۱۸۳. طراحی قواعد
- ۱۸۴. انتخاب معماری
- ۱۸۵. توسعه نمونه اولیه
- ۱۸۶. آزمون عملکرد
- ۱۸۷. ممیزی امنیت
- ۱۸۸. اجرای محدود
- ۱۸۹. اندازهگیری شاخصها
- ۱۹۰. تصمیم توسعه
- بخش هفدهم: شاخصهای کلیدی عملکرد
- ۱۹۱. زمان اجرای تعهد
- ۱۹۲. نرخ خودکارسازی
- ۱۹۳. نرخ خطا
- ۱۹۴. نرخ اعتراض
- ۱۹۵. هزینه هر پرونده
- ۱۹۶. زمان تسویه
- ۱۹۷. دقت داده
- ۱۹۸. دسترسپذیری
- ۱۹۹. رخدادهای امنیتی
- ۲۰۰. رضایت کاربران
- ۲۰۱. بازگشت سرمایه
- بخش هجدهم: فرصتهای توسعه در اقتصاد ایران
- ۲۰۲. بیمه کشاورزی
- ۲۰۳. بیمه حملونقل
- ۲۰۴. بیمه سلامت
- ۲۰۵. تبادل داده درمانی
- ۲۰۶. تجهیزات پزشکی
- ۲۰۷. زنجیره تأمین صنعتی
- ۲۰۸. تأمین مالی زنجیره تأمین
- ۲۰۹. لجستیک صادراتی
- ۲۱۰. محدودیت مقرراتی
- ۲۱۱. محدودیت داده
- ۲۱۲. اولویت اقتصادی
- بخش نوزدهم: آینده قراردادهای هوشمند صنعتی
- ۲۱۳. قراردادهای ترکیبی
- ۲۱۴. افزایش نقش اوراکلها
- ۲۱۵. توسعه هویت دیجیتال
- ۲۱۶. ارتباط با اینترنت اشیا
- ۲۱۷. نقش هوش مصنوعی
- ۲۱۸. استانداردسازی
- ۲۱۹. حکمرانی مشترک
- ۲۲۰. تمرکز بر ارزش اقتصادی
- بخش بیستم: پرسشهای متداول
- ۲۲۱. قرارداد هوشمند چیست؟
- ۲۲۲. آیا قرارداد هوشمند از نظر قانونی معتبر است؟
- ۲۲۳. آیا قرارداد هوشمند میتواند خسارت بیمه را پرداخت کند؟
- ۲۲۴. آیا تمام خسارتهای بیمه قابل خودکارسازیاند؟
- ۲۲۵. آیا اطلاعات بیمار باید روی بلاکچین ذخیره شود؟
- ۲۲۶. آیا بیمار میتواند دسترسی پزشک را کنترل کند؟
- ۲۲۷. آیا قرارداد هوشمند جایگزین پزشک میشود؟
- ۲۲۸. آیا در زنجیره تأمین کاربرد دارد؟
- ۲۲۹. آیا قرارداد هوشمند اصالت کالا را تضمین میکند؟
- ۲۳۰. اوراکل چه نقشی دارد؟
- ۲۳۱. آیا قرارداد هوشمند بدون اوراکل کار میکند؟
- ۲۳۲. آیا اجرای قرارداد هوشمند بدون خطاست؟
- ۲۳۳. آیا قرارداد هوشمند قابل تغییر است؟
- ۲۳۴. آیا بلاکچین عمومی برای سلامت مناسب است؟
- ۲۳۵. آیا قرارداد هوشمند هزینهها را کاهش میدهد؟
- ۲۳۶. آیا برای استفاده از قرارداد هوشمند باید رمزارز داشت؟
- ۲۳۷. آیا قرارداد هوشمند میتواند پرداخت بانکی انجام دهد؟
- ۲۳۸. مهمترین ریسک در بیمه چیست؟
- ۲۳۹. مهمترین ریسک در سلامت چیست؟
- ۲۴۰. مهمترین ریسک در زنجیره تأمین چیست؟
- ۲۴۱. آیا همه سازمانها به بلاکچین نیاز دارند؟
- ۲۴۲. بهترین نقطه شروع چیست؟
- جمعبندی نهایی؛ قرارداد هوشمند، ابزار اجرای اعتماد است نه جایگزین آن
- منابع و مراجع تخصصی
قرارداد هوشمند در بیمه، سلامت و زنجیره تأمین؛ از خودکارسازی تعهدات تا اعتماد دیجیتال
راهنمای جامع کاربردهای Smart Contract، فرصتهای اقتصادی، محدودیتهای حقوقی و الزامات پیادهسازی در صنایع واقعی
مقدمه؛ آیا میتوان اجرای تعهدات را به فناوری سپرد؟
تصور کنید کشاورزی محصول خود را در برابر خشکسالی بیمه کرده است. اگر میزان بارندگی منطقه از آستانه تعیینشده پایینتر بیاید، سامانه بدون نیاز به تشکیل پرونده طولانی، خسارت قراردادی را محاسبه و پرداخت کند.
یا تصور کنید بیمار به یک مرکز درمانی اجازه دسترسی محدود به بخشی از پرونده پزشکی خود را میدهد؛ مجوزی که مدت اعتبار، هدف استفاده و حدود دسترسی آن از پیش مشخص شده است.
در مثالی دیگر، یک تولیدکننده پس از تحویل کالا به خریدار، بدون پیگیری مکرر مالی و اداری، مبلغ قرارداد را پس از تأیید معتبر تحویل دریافت میکند.
وجه مشترک این سناریوها، استفاده از قواعد دیجیتالی برای اجرای خودکار بخشی از تعهدات است؛ مفهومی که در فناوری بلاکچین با عنوان «قرارداد هوشمند» یا Smart Contract شناخته میشود.
قرارداد هوشمند برنامهای است که روی یک شبکه بلاکچینی اجرا میشود و در صورت تحقق شرایط تعریفشده، عملیات مشخصی را انجام میدهد. این عملیات میتواند شامل ثبت وضعیت، انتقال دارایی دیجیتال، صدور مجوز یا اجرای یک دستور محاسباتی باشد.
بااینحال، قرارداد هوشمند لزوماً یک قرارداد حقوقی کامل نیست. همچنین نمیتواند بهتنهایی تشخیص دهد که بیمار واقعاً رضایت آگاهانه داده، کالای سالم تحویل شده یا حادثه بیمهای رخ داده است.
برای ارتباط با این واقعیتها، به داده معتبر، سامانههای بیرونی، مسئولیتپذیری نهادی و سازوکار حل اختلاف نیاز داریم.
از همینجا پرسش اصلی شکل میگیرد: قراردادهای هوشمند در کدام بخش از بیمه، سلامت و زنجیره تأمین میتوانند ارزش واقعی ایجاد کنند و در کجا استفاده از آنها پیچیدگی غیرضروری خواهد بود؟
بخش اول: مبانی قرارداد هوشمند
۱. قرارداد هوشمند چیست؟
قرارداد هوشمند مجموعهای از قواعد نرمافزاری است که در محیط بلاکچین اجرا میشود و میتواند عملیات مشخصی را بر اساس ورودیها و شرایط تعریفشده انجام دهد.
۲. چرا به آن قرارداد گفته میشود؟
زیرا میتواند بخشی از تعهدات یا شرایط توافقشده را در قالب منطق قابل اجرا نمایش دهد. بااینحال، عنوان «قرارداد» به معنای اعتبار حقوقی خودکار آن در تمام نظامهای قانونی نیست.
۳. تفاوت قرارداد هوشمند با قرارداد سنتی
قرارداد سنتی حقوق، تعهدات و سازوکارهای اجرای توافق را در چارچوب قانون مشخص میکند. قرارداد هوشمند بخشی از قواعد را به کد قابل اجرا تبدیل میکند.
این دو میتوانند مکمل یکدیگر باشند.
۴. آیا قرارداد هوشمند به بلاکچین نیاز دارد؟
در تعریف رایج این اصطلاح، قرارداد هوشمند روی زیرساخت بلاکچینی اجرا میشود؛ اما خودکارسازی قراردادها در سامانههای متعارف نیز امکانپذیر است.
۵. نقش بلاکچین
بلاکچین میتواند بستری برای ثبت مشترک وضعیت و اجرای قواعد میان طرفهایی فراهم کند که نمیخواهند تمام کنترل سامانه در اختیار یک سازمان باشد.
۶. نقش امضای دیجیتال
امضای دیجیتال برای احراز اختیار اجرای تراکنش و بررسی منشأ دستور به کار میرود.
۷. نقش قرارداد حقوقی
قرارداد حقوقی باید موضوع تعهد، مسئولیت طرفین، موارد استثنا، حل اختلاف و آثار نقض تعهد را مشخص کند.
۸. قرارداد هوشمند چه چیزی را خودکار میکند؟
محاسبات، کنترل شرایط، ثبت تغییر وضعیت، انتقال برخی داراییهای دیجیتال و اجرای دستورات از پیش تعیینشده.
۹. قرارداد هوشمند چه چیزی را تضمین نمیکند؟
صحت دادههای بیرونی، اصالت اسناد، سلامت کالا، رعایت حقوق بیمار یا توان مالی متعهد را بهخودیخود تضمین نمیکند.
۱۰. چه زمانی استفاده از آن منطقی است؟
زمانی که چند طرف مستقل به اجرای قواعد مشترک، ثبت قابل ممیزی و کاهش اختلاف در وضعیت عملیات نیاز داشته باشند.
بخش دوم: معماری فنی قراردادهای هوشمند صنعتی
۱۱. لایه کاربران و سازمانها
شرکتهای بیمه، مراکز درمانی، تولیدکنندگان، تأمینکنندگان و نهادهای مجاز در این لایه قرار دارند.
۱۲. لایه هویت دیجیتال
هویت و نقش کاربران، سازمانها و سامانهها باید بررسی شود.
۱۳. لایه قرارداد حقوقی
اسناد قانونی و توافقهای تجاری مبنای تعریف تعهدات هستند.
۱۴. لایه قرارداد هوشمند
قواعد قابل خودکارسازی در این لایه پیادهسازی میشوند.
۱۵. لایه بلاکچین
ثبت تراکنشها، وضعیت قرارداد و شواهد اجرایی در این لایه انجام میشود.
۱۶. لایه اوراکل
اوراکل اطلاعات لازم را از سامانههای بیرونی به قرارداد هوشمند منتقل میکند.
۱۷. لایه دادههای خارج از زنجیره
اطلاعات حساس، اسناد حجیم و دادههای پزشکی معمولاً باید در مخازن امن خارج از بلاکچین نگهداری شوند.
۱۸. لایه پرداخت
انتقال وجه ممکن است از طریق زیرساخت بانکی یا دارایی دیجیتال مجاز انجام شود.
۱۹. لایه نظارت و حسابرسی
رویدادها، اختیارات و انطباق عملیات با قواعد بررسی میشوند.
۲۰. لایه حل اختلاف
برای مواردی که دادهها یا تعهدات مورد اختلاف هستند، رسیدگی انسانی و حقوقی لازم است.
بخش سوم: قرارداد هوشمند در صنعت بیمه
۲۱. چرا بیمه به خودکارسازی نیاز دارد؟
صنعت بیمه با حجم زیادی از اطلاعات، ارزیابی ریسک، رسیدگی به خسارت و تعهدات پرداخت سروکار دارد.
۲۲. بیمه پارامتریک چیست؟
بیمه پارامتریک بر اساس تحقق یک شاخص یا رویداد از پیش تعریفشده، مبلغ مشخصی را پرداخت میکند.
پرداخت لزوماً برابر با خسارت واقعی واردشده نیست.
۲۳. بیمه کشاورزی
میتوان پرداخت را به شاخصهایی مانند بارندگی، دما یا شرایط آبوهوایی وابسته کرد.
۲۴. بیمه تأخیر پرواز
در یک محصول بیمهای مناسب، تأخیر ثبتشده در منبع معتبر میتواند محرک پرداخت باشد.
۲۵. بیمه حملونقل
دادههای مرتبط با تأخیر، مسیر یا شرایط حمل ممکن است در اجرای قواعد بیمه استفاده شوند.
۲۶. بیمه زنجیره سرد
در برخی مدلها، عبور دما از محدوده تعیینشده میتواند موجب ثبت حادثه یا آغاز رسیدگی شود.
۲۷. ثبت بیمهنامه
هش یا شناسه بیمهنامه میتواند برای بررسی نسخه و وضعیت سند ثبت شود.
۲۸. بررسی پوشش
قرارداد هوشمند میتواند فعالبودن پوشش و برخی شرایط ساده را کنترل کند.
۲۹. ثبت حادثه
اعلام حادثه میتواند رویدادی در فرایند رسیدگی ایجاد کند.
۳۰. اعتبارسنجی حادثه
اطلاعات حادثه باید از منابع قابل اتکا بررسی شوند.
۳۱. محاسبه مبلغ پرداخت
اگر شرایط روشن و قابل محاسبه باشند، مبلغ میتواند بهصورت خودکار تعیین شود.
۳۲. پرداخت خسارت
اجرای پرداخت به وجود منابع مالی، مجوزها و زیرساخت تسویه وابسته است.
۳۳. بیمه اتکایی
در برخی ساختارها، ثبت مشترک تعهدات و رویدادها میتواند هماهنگی میان بیمهگران و بیمهگران اتکایی را تسهیل کند.
۳۴. جلوگیری از ثبت تکراری
شناسههای مشترک میتوانند به شناسایی برخی درخواستهای تکراری کمک کنند.
۳۵. کاهش هزینه رسیدگی
در محصولات ساده و مبتنی بر شاخص، خودکارسازی ممکن است هزینه پردازش را کاهش دهد.
۳۶. ریسک شاخص نامناسب
ممکن است شاخص انتخابشده با خسارت واقعی بیمهگذار تطابق کافی نداشته باشد. این مسئله با عنوان Basis Risk شناخته میشود.
۳۷. ریسک داده هواشناسی
داده اشتباه یا ناقص میتواند باعث پرداخت نادرست یا عدم پرداخت شود.
۳۸. اختلاف درباره شرایط قرارداد
حتی در قراردادهای خودکار، تفسیر شرایط یا صحت داده ممکن است مورد اختلاف قرار گیرد.
۳۹. مسئولیت بیمهگر
خودکارسازی، مسئولیتهای قانونی و قراردادی شرکت بیمه را حذف نمیکند.
۴۰. نتیجه کاربرد در بیمه
قرارداد هوشمند برای تعهدات روشن، قابل اندازهگیری و مبتنی بر داده معتبر مناسبتر است؛ نه برای تمام انواع خسارتهای پیچیده.
بخش چهارم: سناریوی عملی بیمه پارامتریک کشاورزی
۴۱. تعریف محصول
فرض کنیم کشاورز محصولی را در برابر کمبود بارندگی بیمه میکند.
۴۲. تعیین منطقه
منطقه جغرافیایی و دوره پوشش باید دقیق تعریف شوند.
۴۳. تعیین شاخص
شاخص میتواند مجموع بارندگی در یک بازه مشخص باشد.
۴۴. تعیین آستانه
برای مثال، آستانه فرضی ۵۰ میلیمتر در دوره موردنظر تعیین میشود.
۴۵. تعیین منبع داده
منبع رسمی یا قراردادی داده هواشناسی باید مشخص باشد.
۴۶. تعریف قواعد پرداخت
ممکن است در صورت پایینبودن بارندگی از آستانه، مبلغی ثابت یا پلکانی پرداخت شود.
۴۷. ثبت بیمهنامه
شناسه قرارداد، دوره اعتبار و شرایط محاسبه در سامانه ثبت میشوند.
۴۸. دریافت داده
پس از پایان دوره، داده معتبر به سامانه منتقل میشود.
۴۹. کنترل کیفیت داده
کاملبودن، اصالت و بهموقعبودن داده بررسی میشود.
۵۰. اجرای قرارداد
در صورت احراز شرایط، دستور پرداخت ایجاد میشود.
۵۱. تسویه
پرداخت از طریق مسیر مالی مجاز انجام میشود.
۵۲. رسیدگی به اعتراض
در صورت اختلاف درباره داده یا شرایط، سازوکار رسیدگی باید فعال شود.
نکته: این مثال آموزشی است و به معنای وجود محصول بیمهای دارای مجوز با این شرایط نیست.
بخش پنجم: قرارداد هوشمند در سلامت و درمان
۵۳. چرا سلامت حوزه حساسی است؟
اطلاعات سلامت بسیار حساساند و خطا در دسترسی، پردازش یا اجرای تعهدات میتواند آثار جدی برای بیماران داشته باشد.
۵۴. پرونده الکترونیک سلامت
Electronic Health Record یا EHR مجموعهای از اطلاعات بالینی و درمانی بیمار است.
۵۵. نقش قرارداد هوشمند در EHR
قرارداد هوشمند میتواند بخشی از فرایند مدیریت مجوزها و ثبت شواهد دسترسی را پشتیبانی کند.
۵۶. آیا پرونده پزشکی باید روی بلاکچین ذخیره شود؟
معمولاً خیر. ذخیره مستقیم اطلاعات حساس روی دفترکل مشترک میتواند مخاطرات جدی حریم خصوصی ایجاد کند.
۵۷. مدیریت رضایت بیمار
بیمار ممکن است در چارچوب قانونی و فنی مناسب، درباره برخی دسترسیها اختیار داشته باشد.
۵۸. رضایت محدود
مجوز میتواند به داده، سازمان، هدف و مدت مشخص محدود شود.
۵۹. لغو رضایت
سامانه میتواند وضعیت مجوز را تغییر دهد؛ اما لغو مجوز نمیتواند دادههایی را که پیشتر بهطور قانونی یا غیرقانونی دریافت و کپی شدهاند، از تمام سامانهها حذف کند.
۶۰. ثبت شواهد دسترسی
میتوان شواهدی از صدور مجوز و درخواست دسترسی ثبت کرد.
۶۱. کنترل نقش پزشک
نقش حرفهای و مجوزهای کاربر باید در سامانه هویت بررسی شوند.
۶۲. دسترسی اضطراری
در موارد اضطراری، ممکن است سازوکار دسترسی ویژه با ثبت دلیل و ممیزی پسینی لازم باشد.
۶۳. تبادل اطلاعات بین مراکز
قرارداد هوشمند میتواند بخشی از هماهنگی مجوزها میان سازمانها را پشتیبانی کند.
۶۴. استانداردهای تبادل داده
استفاده از استانداردهایی مانند HL7 FHIR برای تبادل دادههای سلامت اهمیت دارد.
۶۵. محرمانگی اطلاعات
رمزنگاری، کنترل دسترسی، حداقلسازی داده و ثبت وقایع همچنان ضروریاند.
۶۶. شناسایی بیمار
تطبیق صحیح هویت بیمار در سامانههای مختلف یکی از پیشنیازهای مهم است.
۶۷. خطای تطبیق
اتصال اشتباه داده به بیمار میتواند خطرناکتر از نبود یکپارچگی باشد.
۶۸. مسئولیت درمانی
تصمیمهای بالینی و مسئولیتهای حرفهای نباید صرفاً به اجرای خودکار کد واگذار شوند.
۶۹. رضایت آگاهانه
ثبت یک تراکنش دیجیتال بهتنهایی اثبات نمیکند که بیمار تمام اطلاعات لازم را فهمیده است.
۷۰. نتیجه کاربرد در سلامت
قرارداد هوشمند میتواند به حکمرانی دسترسی و هماهنگی فرایندها کمک کند، اما جایگزین نظام مدیریت اطلاعات سلامت و مسئولیت حرفهای نیست.
بخش ششم: کاربرد در خدمات درمانی و بیمه سلامت
۷۱. تأیید پوشش بیمه
برخی شرایط پوشش میتوانند بهصورت خودکار بررسی شوند.
۷۲. کنترل اعتبار قرارداد
وضعیت قرارداد بیمه و تاریخ اعتبار قابل کنترل است.
۷۳. تأیید خدمت
انجام خدمت باید با شواهد معتبر ثبت و تأیید شود.
۷۴. تطبیق خدمت و تعهد بیمه
سامانه میتواند قواعد مشخصی برای تطبیق خدمت با پوشش تعریف کند.
۷۵. رسیدگی به مطالبات درمانی
بخشی از پردازش اسناد و مطالبات ممکن است خودکار شود.
۷۶. کنترل درخواست تکراری
شناسههای معتبر میتوانند به شناسایی مطالبات تکراری کمک کنند.
۷۷. مدیریت فرانشیز
درصد یا مبلغ سهم بیمار میتواند بر اساس قواعد مصوب محاسبه شود.
۷۸. تسویه با ارائهدهنده خدمت
پرداخت به مرکز درمانی پس از تأییدهای لازم میتواند آغاز شود.
۷۹. اختلاف درباره ضرورت درمان
قضاوت درباره ضرورت بالینی یک خدمت همیشه قابل تبدیل به شرط ساده نرمافزاری نیست.
۸۰. خطر رد خودکار نادرست
رد اشتباه یک مطالبه یا خدمت ضروری میتواند به حقوق بیمار آسیب بزند.
۸۱. ضرورت نظارت انسانی
تصمیمهای حساس باید امکان بازبینی و اعتراض داشته باشند.
۸۲. نتیجه اقتصادی
اتوماسیون میتواند هزینه اداری را کاهش دهد، مشروط به آنکه دقت و عدالت فرایند قربانی نشود.
بخش هفتم: کاربرد در تجهیزات پزشکی و آزمایشگاهی
۸۳. شناسنامه دیجیتال تجهیزات
شناسه، سازنده، مدل و سریال دستگاه میتوانند در سامانه مدیریت شوند.
۸۴. ثبت مالکیت و تحویل
تحویل دستگاه به خریدار یا بهرهبردار میتواند با شواهد امضاشده ثبت شود.
۸۵. ثبت نصب
تاریخ نصب و تأیید بهرهبرداری میتواند ثبت شود.
۸۶. مدیریت گارانتی
شروع و پایان دوره گارانتی میتواند با قواعد مشخص کنترل شود.
۸۷. ثبت تعمیرات
سوابق خدمات فنی و تعویض قطعات میتوانند به شناسه دستگاه مرتبط شوند.
۸۸. ثبت کالیبراسیون
گواهیهای کالیبراسیون میتوانند با شناسه و هش سند به دستگاه متصل شوند.
۸۹. کنترل دوره سرویس
سامانه میتواند درباره موعد سرویس یا کالیبراسیون هشدار دهد.
۹۰. قرارداد خدمات پس از فروش
برخی تعهدات قابل اندازهگیری مانند زمان پاسخگویی ممکن است به قواعد خودکار تبدیل شوند.
۹۱. کنترل قطعات مصرفی
شناسه و اصالت ادعاشده قطعات میتواند با سوابق تأمین بررسی شود.
۹۲. فراخوان محصول
وضعیت دستگاههای مشمول فراخوان میتواند مدیریت شود.
۹۳. محدودیت صحت داده
ثبت گواهی کالیبراسیون روی بلاکچین، صحت انجام آزمون را تضمین نمیکند.
۹۴. فرصت صنعتی
این حوزه میتواند برای ایجاد شناسنامه دیجیتال تجهیزات و خدمات پس از فروش یکپارچه، موضوع مناسبی برای پایلوت باشد.
بخش هشتم: قرارداد هوشمند در زنجیره تأمین
۹۵. مسئله اصلی زنجیره تأمین
سازمانهای مختلف باید درباره سفارش، تولید، حمل، تحویل و پرداخت به توافق عملیاتی برسند.
۹۶. ثبت سفارش
شرایط سفارش میتواند در سامانه مشترک ثبت شود.
۹۷. تأیید تأمینکننده
هویت و صلاحیت تأمینکننده باید بررسی شود.
۹۸. ثبت تولید
تولیدکننده میتواند وضعیت تکمیل سفارش را ثبت کند.
۹۹. ثبت کنترل کیفیت
نتایج آزمون یا تأیید کیفیت میتوانند به سفارش مرتبط شوند.
۱۰۰. ثبت ارسال
تحویل محموله به حملکننده میتواند ثبت شود.
۱۰۱. پایش حمل
اطلاعات مسیر و وضعیت حمل از سامانههای بیرونی دریافت میشود.
۱۰۲. تأیید تحویل
دریافتکننده میتواند تحویل کالا را تأیید کند.
۱۰۳. پرداخت مشروط
پس از تحقق شرایط معتبر، دستور پرداخت صادر میشود.
۱۰۴. مدیریت اختلاف
در صورت مغایرت کالا یا اسناد، اجرای پرداخت ممکن است متوقف و پرونده بررسی شود.
۱۰۵. ثبت مرجوعی
بازگشت کالا و آثار مالی آن میتواند مدیریت شود.
۱۰۶. ثبت خسارت حمل
اطلاعات حادثه میتواند به پرونده حمل یا بیمه متصل شود.
۱۰۷. مدیریت وثیقه
در ساختارهای قانونی مناسب، آزادسازی تضمین یا وثیقه ممکن است به تحقق شرایط وابسته شود.
۱۰۸. محدودیت پرداخت
قرارداد هوشمند بدون اتصال معتبر به نظام پرداخت نمیتواند بهتنهایی انتقال وجه بانکی را تضمین کند.
بخش نهم: سناریوی عملی خرید صنعتی
۱۰۹. تعریف سفارش
یک کارخانه سفارش خرید ۱۰۰ دستگاه قطعه صنعتی ثبت میکند.
۱۱۰. تعیین مبلغ
فرض میکنیم ارزش کل قرارداد ۵۰۰ میلیون تومان است.
۱۱۱. تعیین شرایط
پرداخت نهایی پس از تأیید تحویل و کنترل کیفیت انجام خواهد شد.
۱۱۲. ثبت سفارش دیجیتال
شناسه سفارش، مبلغ و شرایط در سامانه ثبت میشوند.
۱۱۳. ثبت آمادهسازی
تأمینکننده آمادهبودن کالا را اعلام میکند.
۱۱۴. تأیید حمل
شرکت حمل دریافت محموله را ثبت میکند.
۱۱۵. تأیید دریافت
انبار کارخانه تحویل فیزیکی را تأیید میکند.
۱۱۶. تأیید کیفیت
واحد کنترل کیفیت نتیجه بررسی را ثبت میکند.
۱۱۷. اجرای شرط
اگر تحویل و کیفیت تأیید شده باشند، دستور پرداخت ایجاد میشود.
۱۱۸. تسویه
پرداخت از مسیر مالی توافقشده و مجاز انجام میشود.
۱۱۹. ثبت رسید
شناسه تسویه و وضعیت قرارداد ثبت میشوند.
۱۲۰. رسیدگی به مغایرت
اگر ۱۰ قطعه معیوب باشند، قواعد پذیرش جزئی، اصلاح، تعویض یا اختلاف باید از پیش مشخص شده باشند.
نکته: این سناریو صرفاً یک نمونه آموزشی از خودکارسازی تعهدات است.
بخش دهم: نقش اوراکل و کیفیت داده
۱۲۱. مسئله اوراکل چیست؟
قرارداد هوشمند بهطور مستقل به رویدادهای خارج از بلاکچین دسترسی قابل اعتماد ندارد.
۱۲۲. منابع داده بیمه
داده هواشناسی، وضعیت پرواز، اطلاعات حادثه و گزارشهای معتبر میتوانند ورودی باشند.
۱۲۳. منابع داده سلامت
سامانههای بیمارستانی، بیمهگر، آزمایشگاه و ارائهدهندگان مجاز خدمات درمانی ممکن است داده تولید کنند.
۱۲۴. منابع داده زنجیره تأمین
ERP، WMS، سامانه حمل، اسکنر و حسگر میتوانند منبع داده باشند.
۱۲۵. اعتبارسنجی منبع
هویت و صلاحیت منبع باید بررسی شود.
۱۲۶. اعتبارسنجی محتوا
داده باید از نظر کاملبودن، سازگاری و منطق تجاری بررسی شود.
۱۲۷. داده قدیمی
دادهای که دیر دریافت شده ممکن است برای اجرای قرارداد مناسب نباشد.
۱۲۸. داده متناقض
اگر منابع مختلف اطلاعات ناسازگار بدهند، قواعد حل تعارض لازم است.
۱۲۹. امضای داده
امضا میتواند به بررسی منشأ داده کمک کند.
۱۳۰. محدودیت امضا
امضای معتبر، صحت واقعی رویداد را اثبات نمیکند.
۱۳۱. استفاده از چند منبع
در برخی کاربردها، چند منبع مستقل میتوانند ریسک وابستگی را کاهش دهند.
۱۳۲. مسئولیت داده
باید مشخص باشد چه نهادی در برابر خطای داده مسئول است.
بخش یازدهم: امنیت و آسیبپذیریهای رایج
۱۳۳. خطای کنترل دسترسی
ممکن است کاربر غیرمجاز بتواند وضعیت قرارداد را تغییر دهد.
۱۳۴. حملات بازدرآمدی
در برخی طراحیها، فراخوانی مجدد یا Reentrancy میتواند باعث اجرای ناخواسته عملیات شود.
۱۳۵. خطای محاسباتی
اشتباه در واحدها، اعشار یا فرمول میتواند مبلغ پرداخت را تغییر دهد.
۱۳۶. وابستگی به اوراکل
داده دستکاریشده میتواند موجب اجرای نادرست قرارداد شود.
۱۳۷. مدیریت کلید خصوصی
سرقت کلید مدیر یا اپراتور میتواند خطر جدی ایجاد کند.
۱۳۸. ارتقای ناامن
قابلیت تغییر کد ممکن است اختیارات پرریسک ایجاد کند.
۱۳۹. توقف اضطراری
برای برخی عملیات حساس، سازوکار توقف کنترلشده لازم است.
۱۴۰. ممیزی مستقل
کد و معماری باید توسط متخصصان مستقل بررسی شوند.
۱۴۱. آزمون سناریوهای غیرعادی
خطای داده، قطع ارتباط، پرداخت تکراری و اختلاف باید آزمایش شوند.
۱۴۲. مدیریت رخداد
مسئولیت واکنش، اطلاعرسانی و بازیابی باید از پیش مشخص باشد.
۱۴۳. امنیت API
ارتباط با سامانههای بیرونی باید احراز هویت و کنترل دسترسی مناسب داشته باشد.
۱۴۴. امنیت داده حساس
اطلاعات پزشکی، بیمهای و تجاری باید با الزامات محرمانگی و حفاظت داده سازگار باشند.
بخش دوازدهم: چالشهای حقوقی و مقرراتی
۱۴۵. اعتبار قرارداد
باید مشخص شود کد چه نسبتی با توافق حقوقی طرفین دارد.
۱۴۶. تعارض کد و متن
اگر اجرای نرمافزار با مفاد قرارداد حقوقی ناسازگار باشد، سازوکار رسیدگی باید تعیین شده باشد.
۱۴۷. قانون حاکم
قانون و مرجع رسیدگی به اختلاف باید مشخص شوند.
۱۴۸. مسئولیت خطای نرمافزار
مسئولیت توسعهدهنده، بهرهبردار و سایر طرفها باید قراردادی و قانونی بررسی شود.
۱۴۹. مسئولیت داده
تولیدکننده و تأییدکننده داده ممکن است مسئولیتهای متفاوتی داشته باشند.
۱۵۰. حفاظت اطلاعات بیمار
اطلاعات سلامت باید مطابق قوانین و الزامات قابل اعمال حفاظت شوند.
۱۵۱. مقررات بیمه
عرضه محصول بیمهای و پرداخت خسارت باید با الزامات نهاد ناظر سازگار باشد.
۱۵۲. مقررات پرداخت
خودکارسازی پرداخت باید از مسیر مالی مجاز انجام شود.
۱۵۳. اسناد تجاری
اعتبار اسناد الکترونیکی و امضاها باید بررسی شود.
۱۵۴. حق اعتراض
افراد و سازمانها باید در موارد مناسب امکان اعتراض و بازبینی داشته باشند.
۱۵۵. اصلاح خطا
در سامانههای تغییرناپذیر، اصلاح معمولاً از طریق ثبت رویداد جبرانی یا سازوکار قراردادی انجام میشود.
۱۵۶. اجرای احکام
باید امکان اجرای دستورات معتبر قانونی در معماری سامانه پیشبینی شود.
بخش سیزدهم: مقایسه سه حوزه کاربردی
| معیار | بیمه | سلامت | زنجیره تأمین |
|---|---|---|---|
| کاربرد اصلی | پرداخت مبتنی بر شرط | مدیریت مجوز و هماهنگی فرایند | تأیید رویداد و پرداخت مشروط |
| داده کلیدی | شاخص حادثه یا خسارت | هویت، مجوز، خدمت درمانی | سفارش، تحویل، کیفیت |
| ذینفعان | بیمهگر، بیمهگذار، ارزیاب | بیمار، درمانگر، بیمهگر | خریدار، فروشنده، حملکننده |
| ریسک اصلی | شاخص و داده نادرست | حریم خصوصی و حقوق بیمار | تحویل یا کیفیت تأییدنشده |
| نیاز به نظارت انسانی | در موارد اختلاف و پیچیده | بسیار بالا در تصمیمهای حساس | در مغایرت و اختلاف |
| فرصت اقتصادی | کاهش هزینه پردازش | کاهش اصطکاک اداری | کاهش هزینه تطبیق و تسویه |
بخش چهاردهم: آیا همیشه به بلاکچین نیاز داریم؟
۱۵۷. خودکارسازی بدون بلاکچین
بسیاری از فرایندها را میتوان با API، موتور قواعد و پایگاه داده متعارف خودکار کرد.
۱۵۸. مزیت پایگاه داده متمرکز
مدیریت سادهتر، ظرفیت پردازش بالا و کنترل مستقیم میتواند در برخی کاربردها مزیت باشد.
۱۵۹. مزیت بلاکچین
وقتی چند سازمان مستقل به ثبت و اجرای قواعد مشترک نیاز دارند، بلاکچین ممکن است ارزش بیشتری ایجاد کند.
۱۶۰. هزینه حکمرانی
شبکه مشترک نیازمند توافق درباره اختیارات، تغییرات و مسئولیتهاست.
۱۶۱. هزینه یکپارچهسازی
اتصال به سامانههای موجود میتواند از هزینه خود قرارداد هوشمند بیشتر باشد.
۱۶۲. مسئله مقیاس
حجم تراکنشها و زمان پاسخ باید با نیاز عملیاتی سازگار باشند.
۱۶۳. محرمانگی
استفاده از شبکه عمومی برای اطلاعات حساس ممکن است نامناسب باشد.
۱۶۴. قابلیت بازیابی
فرایندهای حیاتی باید امکان بازیابی و ادامه فعالیت هنگام اختلال را داشته باشند.
۱۶۵. معیار تصمیم
بلاکچین باید بر اساس ارزش قابل اندازهگیری انتخاب شود، نه صرفاً جذابیت فناوری.
بخش پانزدهم: مدل اقتصادی و کسبوکار
۱۶۶. هزینه تحلیل فرایند
شناسایی تعهدات قابل خودکارسازی و استثناها هزینه دارد.
۱۶۷. هزینه حقوقی
تدوین اسناد، مسئولیتها و سازوکار حل اختلاف ضروری است.
۱۶۸. هزینه توسعه
طراحی قرارداد، رابط کاربری و اتصال سامانهها هزینه ایجاد میکند.
۱۶۹. هزینه ممیزی
بررسی امنیتی باید در بودجه لحاظ شود.
۱۷۰. هزینه زیرساخت
شبکه، ذخیرهسازی، پایش و پشتیبانی هزینه دارند.
۱۷۱. هزینه اوراکل
دریافت و اعتبارسنجی داده بیرونی ممکن است مستلزم پرداخت هزینه باشد.
۱۷۲. هزینه عملیات
مدیریت کلیدها، کاربران و رخدادها نیازمند تیم عملیاتی است.
۱۷۳. صرفهجویی اداری
کاهش ورود دستی داده و تطبیق اسناد میتواند منفعت ایجاد کند.
۱۷۴. کاهش زمان تسویه
پرداخت سریعتر میتواند بر جریان نقدی طرفها اثر مثبت بگذارد.
۱۷۵. کاهش اختلاف
سوابق مشترک ممکن است هزینه بررسی اختلافات را کاهش دهند.
۱۷۶. هزینه خطای خودکار
یک خطای نرمافزاری ممکن است خسارتی بزرگتر از صرفهجویی اداری ایجاد کند.
۱۷۷. محاسبه بازگشت سرمایه
منافع واقعی باید با کل هزینه مالکیت و ریسکهای پروژه مقایسه شوند.
بخش شانزدهم: نقشه راه اجرای پایلوت
۱۷۸. انتخاب مسئله
یک فرایند مشخص و تکرارشونده انتخاب شود.
۱۷۹. شناسایی ذینفعان
تمام طرفهای مؤثر در اجرای تعهد مشخص شوند.
۱۸۰. تحلیل حقوقی
اعتبار قرارداد و الزامات مقرراتی بررسی شوند.
۱۸۱. مستندسازی فرایند
رویدادها، شرایط و استثناها مشخص شوند.
۱۸۲. تعیین منابع داده
برای هر شرط، منبع داده معتبر تعیین شود.
۱۸۳. طراحی قواعد
منطق اجرایی و شرایط توقف یا اعتراض تعریف شوند.
۱۸۴. انتخاب معماری
راهکار بلاکچینی با گزینه متعارف مقایسه شود.
۱۸۵. توسعه نمونه اولیه
نمونه آزمایشی در محیط کنترلشده ساخته شود.
۱۸۶. آزمون عملکرد
سناریوهای عادی و غیرعادی آزمایش شوند.
۱۸۷. ممیزی امنیت
قرارداد و یکپارچهسازیها بررسی شوند.
۱۸۸. اجرای محدود
پایلوت با دامنه و ارزش مالی کنترلشده اجرا شود.
۱۸۹. اندازهگیری شاخصها
زمان، هزینه، خطا و رضایت کاربران اندازهگیری شود.
۱۹۰. تصمیم توسعه
گسترش پروژه فقط پس از اثبات ارزش و کنترل ریسک انجام شود.
بخش هفدهم: شاخصهای کلیدی عملکرد
۱۹۱. زمان اجرای تعهد
از تحقق شرط تا اجرای عملیات چه مدت طول میکشد؟
۱۹۲. نرخ خودکارسازی
چه درصدی از عملیات بدون مداخله دستی انجام میشود؟
۱۹۳. نرخ خطا
چه نسبتی از عملیات نیازمند اصلاح هستند؟
۱۹۴. نرخ اعتراض
چه درصدی از تصمیمهای خودکار مورد اعتراض قرار میگیرند؟
۱۹۵. هزینه هر پرونده
هزینه پردازش هر پرونده یا سفارش چقدر است؟
۱۹۶. زمان تسویه
فاصله تأیید تعهد تا پرداخت چقدر است؟
۱۹۷. دقت داده
چه نسبتی از ورودیها با واقعیت تأییدشده تطابق دارند؟
۱۹۸. دسترسپذیری
سامانه چه میزان در دسترس است؟
۱۹۹. رخدادهای امنیتی
تعداد و شدت رخدادها چقدر است؟
۲۰۰. رضایت کاربران
بیماران، بیمهگذاران یا شرکای تجاری چه ارزیابیای دارند؟
۲۰۱. بازگشت سرمایه
صرفهجویی و ارزش اقتصادی نسبت به هزینه کل چقدر است؟
بخش هجدهم: فرصتهای توسعه در اقتصاد ایران
۲۰۲. بیمه کشاورزی
محصولات بیمهای مبتنی بر شاخصهای قابل اتکا میتوانند موضوع مطالعه باشند.
۲۰۳. بیمه حملونقل
پرداختهای مرتبط با رویدادهای مشخص حمل میتوانند بررسی شوند.
۲۰۴. بیمه سلامت
پردازش برخی مطالبات استاندارد و قابل اعتبارسنجی ممکن است قابل خودکارسازی باشد.
۲۰۵. تبادل داده درمانی
مدیریت مجوزها و ثبت شواهد دسترسی میتواند موضوع پایلوت محدود باشد.
۲۰۶. تجهیزات پزشکی
شناسنامه دیجیتال، خدمات پس از فروش و کالیبراسیون میتوانند کاربردهای قابل بررسی باشند.
۲۰۷. زنجیره تأمین صنعتی
تأیید تحویل و کنترل کیفیت میتواند به فرایند پرداخت متصل شود.
۲۰۸. تأمین مالی زنجیره تأمین
ثبت معتبر تعهدات و رویدادهای تجاری ممکن است در توسعه ابزارهای مالی نقش داشته باشد.
۲۰۹. لجستیک صادراتی
ثبت مشترک اسناد و رویدادها میتواند در هماهنگی بینسازمانی مفید باشد.
۲۱۰. محدودیت مقرراتی
هر کاربرد باید با الزامات بیمه، سلامت، تجارت و پرداخت در ایران بررسی شود.
۲۱۱. محدودیت داده
دسترسی به داده معتبر و استاندارد یکی از پیشنیازهای اصلی است.
۲۱۲. اولویت اقتصادی
پروژه باید مسئله واقعی، مشتری مشخص و منفعت قابل اندازهگیری داشته باشد.
بخش نوزدهم: آینده قراردادهای هوشمند صنعتی
۲۱۳. قراردادهای ترکیبی
ترکیب قرارداد حقوقی و منطق نرمافزاری احتمالاً در بسیاری از کاربردهای سازمانی اهمیت خواهد داشت.
۲۱۴. افزایش نقش اوراکلها
کیفیت داده بیرونی یکی از عوامل تعیینکننده موفقیت خواهد بود.
۲۱۵. توسعه هویت دیجیتال
هویت قابل اتکا برای سازمانها، افراد و تجهیزات اهمیت بیشتری پیدا میکند.
۲۱۶. ارتباط با اینترنت اشیا
حسگرها میتوانند برخی رویدادهای فیزیکی را به سامانههای دیجیتال متصل کنند.
۲۱۷. نقش هوش مصنوعی
هوش مصنوعی میتواند در تحلیل داده و شناسایی ناهنجاری کمک کند، اما خروجی آن نیازمند ارزیابی و کنترل است.
۲۱۸. استانداردسازی
استانداردهای مشترک میتوانند هزینه اتصال سامانهها را کاهش دهند.
۲۱۹. حکمرانی مشترک
تعیین اختیارات، مسئولیتها و سازوکار تغییر قواعد اهمیت بیشتری خواهد یافت.
۲۲۰. تمرکز بر ارزش اقتصادی
پروژههایی شانس موفقیت بیشتری دارند که کاهش هزینه یا افزایش کیفیت را بهطور قابل سنجش نشان دهند.
بخش بیستم: پرسشهای متداول
۲۲۱. قرارداد هوشمند چیست؟
برنامهای است که روی بلاکچین اجرا میشود و قواعد مشخصی را بهصورت خودکار اعمال میکند.
۲۲۲. آیا قرارداد هوشمند از نظر قانونی معتبر است؟
اعتبار حقوقی به ماهیت توافق، قانون قابل اعمال و شرایط اجرای آن بستگی دارد.
۲۲۳. آیا قرارداد هوشمند میتواند خسارت بیمه را پرداخت کند؟
در برخی محصولات مبتنی بر شاخص و با وجود داده معتبر و زیرساخت پرداخت مناسب، بله.
۲۲۴. آیا تمام خسارتهای بیمه قابل خودکارسازیاند؟
خیر. بسیاری از خسارتها نیازمند ارزیابی و رسیدگی تخصصی هستند.
۲۲۵. آیا اطلاعات بیمار باید روی بلاکچین ذخیره شود؟
معمولاً خیر. داده حساس بهتر است در زیرساخت امن و مناسب خارج از زنجیره نگهداری شود.
۲۲۶. آیا بیمار میتواند دسترسی پزشک را کنترل کند؟
در چارچوب قوانین و معماری مناسب، برخی مجوزهای دسترسی میتوانند توسط بیمار مدیریت شوند.
۲۲۷. آیا قرارداد هوشمند جایگزین پزشک میشود؟
خیر. قرارداد هوشمند ابزار اجرای قواعد نرمافزاری است، نه جایگزین تصمیمگیری حرفهای بالینی.
۲۲۸. آیا در زنجیره تأمین کاربرد دارد؟
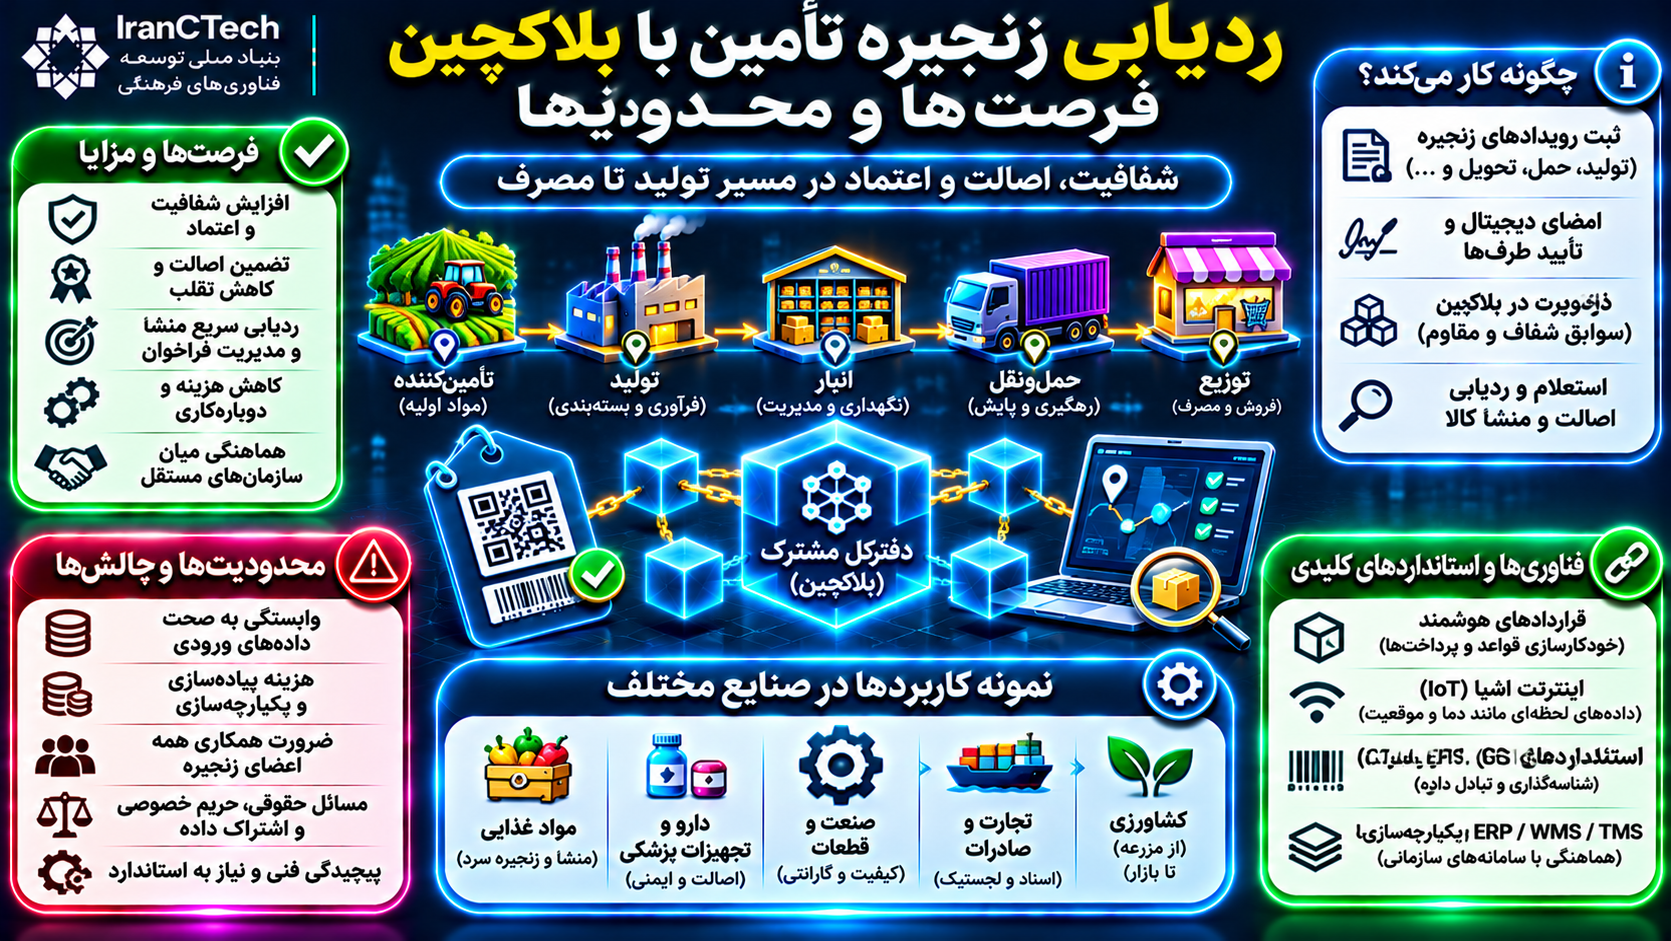
بله، برای ثبت رویداد، تأیید تحویل، کنترل شرایط و پرداخت مشروط میتواند کاربرد داشته باشد.
۲۲۹. آیا قرارداد هوشمند اصالت کالا را تضمین میکند؟
خیر. اصالت کالا نیازمند کنترل فیزیکی و داده معتبر است.
۲۳۰. اوراکل چه نقشی دارد؟
اطلاعات بیرونی موردنیاز قرارداد را به سامانه منتقل میکند.
۲۳۱. آیا قرارداد هوشمند بدون اوراکل کار میکند؟
بله، اگر تمام ورودیهای لازم در خود شبکه موجود باشند.
۲۳۲. آیا اجرای قرارداد هوشمند بدون خطاست؟
خیر. کد، داده، کلیدها و زیرساخت ممکن است دچار خطا یا حمله شوند.
۲۳۳. آیا قرارداد هوشمند قابل تغییر است؟
بسته به معماری، ممکن است قابلیت ارتقا یا جایگزینی وجود داشته باشد.
۲۳۴. آیا بلاکچین عمومی برای سلامت مناسب است؟
ثبت مستقیم اطلاعات حساس سلامت روی شبکه عمومی معمولاً مناسب نیست؛ معماری باید با الزامات حریم خصوصی سازگار باشد.
۲۳۵. آیا قرارداد هوشمند هزینهها را کاهش میدهد؟
در بعضی فرایندها ممکن است، اما صرفهجویی باید در برابر هزینه توسعه و عملیات سنجیده شود.
۲۳۶. آیا برای استفاده از قرارداد هوشمند باید رمزارز داشت؟
بسته به شبکه و معماری، ممکن است کارمزد شبکه با دارایی بومی پرداخت شود؛ اما کاربران نهایی لزوماً نباید مستقیماً با رمزارز تعامل داشته باشند.
۲۳۷. آیا قرارداد هوشمند میتواند پرداخت بانکی انجام دهد؟
از طریق اتصال به زیرساخت بانکی و خدمات مجاز ممکن است دستور پرداخت ایجاد شود؛ اجرای واقعی پرداخت به سامانه مالی وابسته است.
۲۳۸. مهمترین ریسک در بیمه چیست؟
تناسب شاخص با خسارت واقعی و اعتبار داده از ریسکهای مهم هستند.
۲۳۹. مهمترین ریسک در سلامت چیست؟
حریم خصوصی، خطای هویت و اجرای نادرست قواعد حساس از ریسکهای اساسیاند.
۲۴۰. مهمترین ریسک در زنجیره تأمین چیست؟
ثبت رویداد نادرست یا نبود ارتباط معتبر میان کالا و داده دیجیتال.
۲۴۱. آیا همه سازمانها به بلاکچین نیاز دارند؟
خیر. بسیاری از نیازها با فناوریهای متعارف قابل پاسخگویی هستند.
۲۴۲. بهترین نقطه شروع چیست؟
انتخاب یک فرایند محدود، قابل اندازهگیری و دارای داده معتبر، سپس اجرای پایلوت کنترلشده.
جمعبندی نهایی؛ قرارداد هوشمند، ابزار اجرای اعتماد است نه جایگزین آن
قراردادهای هوشمند میتوانند بخشی از فرایندهای بیمه، سلامت و زنجیره تأمین را خودکار کنند.
در بیمه، بیشترین ظرفیت اولیه در محصولاتی دیده میشود که شرایط پرداخت آنها روشن و مبتنی بر شاخصهای معتبر است.
در سلامت، کاربردهای مناسبتر اغلب به مدیریت مجوز، ثبت شواهد دسترسی، هماهنگی میان سازمانها و پردازش برخی تعهدات اداری مربوط میشوند.
در زنجیره تأمین، ثبت مشترک رویدادها، تأیید تحویل، کنترل کیفیت و پرداخت مشروط میتوانند ارزش عملیاتی ایجاد کنند.
بااینحال، سه محدودیت بنیادین وجود دارد:
اول، قرارداد هوشمند نمیتواند بدون سازوکار معتبر از صحت رخدادهای واقعی مطمئن شود.
دوم، اجرای خودکار کد به معنای حذف مسئولیت حقوقی، نظارت انسانی یا حق اعتراض نیست.
سوم، بلاکچین همیشه بهترین یا اقتصادیترین زیرساخت نیست.
بنابراین، موفقیت پروژه به طراحی هماهنگ قرارداد حقوقی، داده معتبر، نرمافزار امن، فرایندهای سازمانی و مدل اقتصادی وابسته است.
نتیجه راهبردی: ارزش قرارداد هوشمند در آن نیست که انسان را از فرایند حذف کند؛ بلکه در آن است که اجرای تعهدات روشن را قابل بررسی، کمخطاتر و در شرایط مناسب، سریعتر و کمهزینهتر سازد.
منابع و مراجع تخصصی
۱. Ethereum — Introduction to Smart Contracts
https://ethereum.org/en/developers/docs/smart-contracts/
۲. Ethereum — Oracles
https://ethereum.org/en/developers/docs/oracles/
۳. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۴. OpenZeppelin — Smart Contract Libraries and Security
https://docs.openzeppelin.com/contracts/
۵. OWASP — Smart Contract Security
https://scs.owasp.org/
۶. HL7 — FHIR Standard
https://hl7.org/fhir/
۷. World Health Organization — Digital Health
https://www.who.int/health-topics/digital-health
۸. GS1 — EPCIS and CBV
https://www.gs1.org/standards/epcis
۹. Hyperledger Fabric — Documentation
https://hyperledger-fabric.readthedocs.io/
۱۰. Chainlink — Data Feeds and Automation
https://docs.chain.link/
۱۱. International Association of Insurance Supervisors — Insurance Supervision
https://www.iais.org/
۱۲. OECD — Digital Economy and Financial Innovation
https://www.oecd.org/
۱۳. U.S. FDA — Unique Device Identification
https://www.fda.gov/medical-devices/unique-device-identification-system-udi-system
۱۴. World Bank — Digital Development and Financial Infrastructure
https://www.worldbank.org/
یادداشت تحریریه: مقاله ماهیت آموزشی دارد. مثالها و سناریوهای مطرحشده به معنای تأیید قانونی، فنی یا اقتصادی یک محصول مشخص نیستند. برای پیادهسازی واقعی، بررسی مقررات مربوط به بیمه، سلامت، حفاظت داده، قراردادهای تجاری و پرداخت ضروری است.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.