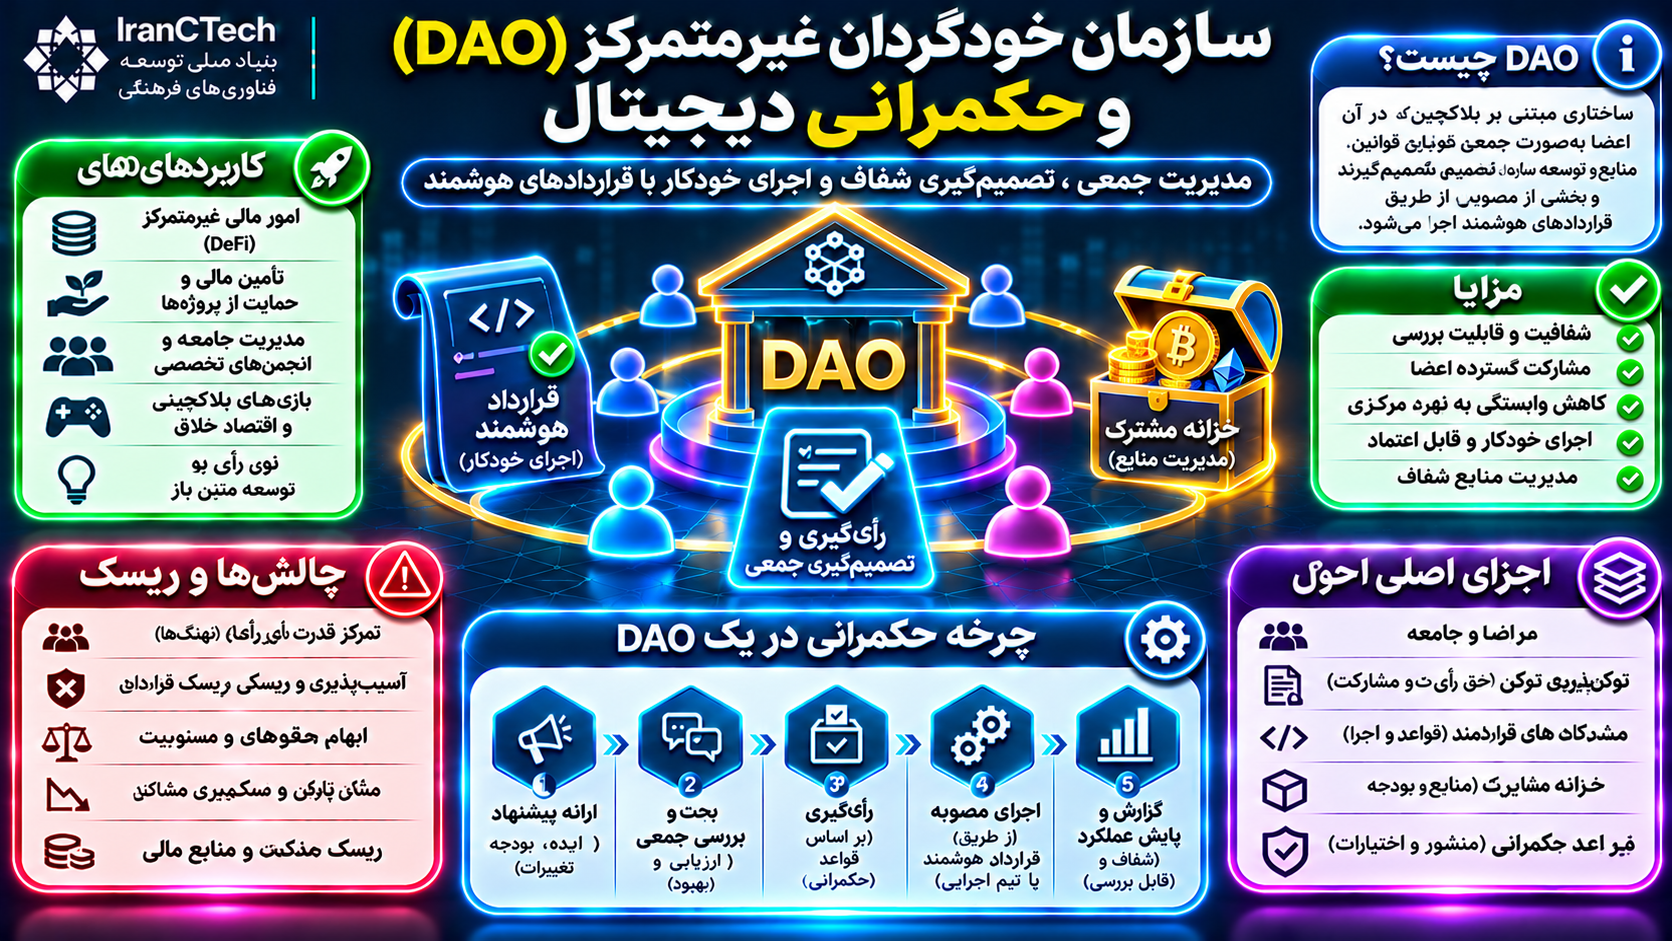
سازمان خودگردان غیرمتمرکز (DAO) و حکمرانی دیجیتال
DAO مجموعهای از قواعد و فرایندهای تصمیمگیری است که بخشی از اجرای آنها میتواند با قرارداد هوشمند انجام شود؛ غیرمتمرکز بودن آن درجهبندی دارد.
فهرست مطالب
- سازمان خودگردان غیرمتمرکز (DAO) و حکمرانی دیجیتال؛ معماری، مدلهای تصمیمگیری، اقتصاد مشارکت و آینده سازمانها
- مقدمه
- بخش اول: DAO چیست؟
- ۱. تعریف سازمان خودگردان غیرمتمرکز
- ۲. معنای Decentralized
- ۳. معنای Autonomous
- ۴. معنای Organization
- ۵. تفاوت DAO با یک قرارداد هوشمند
- ۶. تفاوت DAO با انجمن آنلاین
- ۷. تفاوت DAO با شرکت
- ۸. آیا DAO بدون مدیر فعالیت میکند؟
- ۹. آیا همه DAOها روی بلاکچین فعالیت میکنند؟
- ۱۰. آیا DAO همیشه عمومی است؟
- بخش دوم: تاریخچه شکلگیری DAO
- ۱۱. ریشههای مفهومی
- ۱۲. نقش بیتکوین
- ۱۳. نقش اتریوم
- ۱۴. پروژه The DAO
- ۱۵. رخداد امنیتی The DAO
- ۱۶. پیامدهای تاریخی
- ۱۷. توسعه ابزارهای حکمرانی
- ۱۸. ظهور DAOهای تخصصی
- ۱۹. گذار از تجربه فناورانه به مسئله سازمانی
- ۲۰. وضعیت کنونی مفهوم DAO
- بخش سوم: معماری یک DAO
- ۲۱. لایه اعضا
- ۲۲. لایه هویت
- ۲۳. لایه عضویت
- ۲۴. لایه پیشنهادها
- ۲۵. لایه رأیگیری
- ۲۶. لایه قراردادهای هوشمند
- ۲۷. لایه خزانه
- ۲۸. لایه اجرا
- ۲۹. لایه نظارت
- ۳۰. لایه ارتباطات
- ۳۱. لایه حقوقی
- ۳۲. لایه داده و گزارشدهی
- بخش چهارم: چرخه تصمیمگیری در DAO
- ۳۳. شناسایی مسئله
- ۳۴. گفتوگوی مقدماتی
- ۳۵. تدوین پیشنهاد رسمی
- ۳۶. بررسی شرایط ارائه پیشنهاد
- ۳۷. دوره بررسی
- ۳۸. آغاز رأیگیری
- ۳۹. حد نصاب مشارکت
- ۴۰. آستانه تصویب
- ۴۱. پایان رأیگیری
- ۴۲. دوره تأخیر اجرایی
- ۴۳. اجرای مصوبه
- ۴۴. گزارش عملکرد
- ۴۵. ارزیابی اثربخشی
- بخش پنجم: مدلهای رأیگیری در DAO
- ۴۶. رأیگیری مبتنی بر توکن
- ۴۷. یک عضو، یک رأی
- ۴۸. رأیگیری وزنی
- ۴۹. رأیگیری تفویضی
- ۵۰. حکمرانی نمایندگی
- ۵۱. رأیگیری مربعی
- ۵۲. رأیگیری مبتنی بر اعتبار
- ۵۳. رأیگیری چندمرحلهای
- ۵۴. رأیگیری خارج از زنجیره
- ۵۵. رأیگیری درونزنجیرهای
- ۵۶. تفاوت رأیگیری و اجرای خودکار
- بخش ششم: مقایسه مدلهای حکمرانی
- بخش هفتم: توکن حاکمیتی چیست؟
- ۵۷. تعریف Governance Token
- ۵۸. آیا توکن حاکمیتی همان سهام است؟
- ۵۹. آیا داشتن توکن به معنای مالکیت سازمان است؟
- ۶۰. توزیع اولیه توکن
- ۶۱. تخصیص به بنیانگذاران
- ۶۲. تخصیص به جامعه
- ۶۳. آزادسازی تدریجی
- ۶۴. رأیگیری با توکن قرضگرفتهشده
- ۶۵. خرید رأی
- ۶۶. مشارکت واقعی
- بخش هشتم: خزانه DAO و مدیریت منابع
- ۶۷. خزانه DAO چیست؟
- ۶۸. منابع خزانه
- ۶۹. بودجه عملیاتی
- ۷۰. تأمین مالی پروژهها
- ۷۱. پرداخت مرحلهای
- ۷۲. کنترل برداشت
- ۷۳. چندامضایی
- ۷۴. ریسک تمرکز دارایی
- ۷۵. مدیریت نقدینگی
- ۷۶. گزارشدهی مالی
- ۷۷. حسابرسی
- ۷۸. سیاست سرمایهگذاری
- بخش نهم: مدلهای اقتصادی DAO
- ۷۹. DAO مبتنی بر حق عضویت
- ۸۰. DAO خدماتی
- ۸۱. DAO سرمایهگذاری
- ۸۲. DAO حمایتی
- ۸۳. DAO پروتکلی
- ۸۴. DAO اجتماعی
- ۸۵. DAO تولیدی
- ۸۶. مدل ترکیبی
- ۸۷. پایداری مالی
- ۸۸. معیار ارزشآفرینی
- بخش دهم: کاربرد DAO در اکوسیستم نوآوری
- ۸۹. مدیریت جامعه نوآوری
- ۹۰. حمایت از استارتاپها
- ۹۱. مدیریت صندوقهای حمایتی
- ۹۲. شبکه منتورها
- ۹۳. توسعه نرمافزار متنباز
- ۹۴. شبکههای پژوهشی
- ۹۵. مدیریت مالکیت فکری
- ۹۶. توسعه استانداردها
- ۹۷. مشارکت بینسازمانی
- ۹۸. محدودیت کاربرد
- بخش یازدهم: DAO در تشکلها و انجمنهای تخصصی
- ۹۹. مشارکت اعضا
- ۱۰۰. انتخابات داخلی
- ۱۰۱. مدیریت کمیتهها
- ۱۰۲. تخصیص بودجه
- ۱۰۳. ارزیابی طرحها
- ۱۰۴. شفافیت تصمیمها
- ۱۰۵. عضویت مبتنی بر اعتبارنامه
- ۱۰۶. خطر افشای اطلاعات
- ۱۰۷. انطباق با اساسنامه
- ۱۰۸. مدل پیشنهادی
- بخش دوازدهم: DAO و حکمرانی دیجیتال
- ۱۰۹. حکمرانی دیجیتال چیست؟
- ۱۱۰. تفاوت حکمرانی دیجیتال با DAO
- ۱۱۱. شفافیت
- ۱۱۲. پاسخگویی
- ۱۱۳. مشارکت
- ۱۱۴. مشروعیت تصمیم
- ۱۱۵. کیفیت تصمیمگیری
- ۱۱۶. تخصص
- ۱۱۷. سرعت تصمیمگیری
- ۱۱۸. قابلیت اصلاح
- ۱۱۹. حقوق اقلیت
- ۱۲۰. حکمرانی چندذینفعی
- بخش سیزدهم: آسیبپذیریها و ریسکهای DAO
- ۱۲۱. تمرکز قدرت رأی
- ۱۲۲. مشارکت پایین
- ۱۲۳. حملات حکمرانی
- ۱۲۴. استفاده از سرمایه موقت
- ۱۲۵. حملات سیبیل
- ۱۲۶. تبانی نمایندگان
- ۱۲۷. آسیبپذیری قرارداد هوشمند
- ۱۲۸. ریسک اجرای مصوبات
- ۱۲۹. ریسک کلید مدیریتی
- ۱۳۰. ریسک اطلاعات نادرست
- ۱۳۱. تعارض منافع
- ۱۳۲. ریسک حقوقی
- ۱۳۳. ریسک مالی
- ۱۳۴. ریسک اجتماعی
- بخش چهاردهم: امنیت حکمرانی DAO
- ۱۳۵. ممیزی قراردادهای حکمرانی
- ۱۳۶. حد نصاب مناسب
- ۱۳۷. آستانه ویژه برای تصمیمهای حساس
- ۱۳۸. تأخیر در اجرای تصمیم
- ۱۳۹. تفکیک اختیارات
- ۱۴۰. کنترل برداشت خزانه
- ۱۴۱. نظارت بر پیشنهادهای غیرعادی
- ۱۴۲. مدیریت تعارض منافع
- ۱۴۳. سازوکار اضطراری
- ۱۴۴. بازنگری دورهای قواعد
- بخش پانزدهم: وضعیت حقوقی DAO
- ۱۴۵. آیا DAO شخصیت حقوقی دارد؟
- ۱۴۶. DAO بدون شخصیت حقوقی
- ۱۴۷. DAO با پوشش حقوقی
- ۱۴۸. قراردادهای سازمانی
- ۱۴۹. مسئولیت مدیران و اعضا
- ۱۵۰. مالکیت فکری
- ۱۵۱. مقررات مالی
- ۱۵۲. مالیات
- ۱۵۳. حفاظت از داده
- ۱۵۴. محدودیت در ایران
- بخش شانزدهم: نمونههایی از DAO و حکمرانی غیرمتمرکز
- ۱۵۵. MakerDAO و تحول آن
- ۱۵۶. Uniswap Governance
- ۱۵۷. ENS DAO
- ۱۵۸. Gitcoin
- ۱۵۹. Nouns DAO
- ۱۶۰. Compound Governance
- ۱۶۱. درس مشترک
- بخش هفدهم: ابزارهای ایجاد و مدیریت DAO
- ۱۶۲. Aragon
- ۱۶۳. Snapshot
- ۱۶۴. Tally
- ۱۶۵. OpenZeppelin Governor
- ۱۶۶. Safe
- ۱۶۷. ابزارهای گفتوگو
- ۱۶۸. ابزارهای گزارشدهی
- ۱۶۹. محدودیت ابزارها
- بخش هجدهم: چگونه یک DAO طراحی کنیم؟
- ۱۷۰. تعریف مأموریت
- ۱۷۱. شناسایی ذینفعان
- ۱۷۲. تعریف حقوق اعضا
- ۱۷۳. انتخاب مدل عضویت
- ۱۷۴. انتخاب مدل رأیگیری
- ۱۷۵. تعیین تصمیمهای قابل واگذاری
- ۱۷۶. تدوین منشور حکمرانی
- ۱۷۷. طراحی خزانه
- ۱۷۸. طراحی قراردادهای هوشمند
- ۱۷۹. ممیزی امنیتی
- ۱۸۰. اجرای آزمایشی
- ۱۸۱. ارزیابی مشارکت
- ۱۸۲. توسعه مرحلهای
- بخش نوزدهم: مدل پیشنهادی DAO ترکیبی برای سازمانهای واقعی
- ۱۸۳. چرا مدل ترکیبی؟
- ۱۸۴. لایه حقوقی
- ۱۸۵. لایه مشارکت
- ۱۸۶. لایه کارشناسی
- ۱۸۷. لایه تصمیمگیری
- ۱۸۸. لایه اجرا
- ۱۸۹. لایه شفافیت
- ۱۹۰. لایه نظارت
- ۱۹۱. مزیت مدل ترکیبی
- بخش بیستم: شاخصهای ارزیابی عملکرد DAO
- ۱۹۲. نرخ مشارکت
- ۱۹۳. تمرکز قدرت رأی
- ۱۹۴. کیفیت پیشنهادها
- ۱۹۵. زمان تصمیمگیری
- ۱۹۶. نرخ اجرای مصوبات
- ۱۹۷. اثربخشی مصوبات
- ۱۹۸. پایداری خزانه
- ۱۹۹. هزینه حکمرانی
- ۲۰۰. میزان مشارکت تخصصی
- ۲۰۱. شفافیت مالی
- ۲۰۲. امنیت
- ۲۰۳. رضایت اعضا
- بخش بیستویکم: آینده DAO و حکمرانی دیجیتال
- ۲۰۴. حرکت بهسوی حکمرانی چندلایه
- ۲۰۵. هویت دیجیتال
- ۲۰۶. شهرت و اعتبار مشارکت
- ۲۰۷. هوش مصنوعی و تصمیمسازی
- ۲۰۸. اتوماسیون اجرای مصوبات
- ۲۰۹. حکمرانی بینسازمانی
- ۲۱۰. توسعه اقتصاد مشارکت
- ۲۱۱. افزایش اهمیت چارچوب حقوقی
- ۲۱۲. آینده سازمانهای هوشمند
- ۲۱۳. محدودیت بنیادین
- بخش بیستودوم: پرسشهای متداول
- ۲۱۴. DAO چیست؟
- ۲۱۵. آیا DAO مدیرعامل دارد؟
- ۲۱۶. آیا DAO شرکت محسوب میشود؟
- ۲۱۷. آیا برای ایجاد DAO باید توکن منتشر کرد؟
- ۲۱۸. آیا DAO کاملاً خودکار است؟
- ۲۱۹. آیا DAO امن است؟
- ۲۲۰. آیا DAO میتواند درآمد داشته باشد؟
- ۲۲۱. آیا DAO میتواند سرمایهگذاری کند؟
- ۲۲۲. آیا DAO برای انجمنهای تخصصی مناسب است؟
- ۲۲۳. آیا DAO جایگزین هیئتمدیره میشود؟
- ۲۲۴. آیا رأیگیری بلاکچینی تقلب را حذف میکند؟
- ۲۲۵. مهمترین مشکل DAO چیست؟
- ۲۲۶. آیا DAO برای همه سازمانها مناسب است؟
- ۲۲۷. تفاوت DAO با حکمرانی دیجیتال چیست؟
- ۲۲۸. آیا DAO آینده مدیریت سازمانهاست؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
سازمان خودگردان غیرمتمرکز (DAO) و حکمرانی دیجیتال؛ معماری، مدلهای تصمیمگیری، اقتصاد مشارکت و آینده سازمانها
مقدمه
در ساختارهای سنتی سازمانی، اختیار تصمیمگیری معمولاً در چارچوب سلسلهمراتب مدیریتی، هیئتمدیره، مجمع عمومی یا نهادهای نظارتی توزیع میشود. این ساختارها طی دههها توسعه یافتهاند و همچنان بخش مهمی از فعالیتهای اقتصادی، اجتماعی و نهادی جهان را مدیریت میکنند.
با گسترش فناوری بلاکچین، پرسش تازهای مطرح شده است: آیا میتوان بخشی از قواعد اداره یک سازمان را در قالب برنامههای شفاف، قابل بررسی و خوداجرا تعریف کرد؟
آیا اعضای یک جامعه دیجیتال میتوانند بدون وابستگی کامل به یک نهاد مرکزی، درباره منابع مشترک، اولویتهای توسعه و نحوه اجرای تصمیمها مشارکت کنند؟
مفهوم سازمان خودگردان غیرمتمرکز یا Decentralized Autonomous Organization که به اختصار DAO نامیده میشود، در پاسخ به چنین پرسشهایی شکل گرفته است.
DAO صرفاً یک نرمافزار یا قرارداد هوشمند نیست؛ بلکه ترکیبی از فناوری، قواعد حکمرانی، مشارکت اجتماعی، انگیزههای اقتصادی و سازوکارهای تصمیمگیری است.
بااینحال، نباید غیرمتمرکزبودن را با نبود مدیریت، خودگردانی را با حذف نیروی انسانی یا شفافیت بلاکچینی را با پاسخگویی کامل سازمانی یکسان دانست.
یک DAO ممکن است در رأیگیری غیرمتمرکز باشد، اما در توسعه نرمافزار، مالکیت توکن، مدیریت خزانه یا اجرای مصوبات به گروه کوچکی وابسته بماند.
شناخت دقیق این تفاوتها برای ارزیابی جایگاه DAO در آینده حکمرانی دیجیتال ضروری است.
بخش اول: DAO چیست؟
۱. تعریف سازمان خودگردان غیرمتمرکز
DAO نوعی ساختار هماهنگی و حکمرانی جمعی است که در آن قواعد تصمیمگیری، عضویت، مدیریت منابع یا اجرای بخشی از مصوبات میتوانند با استفاده از بلاکچین و قراردادهای هوشمند پیادهسازی شوند.
۲. معنای Decentralized
غیرمتمرکز به معنای توزیع اختیار و کاهش وابستگی به یک مرجع واحد است.
میزان واقعی غیرمتمرکزبودن هر DAO باید جداگانه ارزیابی شود.
۳. معنای Autonomous
خودگردان به قابلیت اجرای خودکار برخی قواعد و عملیات اشاره دارد.
این مفهوم الزاماً به معنای اداره کامل سازمان بدون انسان نیست.
۴. معنای Organization
سازمان به مجموعهای از افراد، منابع، نقشها و قواعد اشاره دارد که برای دستیابی به هدف مشترک هماهنگ میشوند.
۵. تفاوت DAO با یک قرارداد هوشمند
قرارداد هوشمند یک جزء نرمافزاری است؛ DAO یک سازوکار سازمانی و حکمرانی است که ممکن است از چندین قرارداد هوشمند استفاده کند.
۶. تفاوت DAO با انجمن آنلاین
انجمن آنلاین ممکن است صرفاً بستری برای گفتوگو باشد، اما DAO معمولاً دارای قواعد رسمیتر برای تصمیمگیری و مدیریت منابع است.
۷. تفاوت DAO با شرکت
شرکت معمولاً دارای شخصیت حقوقی، ارکان رسمی و مسئولیتهای تعریفشده در قانون است.
DAO ممکن است چنین ساختاری داشته باشد یا فاقد شخصیت حقوقی مستقل باشد.
۸. آیا DAO بدون مدیر فعالیت میکند؟
الزاماً خیر. بسیاری از DAOها دارای مدیران عملیاتی، گروههای کاری، نمایندگان یا تیمهای اجرایی هستند.
۹. آیا همه DAOها روی بلاکچین فعالیت میکنند؟
DAO در معنای رایج بلاکچینی با زیرساختهای توزیعشده مرتبط است، اما بخشهایی از فعالیت آن میتواند در سامانههای خارج از زنجیره انجام شود.
۱۰. آیا DAO همیشه عمومی است؟
خیر. برخی ساختارها عضویت آزاد دارند و برخی با محدودیت عضویت یا مشارکت طراحی میشوند.
بخش دوم: تاریخچه شکلگیری DAO
۱۱. ریشههای مفهومی
ایده اداره سازمانها بر اساس قواعد نرمافزاری و هماهنگی دیجیتال پیش از فراگیرشدن بلاکچین نیز مطرح بوده است.
۱۲. نقش بیتکوین
بیتکوین نشان داد که میتوان هماهنگی میان مشارکتکنندگان یک شبکه را بدون اتکا به مدیر مرکزی واحد انجام داد.
البته بیتکوین را نباید بهسادگی با یک DAO دارای خزانه و رأیگیری توکنی یکسان دانست.
۱۳. نقش اتریوم
اتریوم با فراهمکردن زیرساخت قراردادهای هوشمند، توسعه ساختارهای حکمرانی برنامهپذیر را تسهیل کرد.
۱۴. پروژه The DAO
پروژه The DAO در سال ۲۰۱۶ یکی از نخستین تجربههای شناختهشده تأمین مالی و تصمیمگیری جمعی مبتنی بر قرارداد هوشمند بود.
۱۵. رخداد امنیتی The DAO
آسیبپذیری قراردادهای این پروژه به یک رخداد امنیتی مهم منجر شد و بحثهای گستردهای درباره امنیت، حاکمیت و مسئولیت جمعی ایجاد کرد.
۱۶. پیامدهای تاریخی
رخداد The DAO به یکی از نقاط عطف بحث درباره رابطه میان قواعد نرمافزاری، تصمیم اجتماعی و تغییرناپذیری بلاکچین تبدیل شد.
۱۷. توسعه ابزارهای حکمرانی
در سالهای بعد، ابزارهای رأیگیری، مدیریت خزانه و هماهنگی جامعه توسعه یافتند.
۱۸. ظهور DAOهای تخصصی
ساختارهای مختلفی برای مدیریت پروتکلهای مالی، سرمایهگذاری، حمایت از پروژهها و فعالیتهای اجتماعی شکل گرفتند.
۱۹. گذار از تجربه فناورانه به مسئله سازمانی
با افزایش پیچیدگی DAOها، موضوعاتی مانند پاسخگویی، کیفیت تصمیمها و پایداری مالی اهمیت بیشتری پیدا کردند.
۲۰. وضعیت کنونی مفهوم DAO
DAO همچنان حوزهای در حال تحول است و مدل واحد و پذیرفتهشدهای برای تمام کاربردهای آن وجود ندارد.
بخش سوم: معماری یک DAO
۲۱. لایه اعضا
اعضا میتوانند در پیشنهادها، رأیگیری، اجرای فعالیتها و نظارت مشارکت کنند.
۲۲. لایه هویت
شناسایی اعضا ممکن است بر اساس آدرس کیف پول، اعتبارنامه دیجیتال یا سازوکارهای دیگر انجام شود.
۲۳. لایه عضویت
عضویت میتواند آزاد، مبتنی بر توکن، دعوتمحور یا وابسته به احراز شرایط باشد.
۲۴. لایه پیشنهادها
پیشنهادها موضوعاتی هستند که برای بررسی و تصمیمگیری ارائه میشوند.
۲۵. لایه رأیگیری
این لایه قواعد ثبت و شمارش آرا را پیادهسازی میکند.
۲۶. لایه قراردادهای هوشمند
قراردادها میتوانند بخشی از قواعد سازمان را بهصورت برنامهپذیر اجرا کنند.
۲۷. لایه خزانه
خزانه برای نگهداری و تخصیص منابع مالی یا داراییهای دیجیتال استفاده میشود.
۲۸. لایه اجرا
گروههای اجرایی یا قراردادهای هوشمند مصوبات را به اقدام تبدیل میکنند.
۲۹. لایه نظارت
سازوکارهای نظارتی برای ارزیابی عملکرد، بررسی هزینهها و کنترل اختیارات طراحی میشوند.
۳۰. لایه ارتباطات
تالارهای گفتوگو، سامانههای مدیریت پیشنهاد و ابزارهای هماهنگی نقش مهمی در فعالیت DAO دارند.
۳۱. لایه حقوقی
در بعضی ساختارها، شخصیت حقوقی یا توافقهای قراردادی برای مدیریت مسئولیتها و تعامل با جهان خارج ضروری است.
۳۲. لایه داده و گزارشدهی
داشبوردهای شفافیت میتوانند وضعیت پیشنهادها، رأیها، بودجه و عملکرد را نمایش دهند.
بخش چهارم: چرخه تصمیمگیری در DAO
۳۳. شناسایی مسئله
اعضا یک نیاز، فرصت یا مشکل را مطرح میکنند.
۳۴. گفتوگوی مقدماتی
پیشنهاد اولیه در جامعه بررسی و تکمیل میشود.
۳۵. تدوین پیشنهاد رسمی
پیشنهاد باید هدف، هزینه، آثار، مسئول اجرا و معیارهای موفقیت را مشخص کند.
۳۶. بررسی شرایط ارائه پیشنهاد
ممکن است ارائه پیشنهاد مستلزم حداقل میزان توکن یا شرایط عضویت باشد.
۳۷. دوره بررسی
اعضا فرصت مطالعه و ارزیابی پیشنهاد را دریافت میکنند.
۳۸. آغاز رأیگیری
رأیگیری مطابق قواعد مصوب آغاز میشود.
۳۹. حد نصاب مشارکت
Quorum حداقل مشارکت لازم برای معتبرشناختن نتیجه رأیگیری است.
۴۰. آستانه تصویب
پیشنهاد ممکن است به اکثریت ساده، اکثریت ویژه یا قواعد دیگری نیاز داشته باشد.
۴۱. پایان رأیگیری
پس از پایان مهلت، نتیجه بر اساس قواعد مشخص محاسبه میشود.
۴۲. دوره تأخیر اجرایی
در بعضی DAOها، مصوبه پیش از اجرا وارد دوره Timelock میشود.
۴۳. اجرای مصوبه
مصوبه میتواند بهصورت خودکار یا از طریق تیم اجرایی اجرا شود.
۴۴. گزارش عملکرد
مجری باید نتیجه اقدامات و نحوه مصرف منابع را گزارش کند.
۴۵. ارزیابی اثربخشی
صرف تصویب و اجرای مصوبه کافی نیست؛ باید مشخص شود تصمیم به هدف موردنظر رسیده است یا خیر.
بخش پنجم: مدلهای رأیگیری در DAO
۴۶. رأیگیری مبتنی بر توکن
در این مدل، قدرت رأی بر اساس میزان توکن واجد شرایط تعیین میشود.
۴۷. یک عضو، یک رأی
در این مدل، هر عضو معتبر یک رأی دارد.
پیادهسازی آن در محیط بدون مجوز به سازوکار مقابله با هویتهای جعلی نیاز دارد.
۴۸. رأیگیری وزنی
آرا بر اساس معیارهایی مانند سهم، اعتبار یا نقش اعضا وزندهی میشوند.
۴۹. رأیگیری تفویضی
اعضا میتوانند اختیار رأی خود را به نماینده دیگری واگذار کنند.
۵۰. حکمرانی نمایندگی
Delegate Governance میتواند مشارکت تخصصی را افزایش دهد، اما خطر تمرکز قدرت نمایندگان را نیز ایجاد میکند.
۵۱. رأیگیری مربعی
Quadratic Voting سازوکاری است که هزینه ابراز ترجیح شدیدتر را بهصورت غیرخطی افزایش میدهد.
کارایی آن به طراحی اعتبار رأی و مقابله با تقسیم هویت وابسته است.
۵۲. رأیگیری مبتنی بر اعتبار
در بعضی مدلها، قدرت رأی به سابقه مشارکت یا اعتبار اعضا مرتبط است.
۵۳. رأیگیری چندمرحلهای
تصمیمهای حساس ممکن است به بررسی کارشناسی، رأی مقدماتی و تصویب نهایی نیاز داشته باشند.
۵۴. رأیگیری خارج از زنجیره
آرا میتوانند در سامانهای خارج از بلاکچین جمعآوری شوند.
۵۵. رأیگیری درونزنجیرهای
در این روش، ثبت و شمارش آرا یا اجرای نتیجه از طریق قرارداد هوشمند انجام میشود.
۵۶. تفاوت رأیگیری و اجرای خودکار
ممکن است رأیگیری خارج از زنجیره باشد، اما نتیجه آن از طریق فرایندی کنترلشده درون زنجیره اجرا شود.
بخش ششم: مقایسه مدلهای حکمرانی
| مدل | مبنای قدرت رأی | مزیت بالقوه | ریسک اصلی |
|---|---|---|---|
| مبتنی بر توکن | تعداد توکن | سادگی محاسبه و پیوند با مالکیت اقتصادی | تمرکز قدرت در دارندگان بزرگ |
| یک عضو، یک رأی | هویت معتبر | برابری رسمی اعضا | هویت جعلی و هزینه احراز عضویت |
| تفویضی | رأی اعضای نمایندگیشده | استفاده از تخصص و کاهش بار مشارکت | تمرکز نمایندگی |
| مبتنی بر اعتبار | مشارکت و سابقه | تشویق فعالیت مؤثر | سوگیری و دستکاری امتیاز |
| مربعی | شدت ترجیح و هزینه رأی | کاهش نسبی اثر قدرت مالی در برخی طراحیها | حملات سیبیل و پیچیدگی |
| چندمجلسی | گروههای مختلف ذینفع | ایجاد توازن میان منافع | کندی و پیچیدگی تصمیمگیری |
هیچیک از این مدلها بهصورت مطلق بهترین گزینه نیست. انتخاب روش رأیگیری باید با مأموریت سازمان، ترکیب اعضا، نوع منابع و پیامد تصمیمها هماهنگ باشد.
بخش هفتم: توکن حاکمیتی چیست؟
۵۷. تعریف Governance Token
توکن حاکمیتی دارایی دیجیتالی است که ممکن است حقوقی مانند ارائه پیشنهاد یا مشارکت در رأیگیری را فراهم کند.
۵۸. آیا توکن حاکمیتی همان سهام است؟
الزاماً خیر.
حقوق ناشی از توکن به طراحی پروتکل، قراردادها و قوانین قابل اعمال بستگی دارد.
۵۹. آیا داشتن توکن به معنای مالکیت سازمان است؟
خیر. مالکیت حقوقی، حق رأی و حق مطالبه دارایی مفاهیم متفاوتی هستند.
۶۰. توزیع اولیه توکن
شیوه توزیع توکن میتواند بر میزان تمرکز قدرت حکمرانی اثر بگذارد.
۶۱. تخصیص به بنیانگذاران
سهم بنیانگذاران و سرمایهگذاران اولیه باید در ارزیابی تمرکز رأی بررسی شود.
۶۲. تخصیص به جامعه
توزیع توکن میان مشارکتکنندگان میتواند به گسترش جامعه کمک کند.
۶۳. آزادسازی تدریجی
Vesting میتواند برای زمانبندی دسترسی به توکنها استفاده شود.
۶۴. رأیگیری با توکن قرضگرفتهشده
در بعضی معماریها، امکان دسترسی موقت به قدرت رأی میتواند ریسک حملات حکمرانی ایجاد کند.
۶۵. خرید رأی
وجود بازار برای قدرت رأی ممکن است انگیزههایی ناسازگار با منافع بلندمدت سازمان ایجاد کند.
۶۶. مشارکت واقعی
تعداد توکنداران لزوماً نشاندهنده تعداد افراد فعال در تصمیمگیری نیست.
بخش هشتم: خزانه DAO و مدیریت منابع
۶۷. خزانه DAO چیست؟
DAO Treasury مجموعه داراییها و منابعی است که مطابق قواعد حکمرانی برای تحقق اهداف سازمان مدیریت میشود.
۶۸. منابع خزانه
منابع ممکن است از حق عضویت، درآمد خدمات، کمکهای مالی یا سایر فعالیتهای مجاز تأمین شوند.
۶۹. بودجه عملیاتی
هزینههای توسعه، امنیت، مدیریت و پشتیبانی باید پیشبینی شوند.
۷۰. تأمین مالی پروژهها
DAO میتواند برای حمایت از پروژههای مورد تأیید بودجه اختصاص دهد.
۷۱. پرداخت مرحلهای
پرداخت بر اساس تحقق نقاط عطف میتواند به کنترل ریسک کمک کند.
۷۲. کنترل برداشت
برداشت از خزانه باید تابع قواعد مشخص و مجوزهای معتبر باشد.
۷۳. چندامضایی
استفاده از کیف پول چندامضایی میتواند کنترل اجرای پرداختها را میان چند نفر تقسیم کند.
۷۴. ریسک تمرکز دارایی
نگهداری بخش بزرگی از منابع در یک توکن یا پروتکل ممکن است ریسک مالی ایجاد کند.
۷۵. مدیریت نقدینگی
خزانه باید برای پوشش هزینههای جاری و تعهدات آینده برنامه داشته باشد.
۷۶. گزارشدهی مالی
انتشار تراکنشهای بلاکچینی بهتنهایی جایگزین صورتهای مالی و گزارش عملکرد نیست.
۷۷. حسابرسی
در سازمانهای دارای فعالیت اقتصادی جدی، بررسی مستقل وضعیت مالی و کنترلهای داخلی اهمیت دارد.
۷۸. سیاست سرمایهگذاری
محدودیت ریسک، افق زمانی و معیارهای تخصیص دارایی باید مشخص شوند.
بخش نهم: مدلهای اقتصادی DAO
۷۹. DAO مبتنی بر حق عضویت
در این مدل، اعضا برای استفاده از خدمات یا مشارکت در سازمان حق عضویت پرداخت میکنند.
۸۰. DAO خدماتی
سازمان میتواند خدمات تخصصی یا زیرساختی ارائه دهد و از محل آن درآمد کسب کند.
۸۱. DAO سرمایهگذاری
اعضا ممکن است برای بررسی و تأمین مالی فرصتهای سرمایهگذاری مشارکت کنند.
این مدل به ارزیابی دقیق الزامات حقوقی و مقررات مالی نیاز دارد.
۸۲. DAO حمایتی
Grant DAO منابع را برای حمایت از پروژهها، پژوهش یا فعالیتهای عمومی تخصیص میدهد.
۸۳. DAO پروتکلی
این ساختار برای اداره پارامترها، منابع یا توسعه یک پروتکل بلاکچینی استفاده میشود.
۸۴. DAO اجتماعی
هدف اصلی آن ممکن است ایجاد اجتماع، هماهنگی فعالیتها یا تولید ارزش فرهنگی باشد.
۸۵. DAO تولیدی
اعضا میتوانند برای توسعه محصول، تولید محتوا یا اجرای پروژههای مشترک همکاری کنند.
۸۶. مدل ترکیبی
یک DAO ممکن است چند منبع درآمد و چند شیوه مشارکت داشته باشد.
۸۷. پایداری مالی
پایداری به توانایی تأمین هزینهها و اجرای تعهدات وابسته است، نه صرفاً افزایش قیمت توکن.
۸۸. معیار ارزشآفرینی
ارزش DAO باید بر اساس خروجی واقعی، مشارکت مؤثر، کیفیت خدمات و پایداری منابع ارزیابی شود.
بخش دهم: کاربرد DAO در اکوسیستم نوآوری
۸۹. مدیریت جامعه نوآوری
DAO میتواند چارچوبی برای مشارکت اعضای یک اکوسیستم در تعیین اولویتها فراهم کند.
۹۰. حمایت از استارتاپها
امکان طراحی سازوکارهای جمعی برای ارزیابی و حمایت از پروژهها وجود دارد.
۹۱. مدیریت صندوقهای حمایتی
برخی تصمیمهای تخصیص منابع میتوانند از طریق فرایندهای شفاف مشارکتی انجام شوند.
۹۲. شبکه منتورها
اعضا میتوانند در ارزیابی طرحها، ارائه خدمات و ثبت مشارکت تخصصی نقش داشته باشند.
۹۳. توسعه نرمافزار متنباز
DAO میتواند در اولویتبندی توسعه، تأمین مالی و مدیریت مشارکتکنندگان پروژههای متنباز استفاده شود.
۹۴. شبکههای پژوهشی
گروههای پژوهشی میتوانند برای انتخاب موضوعات و مدیریت منابع مشترک از سازوکارهای مشارکتی بهره ببرند.
۹۵. مدیریت مالکیت فکری
DAO ممکن است در تصمیمگیری درباره بهرهبرداری از حقوق مالکیت فکری نقش داشته باشد، اما مالکیت و انتقال حقوق باید از نظر قانونی مشخص باشد.
۹۶. توسعه استانداردها
جامعه تخصصی میتواند برای تدوین و بازنگری استانداردهای مشترک مشارکت کند.
۹۷. مشارکت بینسازمانی
DAO میتواند لایهای برای هماهنگی میان سازمانهای مستقل فراهم کند.
۹۸. محدودیت کاربرد
در پروژههایی که مسئولیت حقوقی، سرعت تصمیمگیری یا محرمانگی اهمیت بالایی دارد، حکمرانی کاملاً باز ممکن است مناسب نباشد.
بخش یازدهم: DAO در تشکلها و انجمنهای تخصصی
۹۹. مشارکت اعضا
سازوکارهای دیجیتال میتوانند امکان مشارکت اعضا در تصمیمهای تشکل را افزایش دهند.
۱۰۰. انتخابات داخلی
ثبت و بررسی فرایند رأیگیری میتواند با استفاده از ابزارهای دیجیتال بهبود یابد.
۱۰۱. مدیریت کمیتهها
کمیتههای تخصصی میتوانند اختیار مشخصی برای بررسی پیشنهادها و اجرای فعالیتها داشته باشند.
۱۰۲. تخصیص بودجه
اعضا میتوانند در اولویتبندی بخشی از بودجه مشارکت کنند.
۱۰۳. ارزیابی طرحها
سامانههای امتیازدهی و داوری میتوانند در کنار رأیگیری استفاده شوند.
۱۰۴. شفافیت تصمیمها
ثبت پیشنهادها، دلایل تصویب و وضعیت اجرا میتواند پاسخگویی را تقویت کند.
۱۰۵. عضویت مبتنی بر اعتبارنامه
اعتبارنامه دیجیتال میتواند برای بررسی شرایط عضویت یا حق رأی استفاده شود.
۱۰۶. خطر افشای اطلاعات
شفافیت عمومی نباید به افشای دادههای شخصی، اطلاعات محرمانه یا اسرار تجاری منجر شود.
۱۰۷. انطباق با اساسنامه
هیچ سازوکار فناورانهای بهخودیخود جایگزین مقررات ثبتشده و الزامات قانونی تشکل نمیشود.
۱۰۸. مدل پیشنهادی
برای بسیاری از انجمنها، استفاده از حکمرانی دیجیتال ترکیبی میتواند عملیتر از تبدیل کامل ساختار حقوقی به DAO باشد.
بخش دوازدهم: DAO و حکمرانی دیجیتال
۱۰۹. حکمرانی دیجیتال چیست؟
حکمرانی دیجیتال به استفاده از فناوری و داده برای طراحی، اجرا، نظارت و بهبود فرایندهای تصمیمگیری اشاره دارد.
۱۱۰. تفاوت حکمرانی دیجیتال با DAO
حکمرانی دیجیتال مفهومی گستردهتر است و لزوماً به بلاکچین یا غیرمتمرکزبودن نیاز ندارد.
۱۱۱. شفافیت
DAO میتواند امکان مشاهده بخشی از تصمیمها و تراکنشها را فراهم کند.
۱۱۲. پاسخگویی
پاسخگویی مستلزم شناسایی مسئولیتها، امکان ارزیابی عملکرد و سازوکار رسیدگی به تخلف است.
۱۱۳. مشارکت
ابزارهای دیجیتال میتوانند هزینه مشارکت را کاهش دهند.
۱۱۴. مشروعیت تصمیم
مشروعیت صرفاً از ثبت رأی در بلاکچین ناشی نمیشود و به قواعد عضویت، نمایندگی و حقوق ذینفعان نیز وابسته است.
۱۱۵. کیفیت تصمیمگیری
افزایش تعداد رأیدهندگان لزوماً کیفیت تصمیم را افزایش نمیدهد.
۱۱۶. تخصص
برخی تصمیمها به ارزیابی کارشناسی نیاز دارند و نباید صرفاً بر اساس محبوبیت تعیین شوند.
۱۱۷. سرعت تصمیمگیری
فرایندهای جمعی ممکن است نسبت به تصمیمگیری متمرکز زمان بیشتری نیاز داشته باشند.
۱۱۸. قابلیت اصلاح
قواعد حکمرانی باید امکان اصلاح مسئولانه و کنترلشده را فراهم کنند.
۱۱۹. حقوق اقلیت
ساختار حکمرانی باید خطر حذف منافع اعضای کمقدرت را در نظر بگیرد.
۱۲۰. حکمرانی چندذینفعی
در بعضی سازمانها، تفکیک نقش اعضا، متخصصان، سرمایهگذاران و مجریان میتواند تعادل ایجاد کند.
بخش سیزدهم: آسیبپذیریها و ریسکهای DAO
۱۲۱. تمرکز قدرت رأی
دارندگان بزرگ توکن ممکن است قدرت تصمیمگیری نامتناسبی داشته باشند.
۱۲۲. مشارکت پایین
اگر بخش کوچکی از اعضا رأی دهند، تصمیمها ممکن است نماینده ترجیحات کل جامعه نباشند.
۱۲۳. حملات حکمرانی
مهاجم ممکن است با کسب قدرت رأی کافی، پیشنهاد مخربی را تصویب کند.
۱۲۴. استفاده از سرمایه موقت
در بعضی طراحیهای ضعیف، قدرت رأی قابل انتقال یا قرضگرفتن ممکن است زمینه سوءاستفاده ایجاد کند.
۱۲۵. حملات سیبیل
یک شخص ممکن است با ایجاد هویتهای متعدد، قواعد مبتنی بر تعداد اعضا را دستکاری کند.
۱۲۶. تبانی نمایندگان
نمایندگان یا گروههای دارای قدرت ممکن است به نفع منافع محدود هماهنگ شوند.
۱۲۷. آسیبپذیری قرارداد هوشمند
ضعف کد میتواند خزانه یا سازوکار رأیگیری را تهدید کند.
۱۲۸. ریسک اجرای مصوبات
ممکن است مصوبه صحیح تصویب شود، اما اجرای آن با خطا یا سوءاستفاده همراه باشد.
۱۲۹. ریسک کلید مدیریتی
کلیدهای دارای اختیار ارتقا یا کنترل خزانه میتوانند نقطه حساس امنیتی باشند.
۱۳۰. ریسک اطلاعات نادرست
پیشنهادهای مبتنی بر داده ناقص یا گمراهکننده ممکن است به تصمیمهای نامناسب منجر شوند.
۱۳۱. تعارض منافع
اعضایی که از یک تصمیم منفعت مستقیم دارند ممکن است بر فرایند رأیگیری اثر بگذارند.
۱۳۲. ریسک حقوقی
ابهام درباره شخصیت حقوقی و مسئولیت اعضا میتواند خطرات قراردادی و قضایی ایجاد کند.
۱۳۳. ریسک مالی
نوسان داراییهای خزانه، کمبود نقدینگی و هزینههای عملیاتی ممکن است پایداری سازمان را تهدید کنند.
۱۳۴. ریسک اجتماعی
اختلاف شدید میان اعضا میتواند به انشعاب، توقف تصمیمها یا کاهش اعتماد منجر شود.
بخش چهاردهم: امنیت حکمرانی DAO
۱۳۵. ممیزی قراردادهای حکمرانی
قراردادهای رأیگیری، خزانه و اجرای مصوبات باید بررسی امنیتی شوند.
۱۳۶. حد نصاب مناسب
حد نصاب باید متناسب با ساختار مشارکت و اهمیت تصمیم تعیین شود.
۱۳۷. آستانه ویژه برای تصمیمهای حساس
تغییر قواعد بنیادین یا انتقال منابع بزرگ ممکن است به رأی بیشتری نیاز داشته باشد.
۱۳۸. تأخیر در اجرای تصمیم
Timelock میتواند فرصت بررسی تصمیمهای حساس را فراهم کند.
۱۳۹. تفکیک اختیارات
پیشنهاد، تصویب، اجرا و نظارت بهتر است در صورت امکان میان نقشهای مستقل تقسیم شوند.
۱۴۰. کنترل برداشت خزانه
سقف برداشت و مجوزهای چندمرحلهای میتوانند ریسک مالی را کاهش دهند.
۱۴۱. نظارت بر پیشنهادهای غیرعادی
تغییرات ناگهانی در اختیارات یا انتقال دارایی باید قابل شناسایی باشد.
۱۴۲. مدیریت تعارض منافع
اعضای دارای منفعت مستقیم باید مطابق قواعد مشخص، تعارض منافع خود را اعلام کنند.
۱۴۳. سازوکار اضطراری
برای رخدادهای امنیتی، اختیار توقف محدود و پاسخگو میتواند ضروری باشد.
۱۴۴. بازنگری دورهای قواعد
قواعد حکمرانی باید بر اساس تجربه عملی و تغییر شرایط ارزیابی شوند.
بخش پانزدهم: وضعیت حقوقی DAO
۱۴۵. آیا DAO شخصیت حقوقی دارد؟
پاسخ به حوزه قضایی، ساختار ثبت و قوانین قابل اعمال بستگی دارد.
۱۴۶. DAO بدون شخصیت حقوقی
در بعضی شرایط، فقدان شخصیت حقوقی مستقل ممکن است مسائل مهمی درباره مالکیت دارایی و مسئولیت اعضا ایجاد کند.
۱۴۷. DAO با پوشش حقوقی
برخی ساختارها از شرکت، بنیاد، انجمن یا نهاد حقوقی دیگر برای تعامل با جهان خارج استفاده میکنند.
۱۴۸. قراردادهای سازمانی
روابط با کارکنان، پیمانکاران و تأمینکنندگان ممکن است به قراردادهای حقوقی متعارف نیاز داشته باشد.
۱۴۹. مسئولیت مدیران و اعضا
میزان مسئولیت اشخاص تابع قوانین و نقش واقعی آنان است و صرف استفاده از عنوان DAO مصونیت ایجاد نمیکند.
۱۵۰. مالکیت فکری
حقوق نرمافزار، برند، داده و محصولات باید بهصورت روشن تعیین شوند.
۱۵۱. مقررات مالی
DAOهایی که خدمات سرمایهگذاری یا فعالیت مالی ارائه میکنند ممکن است مشمول مقررات تخصصی باشند.
۱۵۲. مالیات
تعهدات مالیاتی بسته به نوع فعالیت، محل استقرار و ساختار حقوقی متفاوتاند.
۱۵۳. حفاظت از داده
مدیریت اطلاعات شخصی باید با قوانین قابل اعمال و اصول حداقلسازی داده سازگار باشد.
۱۵۴. محدودیت در ایران
برای طراحی DAO در ایران باید الزامات ثبت اشخاص حقوقی، مقررات مالی، مسئولیت قراردادی و سایر قواعد مرتبط بهصورت موردی بررسی شود.
نباید فرض کرد که ایجاد قرارداد هوشمند یا توکن حاکمیتی، بهخودیخود شخصیت حقوقی یا مجوز فعالیت اقتصادی ایجاد میکند.
بخش شانزدهم: نمونههایی از DAO و حکمرانی غیرمتمرکز
۱۵۵. MakerDAO و تحول آن
اکوسیستم MakerDAO از نمونههای شناختهشده حکمرانی پروتکل مالی غیرمتمرکز بوده و در ادامه دچار تحولات ساختاری و برندینگ شده است.
۱۵۶. Uniswap Governance
در اکوسیستم Uniswap، سازوکارهای حکمرانی برای بررسی و تصمیمگیری درباره موضوعات مرتبط با پروتکل و منابع جامعه به کار گرفته شدهاند.
۱۵۷. ENS DAO
ENS DAO برای مشارکت جامعه در اداره بخشهایی از اکوسیستم Ethereum Name Service ایجاد شده است.
۱۵۸. Gitcoin
اکوسیستم Gitcoin تجربههایی در تأمین مالی عمومی، مشارکت جامعه و حکمرانی مرتبط با کالاهای عمومی دیجیتال ارائه کرده است.
۱۵۹. Nouns DAO
Nouns نمونهای از ترکیب جامعه دیجیتال، داراییهای NFT و تصمیمگیری درباره استفاده از منابع مشترک است.
۱۶۰. Compound Governance
در اکوسیستم Compound، دارندگان حقوق حکمرانی میتوانند مطابق قواعد پروتکل در تصمیمهای مرتبط مشارکت کنند.
۱۶۱. درس مشترک
این نمونهها نشان میدهند که DAO یک مدل واحد نیست و ساختارهای حکمرانی میتوانند از نظر توزیع قدرت، خزانه، مشارکت و اجرا تفاوت زیادی داشته باشند.
بخش هفدهم: ابزارهای ایجاد و مدیریت DAO
۱۶۲. Aragon
Aragon مجموعهای از ابزارها و زیرساختهای مرتبط با حکمرانی و ایجاد ساختارهای DAO ارائه کرده است.
۱۶۳. Snapshot
Snapshot برای رأیگیری و ثبت ترجیحات جامعه، غالباً بدون ثبت تکتک آرا بهصورت تراکنش درونزنجیرهای، استفاده میشود.
۱۶۴. Tally
Tally ابزارهایی برای مشاهده، مدیریت و مشارکت در حکمرانی درونزنجیرهای ارائه میکند.
۱۶۵. OpenZeppelin Governor
قراردادهای Governor در OpenZeppelin چارچوبی برای پیادهسازی برخی سازوکارهای حکمرانی در قراردادهای هوشمند فراهم میکنند.
۱۶۶. Safe
Safe زیرساختی برای مدیریت حسابها و داراییهای دیجیتال با کنترلهای چندامضایی و قابلیتهای مرتبط فراهم میکند.
۱۶۷. ابزارهای گفتوگو
تالارهای گفتوگو و سامانههای مدیریت پیشنهاد برای تصمیمسازی جمعی اهمیت دارند.
۱۶۸. ابزارهای گزارشدهی
داشبوردهای مالی و تحلیلی میتوانند به شفافیت و ارزیابی عملکرد کمک کنند.
۱۶۹. محدودیت ابزارها
هیچ نرمافزاری بهتنهایی کیفیت حکمرانی، استقلال اعضا یا مشروعیت تصمیمها را تضمین نمیکند.
بخش هجدهم: چگونه یک DAO طراحی کنیم؟
۱۷۰. تعریف مأموریت
ابتدا باید مشخص شود سازمان برای حل چه مسئلهای ایجاد میشود.
۱۷۱. شناسایی ذینفعان
اعضا، سرمایهگذاران، متخصصان، کاربران و سایر گروههای مرتبط باید شناسایی شوند.
۱۷۲. تعریف حقوق اعضا
حقوق مشارکت، دسترسی به اطلاعات و امکان اعتراض باید روشن باشد.
۱۷۳. انتخاب مدل عضویت
عضویت میتواند عمومی، محدود یا مبتنی بر شرایط مشخص باشد.
۱۷۴. انتخاب مدل رأیگیری
روش رأیگیری باید با هدف و ساختار قدرت سازمان هماهنگ باشد.
۱۷۵. تعیین تصمیمهای قابل واگذاری
همه تصمیمها لزوماً نباید به رأی عمومی گذاشته شوند.
۱۷۶. تدوین منشور حکمرانی
منشور باید قواعد تصمیمگیری، اختیارات و مسئولیتها را تعریف کند.
۱۷۷. طراحی خزانه
منابع، سقف پرداختها، مجوزها و گزارشدهی مالی باید مشخص شوند.
۱۷۸. طراحی قراردادهای هوشمند
قراردادها باید فقط قواعدی را اجرا کنند که از نظر فنی و حقوقی قابل تعریف و کنترل هستند.
۱۷۹. ممیزی امنیتی
پیش از مدیریت دارایی واقعی، قراردادهای حساس باید بررسی شوند.
۱۸۰. اجرای آزمایشی
شروع با جامعه کوچک و منابع محدود میتواند به شناسایی مشکلات کمک کند.
۱۸۱. ارزیابی مشارکت
نرخ مشارکت، تمرکز قدرت رأی و کیفیت تصمیمها باید سنجیده شوند.
۱۸۲. توسعه مرحلهای
گسترش اختیارات و منابع باید متناسب با بلوغ سازمان انجام شود.
بخش نوزدهم: مدل پیشنهادی DAO ترکیبی برای سازمانهای واقعی
۱۸۳. چرا مدل ترکیبی؟
بسیاری از سازمانها دارای تعهدات قانونی، کارکنان، قراردادهای تجاری و مسئولیتهای مدیریتی هستند.
بنابراین واگذاری کامل همه اختیارات به رأیگیری عمومی ممکن است مناسب نباشد.
۱۸۴. لایه حقوقی
شخصیت حقوقی موجود مسئول تعهدات قانونی و قراردادی باقی میماند.
۱۸۵. لایه مشارکت
اعضا از طریق سامانه دیجیتال در پیشنهادها و تصمیمهای تعریفشده مشارکت میکنند.
۱۸۶. لایه کارشناسی
کمیتههای تخصصی پیشنهادهای حساس را ارزیابی میکنند.
۱۸۷. لایه تصمیمگیری
تصمیمها بر اساس اهمیت و ماهیت، در سطح اعضا، نمایندگان یا ارکان رسمی اتخاذ میشوند.
۱۸۸. لایه اجرا
مدیریت اجرایی مسئول تحقق مصوبات و ارائه گزارش است.
۱۸۹. لایه شفافیت
سوابق تصمیمها، بودجهها و نتایج در حدود مجاز منتشر میشوند.
۱۹۰. لایه نظارت
سازوکارهای حسابرسی، رسیدگی به شکایت و ارزیابی عملکرد طراحی میشوند.
۱۹۱. مزیت مدل ترکیبی
این مدل میتواند از شفافیت و مشارکت دیجیتال بهره ببرد، بدون آنکه ضرورتهای حقوقی و مدیریتی نادیده گرفته شوند.
بخش بیستم: شاخصهای ارزیابی عملکرد DAO
۱۹۲. نرخ مشارکت
چه نسبتی از اعضای واجد شرایط در تصمیمها مشارکت میکنند؟
۱۹۳. تمرکز قدرت رأی
چه سهمی از قدرت تصمیمگیری در اختیار بزرگترین دارندگان رأی است؟
۱۹۴. کیفیت پیشنهادها
چه نسبتی از پیشنهادها دارای هدف، بودجه و شاخص موفقیت روشن هستند؟
۱۹۵. زمان تصمیمگیری
از ثبت پیشنهاد تا تصویب چه مدت زمان صرف میشود؟
۱۹۶. نرخ اجرای مصوبات
چه نسبتی از مصوبات در موعد مقرر اجرا میشوند؟
۱۹۷. اثربخشی مصوبات
چه میزان از اهداف تعیینشده تحقق یافته است؟
۱۹۸. پایداری خزانه
منابع مالی تا چه مدت میتوانند تعهدات سازمان را پوشش دهند؟
۱۹۹. هزینه حکمرانی
فرایند تصمیمگیری چه میزان هزینه مالی و زمانی ایجاد میکند؟
۲۰۰. میزان مشارکت تخصصی
چه سهمی از تصمیمها با بررسی کارشناسی همراه هستند؟
۲۰۱. شفافیت مالی
چه نسبتی از هزینهها و تخصیص منابع قابل بررسی و تطبیق است؟
۲۰۲. امنیت
چه تعداد رخداد امنیتی یا تغییر غیرمجاز رخ داده است؟
۲۰۳. رضایت اعضا
اعضا تا چه اندازه فرایندها را عادلانه، شفاف و مؤثر ارزیابی میکنند؟
بخش بیستویکم: آینده DAO و حکمرانی دیجیتال
۲۰۴. حرکت بهسوی حکمرانی چندلایه
ممکن است ساختارهای آینده از ترکیب رأیگیری عمومی، نمایندگی و تصمیمگیری تخصصی استفاده کنند.
۲۰۵. هویت دیجیتال
اعتبارنامههای دیجیتال میتوانند در احراز شرایط عضویت و کاهش تقلب نقش داشته باشند.
۲۰۶. شهرت و اعتبار مشارکت
مدلهای مبتنی بر سابقه مشارکت ممکن است در کنار توکنهای حاکمیتی توسعه یابند.
۲۰۷. هوش مصنوعی و تصمیمسازی
هوش مصنوعی میتواند در تحلیل پیشنهادها، خلاصهسازی اسناد و شناسایی تعارضها کمک کند.
اما واگذاری تصمیمهای حساس به سامانههای خودکار نیازمند کنترل و پاسخگویی است.
۲۰۸. اتوماسیون اجرای مصوبات
قراردادهای هوشمند میتوانند اجرای بخشی از تصمیمهای استاندارد و قابل تعریف را خودکار کنند.
۲۰۹. حکمرانی بینسازمانی
شبکهای از سازمانهای مستقل ممکن است برای مدیریت پروژههای مشترک از سازوکارهای DAO استفاده کند.
۲۱۰. توسعه اقتصاد مشارکت
مدلهای جدید ممکن است پاداش و حقوق مشارکتکنندگان را به خروجی واقعی پیوند دهند.
۲۱۱. افزایش اهمیت چارچوب حقوقی
با توسعه فعالیتهای اقتصادی، تعیین شخصیت حقوقی و مسئولیتها اهمیت بیشتری پیدا خواهد کرد.
۲۱۲. آینده سازمانهای هوشمند
DAO میتواند بخشی از مسیر توسعه سازمانهایی باشد که در آنها تصمیمگیری، اجرا و نظارت از ابزارهای دیجیتال و قواعد شفاف بهره میبرند.
۲۱۳. محدودیت بنیادین
هیچ فناوریای بهتنهایی مسائل قدرت، اعتماد، تعارض منافع و کیفیت مدیریت را حل نمیکند.
بخش بیستودوم: پرسشهای متداول
۲۱۴. DAO چیست؟
DAO ساختاری برای هماهنگی و حکمرانی جمعی است که میتواند از بلاکچین و قراردادهای هوشمند استفاده کند.
۲۱۵. آیا DAO مدیرعامل دارد؟
بعضی DAOها مدیران اجرایی یا نقشهای مشابه دارند و برخی از ساختارهای متفاوت استفاده میکنند.
۲۱۶. آیا DAO شرکت محسوب میشود؟
الزاماً خیر. وضعیت حقوقی به ساختار و قوانین قابل اعمال بستگی دارد.
۲۱۷. آیا برای ایجاد DAO باید توکن منتشر کرد؟
خیر. توکن حاکمیتی یکی از گزینههاست و تنها روش مدیریت عضویت یا رأیگیری نیست.
۲۱۸. آیا DAO کاملاً خودکار است؟
معمولاً خیر. بسیاری از فعالیتها به تصمیم و اجرای انسانی نیاز دارند.
۲۱۹. آیا DAO امن است؟
امنیت آن به قراردادها، کلیدها، قواعد حکمرانی و کنترلهای عملیاتی بستگی دارد.
۲۲۰. آیا DAO میتواند درآمد داشته باشد؟
بله. بسته به مدل فعالیت و الزامات قانونی، میتواند خدمات یا فعالیتهای اقتصادی داشته باشد.
۲۲۱. آیا DAO میتواند سرمایهگذاری کند؟
برخی ساختارها چنین فعالیتی دارند، اما مقررات سرمایهگذاری و مسئولیتهای حقوقی باید بررسی شوند.
۲۲۲. آیا DAO برای انجمنهای تخصصی مناسب است؟
بعضی قابلیتهای آن مانند مشارکت دیجیتال، مدیریت پیشنهادها و شفافیت میتواند مفید باشد.
۲۲۳. آیا DAO جایگزین هیئتمدیره میشود؟
الزاماً خیر. در سازمانهای ثبتشده، اختیارات ارکان رسمی تابع قوانین و اساسنامه است.
۲۲۴. آیا رأیگیری بلاکچینی تقلب را حذف میکند؟
خیر. مسائل هویت، خرید رأی، تمرکز قدرت و امنیت سامانه همچنان وجود دارند.
۲۲۵. مهمترین مشکل DAO چیست؟
پاسخ واحدی وجود ندارد؛ تمرکز قدرت، مشارکت پایین، امنیت، مسئولیت حقوقی و کیفیت اجرا از چالشهای مهم هستند.
۲۲۶. آیا DAO برای همه سازمانها مناسب است؟
خیر. تناسب آن باید بر اساس مأموریت، اعضا، الزامات حقوقی و هزینه حکمرانی ارزیابی شود.
۲۲۷. تفاوت DAO با حکمرانی دیجیتال چیست؟
DAO یک مدل خاص حکمرانی و هماهنگی است؛ حکمرانی دیجیتال مفهوم گستردهتری دارد.
۲۲۸. آیا DAO آینده مدیریت سازمانهاست؟
DAO میتواند بر برخی مدلهای سازمانی اثر بگذارد، اما جایگزینی فراگیر آن با ساختارهای سنتی قطعی نیست.
جمعبندی نهایی
سازمان خودگردان غیرمتمرکز یا DAO یکی از تجربههای مهم در پیوند فناوری بلاکچین با مدیریت و حکمرانی سازمانی است.
این مدل تلاش میکند بخشی از قواعد عضویت، تصمیمگیری، مدیریت منابع و اجرای مصوبات را به سازوکارهایی شفاف و قابل بررسی تبدیل کند.
بااینحال، DAO را نباید صرفاً یک فناوری برای حذف مدیران یا جایگزینی کامل ساختارهای حقوقی دانست.
سازمانها برای فعالیت پایدار همچنان به مأموریت روشن، تقسیم مسئولیت، مدیریت منابع، کنترل تعارض منافع و ارزیابی عملکرد نیاز دارند.
بلاکچین میتواند ثبت و اجرای برخی قواعد را بهبود دهد، اما مشروعیت تصمیم، کیفیت مدیریت و اعتماد اجتماعی صرفاً از کد نرمافزاری ناشی نمیشوند.
برای پروژههای بلاکچینی، DAO میتواند سازوکاری برای مشارکت جامعه در توسعه و مدیریت پروتکل باشد.
برای تشکلها، انجمنها و شبکههای تخصصی، ارزش اصلی ممکن است در استفاده انتخابی از ابزارهای حکمرانی دیجیتال، شفافیت بودجه و مشارکت اعضا باشد.
برای سازمانهای اقتصادی، مدلهای ترکیبی که میان مشارکت دیجیتال و مسئولیت حقوقی توازن ایجاد میکنند، در بسیاری از موارد عملیتر خواهند بود.
نتیجه راهبردی: آینده DAO بیش از آنکه به حذف مدیریت وابسته باشد، به توانایی بازطراحی رابطه میان اختیار، مشارکت، مسئولیت و اعتماد در سازمانهای دیجیتال بستگی دارد.
منابع و مراجع تخصصی
۱. Ethereum — Decentralized Autonomous Organizations
https://ethereum.org/en/dao/
۲. Ethereum — Smart Contracts
https://ethereum.org/en/developers/docs/smart-contracts/
۳. OpenZeppelin — Governance
https://docs.openzeppelin.com/contracts/5.x/governance
۴. Aragon — Documentation
https://docs.aragon.org/
۵. Snapshot — Documentation
https://docs.snapshot.box/
۶. Tally — Governance Platform
https://www.tally.xyz/
۷. Safe — Documentation
https://docs.safe.global/
۸. ENS — Governance
https://docs.ens.domains/dao/
۹. Uniswap — Governance
https://gov.uniswap.org/
۱۰. Gitcoin — Governance and Community
https://www.gitcoin.co/
۱۱. Nouns DAO
https://nouns.wtf/
۱۲. Compound — Governance
https://compound.finance/governance
۱۳. OWASP — Smart Contract Security
https://scs.owasp.org/
۱۴. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۱۵. OECD — Digital Government and Public Governance
https://www.oecd.org/en/topics/digital-government.html
یادداشت تحریریه: این مقاله با هدف آموزش مفاهیم DAO و حکمرانی دیجیتال تهیه شده است. معرفی پروژهها و ابزارها به معنای تأیید امنیت، مشروعیت حقوقی یا توصیه سرمایهگذاری نیست. وضعیت عملیاتی پروژهها و مقررات مربوط باید پیش از استفاده بررسی شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.