پلهای بینزنجیرهای و ریسک انتقال دارایی
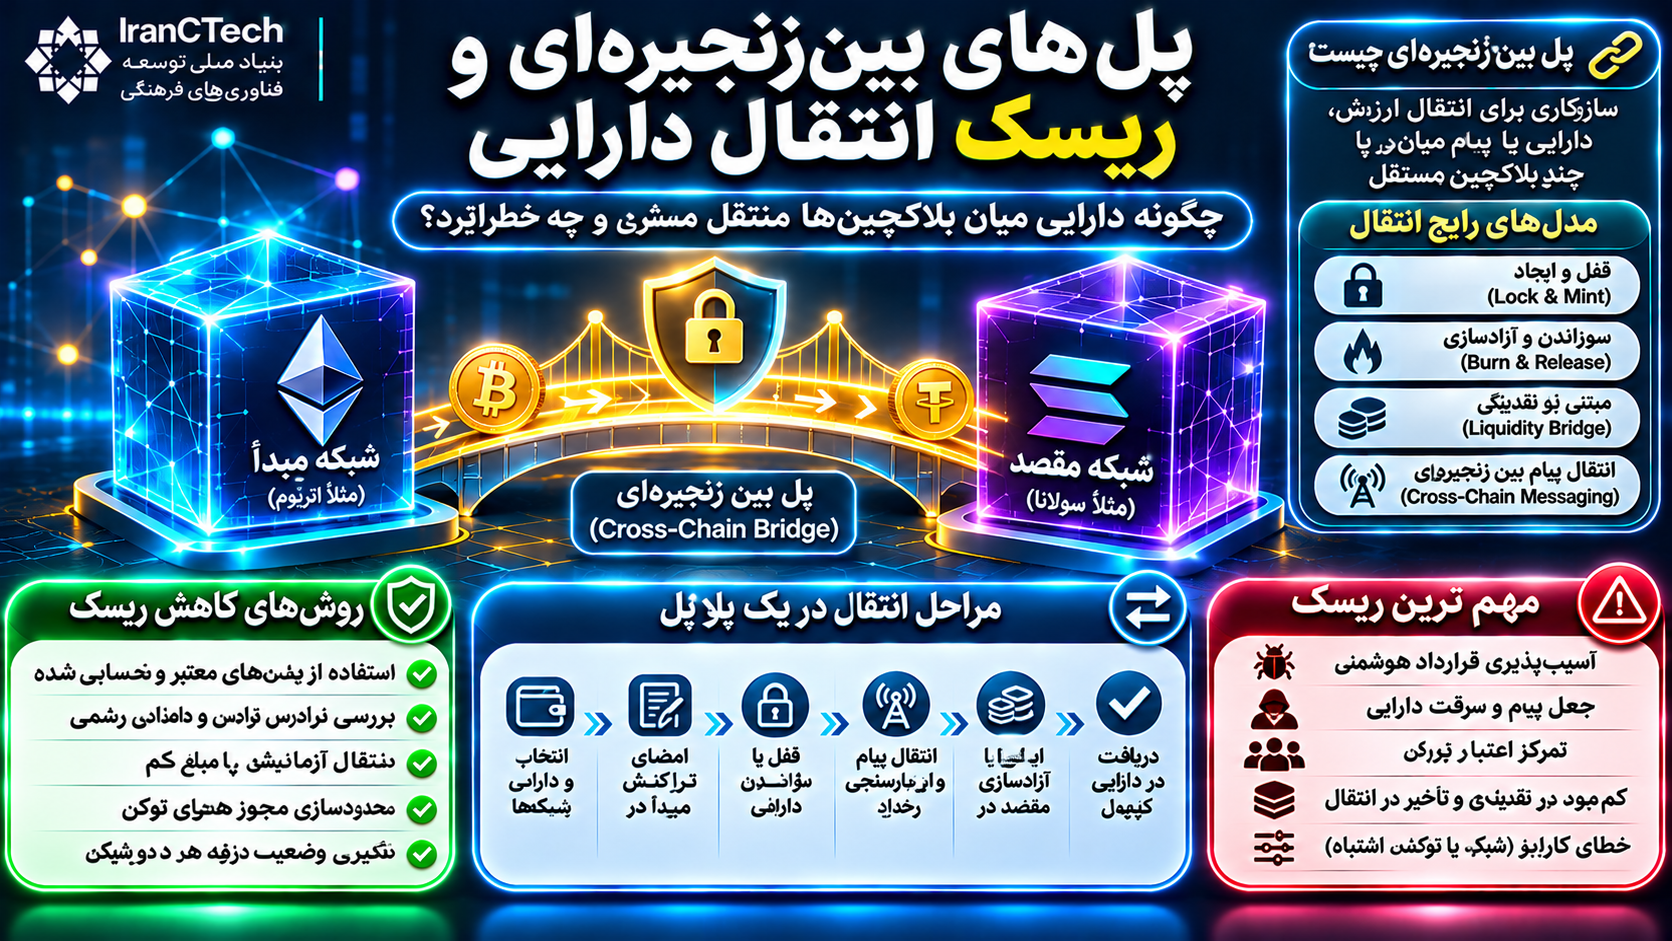
پل بینزنجیرهای سازوکاری برای انتقال پیام یا نمایش ارزش میان شبکههای مستقل است؛ این فرایند الزاماً جابهجایی مستقیم همان دارایی نیست.
فهرست مطالب
- پلهای بینزنجیرهای و ریسک انتقال دارایی؛ از ارتباط بلاکچینها تا امنیت انتقال ارزش
- مقدمه
- بخش اول: پل بینزنجیرهای چیست؟
- ۱. تعریف Cross-Chain Bridge
- ۲. چرا به پل نیاز داریم؟
- ۳. قابلیت همکاری یا Interoperability
- ۴. تفاوت پل با صرافی
- ۵. تفاوت پل با انتقال عادی رمزارز
- ۶. آیا همه پلها غیرمتمرکز هستند؟
- بخش دوم: پل بینزنجیرهای چگونه کار میکند؟
- ۷. مدل قفل و ایجاد
- ۸. دارایی نماینده چیست؟
- ۹. مدل سوزاندن و آزادسازی
- ۱۰. مدل سوزاندن و ایجاد
- ۱۱. مدل مبتنی بر نقدینگی
- ۱۲. انتقال پیام بینزنجیرهای
- ۱۳. نقش قرارداد هوشمند
- ۱۴. نقش Relayer
- ۱۵. نقش اعتبارسنج
- ۱۶. نقش اثبات رمزنگاری
- بخش سوم: چرخه انتقال دارایی میان دو بلاکچین
- ۱۷. انتخاب دارایی
- ۱۸. انتخاب شبکه مبدأ
- ۱۹. انتخاب شبکه مقصد
- ۲۰. بررسی سازگاری
- ۲۱. اتصال کیف پول
- ۲۲. تأیید مجوز مصرف توکن
- ۲۳. امضای تراکنش مبدأ
- ۲۴. ثبت تراکنش
- ۲۵. انتظار برای نهاییشدن
- ۲۶. انتقال پیام یا اثبات
- ۲۷. بررسی اعتبار پیام
- ۲۸. اجرای تراکنش مقصد
- ۲۹. دریافت دارایی
- ۳۰. ثبت سوابق
- بخش چهارم: انواع پلهای بینزنجیرهای
- ۳۱. پل امانی
- ۳۲. پل غیرامانی
- ۳۳. پل مبتنی بر اعتبارسنج
- ۳۴. پل مبتنی بر Light Client
- ۳۵. پل مبتنی بر اثبات رمزنگاری
- ۳۶. پل مبتنی بر نقدینگی
- ۳۷. پل بومی
- ۳۸. پل شخص ثالث
- ۳۹. پل عمومی انتقال پیام
- ۴۰. آیا یک پل میتواند چند مدل داشته باشد؟
- بخش پنجم: مهمترین ریسکهای پلهای بینزنجیرهای
- ۴۱. آسیبپذیری قرارداد هوشمند
- ۴۲. جعل پیام بینزنجیرهای
- ۴۳. سرقت کلیدهای اعتبارسنج
- ۴۴. تمرکز اعتبارسنجها
- ۴۵. آسیبپذیری سازوکار چندامضایی
- ۴۶. سرقت دارایی قفلشده
- ۴۷. ایجاد توکن بدون پشتوانه
- ۴۸. خطای محاسبه موجودی
- ۴۹. ریسک Relayer
- ۵۰. ریسک Oracle
- ۵۱. ریسک نهایینشدن تراکنش مبدأ
- ۵۲. ریسک نقدینگی
- ۵۳. ریسک توقف خدمات
- ۵۴. ریسک تغییرات مدیریتی
- ۵۵. ریسک زنجیره تأمین
- بخش ششم: خطاهای رایج کاربران هنگام انتقال بینزنجیرهای
- ۵۶. انتخاب شبکه اشتباه
- ۵۷. انتخاب توکن اشتباه
- ۵۸. استفاده از پل جعلی
- ۵۹. اعطای مجوز نامحدود
- ۶۰. بررسینکردن آدرس قرارداد
- ۶۱. بیتوجهی به کارمزد مقصد
- ۶۲. انتقال بدون آزمایش
- ۶۳. اعتماد به زمان تخمینی
- ۶۴. بیتوجهی به لغزش قیمت
- ۶۵. بررسینکردن وضعیت نهایی
- بخش هفتم: نمونههای تاریخی حمله به پلها
- ۶۶. حمله به Ronin Bridge
- ۶۷. حمله به Wormhole
- ۶۸. حمله به Nomad
- ۶۹. حمله به Harmony Horizon
- ۷۰. درسهای مشترک
- بخش هشتم: چگونه امنیت یک پل را ارزیابی کنیم؟
- ۷۱. بررسی معماری
- ۷۲. شناسایی فرضهای اعتماد
- ۷۳. بررسی حسابرسی امنیتی
- ۷۴. محدودیت حسابرسی
- ۷۵. بررسی سابقه رخدادها
- ۷۶. بررسی مدیریت کلید
- ۷۷. بررسی اختیار ارتقا
- ۷۸. بررسی ذخایر
- ۷۹. بررسی نقدینگی
- ۸۰. بررسی توقف اضطراری
- ۸۱. بررسی برنامه واکنش به حادثه
- ۸۲. بررسی مستندات
- بخش نهم: مقایسه معماریهای پل
- بخش دهم: هزینه انتقال بینزنجیرهای
- ۸۳. کارمزد شبکه مبدأ
- ۸۴. کارمزد شبکه مقصد
- ۸۵. کارمزد پروتکل
- ۸۶. هزینه تأمین نقدینگی
- ۸۷. لغزش قیمت
- ۸۸. هزینه زمانی
- ۸۹. هزینه کل انتقال
- ۹۰. آیا ارزانترین پل بهترین انتخاب است؟
- بخش یازدهم: پلهای بینزنجیرهای و لایه دوم
- ۹۱. نقش پل در شبکههای لایه دوم
- ۹۲. پل بومی لایه دوم
- ۹۳. پل سریع شخص ثالث
- ۹۴. تفاوت سرعت و امنیت
- ۹۵. دوره انتظار برداشت
- ۹۶. خطر پلهای غیررسمی
- ۹۷. ارزیابی مسیر انتقال
- بخش دوازدهم: کاربردهای تجاری و سازمانی
- ۹۸. پرداختهای بینالمللی
- ۹۹. مدیریت خزانه دیجیتال
- ۱۰۰. امور مالی غیرمتمرکز
- ۱۰۱. بازیهای بلاکچینی
- ۱۰۲. توکنسازی دارایی
- ۱۰۳. زنجیره تأمین
- ۱۰۴. هویت دیجیتال
- ۱۰۵. سامانههای چندزنجیرهای
- ۱۰۶. حاکمیت ریسک
- بخش سیزدهم: راهبرد کاهش ریسک انتقال دارایی
- ۱۰۷. شناسایی دقیق دارایی
- ۱۰۸. بررسی شبکه مقصد
- ۱۰۹. استفاده از منابع رسمی
- ۱۱۰. محدودکردن مجوزها
- ۱۱۱. بررسی سابقه امنیتی
- ۱۱۲. انتقال آزمایشی
- ۱۱۳. تقسیم انتقالهای بزرگ
- ۱۱۴. کنترل هزینهها
- ۱۱۵. پایش تراکنش
- ۱۱۶. نگهداری سوابق
- ۱۱۷. برنامه واکنش به مشکل
- ۱۱۸. پرهیز از اعتماد مطلق
- بخش چهاردهم: آینده پلهای بینزنجیرهای
- ۱۱۹. توسعه استانداردهای همکاری
- ۱۲۰. گسترش اثباتهای رمزنگاری
- ۱۲۱. بهبود Light Client
- ۱۲۲. انتقال پیام عمومی
- ۱۲۳. کاهش وابستگی به متولیان
- ۱۲۴. نظارت و امنیت بلادرنگ
- ۱۲۵. افزایش اهمیت امنیت اقتصادی
- ۱۲۶. آینده معماری چندزنجیرهای
- بخش پانزدهم: پرسشهای متداول
- ۱۲۷. پل بینزنجیرهای چیست؟
- ۱۲۸. آیا دارایی واقعاً از یک بلاکچین به بلاکچین دیگر منتقل میشود؟
- ۱۲۹. آیا پلهای بلاکچینی امن هستند؟
- ۱۳۰. آیا استفاده از پل همیشه نیازمند کیف پول است؟
- ۱۳۱. آیا پل همان صرافی غیرمتمرکز است؟
- ۱۳۲. Wrapped Token چیست؟
- ۱۳۳. آیا Wrapped Token همیشه پشتوانه کامل دارد؟
- ۱۳۴. چرا پلها هدف حمله هستند؟
- ۱۳۵. آیا حسابرسی امنیتی تضمین کافی است؟
- ۱۳۶. آیا انتقال بینزنجیرهای برگشتپذیر است؟
- ۱۳۷. اگر انتقال در شبکه مقصد تکمیل نشود چه باید کرد؟
- ۱۳۸. آیا پل ارزانتر لزوماً بهتر است؟
- ۱۳۹. آیا انتقال آزمایشی تمام ریسکها را حذف میکند؟
- ۱۴۰. آیا پلهای بینزنجیرهای برای شرکتها مناسباند؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
پلهای بینزنجیرهای و ریسک انتقال دارایی؛ از ارتباط بلاکچینها تا امنیت انتقال ارزش
مقدمه
یکی از ویژگیهای مهم اکوسیستم بلاکچین، شکلگیری شبکههای متعدد با معماریها، سازوکارهای اجماع و کاربردهای متفاوت است.
بیتکوین، اتریوم، سولانا، شبکههای سازگار با ماشین مجازی اتریوم و راهکارهای لایه دوم، هرکدام زیرساخت مستقلی برای ثبت تراکنش و مدیریت دارایی دارند.
این تنوع از یکسو زمینه نوآوری و رقابت را فراهم کرده و از سوی دیگر، مسئلهای مهم ایجاد کرده است: چگونه میتوان دارایی یا اطلاعات را از یک بلاکچین به بلاکچین دیگر منتقل کرد؟
برخلاف انتقال داده میان دو سامانه متمرکز که ممکن است از طریق یک رابط برنامهنویسی انجام شود، انتقال ارزش میان بلاکچینهای مستقل مستلزم سازوکاری برای اعتماد به وضعیت شبکه مبدأ و اجرای نتیجه در شبکه مقصد است.
پلهای بینزنجیرهای یا Cross-Chain Bridges برای پاسخ به این نیاز توسعه یافتهاند.
بااینحال، پلها از حساسترین اجزای زیرساخت مالی غیرمتمرکز محسوب میشوند؛ زیرا در برخی معماریها حجم بزرگی از دارایی را نگهداری میکنند و امنیت آنها به قراردادهای هوشمند، اعتبارسنجها، امضاهای رمزنگاری و سامانههای پیامرسانی وابسته است.
در این مقاله، مفهوم پل بینزنجیرهای، انواع معماری، مراحل انتقال دارایی، ریسکهای امنیتی، نمونههای تاریخی، روشهای کاهش مخاطرات و کاربردهای تجاری این فناوری بررسی میشود.
بخش اول: پل بینزنجیرهای چیست؟
۱. تعریف Cross-Chain Bridge
پل بینزنجیرهای سازوکاری است که امکان انتقال ارزش، پیام یا نمایندگی یک دارایی را میان دو یا چند شبکه بلاکچینی فراهم میکند.
این انتقال الزاماً به معنای جابهجایی فیزیکی یا مستقیم همان دارایی از یک دفترکل به دفترکل دیگر نیست.
۲. چرا به پل نیاز داریم؟
شبکههای بلاکچینی معمولاً وضعیت مستقل دارند و بهصورت پیشفرض نمیتوانند صحت تمام رخدادهای شبکههای دیگر را تشخیص دهند.
پلها تلاش میکنند این محدودیت را با روشهای مختلف اعتبارسنجی و انتقال پیام برطرف کنند.
۳. قابلیت همکاری یا Interoperability
قابلیت همکاری به توانایی سامانههای مستقل برای تبادل اطلاعات و استفاده از نتایج یکدیگر گفته میشود.
در بلاکچین، این مفهوم میتواند شامل انتقال دارایی، ارسال پیام و اجرای عملیات میان شبکهها باشد.
۴. تفاوت پل با صرافی
صرافی محیطی برای خریدوفروش یا تبدیل دارایی است.
پل معمولاً برای انتقال ارزش یا پیام میان شبکهها طراحی میشود.
البته برخی خدمات، تبدیل دارایی و انتقال بینزنجیرهای را در یک فرایند ترکیب میکنند.
۵. تفاوت پل با انتقال عادی رمزارز
در انتقال عادی، تراکنش معمولاً در همان شبکه دارایی ثبت میشود.
در انتقال بینزنجیرهای، وضعیت یا دارایی مرتبط باید در شبکه دیگری نیز شناسایی و پردازش شود.
۶. آیا همه پلها غیرمتمرکز هستند؟
خیر.
برخی پلها توسط متولیان متمرکز اداره میشوند؛ برخی به مجموعهای از اعتبارسنجها وابستهاند و برخی از سازوکارهای رمزنگاری یا اعتبارسنجی مستقل استفاده میکنند.
بخش دوم: پل بینزنجیرهای چگونه کار میکند؟
۷. مدل قفل و ایجاد
یکی از مدلهای شناختهشده، Lock and Mint است.
در این روش، دارایی در شبکه مبدأ قفل میشود و یک دارایی نماینده در شبکه مقصد ایجاد میشود.
۸. دارایی نماینده چیست؟
دارایی نماینده یا Wrapped Asset توکنی است که ارزش یا حق مطالبه مرتبط با دارایی دیگری را نمایش میدهد.
پایداری این رابطه به معماری و تعهدات سامانه صادرکننده وابسته است.
۹. مدل سوزاندن و آزادسازی
در مدل Burn and Release، دارایی نماینده در شبکه مقصد سوزانده میشود و پس از احراز شرایط، دارایی اصلی در شبکه مبدأ آزاد میشود.
۱۰. مدل سوزاندن و ایجاد
در بعضی پروتکلها، توکن در شبکه مبدأ سوزانده و معادل آن در شبکه مقصد ایجاد میشود.
این روش به طراحی توکن و اختیار معتبر ایجاد و سوزاندن آن وابسته است.
۱۱. مدل مبتنی بر نقدینگی
در پلهای مبتنی بر Liquidity، تأمینکنندگان نقدینگی امکان دریافت دارایی در شبکه مقصد را فراهم میکنند.
۱۲. انتقال پیام بینزنجیرهای
برخی پلها بهجای تمرکز صرف بر انتقال توکن، امکان انتقال پیام یا دستور میان قراردادهای هوشمند در شبکههای مختلف را فراهم میکنند.
۱۳. نقش قرارداد هوشمند
قرارداد هوشمند میتواند وظایفی مانند قفلکردن دارایی، ثبت درخواست، بررسی پیام و آزادسازی یا ایجاد توکن را انجام دهد.
۱۴. نقش Relayer
Relayer یا بازپخشکننده پیام، اطلاعات یا اثباتهای مرتبط با رخداد شبکه مبدأ را به شبکه مقصد منتقل میکند.
نقش و سطح اعتماد موردنیاز این عامل در معماریهای مختلف متفاوت است.
۱۵. نقش اعتبارسنج
در بعضی پلها، مجموعهای از اعتبارسنجها صحت رویداد یا پیام بینزنجیرهای را تأیید میکنند.
۱۶. نقش اثبات رمزنگاری
در معماریهای مبتنی بر اثبات، دادهها یا شواهد رمزنگاری برای بررسی رخدادهای شبکه مبدأ استفاده میشوند.
بخش سوم: چرخه انتقال دارایی میان دو بلاکچین
۱۷. انتخاب دارایی
کاربر دارایی موردنظر را برای انتقال انتخاب میکند.
۱۸. انتخاب شبکه مبدأ
شبکهای که دارایی در آن قرار دارد مشخص میشود.
۱۹. انتخاب شبکه مقصد
کاربر شبکه دریافتکننده را انتخاب میکند.
۲۰. بررسی سازگاری
باید مشخص شود دارایی، آدرس مقصد و پروتکل انتقال با شبکه انتخابی سازگار هستند.
۲۱. اتصال کیف پول
در بسیاری از پلهای غیرامانی، کاربر کیف پول خود را به رابط پروتکل متصل میکند.
۲۲. تأیید مجوز مصرف توکن
در برخی شبکهها، پیش از انتقال ممکن است لازم باشد قرارداد پل مجوز استفاده از مقدار مشخصی توکن را دریافت کند.
۲۳. امضای تراکنش مبدأ
کاربر تراکنش مرتبط با قفلکردن، سوزاندن یا ارسال دارایی را امضا میکند.
۲۴. ثبت تراکنش
تراکنش باید در شبکه مبدأ ثبت شود.
۲۵. انتظار برای نهاییشدن
پل ممکن است تا رسیدن تراکنش مبدأ به سطح مشخصی از تأیید یا نهاییشدن منتظر بماند.
۲۶. انتقال پیام یا اثبات
اطلاعات لازم برای اجرای عملیات در شبکه مقصد منتقل میشود.
۲۷. بررسی اعتبار پیام
سامانه مقصد باید بر اساس مدل امنیتی خود، معتبر بودن پیام را بررسی کند.
۲۸. اجرای تراکنش مقصد
دارایی نماینده ایجاد میشود، دارایی از ذخایر نقدینگی پرداخت میشود یا عملیات دیگری انجام میگیرد.
۲۹. دریافت دارایی
کاربر میتواند نتیجه انتقال را در کیف پول یا مرورگر شبکه مقصد بررسی کند.
۳۰. ثبت سوابق
شناسه تراکنشهای مبدأ و مقصد برای پیگیری، حسابرسی و رفع اختلاف اهمیت دارند.
بخش چهارم: انواع پلهای بینزنجیرهای
۳۱. پل امانی
در پل امانی، یک نهاد یا مجموعه مشخص مسئول نگهداری یا کنترل دارایی است.
۳۲. پل غیرامانی
در پل غیرامانی، کنترل دارایی و اجرای عملیات عمدتاً از طریق قراردادها و قواعد پروتکل انجام میشود.
البته غیرامانیبودن به معنای نبود اعتماد به کد یا حاکمیت پروتکل نیست.
۳۳. پل مبتنی بر اعتبارسنج
در این مدل، مجموعهای از مشارکتکنندگان صحت انتقال یا پیام را تأیید میکنند.
۳۴. پل مبتنی بر Light Client
این معماری تلاش میکند با استفاده از اطلاعات و اثباتهای مربوط به اجماع شبکه دیگر، وضعیت آن را بررسی کند.
۳۵. پل مبتنی بر اثبات رمزنگاری
در بعضی معماریها از اثباتهای رمزنگاری برای بررسی صحت رخداد یا انتقال وضعیت استفاده میشود.
۳۶. پل مبتنی بر نقدینگی
این پلها از منابع نقدینگی موجود در شبکههای مختلف برای تسویه انتقال استفاده میکنند.
۳۷. پل بومی
Native Bridge معمولاً به زیرساخت یا پروتکل اصلی یک اکوسیستم، بهویژه بعضی راهکارهای لایه دوم، مرتبط است.
۳۸. پل شخص ثالث
Third-Party Bridge توسط پروتکل یا ارائهدهندهای مستقل از زیرساخت اصلی شبکه ارائه میشود.
۳۹. پل عمومی انتقال پیام
این دسته برای انتقال پیامهای قراردادی میان شبکهها طراحی میشود و ممکن است مبنای خدمات متنوعی قرار گیرد.
۴۰. آیا یک پل میتواند چند مدل داشته باشد؟
بله.
یک پروتکل ممکن است ترکیبی از اعتبارسنجی، نقدینگی، پیامرسانی و قراردادهای هوشمند را به کار گیرد.
بخش پنجم: مهمترین ریسکهای پلهای بینزنجیرهای
۴۱. آسیبپذیری قرارداد هوشمند
اشتباه در طراحی یا پیادهسازی قرارداد ممکن است امکان انتقال غیرمجاز یا آزادسازی نادرست دارایی را فراهم کند.
۴۲. جعل پیام بینزنجیرهای
اگر سامانه مقصد نتواند اصالت پیام را بهدرستی بررسی کند، مهاجم ممکن است پیام جعلی ارائه دهد.
۴۳. سرقت کلیدهای اعتبارسنج
در پلهایی که به امضاهای مجموعهای از اعتبارسنجها وابستهاند، افشای کلیدها میتواند امنیت انتقال را تهدید کند.
۴۴. تمرکز اعتبارسنجها
اگر تعداد کمی از مشارکتکنندگان کنترل تصمیمهای حیاتی را در اختیار داشته باشند، ریسک تمرکز افزایش مییابد.
۴۵. آسیبپذیری سازوکار چندامضایی
چندامضایی میتواند امنیت را افزایش دهد، اما اگر آستانه امضا، مدیریت کلید یا استقلال امضاکنندگان مناسب نباشد، همچنان ریسک وجود دارد.
۴۶. سرقت دارایی قفلشده
برخی پلها داراییهای قابل توجهی را در قراردادها یا حسابهای مشخص نگهداری میکنند.
این منابع میتوانند هدف حملات بزرگ قرار گیرند.
۴۷. ایجاد توکن بدون پشتوانه
در مدل Lock and Mint، ایجاد غیرمجاز توکن نماینده میتواند تعادل میان دارایی قفلشده و توکن منتشرشده را مختل کند.
۴۸. خطای محاسبه موجودی
اشتباه در حسابداری داراییهای قفلشده، ایجادشده یا سوزاندهشده ممکن است موجب کسری پشتوانه شود.
۴۹. ریسک Relayer
اختلال یا رفتار مخرب بازپخشکننده پیام ممکن است انتقال را به تأخیر بیندازد یا در معماریهای ضعیف به مخاطره امنیتی تبدیل شود.
۵۰. ریسک Oracle
اگر پروتکل برای تصمیمهای حساس به دادههای بیرونی وابسته باشد، دستکاری یا خطای آن دادهها میتواند خطرآفرین باشد.
۵۱. ریسک نهایینشدن تراکنش مبدأ
اگر پل پیش از رسیدن رخداد مبدأ به سطح مناسب نهاییشدن اقدام کند، بازسازماندهی زنجیره ممکن است ناسازگاری ایجاد کند.
۵۲. ریسک نقدینگی
در پلهای مبتنی بر نقدینگی، کمبود دارایی در شبکه مقصد میتواند باعث تأخیر، افزایش هزینه یا عدم اجرای انتقال شود.
۵۳. ریسک توقف خدمات
پل ممکن است بهدلیل حمله، نگهداری فنی، تصمیم حاکمیتی یا محدودیت عملیاتی متوقف شود.
۵۴. ریسک تغییرات مدیریتی
در پروتکلهایی با قراردادهای قابل ارتقا، دارندگان اختیارات مدیریتی ممکن است بتوانند منطق قرارداد را تغییر دهند.
۵۵. ریسک زنجیره تأمین
آسیبپذیری کتابخانهها، سرویسهای زیرساختی یا ابزارهای امضای تراکنش میتواند به پل آسیب برساند.
بخش ششم: خطاهای رایج کاربران هنگام انتقال بینزنجیرهای
۵۶. انتخاب شبکه اشتباه
یکی از خطاهای مهم، انتخاب شبکه مقصد ناسازگار با کیف پول یا سرویس دریافتکننده است.
۵۷. انتخاب توکن اشتباه
توکنهایی با نام و نماد مشابه ممکن است قراردادها و صادرکنندگان متفاوتی داشته باشند.
۵۸. استفاده از پل جعلی
وبسایتهای جعلی میتوانند با تقلید از رابط پلهای معتبر، کاربران را به امضای تراکنشهای مخرب ترغیب کنند.
۵۹. اعطای مجوز نامحدود
مجوزهای گسترده مصرف توکن ممکن است در صورت آسیبپذیری یا سوءاستفاده از قرارداد، ریسک دارایی کاربر را افزایش دهند.
۶۰. بررسینکردن آدرس قرارداد
نام یک توکن بهتنهایی اصالت آن را ثابت نمیکند.
۶۱. بیتوجهی به کارمزد مقصد
ممکن است پس از انتقال، برای استفاده از دارایی در شبکه مقصد به توکن بومی آن شبکه نیاز باشد.
۶۲. انتقال بدون آزمایش
در انتقالهای حساس، انجام یک انتقال آزمایشی کوچک میتواند برخی خطاهای عملیاتی را آشکار کند.
۶۳. اعتماد به زمان تخمینی
زمان اعلامشده توسط پل معمولاً تخمینی است و ممکن است تحت تأثیر ازدحام یا اختلال تغییر کند.
۶۴. بیتوجهی به لغزش قیمت
در پلهای مبتنی بر نقدینگی یا تبدیل دارایی، مقدار دریافتی ممکن است با مقدار اولیه تفاوت داشته باشد.
۶۵. بررسینکردن وضعیت نهایی
کاربر باید اطمینان حاصل کند که عملیات در شبکه مقصد نیز مطابق انتظار تکمیل شده است.
بخش هفتم: نمونههای تاریخی حمله به پلها
۶۶. حمله به Ronin Bridge
در سال ۲۰۲۲، زیرساخت پل Ronin هدف حمله قرار گرفت و مهاجمان با سوءاستفاده از کنترل کلیدهای اعتبارسنج، دارایی قابل توجهی منتقل کردند.
این رخداد اهمیت استقلال اعتبارسنجها و مدیریت امن کلیدها را نشان داد.
۶۷. حمله به Wormhole
در سال ۲۰۲۲، آسیبپذیری مرتبط با بررسی پیام و امضا در Wormhole به ایجاد غیرمجاز توکن نماینده منجر شد.
این رخداد اهمیت اعتبارسنجی دقیق پیامهای بینزنجیرهای را برجسته کرد.
۶۸. حمله به Nomad
در سال ۲۰۲۲، یک ضعف در سازوکار اعتبارسنجی پیامهای پل Nomad امکان سوءاستفاده گسترده را فراهم کرد.
این حادثه نشان داد که خطا در منطق تأیید پیام میتواند به پیامدهای مالی گسترده منجر شود.
۶۹. حمله به Harmony Horizon
در سال ۲۰۲۲، پل Horizon با رخداد امنیتی بزرگی مواجه شد که اهمیت حفاظت از کلیدهای مدیریتی و طراحی چندامضایی را نشان داد.
۷۰. درسهای مشترک
بررسی این رخدادها نشان میدهد که امنیت پلها به مجموعهای از عوامل وابسته است:
مدیریت کلید
اعتبارسنجی پیام
امنیت قرارداد هوشمند
کنترلهای حاکمیتی
نظارت بر تراکنشهای غیرعادی
محدودسازی خسارت
واکنش سریع به حادثه
بخش هشتم: چگونه امنیت یک پل را ارزیابی کنیم؟
۷۱. بررسی معماری
باید مشخص شود انتقال بر چه سازوکاری متکی است: متولی، اعتبارسنج، اثبات رمزنگاری یا نقدینگی.
۷۲. شناسایی فرضهای اعتماد
هر پل دارای فرضهایی درباره صداقت یا امنیت بعضی اجزاست.
کاربر یا سازمان باید بداند شکست کدام جزء میتواند دارایی را تهدید کند.
۷۳. بررسی حسابرسی امنیتی
گزارشهای حسابرسی مستقل میتوانند اطلاعاتی درباره ضعفهای شناساییشده و اصلاحات ارائه کنند.
۷۴. محدودیت حسابرسی
حسابرسی بهتنهایی نبود تمام آسیبپذیریها را تضمین نمیکند.
۷۵. بررسی سابقه رخدادها
رخدادهای گذشته و کیفیت پاسخگویی تیم توسعه میتوانند در ارزیابی بلوغ امنیتی مؤثر باشند.
۷۶. بررسی مدیریت کلید
تعداد امضاکنندگان، آستانه امضا، استقلال مشارکتکنندگان و شیوه نگهداری کلیدها اهمیت دارند.
۷۷. بررسی اختیار ارتقا
باید مشخص باشد چه کسانی میتوانند قراردادها را تغییر دهند و آیا محدودیت زمانی یا نظارتی برای این تغییرات وجود دارد.
۷۸. بررسی ذخایر
در پلهای دارای دارایی نماینده، رابطه میان دارایی قفلشده و دارایی منتشرشده باید بررسی شود.
۷۹. بررسی نقدینگی
در پلهای مبتنی بر نقدینگی، ظرفیت تسویه در شبکه مقصد اهمیت دارد.
۸۰. بررسی توقف اضطراری
وجود سازوکار توقف اضطراری میتواند در بعضی حملات خسارت را محدود کند، اما خود ممکن است ریسک تمرکز و توقف خدمات ایجاد کند.
۸۱. بررسی برنامه واکنش به حادثه
پروتکل باید سازوکار مشخصی برای شناسایی، اطلاعرسانی و مدیریت رخدادهای امنیتی داشته باشد.
۸۲. بررسی مستندات
مستندات فنی و کاربری باید درباره نحوه انتقال، هزینهها، محدودیتها و مخاطرات شفاف باشند.
بخش نهم: مقایسه معماریهای پل
| معماری | مزیت بالقوه | ریسک مهم |
|---|---|---|
| امانی | تجربه کاربری سادهتر | وابستگی به متولی |
| چندامضایی | تقسیم اختیار میان چند امضاکننده | سرقت یا تبانی کلیدها |
| اعتبارسنج مستقل | امکان تأیید توزیعشده پیام | تمرکز یا ضعف مجموعه اعتبارسنج |
| Light Client | بررسی وضعیت شبکه مبدأ بر پایه قواعد اجماع | پیچیدگی فنی و خطای پیادهسازی |
| مبتنی بر اثبات رمزنگاری | امکان راستیآزمایی شواهد رمزنگاری | خطای مدار، اثبات یا قرارداد بررسیکننده |
| مبتنی بر نقدینگی | تسویه سریعتر در برخی شرایط | کمبود نقدینگی و ریسک تأمینکننده |
هیچ معماری بهصورت مطلق بدون ریسک نیست. سطح امنیت به جزئیات پیادهسازی، مفروضات اعتماد و وضعیت عملیاتی بستگی دارد.
بخش دهم: هزینه انتقال بینزنجیرهای
۸۳. کارمزد شبکه مبدأ
کاربر معمولاً برای ثبت تراکنش در شبکه مبدأ هزینه پرداخت میکند.
۸۴. کارمزد شبکه مقصد
ممکن است اجرای عملیات در شبکه مقصد نیز هزینه داشته باشد.
۸۵. کارمزد پروتکل
برخی پلها هزینه جداگانهای برای ارائه خدمات دریافت میکنند.
۸۶. هزینه تأمین نقدینگی
در مدلهای مبتنی بر نقدینگی، تأمینکنندگان ممکن است در برابر فراهمکردن دارایی کارمزد دریافت کنند.
۸۷. لغزش قیمت
اگر انتقال شامل تبدیل یا مبادله باشد، تغییر قیمت و عمق بازار میتواند بر مقدار دریافتی اثر بگذارد.
۸۸. هزینه زمانی
انتظار برای نهاییشدن شبکه مبدأ یا اجرای تراکنش مقصد میتواند بر تجربه کاربر و نقدشوندگی دارایی اثر بگذارد.
۸۹. هزینه کل انتقال
برای ارزیابی اقتصادی باید تمام هزینهها، زمان انتظار و ریسک انتقال در نظر گرفته شود.
۹۰. آیا ارزانترین پل بهترین انتخاب است؟
خیر.
کارمزد پایین بهتنهایی امنیت، نقدینگی یا قابلیت اطمینان پل را تضمین نمیکند.
بخش یازدهم: پلهای بینزنجیرهای و لایه دوم
۹۱. نقش پل در شبکههای لایه دوم
بعضی راهکارهای لایه دوم از پل برای انتقال دارایی یا پیام میان شبکه پایه و شبکه لایه دوم استفاده میکنند.
۹۲. پل بومی لایه دوم
پل بومی معمولاً با معماری تسویه و اثبات همان راهکار لایه دوم مرتبط است.
۹۳. پل سریع شخص ثالث
برخی خدمات با استفاده از نقدینگی یا سازوکارهای دیگر، انتقال سریعتری نسبت به مسیر بومی فراهم میکنند.
۹۴. تفاوت سرعت و امنیت
انتقال سریعتر ممکن است بر فرضهای اعتماد یا سازوکار نقدینگی متفاوتی متکی باشد.
۹۵. دوره انتظار برداشت
در برخی رولآپهای خوشبینانه، برداشت از مسیر بومی ممکن است به دوره انتظار مرتبط با سازوکار اعتراض نیاز داشته باشد.
۹۶. خطر پلهای غیررسمی
استفاده از خدمات ناشناخته یا فاقد مستندات معتبر میتواند ریسک انتقال را افزایش دهد.
۹۷. ارزیابی مسیر انتقال
کاربر باید مشخص کند که انتقال از مسیر بومی، پل شخص ثالث یا سامانه نقدینگی انجام میشود.
بخش دوازدهم: کاربردهای تجاری و سازمانی
۹۸. پرداختهای بینالمللی
پلها میتوانند بخشی از زیرساخت جابهجایی دارایی میان شبکهها باشند، اما هزینه تبدیل، نقدشوندگی و مقررات همچنان اهمیت دارند.
۹۹. مدیریت خزانه دیجیتال
شرکتها ممکن است برای مدیریت داراییهای موجود در شبکههای مختلف به ابزارهای انتقال بینزنجیرهای نیاز داشته باشند.
۱۰۰. امور مالی غیرمتمرکز
برنامههای DeFi ممکن است از پلها برای جابهجایی نقدینگی یا استفاده از خدمات شبکههای دیگر بهره ببرند.
۱۰۱. بازیهای بلاکچینی
داراییهای دیجیتال بازی ممکن است در چند اکوسیستم استفاده شوند.
۱۰۲. توکنسازی دارایی
انتقال نمایندگی دارایی میان شبکهها نیازمند توجه به حقوق مالکیت، پشتوانه و اعتبار صادرکننده است.
۱۰۳. زنجیره تأمین
پیامرسانی بینزنجیرهای میتواند برای تبادل داده میان سامانههای مستقل کاربرد داشته باشد.
۱۰۴. هویت دیجیتال
برخی معماریها امکان انتقال یا راستیآزمایی ادعاهای هویتی میان شبکهها را بررسی میکنند.
۱۰۵. سامانههای چندزنجیرهای
یک کسبوکار ممکن است از چند بلاکچین برای خدمات مختلف استفاده کند و به هماهنگی وضعیت آنها نیاز داشته باشد.
۱۰۶. حاکمیت ریسک
سازمان باید محدودیتهای انتقال، اختیارات امضا، کنترل نقدینگی و سیاست واکنش به حادثه را تعریف کند.
بخش سیزدهم: راهبرد کاهش ریسک انتقال دارایی
۱۰۷. شناسایی دقیق دارایی
پیش از انتقال باید آدرس قرارداد و ماهیت دارایی بررسی شود.
۱۰۸. بررسی شبکه مقصد
شبکه مقصد باید با کیف پول و خدمات دریافتکننده سازگار باشد.
۱۰۹. استفاده از منابع رسمی
آدرس وبسایت و قراردادهای پل باید از مستندات معتبر به دست آید.
۱۱۰. محدودکردن مجوزها
مجوز مصرف توکن بهتر است متناسب با نیاز واقعی تعیین شود.
۱۱۱. بررسی سابقه امنیتی
گزارشهای امنیتی، رخدادها و اقدامات اصلاحی باید بررسی شوند.
۱۱۲. انتقال آزمایشی
برای انتقالهای مهم، آزمایش با مبلغ کوچک میتواند بخشی از خطاهای عملیاتی را آشکار کند.
۱۱۳. تقسیم انتقالهای بزرگ
تقسیم انتقال ممکن است ریسک عملیاتی یک تراکنش منفرد را کاهش دهد، اما لزوماً ریسک بنیادی پروتکل را از بین نمیبرد.
۱۱۴. کنترل هزینهها
کارمزد مبدأ، مقصد، پروتکل و هزینه تبدیل باید پیش از امضا بررسی شود.
۱۱۵. پایش تراکنش
وضعیت تراکنشهای مبدأ و مقصد باید از طریق ابزارهای معتبر بررسی شود.
۱۱۶. نگهداری سوابق
شناسه تراکنشها، آدرسها، زمان و مقدار دارایی باید برای پیگیری ثبت شوند.
۱۱۷. برنامه واکنش به مشکل
در صورت توقف یا شکست انتقال، کاربر باید از مسیرهای رسمی پشتیبانی و بررسی تراکنش استفاده کند.
۱۱۸. پرهیز از اعتماد مطلق
حتی پلهای شناختهشده و حسابرسیشده نیز ممکن است با آسیبپذیری یا اختلال مواجه شوند.
بخش چهاردهم: آینده پلهای بینزنجیرهای
۱۱۹. توسعه استانداردهای همکاری
استانداردسازی پیامرسانی و انتقال دارایی میتواند سازگاری میان شبکهها را افزایش دهد.
۱۲۰. گسترش اثباتهای رمزنگاری
فناوریهای اثبات میتوانند در برخی معماریها نیاز به اعتماد به واسطههای مستقل را کاهش دهند.
۱۲۱. بهبود Light Client
توسعه کلاینتهای سبک و روشهای بررسی وضعیت میتواند به ایجاد ارتباطات قابل راستیآزمایی کمک کند.
۱۲۲. انتقال پیام عمومی
پروتکلهای پیامرسانی بینزنجیرهای میتوانند فراتر از انتقال توکن، هماهنگی برنامهها را ممکن سازند.
۱۲۳. کاهش وابستگی به متولیان
برخی پروژهها در تلاشاند با استفاده از سازوکارهای رمزنگاری و اعتبارسنجی، فرضهای اعتماد متمرکز را کاهش دهند.
۱۲۴. نظارت و امنیت بلادرنگ
سامانههای پایش تراکنش و شناسایی رفتار غیرعادی میتوانند به کاهش زمان واکنش به حملات کمک کنند.
۱۲۵. افزایش اهمیت امنیت اقتصادی
ارزیابی امنیت پلها به بررسی کد محدود نخواهد بود و موضوعاتی مانند انگیزه اقتصادی اعتبارسنجها، نقدینگی و ریسک تمرکز نیز اهمیت خواهند داشت.
۱۲۶. آینده معماری چندزنجیرهای
احتمالاً تعامل میان بلاکچینهای مستقل یکی از موضوعات مهم توسعه زیرساختهای غیرمتمرکز باقی خواهد ماند.
بخش پانزدهم: پرسشهای متداول
۱۲۷. پل بینزنجیرهای چیست؟
پل سازوکاری برای انتقال ارزش، پیام یا نمایندگی دارایی میان شبکههای بلاکچینی است.
۱۲۸. آیا دارایی واقعاً از یک بلاکچین به بلاکچین دیگر منتقل میشود؟
بسته به معماری، ممکن است دارایی در مبدأ قفل یا سوزانده شود و معادل آن در مقصد ایجاد یا پرداخت شود.
۱۲۹. آیا پلهای بلاکچینی امن هستند؟
امنیت آنها به معماری، مدیریت کلید، اعتبارسنجی پیام، قراردادها و شرایط عملیاتی بستگی دارد.
۱۳۰. آیا استفاده از پل همیشه نیازمند کیف پول است؟
در پلهای غیرامانی معمولاً کیف پول لازم است، اما بعضی خدمات امانی تجربه متفاوتی ارائه میکنند.
۱۳۱. آیا پل همان صرافی غیرمتمرکز است؟
خیر. پل و صرافی غیرمتمرکز کارکردهای متفاوتی دارند، هرچند برخی خدمات هر دو قابلیت را ترکیب میکنند.
۱۳۲. Wrapped Token چیست؟
توکنی است که نماینده دارایی یا حق مطالبه مرتبط با دارایی دیگری محسوب میشود.
۱۳۳. آیا Wrapped Token همیشه پشتوانه کامل دارد؟
خیر. میزان و کیفیت پشتوانه باید بر اساس معماری و شواهد معتبر بررسی شود.
۱۳۴. چرا پلها هدف حمله هستند؟
برخی پلها داراییهای قابل توجهی نگهداری میکنند و دارای اجزای حساس مانند قراردادهای هوشمند و کلیدهای اعتبارسنج هستند.
۱۳۵. آیا حسابرسی امنیتی تضمین کافی است؟
خیر. حسابرسی احتمال شناسایی برخی ضعفها را افزایش میدهد، اما امنیت مطلق ایجاد نمیکند.
۱۳۶. آیا انتقال بینزنجیرهای برگشتپذیر است؟
در بسیاری از موارد، پس از نهاییشدن عملیات امکان لغو مستقیم وجود ندارد.
۱۳۷. اگر انتقال در شبکه مقصد تکمیل نشود چه باید کرد؟
باید وضعیت تراکنش مبدأ، شناسه انتقال، وضعیت پیام و مستندات رسمی پروتکل بررسی شود.
۱۳۸. آیا پل ارزانتر لزوماً بهتر است؟
خیر. امنیت، نقدینگی، زمان انتقال و قابلیت اطمینان نیز اهمیت دارند.
۱۳۹. آیا انتقال آزمایشی تمام ریسکها را حذف میکند؟
خیر. انتقال آزمایشی فقط میتواند برخی خطاهای عملیاتی را آشکار کند.
۱۴۰. آیا پلهای بینزنجیرهای برای شرکتها مناسباند؟
ممکن است کاربرد داشته باشند، اما نیازمند ارزیابی فنی، حقوقی، مالی و امنیتی متناسب با فعالیت سازمان هستند.
جمعبندی نهایی
پلهای بینزنجیرهای یکی از اجزای مهم توسعه اکوسیستم چندزنجیرهای بلاکچین هستند.
این فناوری امکان ارتباط میان شبکههای مستقل را فراهم میکند و میتواند در انتقال دارایی، خدمات مالی غیرمتمرکز، توکنسازی، پرداخت و تبادل داده کاربرد داشته باشد.
بااینحال، انتقال بینزنجیرهای معمولاً پیچیدهتر از انتقال دارایی در یک شبکه واحد است.
در این فرایند، علاوه بر امنیت شبکه مبدأ و مقصد، امنیت قراردادهای هوشمند، اعتبارسنجها، سازوکار پیامرسانی، مدیریت کلیدها و نقدینگی نیز اهمیت دارد.
تجربه حملات تاریخی نشان داده است که ضعف در یکی از این اجزا میتواند پیامدهای گستردهای داشته باشد.
برای کاربران، انتخاب پل باید بر اساس شناخت معماری، بررسی امنیت، سازگاری شبکه و هزینه کل انتقال انجام شود.
برای کسبوکارها، استفاده از پلهای بینزنجیرهای باید بخشی از نظام مدیریت ریسک دارایی دیجیتال باشد.
نتیجه راهبردی: پل بینزنجیرهای صرفاً یک مسیر انتقال دارایی نیست؛ بلکه یک لایه اعتماد و اعتبارسنجی میان دو سامانه مستقل است. امنیت انتقال به استحکام این لایه و تمام وابستگیهای آن بستگی دارد.
منابع و مراجع تخصصی
۱. Ethereum — Bridges
https://ethereum.org/en/bridges/
۲. Ethereum — Layer 2
https://ethereum.org/en/layer-2/
۳. Ethereum — Smart Contracts
https://ethereum.org/en/developers/docs/smart-contracts/
۴. Chainlink — Cross-Chain Interoperability Protocol
https://docs.chain.link/ccip
۵. Cosmos — Inter-Blockchain Communication
https://ibcprotocol.dev/
۶. Polkadot — Documentation
https://docs.polkadot.com/
۷. Optimism — Documentation
https://docs.optimism.io/
۸. Arbitrum — Documentation
https://docs.arbitrum.io/
۹. OWASP — Smart Contract Security
https://scs.owasp.org/
۱۰. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۱۱. Ronin — Official Website
https://roninchain.com/
۱۲. Wormhole — Documentation
https://wormhole.com/docs/
۱۳. Nomad — Official Documentation and Historical Incident Resources
https://docs.nomad.xyz/
۱۴. Chainalysis — Crypto Crime Research
https://www.chainalysis.com/
یادداشت تحریریه: این مقاله آموزشی است و هیچ پل یا پروتکل مشخصی را برای انتقال دارایی توصیه یا تأیید نمیکند. وضعیت امنیتی، کارمزدها، قراردادها و پشتیبانی شبکهها ممکن است تغییر کند و باید پیش از استفاده از منابع رسمی بررسی شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.