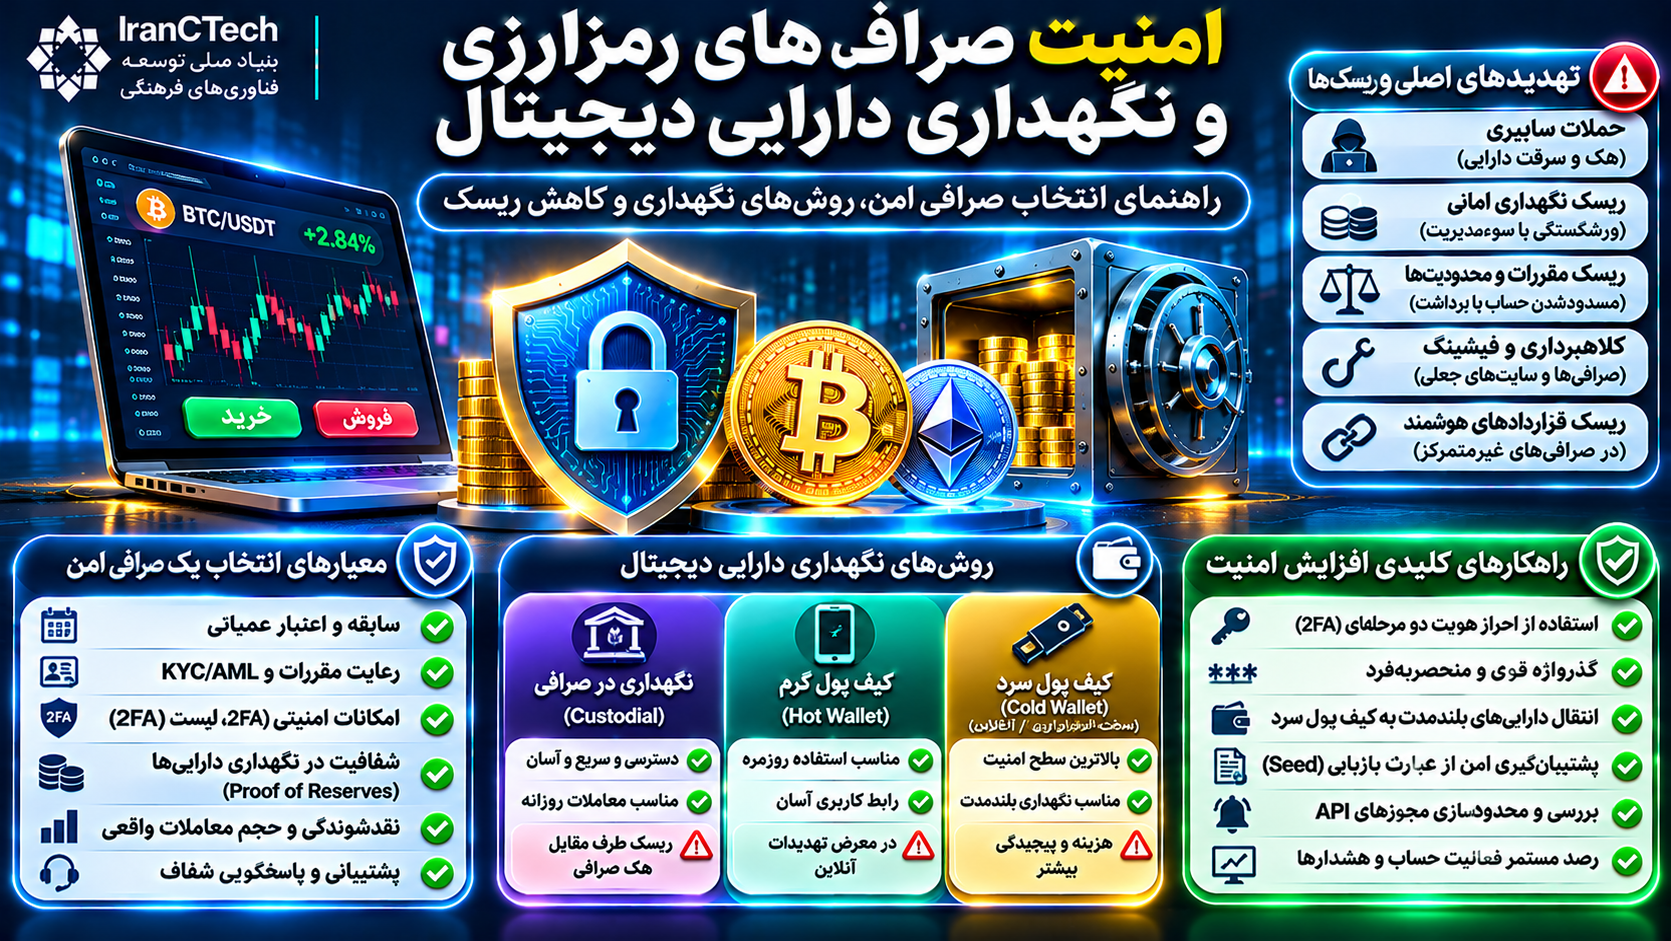
امنیت صرافیهای رمزارزی و نگهداری دارایی دیجیتال
صرافی رمزارزی محل تبدیل و نگهداری دارایی است، اما سپردن دارایی به آن با مالکیت مستقیم کلید خصوصی تفاوت دارد.
فهرست مطالب
- امنیت صرافیهای رمزارزی و نگهداری دارایی دیجیتال؛ از ارزیابی اعتبار صرافی تا حفاظت از کلید خصوصی
- مقدمه
- بخش اول: امنیت صرافی رمزارزی به چه معناست؟
- ۱. تعریف امنیت صرافی
- ۲. ابعاد اصلی امنیت صرافی
- ۳. چرا امنیت صرافی با امنیت بلاکچین متفاوت است؟
- بخش دوم: صرافی متمرکز و غیرمتمرکز از نظر امنیت
- ۴. امنیت صرافی متمرکز
- ۵. مهمترین ریسکهای صرافی متمرکز
- ۶. امنیت صرافی غیرمتمرکز
- ۷. ریسکهای صرافی غیرمتمرکز
- ۸. مقایسه امنیت CEX و DEX
- بخش سوم: مهمترین تهدیدهای امنیتی صرافیها
- ۹. حملات سایبری
- ۱۰. سرقت کلیدهای خصوصی
- ۱۱. حملات فیشینگ
- ۱۲. حملات مهندسی اجتماعی
- ۱۳. سوءاستفاده کارکنان داخلی
- ۱۴. حملات به API
- ۱۵. اختلال خدمات و حملات منع سرویس
- ۱۶. آسیبپذیری زنجیره تأمین نرمافزار
- بخش چهارم: ریسک مالی و ورشکستگی صرافی
- ۱۷. آیا صرافی امن ممکن است ورشکسته شود؟
- ۱۸. تفاوت نقدینگی و توانگری مالی
- ۱۹. تفکیک دارایی مشتریان
- ۲۰. استفاده از دارایی مشتریان
- ۲۱. توقف برداشت
- ۲۲. آیا دارایی کاربران در ورشکستگی محفوظ است؟
- بخش پنجم: اثبات ذخایر چیست؟
- ۲۳. تعریف Proof of Reserves
- ۲۴. نقش درخت مرکل
- ۲۵. آیا اثبات ذخایر به معنای سلامت مالی است؟
- ۲۶. محدودیتهای اثبات ذخایر
- ۲۷. تفاوت اثبات ذخایر و حسابرسی مالی
- بخش ششم: معیارهای انتخاب صرافی امن
- ۲۸. هویت حقوقی شفاف
- ۲۹. وضعیت مجوز و مقررات
- ۳۰. سابقه امنیتی
- ۳۱. سیاست نگهداری دارایی
- ۳۲. شفافیت مالی
- ۳۳. احراز هویت چندعاملی
- ۳۴. کنترل برداشت
- ۳۵. اطلاعرسانی امنیتی
- ۳۶. شفافیت کارمزد
- ۳۷. نقدشوندگی واقعی
- ۳۸. پشتیبانی و رسیدگی به شکایات
- ۳۹. سیاست حریم خصوصی
- ۴۰. استمرار کسبوکار
- بخش هفتم: روشهای نگهداری دارایی دیجیتال
- ۴۱. نگهداری در صرافی
- ۴۲. کیف پول گرم
- ۴۳. کیف پول سرد
- ۴۴. کیف پول سختافزاری
- ۴۵. نگهداری چندامضایی
- ۴۶. نگهداری مبتنی بر MPC
- ۴۷. نگهداری امانی سازمانی
- بخش هشتم: مقایسه روشهای نگهداری
- ۴۸. جدول مقایسه
- ۴۹. آیا نگهداری تمام دارایی در صرافی مناسب است؟
- ۵۰. آیا انتقال تمام دارایی به کیف پول شخصی مناسب است؟
- ۵۱. راهبرد نگهداری متناسب با کاربرد
- بخش نهم: امنیت حساب کاربری صرافی
- ۵۲. رمز عبور قوی
- ۵۳. احراز هویت دومرحلهای
- ۵۴. امنیت ایمیل
- ۵۵. فهرست سفید برداشت
- ۵۶. بررسی دستگاههای متصل
- ۵۷. امنیت API
- ۵۸. استفاده از برنامه رسمی
- ۵۹. هشدارهای حساب
- ۶۰. بررسی آدرس برداشت
- بخش دهم: امنیت کلید خصوصی و عبارت بازیابی
- ۶۱. کلید خصوصی چیست؟
- ۶۲. عبارت بازیابی چیست؟
- ۶۳. خطر افشای عبارت بازیابی
- ۶۴. روشهای نگهداری نسخه پشتیبان
- ۶۵. خطر ذخیره در فضای ابری
- ۶۶. کیف پول سختافزاری و امنیت کلید
- ۶۷. مدیریت نسخه پشتیبان سازمانی
- بخش یازدهم: کلاهبرداریهای رایج
- ۶۸. صرافی جعلی
- ۶۹. جعل پشتیبانی
- ۷۰. وعده سود تضمینی
- ۷۱. سرمایهگذاری جعلی
- ۷۲. جعل توکن
- ۷۳. مجوزهای مخرب قرارداد هوشمند
- ۷۴. آدرسسازی مشابه
- ۷۵. جعل رسید واریز
- بخش دوازدهم: نمونههای تاریخی و درسهای امنیتی
- ۷۶. رخداد Mt. Gox
- ۷۷. فروپاشی FTX
- ۷۸. رخداد Coincheck
- ۷۹. درسهای مشترک
- ۸۰. آیا بزرگی صرافی تضمین امنیت است؟
- بخش سیزدهم: امنیت دارایی دیجیتال برای شرکتها
- ۸۱. چرا امنیت سازمانی متفاوت است؟
- ۸۲. سیاست مدیریت دارایی دیجیتال
- ۸۳. تفکیک وظایف
- ۸۴. کنترل چندامضایی
- ۸۵. مدیریت دسترسی
- ۸۶. حسابرسی
- ۸۷. برنامه واکنش به حادثه
- ۸۸. تداوم کسبوکار
- ۸۹. انتخاب متولی نگهداری
- ۹۰. مسئولیت مدیران
- بخش چهاردهم: مقررات و حمایت از کاربران
- ۹۱. نقش مقررات
- ۹۲. احراز هویت مشتری
- ۹۳. مقابله با پولشویی
- ۹۴. حمایت از مصرفکننده
- ۹۵. تفاوت مقررات کشورها
- ۹۶. چارچوب MiCA
- ۹۷. وضعیت حقوقی در ایران
- بخش پانزدهم: چکلیست امنیتی کاربران
- ۹۸. پیش از انتخاب صرافی
- ۹۹. پس از ایجاد حساب
- ۱۰۰. هنگام نگهداری دارایی
- ۱۰۱. هنگام انتقال دارایی
- بخش شانزدهم: پرسشهای متداول
- ۱۰۲. آیا صرافیهای بزرگ کاملاً امن هستند؟
- ۱۰۳. آیا نگهداری رمزارز در صرافی خطرناک است؟
- ۱۰۴. آیا کیف پول سختافزاری امنترین روش است؟
- ۱۰۵. آیا 2FA از تمام حملات جلوگیری میکند؟
- ۱۰۶. آیا Proof of Reserves ورشکستگی صرافی را منتفی میکند؟
- ۱۰۷. آیا دارایی موجود در صرافی تحت پوشش بیمه است؟
- ۱۰۸. آیا تراکنش سرقتشده قابل بازگشت است؟
- ۱۰۹. آیا کیف پول غیرامانی تمام ریسکها را حذف میکند؟
- ۱۱۰. آیا استفاده از چند صرافی امنیت را افزایش میدهد؟
- ۱۱۱. آیا صرافی میتواند برداشت را متوقف کند؟
- ۱۱۲. آیا حسابرسی امنیتی تضمینکننده نبود آسیبپذیری است؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
امنیت صرافیهای رمزارزی و نگهداری دارایی دیجیتال؛ از ارزیابی اعتبار صرافی تا حفاظت از کلید خصوصی
مقدمه
رشد بازار رمزارزها، علاوه بر ایجاد فرصتهای تازه برای انتقال ارزش، توسعه خدمات مالی و شکلگیری کسبوکارهای مبتنی بر بلاکچین، چالش مهمی را نیز پیش روی کاربران و نهادهای مالی قرار داده است: چگونه میتوان از دارایی دیجیتال در برابر سرقت، سوءاستفاده، اختلال عملیاتی و ورشکستگی ارائهدهندگان خدمات محافظت کرد؟
در نظام بانکی سنتی، نگهداری و انتقال پول معمولاً در چارچوب ساختارهای مشخص حقوقی، نظارتی و عملیاتی انجام میشود. در بازار رمزارزها، بسته به نوع دارایی، شبکه و ارائهدهنده خدمات، مسئولیت حفاظت از سرمایه ممکن است میان کاربر، صرافی، متولی نگهداری و ارائهدهندگان زیرساخت تقسیم شود.
بسیاری از کاربران تصور میکنند اگر یک صرافی دارای وبسایت حرفهای، حجم معاملات بالا و تعداد زیادی کاربر باشد، دارایی آنها در امنیت قرار دارد. درحالیکه اعتبار تجاری، امنیت سایبری، توانگری مالی، شفافیت ذخایر و وضعیت حقوقی، موضوعاتی متفاوت هستند.
از سوی دیگر، انتقال تمام دارایی به کیف پول شخصی نیز به معنای حذف ریسک نیست؛ زیرا مدیریت کلید خصوصی، عبارت بازیابی، امضای تراکنش و حفاظت فیزیکی از اطلاعات، مسئولیتهای تازهای ایجاد میکند.
در این مقاله، امنیت صرافیهای رمزارزی، روشهای نگهداری دارایی دیجیتال، مهمترین تهدیدهای فنی و مالی، معیارهای انتخاب صرافی و اصول طراحی یک راهبرد امنیتی متناسب با نیاز کاربران و سازمانها بررسی میشود.
بخش اول: امنیت صرافی رمزارزی به چه معناست؟
۱. تعریف امنیت صرافی
امنیت صرافی رمزارزی مجموعهای از کنترلهای فنی، مالی، مدیریتی و حقوقی است که با هدف حفاظت از دارایی مشتریان، اطلاعات کاربران و استمرار خدمات معاملاتی طراحی میشود.
امنیت یک صرافی را نمیتوان صرفاً با بررسی سامانه ورود یا امکانات احراز هویت آن ارزیابی کرد.
یک صرافی ممکن است از فناوریهای پیشرفته امنیت سایبری استفاده کند، اما از نظر نقدینگی، حاکمیت شرکتی یا تفکیک دارایی مشتریان ضعف داشته باشد.
۲. ابعاد اصلی امنیت صرافی
امنیت صرافی را میتوان در شش حوزه بررسی کرد:
۱. امنیت سایبری: حفاظت از سامانهها، حسابها، سرورها و زیرساختهای معاملاتی.
۲. امنیت دارایی: حفاظت از کلیدهای خصوصی و جلوگیری از انتقال غیرمجاز رمزارزها.
۳. امنیت مالی: مدیریت نقدینگی، بدهیها، ذخایر و توانایی پاسخگویی به تعهدات.
۴. امنیت عملیاتی: استمرار خدمات، کنترل خطاها و مدیریت بحران.
۵. امنیت حقوقی: شفافیت شخصیت حقوقی، قراردادها و رعایت مقررات قابل اعمال.
۶. حاکمیت شرکتی: کنترل داخلی، تفکیک وظایف، حسابرسی و پاسخگویی مدیران.
۳. چرا امنیت صرافی با امنیت بلاکچین متفاوت است؟
امنیت شبکه بلاکچین به سازوکار اجماع، رمزنگاری، اعتبارسنجی تراکنشها و معماری شبکه وابسته است.
اما امنیت صرافی به سامانههای متمرکز یا غیرمتمرکز ارائهدهنده خدمات معاملاتی و نگهداری مربوط میشود.
ممکن است یک بلاکچین بهدرستی فعالیت کند، اما یک صرافی بهدلیل سرقت کلیدها یا مشکلات مالی نتواند دارایی مشتریان را بازگرداند.
بنابراین امنیت شبکه، تضمینکننده امنیت تمام خدمات ساختهشده روی آن نیست.
بخش دوم: صرافی متمرکز و غیرمتمرکز از نظر امنیت
۴. امنیت صرافی متمرکز
صرافی متمرکز یا Centralized Exchange معمولاً توسط یک شرکت اداره میشود.
در بسیاری از این صرافیها، دارایی کاربران بهصورت امانی نگهداری میشود و سامانه داخلی صرافی موجودی حسابها را ثبت میکند.
این ساختار میتواند تجربه کاربری سادهتری فراهم کند، اما وابستگی کاربران به ارائهدهنده خدمات را افزایش میدهد.
۵. مهمترین ریسکهای صرافی متمرکز
هک زیرساخت
سرقت کلیدهای نگهداری دارایی
سوءاستفاده داخلی
ورشکستگی
کمبود نقدینگی
توقف برداشت
ضعف کنترلهای مالی
تغییر مقررات یا محدودیت دسترسی
۶. امنیت صرافی غیرمتمرکز
صرافی غیرمتمرکز یا Decentralized Exchange معمولاً از قراردادهای هوشمند برای انجام مبادلات استفاده میکند.
در بسیاری از مدلهای غیرامانی، کاربر تا زمان اجرای معامله کنترل دارایی را در کیف پول خود حفظ میکند.
اما این ویژگی به معنای حذف تمام واسطهها یا مخاطرات نیست.
۷. ریسکهای صرافی غیرمتمرکز
مهمترین مخاطرات عبارتاند از:
آسیبپذیری قرارداد هوشمند
دستکاری دادههای قیمت
حملات مرتبط با نقدینگی
توکنهای جعلی
امضای مجوزهای مخرب
خطاهای رابط کاربری
تمرکز اختیارات مدیریتی پروتکل
سوءاستفاده از تراکنشهای در انتظار اجرا
۸. مقایسه امنیت CEX و DEX
| معیار | صرافی متمرکز | صرافی غیرمتمرکز |
|---|---|---|
| نگهداری دارایی | معمولاً امانی | غالباً غیرامانی |
| کنترل کلید خصوصی | اغلب متولی | معمولاً کاربر |
| ریسک طرف مقابل | بالا یا وابسته به ساختار | کمتر در معامله غیرامانی، اما حذف نمیشود |
| ریسک قرارداد هوشمند | وابسته به زیرساخت | معمولاً مهم |
| بازیابی حساب | ممکن است وجود داشته باشد | وابسته به کیف پول |
| توقف خدمات | ممکن است از سوی ارائهدهنده رخ دهد | وابسته به قرارداد، رابط و زیرساخت |
| مسئولیت کاربر | مدیریت حساب و اعتبار متولی | مدیریت کلید و مجوزهای تراکنش |
نکته مهم: هیچیک از این دو مدل بهصورت مطلق امنتر نیستند. نوع مخاطرات و مسئولیتها متفاوت است.
بخش سوم: مهمترین تهدیدهای امنیتی صرافیها
۹. حملات سایبری
صرافیها بهدلیل نگهداری دارایی و اطلاعات کاربران، اهداف جذابی برای مهاجمان هستند.
حملات ممکن است زیرساخت نرمافزاری، سامانههای مدیریتی، حساب کارکنان یا ابزارهای نگهداری کلید را هدف قرار دهند.
۱۰. سرقت کلیدهای خصوصی
در مدل امانی، کنترل کلیدهای خصوصی یکی از حساسترین مسئولیتهای صرافی است.
اگر مهاجم به کلیدهای دارای اختیار انتقال دارایی دسترسی پیدا کند، ممکن است بتواند دارایی را بدون مجوز منتقل کند.
۱۱. حملات فیشینگ
فیشینگ شامل جعل وبسایت، پیام یا هویت یک ارائهدهنده خدمات برای سرقت اطلاعات کاربران است.
صفحات ورود جعلی، پیامهای اضطراری درباره مسدودشدن حساب و درخواست اطلاعات بازیابی از نمونههای رایج هستند.
۱۲. حملات مهندسی اجتماعی
در این حملات، مهاجم بهجای شکستن مستقیم سامانههای رمزنگاری، از اعتماد، ترس یا خطای انسانی سوءاستفاده میکند.
کارکنان صرافی و کاربران هر دو ممکن است هدف قرار گیرند.
۱۳. سوءاستفاده کارکنان داخلی
دسترسی گسترده یک فرد به کلیدها، سامانههای برداشت یا کنترلهای مالی میتواند ریسک سوءاستفاده داخلی را افزایش دهد.
تفکیک وظایف و کنترل چندمرحلهای برای کاهش این خطر اهمیت دارد.
۱۴. حملات به API
رابطهای برنامهنویسی صرافی به نرمافزارهای معاملاتی و رباتها اجازه ارتباط با حساب را میدهند.
افشای کلید API یا اعطای مجوزهای بیشازحد ممکن است باعث معامله غیرمجاز یا سوءاستفاده از حساب شود.
۱۵. اختلال خدمات و حملات منع سرویس
حملات DDoS یا اختلال زیرساخت ممکن است دسترسی کاربران به حساب یا امکان ثبت سفارش را مختل کند.
این موضوع در دورههای نوسان شدید بازار میتواند پیامد مالی داشته باشد.
۱۶. آسیبپذیری زنجیره تأمین نرمافزار
صرافیها از نرمافزارها، کتابخانهها، سرویسهای ابری و تأمینکنندگان متعدد استفاده میکنند.
آسیبپذیری در یکی از این اجزا ممکن است به سامانه اصلی سرایت کند.
بخش چهارم: ریسک مالی و ورشکستگی صرافی
۱۷. آیا صرافی امن ممکن است ورشکسته شود؟
بله.
امنیت سایبری مناسب به معنای توانگری مالی نیست.
صرافی ممکن است بدون وقوع هک، بهدلیل سوءمدیریت منابع، بدهیها یا کمبود نقدینگی با بحران مواجه شود.
۱۸. تفاوت نقدینگی و توانگری مالی
نقدینگی به توانایی ایفای تعهدات در زمان موردنیاز اشاره دارد.
توانگری مالی به کفایت داراییها در برابر بدهیها مربوط است.
یک مؤسسه ممکن است دارایی کافی داشته باشد، اما نتواند آنها را بهموقع نقد کند.
همچنین ممکن است ظاهراً نقدینگی کوتاهمدت داشته باشد، اما مجموع بدهیهایش از داراییهایش بیشتر باشد.
۱۹. تفکیک دارایی مشتریان
یکی از اصول مهم نگهداری امانی، تفکیک دارایی مشتریان از منابع متعلق به خود شرکت است.
این تفکیک باید در سطح حسابداری، عملیاتی و در صورت لزوم حقوقی تعریف شود.
صرف استفاده از آدرسهای جداگانه بلاکچینی، لزوماً تفکیک حقوقی دارایی را اثبات نمیکند.
۲۰. استفاده از دارایی مشتریان
برخی بحرانهای مالی زمانی تشدید میشوند که دارایی مشتریان بدون رضایت معتبر یا برخلاف تعهدات قراردادی در فعالیتهای پرریسک به کار گرفته شود.
کاربر باید شرایط نگهداری، استفاده احتمالی از دارایی و حقوق خود در صورت ورشکستگی را بررسی کند.
۲۱. توقف برداشت
صرافی ممکن است برداشتها را بهدلیل مشکلات فنی، امنیتی، نقدینگی یا الزامات قانونی متوقف کند.
توقف برداشت همیشه به معنای ورشکستگی نیست، اما میتواند یک علامت هشدار مهم باشد.
۲۲. آیا دارایی کاربران در ورشکستگی محفوظ است؟
پاسخ به ساختار حقوقی نگهداری، قرارداد مشتری، مقررات حوزه قضایی و وضعیت واقعی داراییها وابسته است.
نباید فرض کرد دارایی نگهداریشده در تمام صرافیها دارای حمایت مشابه سپرده بانکی است.
بخش پنجم: اثبات ذخایر چیست؟
۲۳. تعریف Proof of Reserves
اثبات ذخایر یا Proof of Reserves به روشهایی برای ارائه شواهد درباره داراییهای تحت کنترل یک متولی گفته میشود.
هدف آن افزایش قابلیت بررسی برخی ادعاهای مرتبط با ذخایر است.
۲۴. نقش درخت مرکل
Merkle Tree یک ساختار رمزنگاری است که امکان بررسی تعلق داده به یک مجموعه را فراهم میکند.
در برخی طرحهای اثبات ذخایر، از این ساختار برای ارائه شواهد مرتبط با مانده حساب مشتریان استفاده میشود.
۲۵. آیا اثبات ذخایر به معنای سلامت مالی است؟
خیر.
اثبات ذخایر بهتنهایی ممکن است اطلاعات کاملی درباره بدهیها، تعهدات خارج از ترازنامه، مالکیت واقعی دارایی یا وضعیت نقدینگی ارائه نکند.
۲۶. محدودیتهای اثبات ذخایر
احتمال ناقصبودن اطلاعات بدهیها
محدودبودن بررسی به یک مقطع زمانی
دشواری اثبات مالکیت اقتصادی واقعی
احتمال وجود تعهدات پنهان
تفاوت کیفیت روشهای راستیآزمایی
۲۷. تفاوت اثبات ذخایر و حسابرسی مالی
اثبات ذخایر ممکن است صرفاً درباره بخشی از داراییها یا تعهدات شواهد ارائه کند.
حسابرسی صورتهای مالی، در صورت اجرای استاندارد و با دامنه مناسب، موضوع گستردهتری شامل صورتهای مالی و افشاهای مرتبط را بررسی میکند.
هیچیک جایگزین کامل نظارت و مدیریت ریسک نیست.
بخش ششم: معیارهای انتخاب صرافی امن
۲۸. هویت حقوقی شفاف
باید مشخص باشد ارائهدهنده خدمات تحت چه شخصیت حقوقی فعالیت میکند و مسئولیت قراردادی آن با کدام نهاد است.
۲۹. وضعیت مجوز و مقررات
کاربر باید بررسی کند آیا ارائهدهنده در حوزه قضایی مربوط، مجوز یا ثبت لازم را دارد و خدمات موردنظر تحت چه محدودیتهایی ارائه میشوند.
ثبت شرکت بهتنهایی معادل مجوز ارائه خدمات مالی نیست.
۳۰. سابقه امنیتی
بررسی رخدادهای امنیتی گذشته و نحوه پاسخگویی صرافی میتواند اطلاعات مفیدی درباره بلوغ عملیاتی آن فراهم کند.
۳۱. سیاست نگهداری دارایی
صرافی باید درباره مدل نگهداری، کنترلهای دسترسی و تفکیک داراییها اطلاعات کافی و قابل اتکا ارائه کند.
۳۲. شفافیت مالی
انتشار گزارشهای معتبر درباره ذخایر، بدهیها و ساختار مالی میتواند به ارزیابی ریسک کمک کند.
۳۳. احراز هویت چندعاملی
پشتیبانی از روشهای امن احراز هویت چندعاملی، بهویژه روشهای مقاومتر در برابر فیشینگ، از معیارهای مهم است.
۳۴. کنترل برداشت
قابلیتهایی مانند فهرست آدرسهای مجاز، تأخیر امنیتی برای تغییرات حساس و تأیید چندمرحلهای برداشت میتوانند ریسک را کاهش دهند.
۳۵. اطلاعرسانی امنیتی
ارسال هشدار ورود مشکوک، تغییر رمز عبور و برداشت دارایی میتواند به شناسایی سریع رخداد کمک کند.
۳۶. شفافیت کارمزد
کارمزد معامله، برداشت، تبدیل ارز و سایر هزینهها باید روشن باشد.
۳۷. نقدشوندگی واقعی
حجم معاملات بالا بهتنهایی کافی نیست.
عمق بازار، اسپرد و کیفیت اجرای سفارش نیز باید بررسی شوند.
۳۸. پشتیبانی و رسیدگی به شکایات
وجود فرایند روشن رسیدگی به مشکلات حساب، برداشت و اختلافات قراردادی اهمیت دارد.
۳۹. سیاست حریم خصوصی
نحوه جمعآوری، پردازش، نگهداری و اشتراکگذاری اطلاعات هویتی کاربران باید بررسی شود.
۴۰. استمرار کسبوکار
وجود برنامه بازیابی بحران، پشتیبانگیری، کنترل زیرساخت و مدیریت رخداد از شاخصهای بلوغ عملیاتی است.
بخش هفتم: روشهای نگهداری دارایی دیجیتال
۴۱. نگهداری در صرافی
در این مدل، صرافی یا متولی مرتبط، کنترل کلیدها و زیرساخت نگهداری را بر عهده دارد.
این روش ممکن است برای معاملات مکرر سادهتر باشد، اما ریسک طرف مقابل ایجاد میکند.
۴۲. کیف پول گرم
کیف پول گرم معمولاً روی دستگاه متصل به اینترنت فعالیت میکند.
این روش برای تراکنشهای روزمره کاربرد دارد، اما بیشتر در معرض تهدیدهای آنلاین است.
۴۳. کیف پول سرد
نگهداری سرد به جدا نگهداشتن کلیدهای حساس از محیط آنلاین اشاره دارد.
این روش میتواند احتمال سرقت از راه دور را کاهش دهد.
۴۴. کیف پول سختافزاری
کیف پول سختافزاری دستگاهی اختصاصی برای مدیریت کلید و امضای تراکنش است.
امنیت آن به طراحی دستگاه، اصالت محصول و نحوه استفاده وابسته است.
۴۵. نگهداری چندامضایی
در ساختار Multisignature، انجام تراکنش به چند امضای مستقل نیاز دارد.
این روش میتواند وابستگی به یک کلید یا یک فرد را کاهش دهد.
۴۶. نگهداری مبتنی بر MPC
فناوری Multi-Party Computation در برخی راهکارهای سازمانی برای توزیع عملیات رمزنگاری میان چند مشارکتکننده استفاده میشود.
۴۷. نگهداری امانی سازمانی
متولیان حرفهای ممکن است خدماتی شامل مدیریت کلید، کنترل دسترسی، گزارشدهی، حسابرسی و سازوکارهای تأیید چندمرحلهای ارائه دهند.
کیفیت و اعتبار این خدمات باید مستقلاً بررسی شود.
بخش هشتم: مقایسه روشهای نگهداری
۴۸. جدول مقایسه
| روش | مزیت اصلی | ریسک اصلی | کاربرد متداول |
|---|---|---|---|
| صرافی متمرکز | سهولت معامله | ریسک متولی و توقف برداشت | معاملات فعال |
| کیف پول گرم | دسترسی سریع | حملات آنلاین و خطای کاربر | پرداخت و استفاده روزمره |
| کیف پول سرد | جداسازی کلید از محیط آنلاین | از دست رفتن اطلاعات بازیابی | نگهداری بلندمدت |
| کیف پول سختافزاری | حفاظت اختصاصی از کلید | خطای کاربر، خرابی و زنجیره تأمین | نگهداری شخصی |
| چندامضایی | تقسیم اختیار | پیچیدگی بازیابی و هماهنگی | مدیریت گروهی |
| متولی سازمانی | خدمات و کنترلهای حرفهای | وابستگی به متولی | شرکتها و نهادها |
۴۹. آیا نگهداری تمام دارایی در صرافی مناسب است؟
تمرکز تمام دارایی در یک ارائهدهنده، وابستگی به همان نهاد را افزایش میدهد.
برای ارزیابی این تصمیم باید نیاز معاملاتی، مبلغ دارایی، توانایی مدیریت کیف پول شخصی و ریسک متولی بررسی شود.
۵۰. آیا انتقال تمام دارایی به کیف پول شخصی مناسب است؟
نه الزاماً.
اگر کاربر دانش کافی برای نگهداری کلید خصوصی و بازیابی کیف پول نداشته باشد، انتقال تمام دارایی به یک کیف پول غیرامانی میتواند خطر از دست رفتن دسترسی را افزایش دهد.
۵۱. راهبرد نگهداری متناسب با کاربرد
یک چارچوب مفهومی میتواند میان دارایی موردنیاز برای معاملات روزمره و دارایی نگهداریشده در افق بلندمدت تفاوت قائل شود.
این تفکیک باید با توجه به شرایط فرد و بدون فرض وجود یک نسبت ثابت برای همه کاربران انجام شود.
بخش نهم: امنیت حساب کاربری صرافی
۵۲. رمز عبور قوی
رمز عبور باید طول مناسب، یکتایی و مقاومت در برابر حدسزدن داشته باشد.
استفاده مجدد از رمز عبور در چند سرویس میتواند ریسک را افزایش دهد.
۵۳. احراز هویت دومرحلهای
2FA یک لایه اضافی برای احراز هویت ایجاد میکند.
روشهای مبتنی بر کلید امنیتی یا Passkey مقاوم در برابر فیشینگ، در صورت پشتیبانی صحیح، میتوانند از برخی روشهای مبتنی بر پیامک امنیت بیشتری داشته باشند.
۵۴. امنیت ایمیل
ایمیل مرتبط با حساب صرافی باید بهصورت مستقل محافظت شود؛ زیرا ممکن است برای بازیابی حساب یا تأیید تغییرات حساس استفاده شود.
۵۵. فهرست سفید برداشت
Withdrawal Whitelist به محدودکردن برداشت به آدرسهای از پیش تأییدشده اشاره دارد.
این قابلیت در صورت پیادهسازی صحیح میتواند مانعی در برابر انتقال غیرمجاز ایجاد کند.
۵۶. بررسی دستگاههای متصل
کاربر باید نشستها و دستگاههای مجاز حساب خود را بهصورت دورهای بررسی کند.
۵۷. امنیت API
مجوزهای API باید به حداقل نیاز عملیاتی محدود شوند.
در صورت عدم نیاز، مجوز برداشت نباید فعال باشد.
۵۸. استفاده از برنامه رسمی
نصب برنامه از منابع معتبر و بررسی نشانی رسمی وبسایت اهمیت دارد.
۵۹. هشدارهای حساب
فعالسازی هشدارهای ورود، برداشت و تغییرات امنیتی میتواند به تشخیص سریع رفتار مشکوک کمک کند.
۶۰. بررسی آدرس برداشت
پیش از تأیید انتقال، آدرس مقصد، شبکه، نوع دارایی و در صورت نیاز اطلاعات تکمیلی مانند Memo یا Tag باید کنترل شود.
بخش دهم: امنیت کلید خصوصی و عبارت بازیابی
۶۱. کلید خصوصی چیست؟
کلید خصوصی داده محرمانهای است که در بسیاری از شبکهها برای امضای تراکنش استفاده میشود.
افشای آن ممکن است به انتقال غیرمجاز دارایی منجر شود.
۶۲. عبارت بازیابی چیست؟
Seed Phrase یا عبارت بازیابی در کیف پولهای سازگار، اطلاعات لازم برای بازسازی ساختار کلیدها را فراهم میکند.
۶۳. خطر افشای عبارت بازیابی
فردی که به عبارت بازیابی و اطلاعات تکمیلی لازم دسترسی پیدا کند، ممکن است بتواند کیف پول را بازسازی کند.
۶۴. روشهای نگهداری نسخه پشتیبان
نگهداری آفلاین، کنترل دسترسی، حفاظت در برابر آسیب فیزیکی و بررسی امکان بازیابی از اصول مهم هستند.
۶۵. خطر ذخیره در فضای ابری
ذخیره اطلاعات بازیابی در محیط آنلاین بدون حفاظت متناسب میتواند احتمال افشا را افزایش دهد.
۶۶. کیف پول سختافزاری و امنیت کلید
دستگاه سختافزاری میتواند احتمال دسترسی مستقیم بدافزارهای رایانه به کلید خصوصی را کاهش دهد.
اما در برابر فریب کاربر برای امضای تراکنش مخرب، حفاظت مطلق ایجاد نمیکند.
۶۷. مدیریت نسخه پشتیبان سازمانی
در سازمانها، نسخههای پشتیبان باید با سیاستهای مشخص کنترل دسترسی، نگهداری، بازیابی و حسابرسی مدیریت شوند.
بخش یازدهم: کلاهبرداریهای رایج
۶۸. صرافی جعلی
برخی وبسایتها با تقلید از نام و ظاهر صرافیهای معتبر، اطلاعات یا دارایی کاربران را سرقت میکنند.
۶۹. جعل پشتیبانی
مهاجمان ممکن است خود را نماینده پشتیبانی معرفی کنند و اطلاعات محرمانه بخواهند.
۷۰. وعده سود تضمینی
وعده بازده بالا، ثابت و بدون ریسک از نشانههای هشداردهنده طرحهای مالی مشکوک است.
۷۱. سرمایهگذاری جعلی
برخی طرحها با نمایش موجودی یا سود ساختگی، کاربران را به واریز بیشتر ترغیب میکنند.
۷۲. جعل توکن
نام و نماد یک توکن بهتنهایی اصالت آن را اثبات نمیکند.
۷۳. مجوزهای مخرب قرارداد هوشمند
برخی قراردادها ممکن است با دریافت مجوز از کاربر، امکان انتقال دارایی را به دست آورند.
۷۴. آدرسسازی مشابه
مهاجم ممکن است آدرسی ایجاد کند که ابتدا یا انتهای آن شبیه آدرس موردنظر کاربر باشد.
بررسی چند نویسه ابتدایی و انتهایی بهتنهایی کافی نیست.
۷۵. جعل رسید واریز
نمایش تصویر رسید یا پیام پرداخت، بهتنهایی اثباتکننده تسویه قطعی نیست.
بخش دوازدهم: نمونههای تاریخی و درسهای امنیتی
۷۶. رخداد Mt. Gox
صرافی Mt. Gox در سال ۲۰۱۴ پس از بحران مرتبط با مفقودشدن حجم بزرگی از بیتکوینها، فعالیت خود را متوقف کرد.
این رخداد اهمیت امنیت نگهداری و ریسک وابستگی به متولی را برجسته کرد.
۷۷. فروپاشی FTX
بحران FTX در سال ۲۰۲۲ نشان داد که مشکلات حاکمیت شرکتی، مدیریت دارایی مشتریان و ساختار مالی میتوانند حتی یک صرافی بزرگ را با فروپاشی مواجه کنند.
۷۸. رخداد Coincheck
در سال ۲۰۱۸، صرافی Coincheck با سرقت گسترده توکن NEM مواجه شد.
این حادثه اهمیت معماری نگهداری کلید و کنترلهای امنیتی را نشان داد.
۷۹. درسهای مشترک
این رخدادها نشان میدهند که امنیت دارایی دیجیتال به مجموعهای از عوامل وابسته است:
مدیریت کلید
کنترلهای داخلی
شفافیت مالی
تفکیک دارایی مشتریان
حاکمیت شرکتی
مدیریت بحران
پاسخگویی حقوقی
۸۰. آیا بزرگی صرافی تضمین امنیت است؟
خیر.
اندازه کسبوکار، شهرت برند یا حجم معاملات بهتنهایی توانگری مالی و امنیت دارایی مشتریان را تضمین نمیکند.
بخش سیزدهم: امنیت دارایی دیجیتال برای شرکتها
۸۱. چرا امنیت سازمانی متفاوت است؟
در سازمان، دارایی ممکن است متعلق به شخصیت حقوقی باشد و چند فرد در فرایند مدیریت آن مشارکت کنند.
بنابراین کنترلهای امنیتی باید فراتر از حفاظت شخصی از یک کیف پول طراحی شوند.
۸۲. سیاست مدیریت دارایی دیجیتال
سازمان باید مشخص کند چه داراییهایی مجاز هستند، چه افرادی اختیار دسترسی دارند و چه فرایندهایی برای انتقال و نگهداری لازم است.
۸۳. تفکیک وظایف
ثبت درخواست انتقال، تأیید و اجرای آن بهتر است تحت کنترلهای مستقل و متناسب با ریسک انجام شود.
۸۴. کنترل چندامضایی
چندامضایی میتواند اختیار انتقال دارایی را میان چند شخص یا واحد تقسیم کند.
۸۵. مدیریت دسترسی
سطح دسترسی کارکنان باید بر اساس وظایف و اصل حداقل اختیار تعریف شود.
۸۶. حسابرسی
ثبت سوابق انتقال، تغییر دسترسی و عملیات حساس برای پاسخگویی و کنترل داخلی اهمیت دارد.
۸۷. برنامه واکنش به حادثه
سازمان باید برای سرقت کلید، نفوذ، اختلال سامانه و تراکنش مشکوک برنامه مشخص داشته باشد.
۸۸. تداوم کسبوکار
خرابی تجهیزات، قطع ارتباط، خروج کارکنان کلیدی یا آسیب فیزیکی نباید بدون برنامه بازیابی باقی بماند.
۸۹. انتخاب متولی نگهداری
در انتخاب متولی باید ساختار حقوقی، امنیت، توانگری مالی، بیمه احتمالی، حسابرسی و شرایط قراردادی بررسی شود.
۹۰. مسئولیت مدیران
مدیران باید مخاطرات نگهداری دارایی دیجیتال را در چارچوب حاکمیت ریسک و کنترل داخلی سازمان ارزیابی کنند.
بخش چهاردهم: مقررات و حمایت از کاربران
۹۱. نقش مقررات
مقررات میتوانند الزامات مرتبط با نگهداری دارایی مشتریان، مقابله با پولشویی، افشای اطلاعات و امنیت عملیاتی را تعیین کنند.
۹۲. احراز هویت مشتری
KYC مجموعهای از فرایندهای شناسایی و راستیآزمایی مشتری است.
۹۳. مقابله با پولشویی
AML به سیاستها و کنترلهای پیشگیری و شناسایی سوءاستفاده از خدمات مالی برای پولشویی اشاره دارد.
۹۴. حمایت از مصرفکننده
شفافیت قرارداد، افشای ریسک، رسیدگی به شکایات و تفکیک داراییها از موضوعات مهم حمایت از کاربران هستند.
۹۵. تفاوت مقررات کشورها
قواعد ارائه خدمات رمزارزی در حوزههای قضایی مختلف یکسان نیستند.
۹۶. چارچوب MiCA
مقررات Markets in Crypto-Assets در اتحادیه اروپا، چارچوبی برای برخی فعالیتها و ارائهدهندگان خدمات مرتبط با داراییهای رمزارزی فراهم میکند.
۹۷. وضعیت حقوقی در ایران
فعالیتهای مرتبط با رمزارز در ایران تحت تأثیر مقررات و تصمیمهای نهادهای مختلف قرار دارند.
برای بررسی وضعیت مجوز صرافی، الزامات پرداخت، نگهداری دارایی و سایر خدمات باید آخرین اسناد رسمی نهادهای صلاحیتدار مطالعه شود.
وجود یک وبسایت فعال یا ثبت شرکت، بهتنهایی به معنای داشتن مجوز معتبر برای تمام خدمات رمزارزی نیست.
بخش پانزدهم: چکلیست امنیتی کاربران
۹۸. پیش از انتخاب صرافی
۱. هویت حقوقی ارائهدهنده را بررسی کنید.
۲. وضعیت مجوز و محدودیتهای خدمات را بررسی کنید.
۳. سابقه رخدادهای امنیتی را مطالعه کنید.
۴. شرایط نگهداری دارایی مشتریان را بخوانید.
۵. سیاست برداشت و محدودیتهای حساب را بررسی کنید.
۶. کارمزدها و نقدشوندگی بازار را ارزیابی کنید.
۷. درباره شفافیت مالی و کنترلهای داخلی اطلاعات جمعآوری کنید.
۹۹. پس از ایجاد حساب
۱. رمز عبور یکتا و قوی انتخاب کنید.
۲. احراز هویت چندعاملی فعال کنید.
۳. ایمیل مرتبط را ایمن کنید.
۴. هشدارهای امنیتی را فعال کنید.
۵. نشستها و دستگاههای مجاز را بررسی کنید.
۶. مجوزهای API را محدود کنید.
۱۰۰. هنگام نگهداری دارایی
۱. تفاوت نگهداری امانی و غیرامانی را درک کنید.
۲. کلید خصوصی و عبارت بازیابی را محرمانه نگه دارید.
۳. از نرمافزار و دستگاه معتبر استفاده کنید.
۴. برای داراییهای بلندمدت، روش نگهداری متناسب با ریسک را ارزیابی کنید.
۵. از تمرکز غیرضروری دارایی در یک نقطه بپرهیزید.
۶. برنامه بازیابی و پاسخ به حادثه داشته باشید.
۱۰۱. هنگام انتقال دارایی
۱. آدرس کامل مقصد را بررسی کنید.
۲. شبکه انتقال را کنترل کنید.
۳. نوع توکن را بررسی کنید.
۴. در صورت نیاز Memo یا Tag را وارد کنید.
۵. برای انتقالهای مهم، در صورت مناسببودن شرایط، ابتدا یک تراکنش آزمایشی انجام دهید.
۶. وضعیت تراکنش را از منابع معتبر بررسی کنید.
بخش شانزدهم: پرسشهای متداول
۱۰۲. آیا صرافیهای بزرگ کاملاً امن هستند؟
خیر. اندازه و شهرت صرافی امنیت مطلق را تضمین نمیکند.
۱۰۳. آیا نگهداری رمزارز در صرافی خطرناک است؟
این روش دارای ریسک متولی، امنیت و نقدینگی است؛ اما میزان ریسک به کیفیت ارائهدهنده و شرایط کاربر وابسته است.
۱۰۴. آیا کیف پول سختافزاری امنترین روش است؟
برای بسیاری از کاربردهای شخصی، میتواند گزینه مناسبی باشد؛ اما امنیت نهایی به نحوه استفاده و نگهداری اطلاعات بازیابی بستگی دارد.
۱۰۵. آیا 2FA از تمام حملات جلوگیری میکند؟
خیر. احراز هویت چندعاملی بخشی از کنترلهای امنیتی است و تمام تهدیدها را حذف نمیکند.
۱۰۶. آیا Proof of Reserves ورشکستگی صرافی را منتفی میکند؟
خیر. اثبات ذخایر بهتنهایی سلامت مالی و کفایت دارایی در برابر تمام بدهیها را تضمین نمیکند.
۱۰۷. آیا دارایی موجود در صرافی تحت پوشش بیمه است؟
به ارائهدهنده، قرارداد بیمه، محدوده پوشش و مقررات مربوط بستگی دارد. نباید وجود بیمه یا پوشش کامل را فرض کرد.
۱۰۸. آیا تراکنش سرقتشده قابل بازگشت است؟
در بسیاری از بلاکچینها، تراکنش نهاییشده بهسادگی قابل برگشت نیست. بازیابی احتمالی دارایی به شرایط فنی، همکاری ارائهدهندگان و فرایندهای حقوقی وابسته است.
۱۰۹. آیا کیف پول غیرامانی تمام ریسکها را حذف میکند؟
خیر. ریسکهای مدیریت کلید، خطای کاربر، فیشینگ و قرارداد هوشمند همچنان وجود دارند.
۱۱۰. آیا استفاده از چند صرافی امنیت را افزایش میدهد؟
ممکن است ریسک تمرکز نزد یک متولی را کاهش دهد، اما تعداد حسابها و نقاط حمله را نیز افزایش میدهد.
۱۱۱. آیا صرافی میتواند برداشت را متوقف کند؟
در مدل امانی، بسته به شرایط قراردادی، عملیاتی و قانونی چنین امکانی وجود دارد.
۱۱۲. آیا حسابرسی امنیتی تضمینکننده نبود آسیبپذیری است؟
خیر. حسابرسی میتواند برخی ضعفها را شناسایی کند، اما نبود تمام آسیبپذیریها را تضمین نمیکند.
جمعبندی نهایی
امنیت صرافیهای رمزارزی و نگهداری دارایی دیجیتال موضوعی چندبعدی است که نمیتوان آن را صرفاً به حفاظت از رمز عبور یا انتخاب یک کیف پول محدود کرد.
امنیت واقعی از ترکیب چند مؤلفه شکل میگیرد: حفاظت فنی از زیرساختها، مدیریت صحیح کلیدهای خصوصی، شفافیت مالی، تفکیک دارایی مشتریان، حاکمیت شرکتی، رعایت الزامات حقوقی و آمادگی برای مدیریت بحران.
صرافیهای متمرکز میتوانند دسترسی سادهتری به خدمات معاملاتی فراهم کنند، اما کاربران را در معرض ریسک متولی قرار میدهند.
صرافیهای غیرمتمرکز در برخی مدلها وابستگی به متولی را کاهش میدهند، اما ریسک قرارداد هوشمند، خطای کاربر و تهدیدهای عملیاتی همچنان وجود دارد.
در نگهداری شخصی، کنترل کلید خصوصی استقلال بیشتری فراهم میکند، اما مسئولیت حفاظت و بازیابی دارایی را نیز به کاربر منتقل میسازد.
برای سازمانها، موضوع امنیت باید در قالب یک نظام جامع مدیریت ریسک، کنترل داخلی، تفکیک وظایف و تداوم کسبوکار تعریف شود.
نتیجه راهبردی: امنیت دارایی دیجیتال تنها به معنای جلوگیری از هک نیست؛ بلکه به معنای اطمینان معقول از حفاظت دارایی، امکان دسترسی مجاز، توانایی ایفای تعهدات و تابآوری در برابر رخدادهای فنی، مالی و حقوقی است.
منابع و مراجع تخصصی
۱. NIST — Cybersecurity Framework 2.0
https://www.nist.gov/cyberframework
۲. NIST — Digital Identity Guidelines
https://pages.nist.gov/800-63-4/
۳. NIST — Key Management Guidelines
https://csrc.nist.gov/projects/key-management/key-management-guidelines
۴. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۵. OWASP — Application Security
https://owasp.org/
۶. FATF — Virtual Assets
https://www.fatf-gafi.org/en/topics/virtual-assets.html
۷. IOSCO — Crypto and Digital Asset Markets
https://www.iosco.org/
۸. Financial Stability Board — Crypto-assets and Global Stablecoins
https://www.fsb.org/work-of-the-fsb/financial-innovation-and-structural-change/crypto-assets-and-global-stablecoins/
۹. European Securities and Markets Authority — MiCA
https://www.esma.europa.eu/publications-and-data/interactive-single-rulebook/mica
۱۰. Ethereum — Security
https://ethereum.org/en/security/
۱۱. Bitcoin Developer Documentation
https://developer.bitcoin.org/
۱۲. CISA — Cybersecurity Best Practices
https://www.cisa.gov/
۱۳. SEC — Investor.gov
https://www.investor.gov/
۱۴. FINRA — Investor Insights
https://www.finra.org/investors
یادداشت تحریریه: این مقاله با هدف ارتقای سواد مالی و امنیت سایبری تهیه شده و به معنای تأیید هیچ صرافی یا ارائهدهنده خدمات نگهداری دارایی دیجیتال نیست. وضعیت مجوزها، پوشش بیمه، مقررات و شرایط خدمات باید در زمان استفاده از منابع رسمی و معتبر بررسی شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.