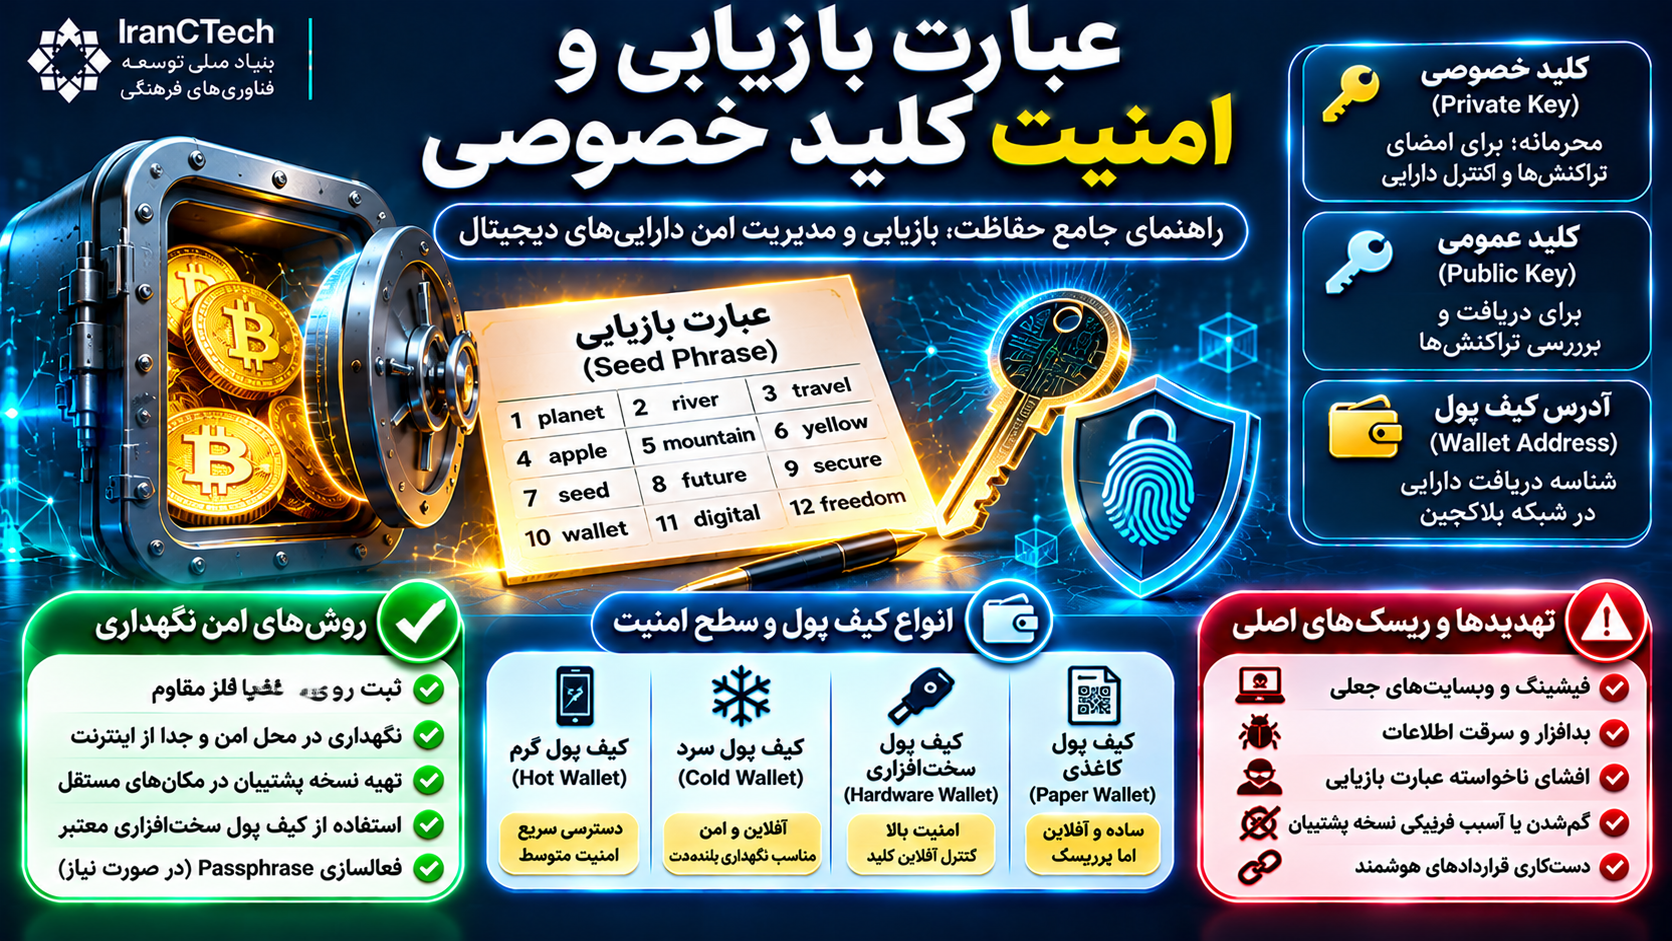
عبارت بازیابی و امنیت کلید خصوصی
عبارت بازیابی در بسیاری از کیف پولها نمایشی خوانا از دادهای است که برای بازسازی کلیدها استفاده میشود. هر شخصی که به عبارت صحیح دسترسی یابد ممکن است بتواند دارایی را منتقل کند؛ این عبارت نباید با رمز ورود برنامه اشتباه گرفته شود.
فهرست مطالب
- عبارت بازیابی و امنیت کلید خصوصی؛ راهنمای جامع حفاظت از داراییهای دیجیتال
- بخش اول: کلید خصوصی چیست؟
- ۱. تعریف کلید خصوصی
- ۲. کلید خصوصی چگونه تولید میشود؟
- ۳. کلید عمومی چیست؟
- ۴. تفاوت کلید خصوصی و عمومی
- ۵. آدرس کیف پول چیست؟
- ۶. آیا هر کیف پول فقط یک کلید خصوصی دارد؟
- بخش دوم: عبارت بازیابی چیست؟
- ۷. تعریف عبارت بازیابی
- ۸. عبارت بازیابی چند کلمه دارد؟
- ۹. چرا عبارت بازیابی از واژهها تشکیل شده است؟
- ۱۰. آیا عبارت بازیابی همان رمز عبور است؟
- ۱۱. آیا عبارت بازیابی همان کلید خصوصی است؟
- ۱۲. آیا همه کیف پولها عبارت بازیابی دارند؟
- بخش سوم: استانداردهای فنی عبارت بازیابی
- ۱۳. استاندارد BIP-39 چیست؟
- ۱۴. واژههای عبارت بازیابی چگونه انتخاب میشوند؟
- ۱۵. چرا ترتیب کلمات اهمیت دارد؟
- ۱۶. آیا ۱۲ کلمه امنیت کافی دارد؟
- ۱۷. عبارت ۲۴ کلمهای چه تفاوتی دارد؟
- ۱۸. استاندارد BIP-32 چیست؟
- ۱۹. استاندارد BIP-44 چیست؟
- ۲۰. چرا مسیر مشتقسازی اهمیت دارد؟
- بخش چهارم: عبارت بازیابی چگونه کیف پول را بازسازی میکند؟
- ۲۱. فرایند مفهومی بازیابی
- ۲۲. آیا بازیابی به اینترنت نیاز دارد؟
- ۲۳. آیا بازیابی کیف پول به معنای انتقال دارایی است؟
- ۲۴. اگر کیف پول قبلی حذف شود چه اتفاقی میافتد؟
- ۲۵. اگر یک کلمه اشتباه ثبت شده باشد چه میشود؟
- بخش پنجم: گذرواژه تکمیلی BIP-39
- ۲۶. Passphrase چیست؟
- ۲۷. تفاوت Passphrase و رمز ورود کیف پول
- ۲۸. آیا Passphrase امنیت را افزایش میدهد؟
- ۲۹. آیا یک عبارت بازیابی با Passphrase متفاوت کیف پول متفاوتی تولید میکند؟
- ۳۰. خطر اصلی استفاده از Passphrase چیست؟
- بخش ششم: مهمترین تهدیدهای امنیتی
- ۳۱. فیشینگ
- ۳۲. وبسایت بازیابی جعلی
- ۳۳. بدافزار سرقت کلید
- ۳۴. ذخیره عبارت بازیابی در فضای ابری
- ۳۵. تصویربرداری از عبارت بازیابی
- ۳۶. جعل پشتیبانی کیف پول
- ۳۷. حملات مهندسی اجتماعی
- ۳۸. حملات فیزیکی
- ۳۹. خطر زنجیره تأمین
- ۴۰. خطر تولید عبارت توسط ابزار نامطمئن
- بخش هفتم: روشهای اصولی نگهداری عبارت بازیابی
- ۴۱. نگهداری آفلاین
- ۴۲. نسخه پشتیبان کاغذی
- ۴۳. نسخه پشتیبان فلزی
- ۴۴. نگهداری در محل امن
- ۴۵. چند نسخه پشتیبان
- ۴۶. جداسازی محل نگهداری
- ۴۷. رمزگذاری نسخه دیجیتال
- ۴۸. ثبت دقیق ترتیب واژهها
- ۴۹. بررسی سازگاری استاندارد
- ۵۰. آزمون امن بازیابی
- بخش هشتم: امنیت کلید خصوصی در کیف پولهای مختلف
- ۵۱. کیف پول گرم
- ۵۲. کیف پول سرد
- ۵۳. کیف پول سختافزاری
- ۵۴. کیف پول کاغذی
- ۵۵. کیف پول امانی
- ۵۶. کیف پول غیرامانی
- بخش نهم: کلید خصوصی و امنیت سازمانی
- ۵۷. چرا نگهداری سازمانی پیچیدهتر است؟
- ۵۸. تفکیک وظایف
- ۵۹. کیف پول چندامضایی
- ۶۰. محاسبات چندطرفه
- ۶۱. ماژول امنیت سختافزاری
- ۶۲. مدیریت چرخه عمر کلید
- ۶۳. ثبت و حسابرسی عملیات
- ۶۴. برنامه تداوم کسبوکار
- ۶۵. مدیریت دسترسی کارکنان
- بخش دهم: اگر عبارت بازیابی افشا شد چه باید کرد؟
- ۶۶. تشخیص رخداد
- ۶۷. توقف استفاده از عبارت افشاشده
- ۶۸. ایجاد کیف پول جدید
- ۶۹. انتقال دارایی
- ۷۰. بررسی مجوزهای قرارداد هوشمند
- ۷۱. بررسی حسابهای مرتبط
- ۷۲. مستندسازی حادثه
- بخش یازدهم: اگر عبارت بازیابی گم شد چه میشود؟
- ۷۳. وجود دسترسی فعال
- ۷۴. نبود دسترسی فعال
- ۷۵. آیا شرکت سازنده میتواند عبارت بازیابی را برگرداند؟
- ۷۶. آیا بازیابی با حدسزدن امکانپذیر است؟
- ۷۷. خطر خدمات بازیابی جعلی
- بخش دوازدهم: اشتباهات رایج کاربران
- ۷۸. انتخاب دستی عبارت بازیابی
- ۷۹. ارسال عبارت در پیامرسان
- ۸۰. ذخیره تصویر در تلفن همراه
- ۸۱. اعتماد به پشتیبانی جعلی
- ۸۲. اشتباه گرفتن رمز ورود با عبارت بازیابی
- ۸۳. نداشتن نسخه پشتیبان
- ۸۴. نگهداری نسخه پشتیبان در محل ناامن
- ۸۵. استفاده از نرمافزار ناشناس
- ۸۶. فراموشی Passphrase
- ۸۷. تصور امنیت مطلق کیف پول سختافزاری
- بخش سیزدهم: آینده امنیت کلیدهای خصوصی
- ۸۸. کیف پولهای مبتنی بر قرارداد هوشمند
- ۸۹. بازیابی اجتماعی
- ۹۰. انتزاع حساب
- ۹۱. Passkey و احراز هویت نوین
- ۹۲. امضای آستانهای
- ۹۳. امنیت در برابر رایانش کوانتومی
- ۹۴. استانداردسازی نگهداری سازمانی
- بخش چهاردهم: پرسشهای متداول
- ۹۵. آیا عبارت بازیابی همان کلید خصوصی است؟
- ۹۶. آیا عبارت بازیابی ۱۲ کلمهای امن است؟
- ۹۷. آیا عبارت ۲۴ کلمهای همیشه بهتر است؟
- ۹۸. آیا میتوان عبارت بازیابی را تغییر داد؟
- ۹۹. آیا آدرس کیف پول محرمانه است؟
- ۱۰۰. آیا کسی با داشتن عبارت بازیابی میتواند دارایی را منتقل کند؟
- ۱۰۱. آیا رمز ورود برنامه از عبارت بازیابی محافظت میکند؟
- ۱۰۲. آیا عبارت بازیابی را میتوان در فضای ابری ذخیره کرد؟
- ۱۰۳. آیا با حذف کیف پول، رمزارز از بین میرود؟
- ۱۰۴. آیا کیف پول سختافزاری بدون عبارت بازیابی قابل استفاده است؟
- ۱۰۵. آیا شرکت سازنده کیف پول میتواند دارایی را بازیابی کند؟
- ۱۰۶. آیا استفاده از چندامضایی امنیت را افزایش میدهد؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
عبارت بازیابی و امنیت کلید خصوصی؛ راهنمای جامع حفاظت از داراییهای دیجیتال
یکی از مهمترین تفاوتهای داراییهای دیجیتال مبتنی بر بلاکچین با داراییهای نگهداریشده در نظام بانکی سنتی، شیوه کنترل و بازیابی دسترسی به آنهاست.
در بسیاری از کیف پولهای غیرامانی، هیچ بانک یا نهاد مرکزی وجود ندارد که بتواند با دریافت مدارک هویتی، کلید خصوصی گمشده را بازیابی کند. در چنین ساختاری، کنترل دارایی به اطلاعات رمزنگاری و سازوکارهای مجاز امضای تراکنش وابسته است.
عبارت بازیابی یا Seed Phrase یکی از رایجترین روشهای پشتیبانگیری از کیف پولهای رمزارزی است. این عبارت معمولاً از مجموعهای از واژهها تشکیل میشود که امکان بازسازی کلیدهای مرتبط با کیف پول را فراهم میکند.
بااینحال، عبارت بازیابی با کلید خصوصی یکسان نیست و شناخت تفاوت آنها برای امنیت دارایی اهمیت اساسی دارد.
در این مقاله، مفهوم کلید خصوصی، عبارت بازیابی، استانداردهای BIP-39 و BIP-32، سازوکار بازیابی کیف پول، تهدیدهای امنیتی و روشهای حفاظت از داراییهای دیجیتال را بررسی میکنیم.
بخش اول: کلید خصوصی چیست؟
۱. تعریف کلید خصوصی
کلید خصوصی یا Private Key یک مقدار محرمانه رمزنگاری است که در بسیاری از شبکههای بلاکچینی برای تولید امضای دیجیتال استفاده میشود.
این امضا به شبکه امکان میدهد اعتبار مجوز انجام تراکنش را بررسی کند، بدون آنکه لازم باشد کلید خصوصی آشکار شود.
در شبکههایی مانند بیتکوین و اتریوم، کلید خصوصی یکی از عناصر اصلی کنترل حساب یا خروجیهای قابل خرجکرد است.
۲. کلید خصوصی چگونه تولید میشود؟
کلید خصوصی باید با استفاده از یک مولد اعداد تصادفی رمزنگاریشده و قابل اعتماد تولید شود.
کیفیت تصادفیبودن اهمیت بالایی دارد؛ زیرا کلیدهای قابل پیشبینی ممکن است توسط مهاجمان شناسایی شوند.
تولید دستی کلید با انتخاب واژهها، اعداد یا الگوهای قابل حدس، روش امنی نیست.
۳. کلید عمومی چیست؟
کلید عمومی یا Public Key از کلید خصوصی و با استفاده از الگوریتمهای رمزنگاری مرتبط به دست میآید.
در سامانههای امضای دیجیتال، کلید عمومی برای بررسی اعتبار امضا کاربرد دارد.
۴. تفاوت کلید خصوصی و عمومی
کلید خصوصی باید محرمانه بماند.
کلید عمومی برای استفاده در فرایندهای اعتبارسنجی طراحی شده است.
در الگوریتمهای استاندارد و با پارامترهای صحیح، محاسبه کلید خصوصی از روی کلید عمومی از نظر محاسباتی بسیار دشوار است.
۵. آدرس کیف پول چیست؟
آدرس کیف پول شناسهای است که معمولاً از اطلاعات مرتبط با کلید عمومی یا قواعد حساب شبکه تولید میشود.
آدرس برای دریافت دارایی استفاده میشود، اما ساختار آن در بلاکچینهای مختلف یکسان نیست.
۶. آیا هر کیف پول فقط یک کلید خصوصی دارد؟
خیر.
بسیاری از کیف پولهای مدرن میتوانند مجموعهای از کلیدهای خصوصی و آدرسها را از یک ساختار اصلی تولید کنند.
این قابلیت در کیف پولهای سلسلهمراتبی قطعی یا HD Wallets کاربرد دارد.
بخش دوم: عبارت بازیابی چیست؟
۷. تعریف عبارت بازیابی
عبارت بازیابی یا Recovery Phrase مجموعهای از واژههاست که در برخی استانداردهای کیف پول، اطلاعات لازم برای بازسازی ساختار کلیدها را نمایش میدهد.
این عبارت ممکن است با نامهای زیر شناخته شود:
Seed Phrase
Recovery Phrase
Mnemonic Phrase
عبارت پشتیبان کیف پول
این اصطلاحات در کاربرد روزمره گاهی بهجای یکدیگر استفاده میشوند، هرچند از نظر فنی باید میان عبارت یادسپار و Seed مشتقشده تفاوت قائل شد.
۸. عبارت بازیابی چند کلمه دارد؟
در استاندارد BIP-39، عبارت یادسپار میتواند شامل ۱۲، ۱۵، ۱۸، ۲۱ یا ۲۴ واژه باشد.
این واژهها از فهرست استاندارد مربوط انتخاب میشوند و اطلاعات تصادفی اولیه همراه با بیتهای کنترلی را کدگذاری میکنند.
۹. چرا عبارت بازیابی از واژهها تشکیل شده است؟
نمایش اطلاعات بازیابی در قالب واژهها، ثبت و انتقال آنها را برای انسان سادهتر از رشتههای طولانی دودویی یا شانزدهشانزدهی میکند.
اما سادگی ظاهری واژهها نباید باعث شود کاربر اهمیت امنیتی آنها را دستکم بگیرد.
۱۰. آیا عبارت بازیابی همان رمز عبور است؟
خیر.
رمز عبور معمولاً برای ورود به برنامه یا رمزگشایی اطلاعات ذخیرهشده استفاده میشود.
عبارت بازیابی در کیف پولهای سازگار میتواند امکان بازسازی کلیدهای اصلی و دسترسی به دارایی را فراهم کند.
تغییر رمز ورود برنامه الزاماً عبارت بازیابی را تغییر نمیدهد.
۱۱. آیا عبارت بازیابی همان کلید خصوصی است؟
خیر.
در کیف پولهای سازگار با BIP-39، عبارت یادسپار همراه با گذرواژه اختیاری BIP-39 برای تولید یک Seed رمزنگاری استفاده میشود.
سپس در ساختارهای سازگار، کلیدهای مختلف از این Seed مشتق میشوند.
بنابراین یک عبارت بازیابی ممکن است به تعداد زیادی کلید خصوصی و آدرس مرتبط باشد.
۱۲. آیا همه کیف پولها عبارت بازیابی دارند؟
خیر.
بعضی کیف پولها از کلیدهای مستقل، نگهداری امانی، قراردادهای هوشمند، Passkey، بازیابی اجتماعی یا معماریهای دیگر استفاده میکنند.
بنابراین نباید فرض کرد تمام کیف پولهای رمزارزی با یک عبارت ۱۲ یا ۲۴ کلمهای بازیابی میشوند.
بخش سوم: استانداردهای فنی عبارت بازیابی
۱۳. استاندارد BIP-39 چیست؟
BIP-39 پیشنهادی برای تبدیل اطلاعات تصادفی به عبارت یادسپار و سپس تولید Seed است.
این استاندارد در بسیاری از کیف پولهای شناختهشده استفاده میشود.
بااینحال، BIP-39 تنها استاندارد موجود نیست و استفاده از آن در تمام کیف پولها الزامی نیست.
۱۴. واژههای عبارت بازیابی چگونه انتخاب میشوند؟
در BIP-39، اطلاعات تصادفی اولیه با بیتهای کنترلی ترکیب و سپس به بخشهای ۱۱ بیتی تقسیم میشوند.
هر بخش به یک واژه از فهرست ۲۰۴۸ واژهای استاندارد اشاره میکند.
این فرایند باید توسط نرمافزار یا سختافزار قابل اعتماد انجام شود.
۱۵. چرا ترتیب کلمات اهمیت دارد؟
ترتیب واژهها بخشی از اطلاعات کدگذاریشده است.
تغییر ترتیب واژهها معمولاً به عبارت دیگری منجر میشود که ممکن است نامعتبر باشد یا کیف پول متفاوتی تولید کند.
۱۶. آیا ۱۲ کلمه امنیت کافی دارد؟
یک عبارت ۱۲ کلمهای BIP-39 که با تصادفیسازی صحیح تولید شده باشد، از ۱۲۸ بیت آنتروپی اولیه استفاده میکند.
این مقدار در شرایط پیادهسازی صحیح، سطح بالایی از مقاومت در برابر حدسزدن مستقیم فراهم میکند.
اما امنیت عملی به عوامل دیگری مانند حفاظت از نسخه پشتیبان، کیفیت تولید تصادفی و امنیت دستگاه نیز وابسته است.
۱۷. عبارت ۲۴ کلمهای چه تفاوتی دارد؟
عبارت ۲۴ کلمهای BIP-39 بر اساس ۲۵۶ بیت آنتروپی اولیه تولید میشود.
این مقدار فضای احتمالات بزرگتری نسبت به عبارت ۱۲ کلمهای دارد.
بااینحال، طول بیشتر بهتنهایی ضعفهای عملیاتی مانند افشای عبارت یا بدافزار را برطرف نمیکند.
۱۸. استاندارد BIP-32 چیست؟
BIP-32 ساختار کیف پولهای سلسلهمراتبی قطعی را تعریف میکند.
این ساختار امکان مشتقسازی مجموعهای از کلیدها از اطلاعات ریشه را فراهم میسازد.
۱۹. استاندارد BIP-44 چیست؟
BIP-44 ساختار متداولی برای سازماندهی حسابها و مسیرهای مشتقسازی در کیف پولهای سازگار ارائه میدهد.
مسیر مشتقسازی مشخص میکند کلید یا آدرس موردنظر چگونه از ساختار اصلی تولید شود.
۲۰. چرا مسیر مشتقسازی اهمیت دارد؟
ممکن است دو کیف پول از یک عبارت بازیابی استفاده کنند، اما بهدلیل تفاوت مسیر مشتقسازی یا پشتیبانی از شبکهها، آدرسهای متفاوتی نمایش دهند.
این وضعیت لزوماً به معنای از بین رفتن دارایی نیست.
بخش چهارم: عبارت بازیابی چگونه کیف پول را بازسازی میکند؟
۲۱. فرایند مفهومی بازیابی
در یک کیف پول سازگار، بازیابی معمولاً شامل مراحل زیر است:
۱. دریافت عبارت یادسپار
۲. بررسی سازگاری با استاندارد مورد استفاده
۳. اعمال گذرواژه اختیاری، در صورت وجود
۴. تولید Seed
۵. مشتقسازی کلیدهای مرتبط
۶. تولید آدرسهای کیف پول
۷. بررسی وضعیت دارایی در شبکههای پشتیبانیشده
۲۲. آیا بازیابی به اینترنت نیاز دارد؟
محاسبه کلیدها در بسیاری از ساختارها میتواند بهصورت آفلاین انجام شود.
اما مشاهده موجودی و سوابق تراکنش معمولاً به دسترسی به اطلاعات شبکه نیاز دارد.
۲۳. آیا بازیابی کیف پول به معنای انتقال دارایی است؟
خیر.
بازیابی معمولاً به معنای بازسازی اطلاعات لازم برای کنترل دارایی است.
خود دارایی در وضعیت شبکه بلاکچین باقی میماند و صرف واردکردن عبارت بازیابی الزاماً تراکنشی ایجاد نمیکند.
۲۴. اگر کیف پول قبلی حذف شود چه اتفاقی میافتد؟
حذف برنامه کیف پول معمولاً دارایی ثبتشده در بلاکچین را حذف نمیکند.
اما اگر اطلاعات بازیابی در دسترس نباشد، ممکن است دسترسی به دارایی برای همیشه از بین برود.
۲۵. اگر یک کلمه اشتباه ثبت شده باشد چه میشود؟
ممکن است عبارت از نظر بیتهای کنترلی نامعتبر شود یا به ساختار متفاوتی منجر شود.
به همین دلیل ثبت دقیق واژهها و ترتیب آنها اهمیت دارد.
بخش پنجم: گذرواژه تکمیلی BIP-39
۲۶. Passphrase چیست؟
در BIP-39، امکان استفاده از یک گذرواژه اختیاری علاوه بر عبارت یادسپار وجود دارد.
این گذرواژه در تولید Seed تأثیر میگذارد.
۲۷. تفاوت Passphrase و رمز ورود کیف پول
رمز ورود برنامه ممکن است فقط دسترسی محلی به نرمافزار را کنترل کند.
اما Passphrase استاندارد BIP-39 در مشتقسازی Seed نقش دارد.
بنابراین این دو مفهوم نباید اشتباه گرفته شوند.
۲۸. آیا Passphrase امنیت را افزایش میدهد؟
اگر بهدرستی انتخاب و مدیریت شود، میتواند یک لایه حفاظتی اضافی ایجاد کند.
اما فراموشی یا ثبت نادرست آن ممکن است مانع بازیابی کیف پول موردنظر شود.
۲۹. آیا یک عبارت بازیابی با Passphrase متفاوت کیف پول متفاوتی تولید میکند؟
بله.
در ساختار BIP-39، تغییر Passphrase باعث تولید Seed متفاوت میشود.
۳۰. خطر اصلی استفاده از Passphrase چیست؟
پیچیدگی بیشتر در مدیریت اطلاعات بازیابی.
اگر کاربر عبارت بازیابی را داشته باشد اما Passphrase صحیح را فراموش کند، ممکن است نتواند به دارایی مربوط دسترسی پیدا کند.
بخش ششم: مهمترین تهدیدهای امنیتی
۳۱. فیشینگ
Phishing زمانی رخ میدهد که مهاجم با جعل هویت یک وبسایت، کیف پول یا پشتیبانی، کاربر را به افشای اطلاعات محرمانه ترغیب کند.
۳۲. وبسایت بازیابی جعلی
برخی وبسایتها ادعا میکنند برای بررسی یا بازیابی دارایی باید عبارت بازیابی وارد شود.
واردکردن عبارت در چنین سایتهایی میتواند کنترل دارایی را در اختیار مهاجم قرار دهد.
۳۳. بدافزار سرقت کلید
بدافزار ممکن است فایلهای کیف پول، حافظه دستگاه یا اطلاعات ذخیرهشده را هدف قرار دهد.
۳۴. ذخیره عبارت بازیابی در فضای ابری
ذخیره بدون حفاظت مناسب در ایمیل، پیامرسان یا فضای ابری میتواند سطح مواجهه با دسترسی غیرمجاز را افزایش دهد.
۳۵. تصویربرداری از عبارت بازیابی
عکسگرفتن از عبارت بازیابی ممکن است باعث ذخیره آن در گالری، نسخه پشتیبان ابری یا برنامههای دارای دسترسی به تصاویر شود.
۳۶. جعل پشتیبانی کیف پول
مهاجمان ممکن است خود را نماینده پشتیبانی معرفی کنند.
پشتیبانی معتبر نباید برای رفع مشکل، عبارت بازیابی یا کلید خصوصی را مطالبه کند.
۳۷. حملات مهندسی اجتماعی
در این حملات، مهاجم با سوءاستفاده از اعتماد، اضطرار یا ترس کاربر تلاش میکند اطلاعات حساس را به دست آورد.
۳۸. حملات فیزیکی
سرقت کاغذ، دستگاه، نسخه پشتیبان یا دسترسی اجباری به اطلاعات بازیابی نیز از مخاطرات مهم هستند.
۳۹. خطر زنجیره تأمین
نرمافزار یا دستگاهی که از منبع نامعتبر دریافت شده باشد، ممکن است دستکاری شده باشد.
۴۰. خطر تولید عبارت توسط ابزار نامطمئن
عبارت بازیابی باید توسط کیف پول یا ابزار قابل اعتماد با منبع تصادفی مناسب تولید شود.
استفاده از وبسایتهای ناشناس، ابزارهای تولید آنلاین یا انتخاب دستی واژهها مخاطرهآمیز است.
بخش هفتم: روشهای اصولی نگهداری عبارت بازیابی
۴۱. نگهداری آفلاین
نگهداری نسخه پشتیبان خارج از محیط آنلاین میتواند احتمال سرقت از راه دور را کاهش دهد.
۴۲. نسخه پشتیبان کاغذی
ثبت دقیق عبارت روی کاغذ یکی از روشهای ساده پشتیبانگیری است.
اما باید خطر رطوبت، آتشسوزی، سرقت و فرسودگی در نظر گرفته شود.
۴۳. نسخه پشتیبان فلزی
برخی ابزارها امکان ثبت اطلاعات بازیابی روی صفحات فلزی مقاومتر در برابر شرایط محیطی را فراهم میکنند.
میزان مقاومت واقعی به جنس، طراحی و شرایط نگهداری وابسته است.
۴۴. نگهداری در محل امن
محل نگهداری باید از نظر دسترسی غیرمجاز و آسیب فیزیکی ارزیابی شود.
۴۵. چند نسخه پشتیبان
وجود چند نسخه میتواند خطر از بین رفتن تمام اطلاعات بازیابی را کاهش دهد.
اما هر نسخه اضافی، نقطه دیگری برای احتمال افشا ایجاد میکند.
۴۶. جداسازی محل نگهداری
در بعضی شرایط، نگهداری نسخههای پشتیبان در مکانهای امن و مستقل میتواند تابآوری در برابر حوادث را افزایش دهد.
۴۷. رمزگذاری نسخه دیجیتال
اگر بنا بر ضرورت از نسخه دیجیتال استفاده شود، رمزگذاری قوی، مدیریت امن کلید رمزگذاری و کنترل دسترسی اهمیت دارد.
برای کاربران عمومی، نگهداری آنلاین بدون طراحی امنیتی مناسب توصیه نمیشود.
۴۸. ثبت دقیق ترتیب واژهها
اشتباه در ترتیب یا نوشتار واژهها میتواند فرایند بازیابی را مختل کند.
۴۹. بررسی سازگاری استاندارد
پیش از اتکا به نسخه پشتیبان، باید مشخص باشد کیف پول از چه استاندارد و مسیر مشتقسازی استفاده میکند.
۵۰. آزمون امن بازیابی
امکان بازیابی باید با روشی کنترلشده و مطابق مستندات رسمی کیف پول بررسی شود.
هرگز برای آزمایش بازیابی، عبارت را در وبسایت یا برنامه ناشناس وارد نکنید.
بخش هشتم: امنیت کلید خصوصی در کیف پولهای مختلف
۵۱. کیف پول گرم
در کیف پول گرم، کلید یا محیط امضا معمولاً در معرض دستگاه متصل به اینترنت قرار دارد.
این وضعیت میتواند سطح مواجهه با بدافزار و فیشینگ را افزایش دهد.
۵۲. کیف پول سرد
در نگهداری سرد، کلیدهای حساس از محیط آنلاین جدا نگه داشته میشوند.
این روش برخی مخاطرات حمله از راه دور را کاهش میدهد.
۵۳. کیف پول سختافزاری
کیف پول سختافزاری معمولاً کلید خصوصی را در محیط اختصاصی دستگاه مدیریت میکند.
هدف آن کاهش احتمال افشای کلید در رایانه یا تلفن همراه است.
۵۴. کیف پول کاغذی
کیف پول کاغذی سنتی اطلاعات کلید را روی کاغذ نگهداری میکند.
این روش با مخاطرات تولید، آسیب فیزیکی و بازیابی همراه است.
۵۵. کیف پول امانی
در مدل امانی، ارائهدهنده خدمات معمولاً کنترل کلیدها را بر عهده دارد.
در این حالت، کاربر با ریسک طرف مقابل و عملکرد متولی مواجه است.
۵۶. کیف پول غیرامانی
در مدل غیرامانی، کاربر مسئول کنترل کلیدهای لازم برای انتقال دارایی است.
این مدل استقلال بیشتری ایجاد میکند، اما مسئولیت امنیت و بازیابی را افزایش میدهد.
بخش نهم: کلید خصوصی و امنیت سازمانی
۵۷. چرا نگهداری سازمانی پیچیدهتر است؟
در سازمانها، دارایی دیجیتال ممکن است متعلق به یک شخصیت حقوقی باشد، نه یک فرد.
بنابراین مدیریت کلید باید با کنترلهای داخلی و تفکیک مسئولیت همراه شود.
۵۸. تفکیک وظایف
یک فرد نباید بدون ضرورت و کنترل مناسب، تمام مراحل ایجاد، تأیید و اجرای انتقال دارایی را در اختیار داشته باشد.
۵۹. کیف پول چندامضایی
Multisignature Wallet امکان تعریف الزام چند امضای مستقل برای انجام تراکنش را فراهم میکند.
۶۰. محاسبات چندطرفه
Multi-Party Computation یا MPC میتواند در بعضی معماریها امکان توزیع مسئولیت امضا میان چند مشارکتکننده را فراهم کند.
۶۱. ماژول امنیت سختافزاری
Hardware Security Module یا HSM دستگاه یا سامانهای است که برای حفاظت و انجام عملیات رمزنگاری با کلیدهای حساس طراحی میشود.
۶۲. مدیریت چرخه عمر کلید
سازمان باید فرایندهای تولید، نگهداری، استفاده، پشتیبانگیری، تغییر اختیار و ازکاراندازی کلیدها را تعریف کند.
۶۳. ثبت و حسابرسی عملیات
ثبت رویدادهای مدیریتی و عملیاتی میتواند به کنترل داخلی و بررسی رخدادهای امنیتی کمک کند.
۶۴. برنامه تداوم کسبوکار
سازمان باید برای خرابی تجهیزات، خروج کارکنان کلیدی، حوادث فیزیکی و اختلال زیرساخت برنامه بازیابی داشته باشد.
۶۵. مدیریت دسترسی کارکنان
سطح اختیار هر فرد باید متناسب با مسئولیت او تعریف شود.
بخش دهم: اگر عبارت بازیابی افشا شد چه باید کرد؟
۶۶. تشخیص رخداد
اگر عبارت بازیابی در اختیار فرد ناشناس قرار گرفته یا در محیط ناامن وارد شده باشد، باید احتمال افشای آن را جدی گرفت.
۶۷. توقف استفاده از عبارت افشاشده
عبارت بازیابی افشاشده دیگر نباید برای نگهداری امن دارایی مورد اعتماد قرار گیرد.
۶۸. ایجاد کیف پول جدید
در صورت امکان و با استفاده از ابزار معتبر، باید کیف پولی با کلیدها و عبارت بازیابی جدید ایجاد شود.
۶۹. انتقال دارایی
اگر هنوز کنترل دارایی وجود داشته باشد، انتقال آن به آدرسهای کیف پول جدید میتواند بخشی از فرایند پاسخ به حادثه باشد.
اما در شرایطی که مهاجم نیز به کلید دسترسی دارد، زمان و ترتیب اقدامات اهمیت زیادی پیدا میکند.
۷۰. بررسی مجوزهای قرارداد هوشمند
در شبکههایی مانند اتریوم، باید مجوزهای قبلی قراردادهای هوشمند نیز بررسی شوند.
لغو مجوزها بهتنهایی افشای کلید خصوصی را برطرف نمیکند.
۷۱. بررسی حسابهای مرتبط
اگر اطلاعات محرمانه در دستگاه آلوده نگهداری شده باشد، سایر حسابها و کلیدهای موجود در آن دستگاه نیز ممکن است در معرض خطر باشند.
۷۲. مستندسازی حادثه
ثبت زمان، نوع افشا، تراکنشهای مشکوک و اقدامات انجامشده میتواند برای بررسی امنیتی و پیگیری حقوقی مفید باشد.
بخش یازدهم: اگر عبارت بازیابی گم شد چه میشود؟
۷۳. وجود دسترسی فعال
اگر کیف پول هنوز روی دستگاهی قابل استفاده باشد، ممکن است بتوان مطابق قابلیتهای رسمی آن، نسخه پشتیبان جدید تهیه کرد یا دارایی را به کیف پول جدید انتقال داد.
۷۴. نبود دسترسی فعال
اگر کلیدها، عبارت بازیابی و تمام روشهای جایگزین بازیابی از بین رفته باشند، در بسیاری از کیف پولهای غیرامانی امکان بازیابی وجود ندارد.
۷۵. آیا شرکت سازنده میتواند عبارت بازیابی را برگرداند؟
در کیف پولهای غیرامانی واقعی، شرکت سازنده معمولاً به کلیدهای محرمانه کاربر دسترسی ندارد.
البته برخی کیف پولها سازوکارهای بازیابی خاصی دارند که باید جداگانه بررسی شوند.
۷۶. آیا بازیابی با حدسزدن امکانپذیر است؟
برای عبارتهای استاندارد و تصادفی که اطلاعات کافی از آنها موجود نیست، جستوجوی تمام احتمالات از نظر محاسباتی غیرعملی است.
۷۷. خطر خدمات بازیابی جعلی
برخی اشخاص با وعده بازیابی قطعی کیف پول، از کاربران پول یا اطلاعات محرمانه دریافت میکنند.
چنین ادعاهایی باید با احتیاط جدی بررسی شوند.
بخش دوازدهم: اشتباهات رایج کاربران
۷۸. انتخاب دستی عبارت بازیابی
انتخاب واژهها بر اساس سلیقه یا الگوهای ذهنی میتواند امنیت را کاهش دهد.
۷۹. ارسال عبارت در پیامرسان
ارسال عبارت بازیابی از طریق پیامرسان، ایمیل یا شبکه اجتماعی میتواند به افشای آن منجر شود.
۸۰. ذخیره تصویر در تلفن همراه
تصاویر ممکن است در نسخه پشتیبان ابری یا برنامههای دیگر قابل دسترسی باشند.
۸۱. اعتماد به پشتیبانی جعلی
هیچ شخصی نباید برای ارائه خدمات معمول کیف پول، عبارت بازیابی یا کلید خصوصی را درخواست کند.
۸۲. اشتباه گرفتن رمز ورود با عبارت بازیابی
رمز ورود برنامه و عبارت بازیابی دو نقش متفاوت دارند.
۸۳. نداشتن نسخه پشتیبان
خرابی یا مفقودی دستگاه بدون نسخه پشتیبان ممکن است به از دست رفتن دسترسی منجر شود.
۸۴. نگهداری نسخه پشتیبان در محل ناامن
نگهداری عبارت در محل قابل مشاهده یا دسترس دیگران میتواند خطر سرقت ایجاد کند.
۸۵. استفاده از نرمافزار ناشناس
برنامههای جعلی ممکن است اطلاعات بازیابی را سرقت کنند.
۸۶. فراموشی Passphrase
اگر Passphrase تکمیلی استفاده شده باشد، فراموشی آن میتواند بازیابی کیف پول موردنظر را مختل کند.
۸۷. تصور امنیت مطلق کیف پول سختافزاری
کیف پول سختافزاری نیز در برابر تمام حملات، خطاها و فریبهای اجتماعی مصون نیست.
بخش سیزدهم: آینده امنیت کلیدهای خصوصی
۸۸. کیف پولهای مبتنی بر قرارداد هوشمند
این کیف پولها میتوانند از قواعد سفارشی برای کنترل دسترسی و بازیابی استفاده کنند.
۸۹. بازیابی اجتماعی
Social Recovery در برخی طراحیها امکان بازیابی کنترل حساب با کمک مجموعهای از افراد یا نهادهای مورد اعتماد را فراهم میکند.
۹۰. انتزاع حساب
Account Abstraction امکان طراحی مدلهای انعطافپذیرتر برای مجوزدهی تراکنش و مدیریت حساب را فراهم میکند.
۹۱. Passkey و احراز هویت نوین
برخی راهکارها از فناوری Passkey و قابلیتهای امنیتی دستگاه برای بهبود تجربه کاربری استفاده میکنند.
۹۲. امضای آستانهای
Threshold Signatures میتواند امکان تولید امضا با مشارکت تعداد مشخصی از دارندگان سهم کلید را فراهم کند.
۹۳. امنیت در برابر رایانش کوانتومی
پیشرفت رایانش کوانتومی میتواند در آینده بر برخی الگوریتمهای رمزنگاری کلید عمومی اثر بگذارد.
پژوهش درباره الگوریتمهای مقاوم در برابر حملات کوانتومی از موضوعات مهم امنیت بلندمدت است.
۹۴. استانداردسازی نگهداری سازمانی
توسعه استانداردهای مدیریت کلید، حسابرسی، تفکیک وظایف و کنترل دسترسی میتواند به بلوغ خدمات دارایی دیجیتال کمک کند.
بخش چهاردهم: پرسشهای متداول
۹۵. آیا عبارت بازیابی همان کلید خصوصی است؟
خیر. در کیف پولهای سازگار، عبارت بازیابی میتواند برای تولید Seed و مشتقسازی کلیدهای خصوصی استفاده شود.
۹۶. آیا عبارت بازیابی ۱۲ کلمهای امن است؟
اگر طبق استاندارد معتبر و با تصادفیسازی صحیح تولید شده باشد، میتواند سطح امنیت رمزنگاری بالایی داشته باشد.
۹۷. آیا عبارت ۲۴ کلمهای همیشه بهتر است؟
از نظر آنتروپی اولیه در BIP-39 بزرگتر است، اما امنیت عملی به مدیریت و حفاظت از اطلاعات نیز وابسته است.
۹۸. آیا میتوان عبارت بازیابی را تغییر داد؟
در بسیاری از کیف پولها، تغییر عبارت اصلی به معنای ایجاد ساختار کلید جدید و انتقال دارایی به کیف پول جدید است.
۹۹. آیا آدرس کیف پول محرمانه است؟
آدرس دریافت معمولاً برای اشتراکگذاری طراحی شده، اما انتشار آن ممکن است حریم خصوصی تراکنشها را کاهش دهد.
۱۰۰. آیا کسی با داشتن عبارت بازیابی میتواند دارایی را منتقل کند؟
در بسیاری از کیف پولهای غیرامانی، بله؛ بهویژه اگر اطلاعات تکمیلی لازم برای بازیابی نیز در دسترس باشد.
۱۰۱. آیا رمز ورود برنامه از عبارت بازیابی محافظت میکند؟
رمز ورود ممکن است از دسترسی محلی محافظت کند، اما لزوماً مانع سوءاستفاده از عبارت بازیابی افشاشده در دستگاه دیگری نمیشود.
۱۰۲. آیا عبارت بازیابی را میتوان در فضای ابری ذخیره کرد؟
از نظر فنی ممکن است، اما ذخیره بدون حفاظت مناسب ریسک افشا را افزایش میدهد.
۱۰۳. آیا با حذف کیف پول، رمزارز از بین میرود؟
خیر. دارایی معمولاً در وضعیت بلاکچین باقی میماند؛ مشکل اصلی ممکن است از دست رفتن امکان کنترل آن باشد.
۱۰۴. آیا کیف پول سختافزاری بدون عبارت بازیابی قابل استفاده است؟
بسته به طراحی دستگاه و روش پشتیبانگیری ممکن است سازوکارهای متفاوتی وجود داشته باشد.
۱۰۵. آیا شرکت سازنده کیف پول میتواند دارایی را بازیابی کند؟
در مدلهای غیرامانی فاقد سازوکار بازیابی جایگزین، معمولاً خیر.
۱۰۶. آیا استفاده از چندامضایی امنیت را افزایش میدهد؟
میتواند ریسک وابستگی به یک کلید را کاهش دهد، اما پیچیدگی عملیاتی و خطر خطای مدیریت را نیز افزایش میدهد.
جمعبندی نهایی
عبارت بازیابی و کلید خصوصی از مهمترین اجزای امنیت داراییهای دیجیتال هستند.
کلید خصوصی در بسیاری از شبکههای بلاکچینی برای امضای تراکنش استفاده میشود و عبارت بازیابی در کیف پولهای سازگار، امکان بازسازی ساختار کلیدها را فراهم میکند.
استانداردهایی مانند BIP-39، BIP-32 و BIP-44 به توسعه روشهای منظم تولید و مدیریت کلید کمک کردهاند.
بااینحال، امنیت واقعی فقط به قدرت الگوریتمهای رمزنگاری وابسته نیست. فیشینگ، بدافزار، خطای کاربر، مدیریت نامناسب نسخه پشتیبان و افشای اطلاعات محرمانه میتوانند حتی یک کیف پول با طراحی رمزنگاری قوی را در معرض خطر قرار دهند.
برای کاربران شخصی، حفاظت از اطلاعات بازیابی، استفاده از ابزارهای معتبر و شناخت فرایند بازیابی اهمیت اساسی دارد.
برای کسبوکارها و سازمانها نیز مدیریت کلید باید در قالب سیاستهای امنیتی، تفکیک وظایف، کنترل دسترسی، حسابرسی و برنامه تداوم فعالیت طراحی شود.
نتیجه راهبردی: در مالکیت غیرامانی دارایی دیجیتال، امنیت کلید خصوصی معادل حفاظت از اختیار انتقال دارایی است. استقلال در کنترل دارایی، بدون مسئولیتپذیری در مدیریت کلیدها، میتواند به ریسک جدی تبدیل شود.
منابع و مراجع تخصصی
۱. Bitcoin Improvement Proposal 39 — Mnemonic Code
https://github.com/bitcoin/bips/blob/master/bip-0039.mediawiki
۲. Bitcoin Improvement Proposal 32 — Hierarchical Deterministic Wallets
https://github.com/bitcoin/bips/blob/master/bip-0032.mediawiki
۳. Bitcoin Improvement Proposal 44 — Multi-Account Hierarchy
https://github.com/bitcoin/bips/blob/master/bip-0044.mediawiki
۴. Bitcoin Developer Documentation — Wallets
https://developer.bitcoin.org/devguide/wallets.html
۵. Ethereum — Accounts
https://ethereum.org/en/developers/docs/accounts/
۶. Ethereum — Wallets
https://ethereum.org/en/wallets/
۷. Ethereum Improvement Proposal 4337 — Account Abstraction
https://eips.ethereum.org/EIPS/eip-4337
۸. NIST — Key Management Guidelines
https://csrc.nist.gov/projects/key-management/key-management-guidelines
۹. NIST — Digital Signature Standard
https://csrc.nist.gov/pubs/fips/186-5/final
۱۰. NIST — Post-Quantum Cryptography
https://csrc.nist.gov/projects/post-quantum-cryptography
۱۱. OWASP — Security Guidance
https://owasp.org/
۱۲. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
یادداشت تحریریه: این مقاله با هدف آموزش امنیت داراییهای دیجیتال تدوین شده است. هیچ کاربر یا ارائهدهنده خدماتی نباید عبارت بازیابی یا کلید خصوصی خود را در اختیار اشخاص ناشناس قرار دهد. در رخدادهای امنیتی، اقدامات بازیابی باید بر اساس شرایط فنی کیف پول و مستندات معتبر انجام شوند.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.