ذخیرهسازی فایل توزیعشده و بلاکچین
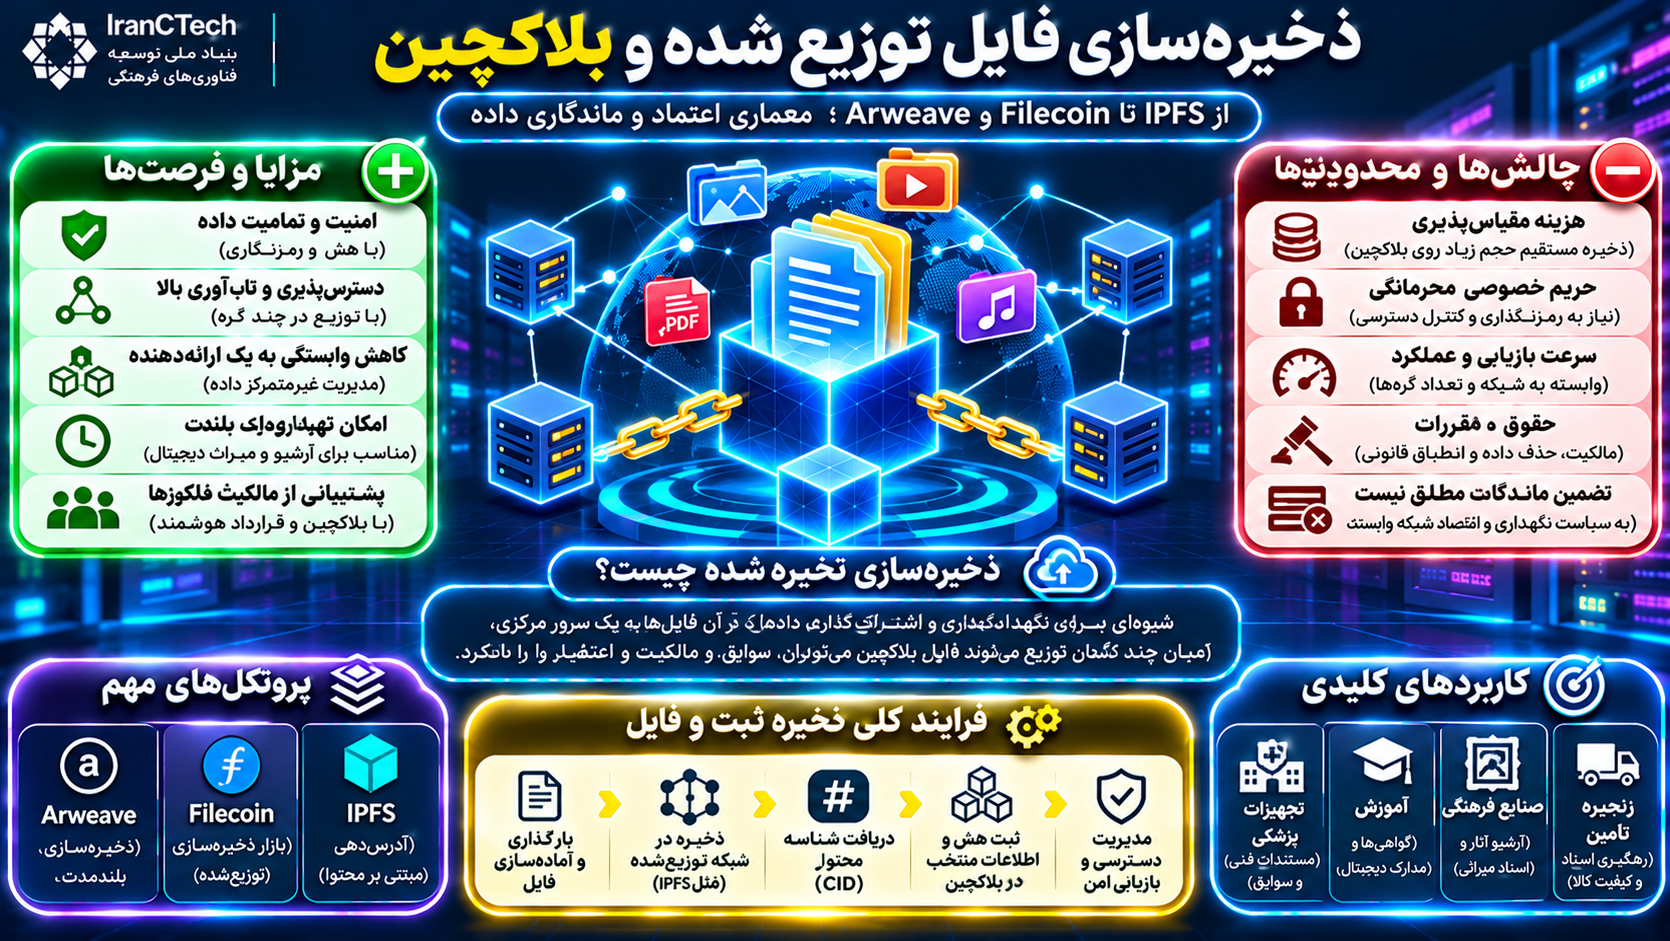
در سامانههای ذخیرهسازی توزیعشده، فایل ممکن است میان چند ارائهدهنده یا گره نگهداری شود. هدف میتواند افزایش تابآوری، کاهش وابستگی به یک متولی و امکان راستیآزمایی یکپارچگی باشد؛ اما توزیع داده بهتنهایی دوام و محرمانگی را تضمین نمیکند.
فهرست مطالب
- ذخیرهسازی فایل توزیعشده و بلاکچین؛ معماری اعتماد، مالکیت و ماندگاری داده در اینترنت نسل جدید
- بخش اول: مفاهیم پایه
- ۱. ذخیرهسازی فایل چیست؟
- شاخصهای مهم ذخیرهسازی
- ۲. ذخیرهسازی متمرکز چیست؟
- مزایا
- محدودیتهای احتمالی
- ۳. ذخیرهسازی توزیعشده چیست؟
- مثال
- ۴. ذخیرهسازی غیرمتمرکز چیست؟
- ۵. تفاوت ذخیرهسازی توزیعشده و بلاکچین
- بخش دوم: فناوری IPFS
- ۶. IPFS چیست؟
- ۷. تفاوت آدرسدهی مکانی و محتوایی
- مزیت
- ۸. CID چیست؟
- ویژگی مهم
- ۹. فایلها چگونه در IPFS مدیریت میشوند؟
- ۱۰. آیا آپلود فایل در IPFS به معنای ذخیره دائمی است؟
- ۱۱. Pinning چیست؟
- کاربرد
- بخش سوم: Filecoin و Arweave
- ۱۲. Filecoin چیست؟
- ۱۳. نقش اثبات ذخیرهسازی
- محدودیت
- ۱۴. Arweave چیست؟
- نکته
- ۱۵. مقایسه IPFS، Filecoin و Arweave
- بخش چهارم: ترکیب بلاکچین و ذخیرهسازی فایل
- ۱۶. چرا فایل را مستقیماً روی بلاکچین ذخیره نمیکنیم؟
- ۱۷. معماری On-chain و Off-chain
- خارج از زنجیره
- روی زنجیره
- ۱۸. فرایند ثبت فایل
- ۱۹. معماری فنی پیشنهادی
- ۲۰. نقش قرارداد هوشمند
- مثال
- بخش پنجم: امنیت و حریم خصوصی
- ۲۱. آیا ذخیرهسازی توزیعشده امنتر است؟
- تهدیدها
- ۲۲. رمزگذاری پیش از ذخیره
- مثال
- محدودیت
- ۲۳. مدیریت کلید
- ۲۴. حذف اطلاعات
- نکته
- ۲۵. مالکیت فایل و حقوق مؤلف
- ۲۶. خطر انتشار محتوای غیرمجاز
- بخش ششم: کاربردهای عملی
- ۲۷. آرشیو اسناد سازمانی
- کاربردها
- ۲۸. مدارک آموزشی
- ۲۹. پروندههای پزشکی
- اصل
- ۳۰. تجهیزات پزشکی و آزمایشگاهی
- نمونه فایلها
- ۳۱. صنایع فرهنگی و خلاق
- کاربردها
- فرصت
- ۳۲. NFT و فایلهای رسانهای
- نکته مهم
- ۳۳. وبسایتهای غیرمتمرکز
- ۳۴. زنجیره تأمین
- ۳۵. پژوهش علمی
- بخش هفتم: مدلهای اقتصادی
- ۳۶. مدل درآمدی خدمات ذخیرهسازی
- اشتراک ظرفیت
- هزینه نگهداری
- هزینه بازیابی
- خدمات سازمانی
- خدمات آرشیو
- ۳۷. مقایسه اقتصادی با فضای ابری
- ۳۸. هزینه کل مالکیت
- ۳۹. شاخصهای کلیدی عملکرد
- بخش هشتم: معماری پیشنهادی برای سازمانها
- ۴۰. الگوی ترکیبی پیشنهادی
- اجزا
- ۴۱. نمونه کاربرد: آرشیو فرهنگی
- فرایند پیشنهادی
- ۴۲. نمونه کاربرد: مستندات تجهیزات پزشکی
- بخش نهم: چالشها و محدودیتها
- ۴۳. مشکل ماندگاری
- ۴۴. مشکل عملکرد
- ۴۵. مشکل حکمرانی
- ۴۶. مشکل مقررات
- ۴۷. مشکل وابستگی به توکن
- ۴۸. مشکل تجربه کاربری
- بخش دهم: نقشه راه پیادهسازی
- ۴۹. مرحله اول: طبقهبندی داده
- ۵۰. مرحله دوم: تعیین الزامات
- ۵۱. مرحله سوم: انتخاب فناوری
- ۵۲. مرحله چهارم: پایلوت
- ۵۳. مرحله پنجم: آزمون امنیت و بازیابی
- ۵۴. مرحله ششم: ارزیابی اقتصادی
- ۵۵. مرحله هفتم: توسعه تدریجی
- بخش یازدهم: آینده ذخیرهسازی توزیعشده
- ۵۶. نقش هوش مصنوعی
- ۵۷. آرشیوهای دیجیتال بلندمدت
- ۵۸. اینترنت غیرمتمرکز
- ۵۹. آیا ذخیرهسازی توزیعشده جایگزین فضای ابری خواهد شد؟
- ۶۰. پرسشهای متداول
- آیا IPFS یک بلاکچین است؟
- آیا فایل ذخیرهشده در IPFS دائمی است؟
- آیا Filecoin همان IPFS است؟
- آیا Arweave ذخیره دائمی را تضمین میکند؟
- آیا بلاکچین برای ذخیره فیلم مناسب است؟
- آیا CID مالکیت فایل را اثبات میکند؟
- آیا فایلهای IPFS محرمانه هستند؟
- آیا فایل را میتوان حذف کرد؟
- آیا این فناوری برای اسناد پزشکی مناسب است؟
- آیا ذخیرهسازی توزیعشده همیشه ارزانتر است؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
ذخیرهسازی فایل توزیعشده و بلاکچین؛ معماری اعتماد، مالکیت و ماندگاری داده در اینترنت نسل جدید
اطلاعات دیجیتال به یکی از مهمترین داراییهای اقتصاد معاصر تبدیل شدهاند. اسناد سازمانی، پروندههای پزشکی، آثار هنری، محتوای آموزشی، قراردادها، تصاویر، ویدئوها و دادههای صنعتی همگی به زیرساختهایی نیاز دارند که بتوانند آنها را با امنیت، دسترسپذیری و قابلیت بازیابی مناسب نگهداری کنند.
در معماریهای رایج، اطلاعات اغلب در مراکز داده سازمانی یا زیرساخت ارائهدهندگان خدمات ابری ذخیره میشوند. این مدلها از نظر مدیریت، عملکرد و پشتیبانی مزایای مهمی دارند، اما ممکن است وابستگی به یک ارائهدهنده، تمرکز کنترل و برخی مخاطرات عملیاتی ایجاد کنند.
ذخیرهسازی توزیعشده رویکرد دیگری است که در آن فایلها یا قطعات داده میتوانند در چند گره یا محل مستقل نگهداری شوند. ترکیب این رویکرد با رمزنگاری، آدرسدهی مبتنی بر محتوا و بلاکچین، امکان طراحی سامانههایی با ویژگیهای متفاوت از ذخیرهسازی سنتی را فراهم میکند.
پروتکلهایی مانند IPFS، شبکههای ذخیرهسازی مبتنی بر مشوقهای اقتصادی مانند Filecoin و مدلهای ذخیرهسازی بلندمدت مانند Arweave از نمونههای شناختهشده این حوزه هستند.
بااینحال، توزیع فایلها بهتنهایی امنیت، محرمانگی یا ماندگاری آنها را تضمین نمیکند. برای ایجاد یک سامانه قابل اعتماد باید موضوعاتی مانند رمزگذاری، مدیریت کلید، افزونگی، قراردادهای نگهداری، بازیابی، حذف داده و الزامات قانونی نیز بررسی شوند.
این مقاله مبانی فنی، معماری عملیاتی، کاربردهای صنعتی و فرهنگی، مدلهای اقتصادی و چالشهای ذخیرهسازی توزیعشده مبتنی بر بلاکچین را بهصورت جامع بررسی میکند.
بخش اول: مفاهیم پایه
۱. ذخیرهسازی فایل چیست؟
ذخیرهسازی فایل فرایند نگهداری داده در زیرساختی است که امکان بازیابی، مدیریت و استفاده مجدد از آن را فراهم میکند.
این زیرساخت میتواند شامل حافظه محلی، سرور سازمانی، فضای ابری یا شبکهای از گرههای مستقل باشد.
شاخصهای مهم ذخیرهسازی
ظرفیت
سرعت خواندن و نوشتن
دسترسپذیری
دوام داده
محرمانگی
تمامیت اطلاعات
قابلیت بازیابی
هزینه
امکان حذف و اصلاح
انطباق با مقررات
انتخاب فناوری باید بر اساس این شاخصها انجام شود، نه صرفاً متمرکز یا غیرمتمرکز بودن آن.
۲. ذخیرهسازی متمرکز چیست؟
در مدل متمرکز، مدیریت داده تحت کنترل یک سازمان یا ارائهدهنده خدمات قرار دارد.
این سازمان ممکن است از چندین مرکز داده، نسخه پشتیبان و سامانه افزونه استفاده کند.
بنابراین متمرکز بودن مدیریت الزاماً به معنای نگهداری فایل روی یک سرور فیزیکی نیست.
مزایا
مدیریت یکپارچه
کنترل دسترسی مشخص
پشتیبانی سازمانی
عملکرد قابل پیشبینی
ابزارهای بالغ مدیریتی
محدودیتهای احتمالی
وابستگی به ارائهدهنده
تمرکز اختیارات
ریسک تغییر شرایط خدمات
هزینه مهاجرت داده
وابستگی به سیاستهای نگهداری و حذف
۳. ذخیرهسازی توزیعشده چیست؟
Distributed Storage به معماریای گفته میشود که در آن دادهها در چند گره، دستگاه یا محل ذخیرهسازی نگهداری میشوند.
این گرهها ممکن است تحت مدیریت یک سازمان یا چند سازمان مستقل باشند.
بنابراین هر سامانه ذخیرهسازی توزیعشده لزوماً غیرمتمرکز یا مبتنی بر بلاکچین نیست.
مثال
یک شرکت میتواند فایلهای خود را در سه مرکز داده مستقل نگهداری کند.
این معماری توزیعشده است، اما ممکن است تمام مراکز تحت مدیریت همان شرکت باشند.
۴. ذخیرهسازی غیرمتمرکز چیست؟
در ذخیرهسازی غیرمتمرکز، کنترل یا ارائه ظرفیت ذخیرهسازی میان چند مشارکتکننده مستقل توزیع میشود.
این مدل میتواند وابستگی به یک ارائهدهنده را کاهش دهد.
بااینحال، میزان واقعی تمرکززدایی به ساختار شبکه، توزیع ظرفیت، کنترل نرمافزار و حکمرانی بستگی دارد.
۵. تفاوت ذخیرهسازی توزیعشده و بلاکچین
بلاکچین نوعی دفترکل توزیعشده است که برای ثبت و توافق درباره وضعیت مشترک طراحی میشود.
ذخیرهسازی توزیعشده برای نگهداری و بازیابی داده به کار میرود.
این دو فناوری اهداف متفاوتی دارند.
| ویژگی | بلاکچین | ذخیرهسازی توزیعشده |
|---|---|---|
| هدف اصلی | توافق و ثبت وضعیت | نگهداری و بازیابی داده |
| داده مناسب | تراکنش و سوابق منتخب | فایل و داده حجیم |
| تغییرپذیری | تابع قواعد دفترکل | تابع معماری ذخیرهسازی |
| هزینه | وابسته به شبکه و اجماع | وابسته به ظرفیت و خدمات |
| محرمانگی | نیازمند طراحی ویژه | امکان رمزگذاری و کنترل دسترسی |
| ماندگاری | تابع قواعد و دوام شبکه | تابع سیاست نگهداری و افزونگی |
بخش دوم: فناوری IPFS
۶. IPFS چیست؟
InterPlanetary File System یا IPFS مجموعهای از پروتکلها و ابزارها برای آدرسدهی و تبادل محتوا در شبکههای همتابههمتاست.
یکی از ویژگیهای مهم IPFS استفاده از آدرسدهی مبتنی بر محتواست.
در این مدل، شناسه محتوا بر اساس ساختار و داده رمزنگاریشده مربوط به محتوا ایجاد میشود، نه صرفاً محل قرارگیری فایل.
۷. تفاوت آدرسدهی مکانی و محتوایی
در وب متعارف، آدرس فایل معمولاً محل یا مسیر دسترسی به آن را مشخص میکند.
برای مثال:
https://example.org/documents/report.pdf
در آدرسدهی محتوایی، شناسه به محتوای مشخص اشاره میکند.
نمونه ساختار:
ipfs://bafy...
این مثال صرفاً نمایش کوتاهشده ساختار یک نشانی است.
مزیت
اگر محتوای مشخص از چند گره قابل دریافت باشد، کاربر الزاماً به یک سرور خاص وابسته نیست.
۸. CID چیست؟
Content Identifier یا CID شناسهای است که در IPFS برای اشاره به محتوا استفاده میشود.
CID معمولاً شامل اطلاعاتی درباره قالب شناسه و تابع هش یا ساختار مرتبط است.
ویژگی مهم
تغییر محتوای فایل معمولاً به ایجاد شناسه متفاوت منجر میشود.
بنابراین CID میتواند در بررسی تمامیت محتوا نقش داشته باشد.
اما CID بهتنهایی اثبات نمیکند چه کسی فایل را ایجاد کرده یا مالک قانونی آن است.
۹. فایلها چگونه در IPFS مدیریت میشوند؟
فایل ممکن است به قطعات یا بلوکهایی تقسیم شود.
این بلوکها در ساختاری مبتنی بر پیوندهای محتوایی سازماندهی میشوند.
چنین ساختاری میتواند برای بازیابی و اعتبارسنجی بخشهای داده استفاده شود.
۱۰. آیا آپلود فایل در IPFS به معنای ذخیره دائمی است؟
خیر.
این یکی از مهمترین سوءبرداشتهای رایج است.
وجود CID به معنای تضمین نگهداری دائمی محتوا نیست.
اگر هیچ گرهای داده را نگهداری نکند، ممکن است بازیابی آن امکانپذیر نباشد.
بنابراین ماندگاری به وجود گرههای نگهدارنده، سیاست پینکردن و سایر سازوکارهای ذخیرهسازی وابسته است.
۱۱. Pinning چیست؟
Pinning در IPFS به نگهداری محتوای مشخص توسط یک گره یا سرویس اشاره دارد تا داده طبق سیاست آن سامانه از فضای ذخیرهسازی حذف نشود.
کاربرد
یک سازمان میتواند فایلهای مهم را در چند گره یا سرویس مستقل پین کند.
این کار ممکن است احتمال از دسترس خارج شدن محتوا را کاهش دهد.
اما پینکردن در یک گره بهتنهایی تضمین دوام بلندمدت نیست.
بخش سوم: Filecoin و Arweave
۱۲. Filecoin چیست؟
Filecoin شبکهای برای ارائه و خرید خدمات ذخیرهسازی داده است که از سازوکارهای رمزنگاری و مشوقهای اقتصادی استفاده میکند.
در این مدل، ارائهدهندگان ذخیرهسازی میتوانند ظرفیت خود را در اختیار مشتریان قرار دهند.
۱۳. نقش اثبات ذخیرهسازی
یکی از مسائل اساسی شبکههای ذخیرهسازی، بررسی این موضوع است که ارائهدهنده واقعاً داده مورد تعهد را نگهداری میکند.
Filecoin از سازوکارهای اثبات رمزنگاری برای پشتیبانی از تعهدات ذخیرهسازی استفاده میکند.
دو مفهوم شناختهشده عبارتاند از:
Proof of Replication: اثباتی مرتبط با ذخیره نسخهای مشخص از داده.
Proof of Spacetime: سازوکاری برای اثبات نگهداری داده در طول زمان مطابق طراحی پروتکل.
محدودیت
اثبات ذخیرهسازی بهتنهایی به معنای تضمین سرعت بازیابی، محرمانگی یا دسترسپذیری فوری فایل نیست.
۱۴. Arweave چیست؟
Arweave شبکهای است که با هدف پشتیبانی از ذخیرهسازی بلندمدت داده طراحی شده است.
مدل اقتصادی آن با برخی شبکههای ذخیرهسازی قراردادی متفاوت است و بر تأمین مالی نگهداری طولانیمدت تمرکز دارد.
نکته
ادعای ذخیرهسازی دائمی باید بهعنوان هدف و طراحی اقتصادی شبکه فهمیده شود، نه تضمین مطلق و بدون ریسک برای تمام آینده.
۱۵. مقایسه IPFS، Filecoin و Arweave
| معیار | IPFS | Filecoin | Arweave |
|---|---|---|---|
| نقش اصلی | آدرسدهی و تبادل محتوا | بازار و اثبات ذخیرهسازی | ذخیرهسازی بلندمدت |
| بلاکچین بومی | برای خود IPFS ضروری نیست | دارد | دارد |
| مدل اقتصادی | وابسته به خدمات مکمل | قرارداد و مشوق ذخیرهسازی | پرداخت و مدل تأمین مالی بلندمدت |
| تضمین نگهداری | بهتنهایی ندارد | تابع قرارداد و سازوکار شبکه | هدفگذاری نگهداری بلندمدت |
| کاربرد | توزیع محتوا | ذخیرهسازی قراردادی | آرشیوهای بلندمدت |
بخش چهارم: ترکیب بلاکچین و ذخیرهسازی فایل
۱۶. چرا فایل را مستقیماً روی بلاکچین ذخیره نمیکنیم؟
ثبت داده حجیم روی بسیاری از بلاکچینها هزینهبر است.
همچنین تکثیر داده میان گرههای اعتبارسنج میتواند مصرف منابع شبکه را افزایش دهد.
برای فایلهای بزرگ، معماری خارج از زنجیره معمولاً مناسبتر است.
۱۷. معماری On-chain و Off-chain
در معماری ترکیبی، داده به دو بخش تقسیم میشود.
خارج از زنجیره
فایل اصلی
تصاویر
ویدئوها
اسناد
دادههای حجیم
نسخههای رمزگذاریشده
روی زنجیره
هش یا تعهد رمزنگاریشده
شناسه محتوا
اطلاعات منتخب نسخه
رویدادهای ثبتشده
برخی مجوزها
سوابق تأیید
این تقسیمبندی باید با توجه به محرمانگی و مقررات انجام شود.
۱۸. فرایند ثبت فایل
یک فرایند نمونه میتواند شامل مراحل زیر باشد:
۱. انتخاب فایل
۲. بررسی نوع و حساسیت داده
۳. رمزگذاری فایل، در صورت نیاز
۴. ذخیره در زیرساخت توزیعشده
۵. دریافت شناسه محتوا
۶. ثبت اطلاعات منتخب در بلاکچین
۷. ایجاد سیاست نگهداری و نسخه پشتیبان
۸. ارائه دسترسی به کاربران مجاز
۹. بررسی دورهای قابلیت بازیابی
۱۹. معماری فنی پیشنهادی
لایه کاربرد: پرتال کاربران و سامانه سازمانی.
لایه هویت: احراز هویت و مدیریت مجوزها.
لایه رمزنگاری: رمزگذاری فایل و مدیریت کلید.
لایه ذخیرهسازی: IPFS یا سامانه ذخیرهسازی مناسب.
لایه دفترکل: ثبت سوابق و تعهدهای منتخب.
لایه پایگاه داده: مدیریت اطلاعات عملیاتی و جستوجو.
لایه پایش: بررسی دوام، بازیابی و رخدادهای امنیتی.
۲۰. نقش قرارداد هوشمند
قرارداد هوشمند میتواند برخی قواعد مرتبط با ثبت، دسترسی یا پرداخت خدمات ذخیرهسازی را مدیریت کند.
مثال
یک سازمان میتواند برای ثبت نسخه نهایی سند، شناسه محتوا و امضای تأییدکنندگان را در سامانه نگهداری کند.
اما قرارداد هوشمند بهتنهایی نمیتواند مانع کپیشدن فایلی شود که قبلاً بهصورت خوانا در اختیار فرد قرار گرفته است.
بخش پنجم: امنیت و حریم خصوصی
۲۱. آیا ذخیرهسازی توزیعشده امنتر است؟
نه لزوماً.
توزیع داده ممکن است برخی ریسکهای وابستگی به یک محل را کاهش دهد، اما مخاطرات دیگری ایجاد میکند.
تهدیدها
افشای اطلاعات
سرقت کلید
حذف یا عدم نگهداری محتوا
حمله به درگاه دسترسی
آسیبپذیری نرمافزار
جعل اطلاعات مالکیت
وابستگی به ارائهدهندگان نگهداری
۲۲. رمزگذاری پیش از ذخیره
برای دادههای محرمانه، رمزگذاری سمت کاربر یا سازمان میتواند اهمیت ویژهای داشته باشد.
مثال
یک مرکز درمانی پیش از ارسال فایل به شبکه ذخیرهسازی، آن را رمزگذاری میکند.
تنها کاربران مجاز دارای کلید مناسب میتوانند فایل را رمزگشایی کنند.
محدودیت
امنیت این روش به الگوریتم، مدیریت کلید، کنترل دسترسی و پیادهسازی صحیح وابسته است.
۲۳. مدیریت کلید
اگر کلید رمزگشایی از بین برود، فایل ممکن است عملاً غیرقابل بازیابی شود.
بنابراین باید سیاستهای زیر تعریف شوند:
تولید امن کلید
نگهداری کلید
چرخش کلید
بازیابی اضطراری
لغو دسترسی
ثبت فعالیتهای مدیریتی
۲۴. حذف اطلاعات
یکی از چالشهای مهم شبکههای توزیعشده، حذف داده است.
در سامانههای عمومی، سازمان ممکن است کنترل کاملی بر نسخههای ذخیرهشده نزد سایر گرهها نداشته باشد.
بنابراین برای اطلاعاتی که حذف قانونی یا قطعی آنها ضروری است، انتخاب معماری باید با احتیاط انجام شود.
نکته
حذف کلید رمزگشایی میتواند دسترسی عملی به داده رمزگذاریشده را محدود کند، اما الزاماً معادل حذف فیزیکی تمام نسخههای داده نیست.
۲۵. مالکیت فایل و حقوق مؤلف
ثبت هش یا CID فایل در بلاکچین بهتنهایی مالکیت قانونی آن را اثبات نمیکند.
برای اثبات حقوق مالکیت فکری، ممکن است به قرارداد، اسناد ایجاد اثر، سوابق معتبر و سازوکارهای حقوقی نیاز باشد.
۲۶. خطر انتشار محتوای غیرمجاز
شبکههای توزیعشده ممکن است با چالش مدیریت محتوای غیرقانونی یا ناقض حقوق اشخاص مواجه شوند.
ارائهدهندگان خدمات باید مطابق مقررات مربوط، سیاستهای پذیرش محتوا و پاسخگویی به درخواستهای قانونی عمل کنند.
بخش ششم: کاربردهای عملی
۲۷. آرشیو اسناد سازمانی
سازمانها میتوانند از ذخیرهسازی توزیعشده برای نگهداری نسخههای منتخب اسناد استفاده کنند.
کاربردها
قراردادها
صورتجلسات
گواهیها
گزارشهای رسمی
سوابق پروژهها
بلاکچین میتواند برای ثبت هش و زمان رویدادهای تأیید استفاده شود.
۲۸. مدارک آموزشی
دانشگاهها و مؤسسات آموزشی میتوانند گواهیهای دیجیتال را در سامانههای مناسب نگهداری کنند.
شناسه محتوا میتواند در بررسی تمامیت فایل نقش داشته باشد.
اما اعتبار مدرک همچنان به صادرکننده معتبر و سازوکار تأیید وابسته است.
۲۹. پروندههای پزشکی
در سلامت، اطلاعات بسیار حساس هستند.
بنابراین ذخیرهسازی توزیعشده باید با کنترل دقیق دسترسی، رمزگذاری، الزامات نگهداری و قابلیت حذف یا اصلاح قانونی طراحی شود.
بلاکچین ممکن است برای ثبت سوابق حسابرسی یا هش اسناد منتخب به کار رود.
اصل
ثبت اطلاعات پزشکی روی بلاکچین عمومی، راهکار پیشفرض مناسبی نیست.
۳۰. تجهیزات پزشکی و آزمایشگاهی
در چرخه عمر تجهیزات پزشکی، اسناد فنی اهمیت دارند.
نمونه فایلها
دفترچه راهنما
گواهی کالیبراسیون
گزارش آزمون
سوابق تعمیر
مستندات کیفیت
فایلهای طراحی
ذخیرهسازی توزیعشده میتواند در برخی همکاریهای چندسازمانی بررسی شود.
۳۱. صنایع فرهنگی و خلاق
در صنایع فرهنگی، نگهداری نسخههای دیجیتال آثار و مستندات مالکیت اهمیت دارد.
کاربردها
آرشیو آثار هنری
اسناد میراث فرهنگی
تصاویر باکیفیت
فایلهای صوتی و تصویری
مستندات اصالت
نسخههای دیجیتال آثار پژوهشی
فرصت
ایجاد زیرساختی برای حفظ و بررسی تمامیت فایلها در همکاری میان چند نهاد فرهنگی.
۳۲. NFT و فایلهای رسانهای
بسیاری از NFTها به اطلاعات یا فایلهایی اشاره میکنند که خارج از بلاکچین نگهداری میشوند.
در برخی پروژهها، نشانی IPFS برای ارجاع به محتوای مرتبط استفاده میشود.
نکته مهم
داشتن NFT الزاماً به معنای مالکیت حق مؤلف فایل یا تضمین دسترسی دائمی به آن نیست.
۳۳. وبسایتهای غیرمتمرکز
IPFS میتواند برای توزیع فایلهای ایستا مانند HTML، CSS، JavaScript و تصاویر استفاده شود.
اما قابلیتهایی مانند ورود کاربران، پردازش سمت سرور و پایگاه داده پویا به زیرساختهای مکمل نیاز دارند.
۳۴. زنجیره تأمین
اسناد حمل، گواهیهای کیفیت و مدارک تحویل میتوانند در سامانههای ذخیرهسازی مناسب نگهداری شوند.
ثبت هش این اسناد در دفترکل مشترک ممکن است بررسی تغییرات بعدی را تسهیل کند.
۳۵. پژوهش علمی
ذخیرهسازی توزیعشده میتواند در نگهداری و تبادل مجموعهدادههای پژوهشی نقش داشته باشد.
بااینحال، رعایت حقوق داده، محرمانگی، مجوزهای استفاده و مدیریت نسخهها ضروری است.
بخش هفتم: مدلهای اقتصادی
۳۶. مدل درآمدی خدمات ذخیرهسازی
اشتراک ظرفیت
دریافت هزینه بر اساس فضای مورد استفاده.
هزینه نگهداری
دریافت مبلغ برای مدت مشخص ذخیرهسازی.
هزینه بازیابی
دریافت هزینه بر اساس حجم یا دفعات بازیابی.
خدمات سازمانی
ارائه زیرساخت اختصاصی، مدیریت امنیت و پشتیبانی.
خدمات آرشیو
نگهداری بلندمدت اسناد و محتوای ارزشمند.
۳۷. مقایسه اقتصادی با فضای ابری
| معیار | فضای ابری متعارف | ذخیرهسازی غیرمتمرکز |
|---|---|---|
| قیمتگذاری | معمولاً شفاف و قراردادی | وابسته به شبکه و ارائهدهنده |
| پشتیبانی | خدمات سازمانی بالغ | متفاوت میان ارائهدهندگان |
| مدیریت داده | متمرکز یا قراردادی | توزیعشده |
| سرعت بازیابی | قابل انتخاب بر اساس سطح خدمت | وابسته به معماری بازیابی |
| حذف داده | تابع قرارداد و سیاست ارائهدهنده | ممکن است پیچیدهتر باشد |
| انطباق | ابزارهای متنوع سازمانی | نیازمند بررسی موردی |
هیچیک از دو مدل در تمام شرایط برتر نیست.
۳۸. هزینه کل مالکیت
برای ارزیابی اقتصادی باید موارد زیر محاسبه شوند:
هزینه ذخیرهسازی
هزینه انتقال داده
هزینه بازیابی
هزینه افزونگی
هزینه رمزگذاری
هزینه مدیریت کلید
هزینه توسعه
هزینه امنیت
هزینه پشتیبانی
هزینه مهاجرت و خروج از سامانه
۳۹. شاخصهای کلیدی عملکرد
| شاخص | مفهوم |
|---|---|
| Storage Cost per GB | هزینه هر گیگابایت |
| Retrieval Latency | تأخیر بازیابی |
| Data Availability | دسترسپذیری |
| Data Durability | احتمال حفظ داده در طول زمان |
| Replication Factor | تعداد نسخهها |
| Integrity Verification Rate | موفقیت بررسی تمامیت |
| Recovery Time | زمان بازیابی |
| Security Incident Rate | نرخ رخداد امنیتی |
بخش هشتم: معماری پیشنهادی برای سازمانها
۴۰. الگوی ترکیبی پیشنهادی
برای بسیاری از سازمانها، معماری ترکیبی میتواند گزینه مناسبی باشد.
اجزا
۱. سامانه مدیریت اسناد
۲. پایگاه داده سازمانی
۳. فضای ذخیرهسازی امن
۴. لایه رمزگذاری
۵. سرویس IPFS یا ذخیرهسازی توزیعشده
۶. لایه ثبت هش و سوابق
۷. سامانه مدیریت دسترسی
۸. خدمات پشتیبانگیری
۹. داشبورد نظارت
۱۰. سازوکار حسابرسی
۴۱. نمونه کاربرد: آرشیو فرهنگی
فرض کنید چند مؤسسه فرهنگی میخواهند نسخههای دیجیتال اسناد تاریخی را نگهداری کنند.
فرایند پیشنهادی
مرحله اول: دیجیتالسازی اسناد.
مرحله دوم: ثبت اطلاعات توصیفی و حقوقی.
مرحله سوم: تولید نسخه اصلی و نسخههای دسترسی.
مرحله چهارم: ذخیره امن فایلها.
مرحله پنجم: ایجاد نسخههای افزونه در چند محل.
مرحله ششم: ثبت هش نسخههای تأییدشده.
مرحله هفتم: ارائه دسترسی بر اساس مجوز.
مرحله هشتم: بررسی دورهای سلامت و قابلیت بازیابی.
این معماری میتواند بدون انتشار عمومی اسناد محرمانه اجرا شود.
۴۲. نمونه کاربرد: مستندات تجهیزات پزشکی
یک تولیدکننده تجهیزات پزشکی ممکن است به مدیریت نسخههای متعدد اسناد فنی نیاز داشته باشد.
برای مثال:
نسخه طراحی
گزارش آزمون
مستندات ساخت
گواهی کیفیت
راهنمای کاربری
سوابق تغییرات
در این مدل، سامانه مدیریت اسناد باید مرجع رسمی نسخههای معتبر باقی بماند.
ثبت هش روی بلاکچین میتواند در بررسی تمامیت و تاریخچه تأییدها نقش مکمل داشته باشد.
بخش نهم: چالشها و محدودیتها
۴۳. مشکل ماندگاری
توزیع داده تضمین نمیکند فایل برای همیشه باقی بماند.
ماندگاری به سیاست نگهداری، ظرفیت اقتصادی، تعداد نسخهها و قابلیت بازیابی وابسته است.
۴۴. مشکل عملکرد
بازیابی از شبکههای همتابههمتا ممکن است در بعضی شرایط کندتر یا غیرقابل پیشبینیتر از خدمات ابری بهینهشده باشد.
استفاده از درگاهها، حافظه نهان و زیرساخت بازیابی اختصاصی میتواند اهمیت داشته باشد.
۴۵. مشکل حکمرانی
در شبکهای با چند سازمان مستقل باید مشخص شود:
چه کسی مسئول نگهداری است؟
چه کسی هزینه میپردازد؟
چه کسی دسترسی میدهد؟
چه کسی میتواند فایل را حذف کند؟
اختلافها چگونه حل میشوند؟
مسئول نقض امنیت کیست؟
۴۶. مشکل مقررات
قوانین حفاظت از داده، حقوق مؤلف، محرمانگی، محل نگهداری داده و الزامات آرشیو ممکن است بر انتخاب معماری اثر بگذارند.
۴۷. مشکل وابستگی به توکن
برخی شبکهها از توکن بومی برای پرداخت خدمات استفاده میکنند.
این موضوع میتواند ریسک نوسان قیمت، مدیریت دارایی و پیچیدگی مالی ایجاد کند.
۴۸. مشکل تجربه کاربری
کاربران سازمانی معمولاً به ابزارهای ساده، جستوجوی سریع، بازیابی قابل اعتماد و پشتیبانی نیاز دارند.
اگر سامانه غیرمتمرکز تجربه کاربری ضعیفی داشته باشد، مزیت فنی آن ممکن است به ارزش عملی تبدیل نشود.
بخش دهم: نقشه راه پیادهسازی
۴۹. مرحله اول: طبقهبندی داده
فایلها باید بر اساس حساسیت، ارزش، حجم و مدت نگهداری دستهبندی شوند.
۵۰. مرحله دوم: تعیین الزامات
باید مشخص شود:
چه میزان داده وجود دارد؟
سرعت بازیابی مورد نیاز چقدر است؟
چه مدت باید نگهداری شود؟
چه کسانی مجاز به دسترسی هستند؟
آیا حذف قانونی ضروری است؟
۵۱. مرحله سوم: انتخاب فناوری
گزینهها شامل فضای ابری، ذخیرهسازی سازمانی، IPFS، Filecoin، Arweave یا مدل ترکیبی هستند.
۵۲. مرحله چهارم: پایلوت
یک مجموعه فایل غیرحساس و محدود برای آزمایش انتخاب شود.
۵۳. مرحله پنجم: آزمون امنیت و بازیابی
باید سناریوهای زیر آزمایش شوند:
قطع دسترسی به یک گره
از بین رفتن یک نسخه
خرابی فایل
سرقت اعتبارنامه
اختلال شبکه
بازیابی اضطراری
۵۴. مرحله ششم: ارزیابی اقتصادی
هزینه کل راهکار جدید با گزینههای موجود مقایسه شود.
۵۵. مرحله هفتم: توسعه تدریجی
پس از تأیید عملکرد، امنیت و توجیه اقتصادی، دامنه سامانه افزایش یابد.
بخش یازدهم: آینده ذخیرهسازی توزیعشده
۵۶. نقش هوش مصنوعی
با گسترش هوش مصنوعی، حجم دادههای آموزشی و محتوای تولیدشده افزایش مییابد.
ذخیرهسازی توزیعشده میتواند در برخی مدلهای تبادل داده و نگهداری مجموعهدادهها بررسی شود.
اما موضوعاتی مانند حقوق استفاده از داده، کیفیت، محرمانگی و هزینه بازیابی همچنان تعیینکنندهاند.
۵۷. آرشیوهای دیجیتال بلندمدت
کتابخانهها، دانشگاهها و نهادهای میراث فرهنگی به نگهداری بلندمدت اطلاعات نیاز دارند.
استفاده از معماری چندنسخهای، کنترل تمامیت و برنامه مهاجرت قالب فایل میتواند اهمیت بیشتری از انتخاب یک فناوری خاص داشته باشد.
۵۸. اینترنت غیرمتمرکز
ذخیرهسازی مبتنی بر محتوا میتواند بخشی از زیرساخت انتشار و بازیابی داده در سامانههای غیرمتمرکز باشد.
اما اینترنت غیرمتمرکز به مؤلفههای دیگری مانند هویت، ارتباطات، پردازش، نامگذاری و حکمرانی نیز نیاز دارد.
۵۹. آیا ذخیرهسازی توزیعشده جایگزین فضای ابری خواهد شد؟
چنین نتیجهای قطعی نیست.
احتمال دارد مدلهای ترکیبی، با استفاده همزمان از خدمات ابری و شبکههای توزیعشده، برای بسیاری از سازمانها مناسبتر باشند.
۶۰. پرسشهای متداول
آیا IPFS یک بلاکچین است؟
خیر. IPFS یک فناوری آدرسدهی و تبادل محتوای همتابههمتاست و برای عملکرد پایه خود به بلاکچین نیاز ندارد.
آیا فایل ذخیرهشده در IPFS دائمی است؟
خیر. ماندگاری به نگهداری داده توسط گرهها یا خدمات مربوط وابسته است.
آیا Filecoin همان IPFS است؟
خیر. این دو فناوری مرتبطاند، اما نقشها و سازوکارهای متفاوتی دارند.
آیا Arweave ذخیره دائمی را تضمین میکند؟
Arweave برای نگهداری بلندمدت طراحی شده است، اما هیچ سامانهای را نباید بدون ارزیابی ریسک دارای تضمین مطلق ماندگاری دانست.
آیا بلاکچین برای ذخیره فیلم مناسب است؟
در بیشتر کاربردهای عمومی، نگهداری مستقیم فایل حجیم روی بلاکچین اقتصادی نیست.
آیا CID مالکیت فایل را اثبات میکند؟
خیر. CID به محتوا اشاره میکند و بهتنهایی سند مالکیت حقوقی نیست.
آیا فایلهای IPFS محرمانه هستند؟
نه بهصورت پیشفرض. برای اطلاعات حساس باید رمزگذاری و کنترل دسترسی مناسب طراحی شود.
آیا فایل را میتوان حذف کرد؟
حذف نسخه تحت کنترل خود ممکن است، اما حذف تمام نسخههای منتشرشده در شبکه عمومی لزوماً قابل تضمین نیست.
آیا این فناوری برای اسناد پزشکی مناسب است؟
فقط با معماری و کنترلهای مناسب محرمانگی، امنیت و الزامات قانونی.
آیا ذخیرهسازی توزیعشده همیشه ارزانتر است؟
خیر. هزینه واقعی به ظرفیت، مدت نگهداری، بازیابی، امنیت و پشتیبانی وابسته است.
جمعبندی نهایی
ذخیرهسازی فایل توزیعشده یکی از فناوریهای مهم در توسعه زیرساختهای دیجیتال آینده است.
IPFS با آدرسدهی مبتنی بر محتوا، Filecoin با سازوکارهای اقتصادی و اثبات ذخیرهسازی و Arweave با تمرکز بر نگهداری بلندمدت، رویکردهای متفاوتی برای مدیریت داده ارائه میکنند.
ترکیب این فناوریها با بلاکچین میتواند امکان ثبت قابلراستیآزمایی برخی سوابق، مدیریت تعهدات و هماهنگی میان سازمانهای مستقل را فراهم کند.
بااینحال، توزیع داده بهتنهایی تضمینکننده امنیت، محرمانگی، ماندگاری یا مالکیت حقوقی نیست.
برای سازمانها، دانشگاهها، مراکز درمانی، شرکتهای تجهیزات پزشکی و نهادهای فرهنگی، معماری مناسب باید بر اساس نیاز واقعی، نوع داده، الزامات قانونی، هزینه و قابلیت بازیابی انتخاب شود.
نتیجه راهبردی: آینده ذخیرهسازی دیجیتال صرفاً در انتقال فایل از سرورهای متمرکز به شبکههای غیرمتمرکز نیست؛ بلکه در ایجاد زیرساختهایی قابل اعتماد، انعطافپذیر، امن و قابل بازیابی برای مدیریت بلندمدت داراییهای اطلاعاتی شکل خواهد گرفت.
منابع و مراجع تخصصی
۱. IPFS — Official Documentation
https://docs.ipfs.tech/
۲. IPFS — Content Identifiers
https://docs.ipfs.tech/concepts/content-addressing/
۳. IPFS — Persistence and Pinning
https://docs.ipfs.tech/how-to/pin-files/
۴. Filecoin — Official Documentation
https://docs.filecoin.io/
۵. Filecoin — Proofs
https://docs.filecoin.io/basics/the-blockchain/proofs
۶. Arweave — Official Website
https://www.arweave.org/
۷. Arweave — Documentation
https://docs.arweave.org/
۸. Protocol Labs — IPFS
https://www.protocol.ai/
۹. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۱۰. Ethereum — Data Storage
https://ethereum.org/en/developers/docs/storage/
۱۱. W3C — Decentralized Identifiers
https://www.w3.org/TR/did-core/
۱۲. ISO — Information Security Management
https://www.iso.org/isoiec-27001-information-security.html
۱۳. Library of Congress — Digital Preservation
https://www.digitalpreservation.gov/
۱۴. OWASP — Cryptographic Storage Cheat Sheet
https://cheatsheetseries.owasp.org/cheatsheets/Cryptographic_Storage_Cheat_Sheet.html
یادداشت تحریریه: این مقاله با هدف آموزش و تحلیل فناوری تهیه شده است. عملکرد، هزینه، مدل اقتصادی و قابلیتهای شبکههای ذخیرهسازی ممکن است در طول زمان تغییر کنند. پیش از انتخاب زیرساخت، مستندات رسمی و شرایط روز ارائهدهندگان خدمات باید بررسی شوند.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.