هویت دیجیتال و شناسنامه دیجیتال مبتنی بر بلاکچین
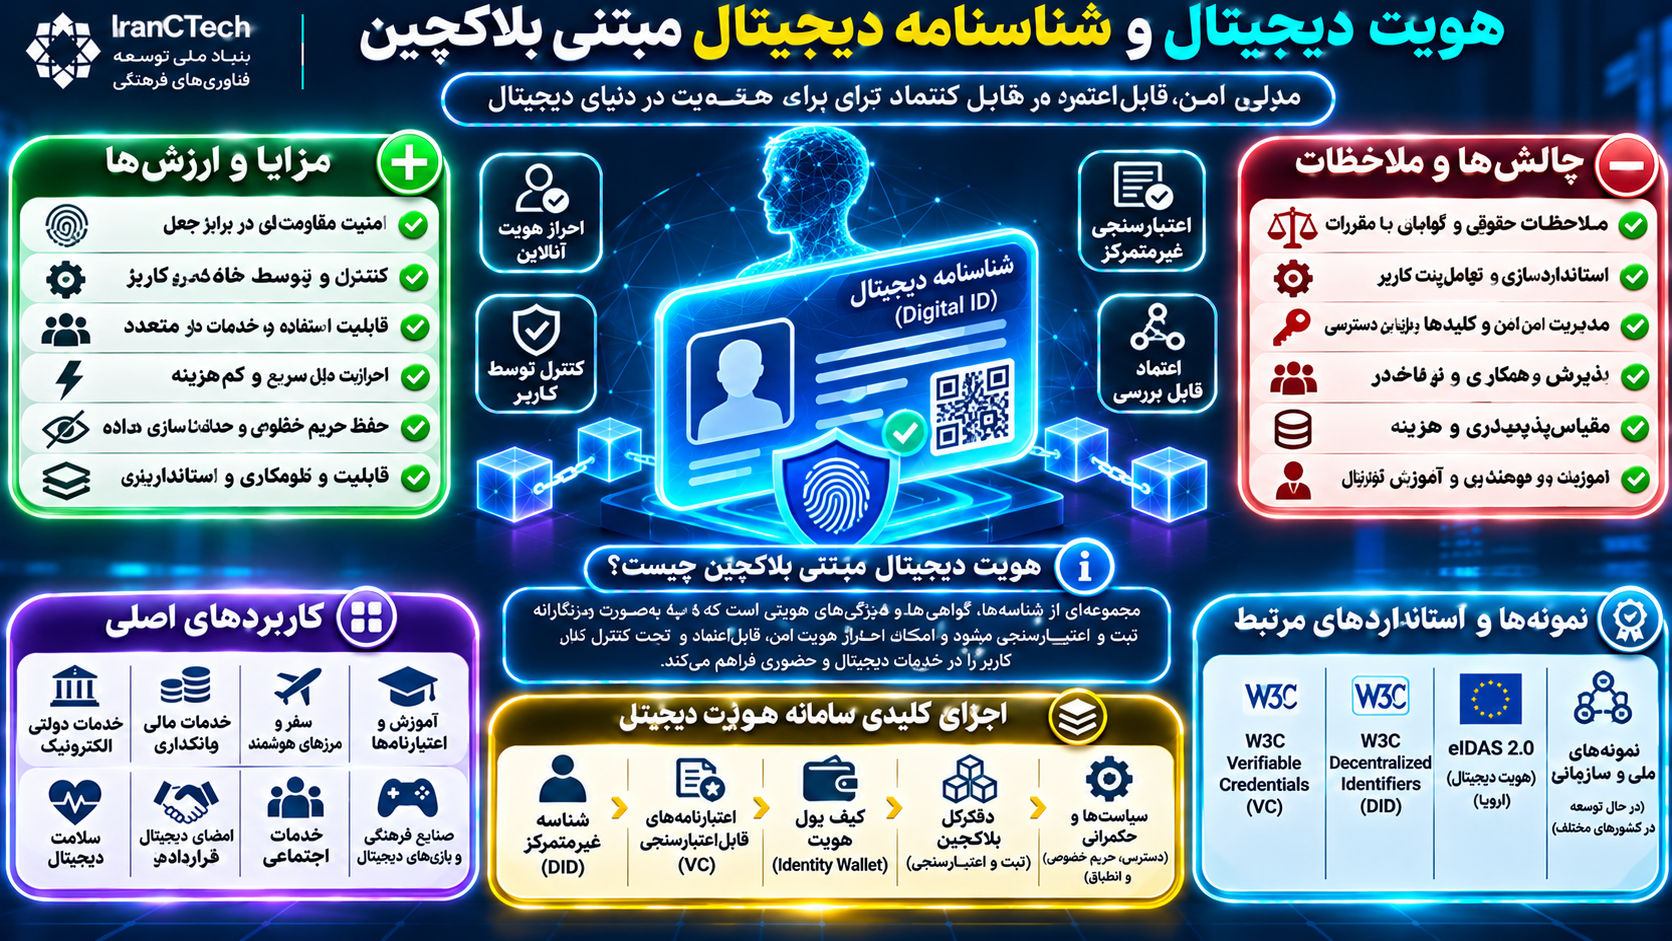
هویت دیجیتال مجموعهای از شناسهها، گواهیها و روشهای اثبات ویژگیهای شخص یا سازمان است. بلاکچین میتواند برای ثبت وضعیت یا اثبات اعتبار برخی گواهیها استفاده شود؛ اما معمولاً نباید اطلاعات حساس هویتی را مستقیم روی زنجیره عمومی قرار داد.
فهرست مطالب
- هویت دیجیتال و شناسنامه دیجیتال مبتنی بر بلاکچین؛ معماری اعتماد در عصر خدمات هوشمند
- ۱. هویت دیجیتال چیست؟
- سه مفهوم متفاوت
- ۲. شناسنامه دیجیتال چیست؟
- مثال
- نکته حقوقی
- ۳. مشکلات مدلهای سنتی هویت دیجیتال
- چالشها
- بخش دوم: فناوریهای اصلی
- ۴. نقش بلاکچین در هویت دیجیتال
- کاربردهای احتمالی
- اصل مهم
- ۵. هویت خودمختار یا SSI
- سه نقش اصلی
- مثال
- ۶. شناسه غیرمتمرکز یا DID
- اجزای مهم
- نکته
- ۷. اعتبارنامه قابلراستیآزمایی یا VC
- مثال
- اجزای اصلی
- ۸. کیف پول هویت دیجیتال
- قابلیتها
- تفاوت با کیف پول رمزارز
- ۹. امضای دیجیتال و اعتبار اسناد
- مثال
- ۱۰. اثبات دانش صفر
- مثال
- محدودیت
- بخش سوم: معماری عملیاتی
- ۱۱. فرایند صدور شناسنامه دیجیتال
- مرحله اول: شناسایی اولیه
- مرحله دوم: ایجاد اعتبارنامه
- مرحله سوم: امضای اعتبارنامه
- مرحله چهارم: تحویل به دارنده
- مرحله پنجم: ارائه به خدمتدهنده
- مرحله ششم: راستیآزمایی
- ۱۲. معماری ششلایه
- ۱۳. آیا بلاکچین همیشه ضروری است؟
- بلاکچین زمانی قابل بررسی است که:
- پایگاه داده متعارف ممکن است بهتر باشد اگر:
- بخش چهارم: کاربردهای هویت دیجیتال
- ۱۴. دولت الکترونیک
- کاربردها
- نکته
- ۱۵. بانکداری و خدمات مالی
- فرصتها
- محدودیت
- ۱۶. آموزش و مدارک دانشگاهی
- کاربرد
- مزیت
- ۱۷. سلامت و تجهیزات پزشکی
- مثالها
- ملاحظه
- ۱۸. زنجیره تأمین
- مثال
- محدودیت
- ۱۹. گردشگری و سفر
- کاربردهای احتمالی
- ۲۰. صنایع فرهنگی و خلاق
- مثالها
- فرصت
- بخش پنجم: امنیت، حریم خصوصی و حقوق
- ۲۱. چرا نباید اطلاعات شخصی را مستقیماً روی بلاکچین عمومی قرار داد؟
- خطرها
- راهکار
- ۲۲. مدیریت کلید خصوصی
- چالش
- راهکارهای قابل بررسی
- ۲۳. ابطال اعتبارنامه
- مثال
- چالش
- ۲۴. جعل هویت و صدور اعتبارنامه نامعتبر
- اصل
- ۲۵. چارچوب حقوقی
- بخش ششم: مدل کسبوکار و پیادهسازی
- ۲۶. مدلهای درآمدی
- صدور اعتبارنامه
- خدمات اعتبارسنجی
- زیرساخت سازمانی
- کیف پول سازمانی
- خدمات یکپارچهسازی
- نکته
- ۲۷. شاخصهای کلیدی عملکرد
- ۲۸. نقشه راه توسعه سامانه
- بخش هفتم: پیشنهاد کاربردی برای اکوسیستم فرهنگی و فناوری
- ۲۹. شناسنامه دیجیتال اعضای تشکلها
- اطلاعات پیشنهادی
- مزایا
- ۳۰. شناسنامه دیجیتال کسبوکارهای فرهنگی
- مثال
- ارزش اقتصادی
- ۳۱. شناسنامه دیجیتال تجهیزات پزشکی
- اطلاعات قابل بررسی
- نکته
- بخش هشتم: آینده هویت دیجیتال
- ۳۲. هویت دیجیتال و هوش مصنوعی
- پرسشهای آینده
- ۳۳. هویت دیجیتال و اینترنت اشیا
- کاربردها
- ۳۴. آیا شناسنامه فیزیکی حذف خواهد شد؟
- ۳۵. مهمترین چالش آینده
- ۳۶. پرسشهای متداول
- آیا هویت دیجیتال همان کارت ملی دیجیتال است؟
- آیا برای هویت دیجیتال حتماً بلاکچین لازم است؟
- DID چیست؟
- VC چیست؟
- آیا DID هویت واقعی فرد را ثابت میکند؟
- آیا اطلاعات شخصی روی بلاکچین ذخیره میشود؟
- آیا اعتبارنامه قابل ابطال است؟
- آیا شناسنامه دیجیتال از جعل جلوگیری میکند؟
- آیا یک کیف پول میتواند چند اعتبارنامه داشته باشد؟
- آیا اعتبارنامه دیجیتال در همه کشورها پذیرفته میشود؟
- جمعبندی نهایی
- منابع و مراجع تخصصی
هویت دیجیتال و شناسنامه دیجیتال مبتنی بر بلاکچین؛ معماری اعتماد در عصر خدمات هوشمند
در دنیای دیجیتال، اثبات هویت یکی از مهمترین پیششرطهای دریافت خدمات است. افتتاح حساب بانکی، ثبتنام دانشگاه، دریافت خدمات سلامت، امضای قرارداد، دریافت مجوز کسبوکار و استفاده از خدمات دولت الکترونیک، همگی به شناسایی معتبر اشخاص یا سازمانها نیاز دارند.
بااینحال، بسیاری از سامانههای هویتی همچنان به پایگاههای داده متمرکز، ارائه مکرر مدارک و تبادل اطلاعات شخصی میان سازمانها وابستهاند. این وضعیت میتواند موجب افزایش هزینههای احراز هویت، تکرار فرایندها، دشواری تبادل اطلاعات و مخاطرات حریم خصوصی شود.
فناوری بلاکچین و ابزارهای رمزنگاری مرتبط، امکان طراحی مدلهای جدیدی را فراهم کردهاند که در آنها کاربران میتوانند اعتبارنامههای دیجیتال دریافت کنند و بدون نیاز به افشای تمام اطلاعات شخصی، برخی ویژگیهای خود را به اثبات برسانند.
مفاهیمی مانند هویت خودمختار (Self-Sovereign Identity)، شناسه غیرمتمرکز (DID)، اعتبارنامه قابلراستیآزمایی (Verifiable Credential) و اثبات دانش صفر، از اجزای مهم این تحول هستند.
اما پرسش اصلی این است: آیا بلاکچین میتواند جایگزین شناسنامه و کارت ملی شود یا نقش آن ایجاد زیرساختی مکمل برای صدور، نگهداری و راستیآزمایی اعتبارنامههای دیجیتال است؟
این مقاله، مبانی علمی، معماری فنی، کاربردهای سازمانی، الزامات حقوقی و فرصتهای اقتصادی هویت دیجیتال مبتنی بر بلاکچین را بررسی میکند.
۱. هویت دیجیتال چیست؟
هویت دیجیتال مجموعهای از شناسهها، ویژگیها، اعتبارنامهها و اطلاعاتی است که برای شناسایی یا توصیف یک شخص، سازمان، دستگاه یا موجودیت در محیط دیجیتال استفاده میشود.
هویت دیجیتال ممکن است شامل نام، تاریخ تولد، شناسه سازمانی، مدارک تحصیلی، مجوز حرفهای یا سایر ویژگیهای قابل اثبات باشد.
اما همه این اطلاعات لزوماً نباید در یک پایگاه داده یا نزد یک ارائهدهنده خدمات ذخیره شوند.
سه مفهوم متفاوت
شناسایی (Identification): تعیین اینکه یک شخص یا موجودیت چه کسی است.
احراز هویت (Authentication): بررسی اینکه درخواستکننده واقعاً کنترل عامل احراز هویت مربوط را دارد.
مجوزدهی (Authorization): تعیین اینکه شخص احرازشده اجازه انجام چه عملیاتی را دارد.
این سه مفهوم مرتبطاند، اما یکسان نیستند.
۲. شناسنامه دیجیتال چیست؟
شناسنامه دیجیتال را میتوان مجموعهای ساختاریافته از اطلاعات و گواهیهای هویتی دانست که امکان ارائه و بررسی الکترونیکی دارند.
در کاربرد عمومی، این اصطلاح ممکن است به نسخه دیجیتال سند هویت رسمی اشاره کند.
در معماری فنی، ممکن است مجموعهای از اعتبارنامههای دیجیتال باشد که نهادهای مختلف صادر کردهاند.
مثال
یک فرد میتواند اعتبارنامههای زیر را داشته باشد:
گواهی هویت صادرشده از مرجع معتبر
مدرک دانشگاهی
پروانه فعالیت حرفهای
گواهی عضویت در سازمان تخصصی
مجوز فعالیت اقتصادی
این اعتبارنامهها میتوانند در یک کیف پول دیجیتال نگهداری شوند.
نکته حقوقی
هر اعتبارنامه دیجیتال لزوماً معادل شناسنامه رسمی یا کارت ملی نیست. اعتبار حقوقی آن به قوانین، مرجع صادرکننده و پذیرش نهادهای مسئول وابسته است.
۳. مشکلات مدلهای سنتی هویت دیجیتال
در بسیاری از سامانهها، هر سازمان اطلاعات هویتی کاربران را جداگانه دریافت و نگهداری میکند.
چالشها
۱. تکرار فرایند احراز هویت
۲. افزایش هزینه نگهداری داده
۳. خطر نشت اطلاعات
۴. دشواری تبادل داده میان سازمانها
۵. وابستگی به سامانههای مرکزی
۶. دشواری اصلاح اطلاعات ناسازگار
۷. محدودیت کنترل کاربران بر افشای اطلاعات
۸. احتمال جعل اسناد و گواهیها
بلاکچین و اعتبارنامههای رمزنگاریشده میتوانند بخشی از این مشکلات را کاهش دهند، اما راهحل تمام آنها نیستند.
بخش دوم: فناوریهای اصلی
۴. نقش بلاکچین در هویت دیجیتال
بلاکچین میتواند برای انتشار برخی اطلاعات عمومی لازم جهت راستیآزمایی اعتبارنامهها استفاده شود.
کاربردهای احتمالی
ثبت یا بازیابی اطلاعات مربوط به شناسهها
انتشار کلیدهای عمومی
ثبت وضعیت برخی اعتبارنامهها
ایجاد سوابق حسابرسی
هماهنگی میان نهادهای مستقل
اصل مهم
اطلاعات حساس هویتی، تصویر مدارک، دادههای پزشکی و اطلاعات بیومتریک نباید صرفاً به دلیل استفاده از بلاکچین، روی یک زنجیره عمومی و تغییرناپذیر ذخیره شوند.
در بسیاری از معماریها، اعتبارنامه نزد دارنده یا در زیرساختی امن خارج از زنجیره نگهداری میشود.
۵. هویت خودمختار یا SSI
Self-Sovereign Identity رویکردی است که بر افزایش اختیار افراد در مدیریت و ارائه اطلاعات هویتی تأکید دارد.
در این مدل، فرد میتواند اعتبارنامههایی را از صادرکنندگان معتبر دریافت و هنگام نیاز ارائه کند.
سه نقش اصلی
صادرکننده (Issuer): نهادی که اعتبارنامه را صادر میکند.
دارنده (Holder): شخص یا موجودیتی که اعتبارنامه را دریافت و ارائه میکند.
راستیآزما (Verifier): نهادی که اعتبار اعتبارنامه و شرایط پذیرش آن را بررسی میکند.
مثال
دانشگاه مدرک دیجیتال صادر میکند، فارغالتحصیل آن را نگهداری میکند و کارفرما اعتبار مدرک را بررسی میکند.
این فرایند لزوماً به تماس مستقیم کارفرما با دانشگاه در هر بار بررسی نیاز ندارد؛ البته وضعیت ابطال، اعتماد به صادرکننده و سایر شرایط باید قابل بررسی باشد.
۶. شناسه غیرمتمرکز یا DID
Decentralized Identifier شناسهای است که میتواند به یک موجودیت اختصاص یابد و از طریق سازوکار تعریفشده در روش DID، به اطلاعات لازم برای تعاملات رمزنگاریشده مرتبط شود.
نمونه ساختار:
did:example:123456789abcdef
اجزای مهم
شناسه DID
سند DID
روش DID
کلیدها یا روشهای تأیید
اطلاعات خدمات، در صورت نیاز
نکته
DID بهتنهایی هویت واقعی شخص را اثبات نمیکند.
برای اثبات ویژگیهایی مانند نام قانونی، سن یا صلاحیت حرفهای، به اعتبارنامه صادرشده از مرجع قابل اعتماد نیاز است.
۷. اعتبارنامه قابلراستیآزمایی یا VC
Verifiable Credential ساختاری برای بیان ادعاهای قابل بررسی درباره یک موجودیت است.
مثال
یک سازمان نظام حرفهای اعلام میکند:
«دارنده این اعتبارنامه دارای مجوز معتبر فعالیت در رشته مشخص است.»
اعتبارنامه میتواند با امضای رمزنگاریشده یا سازوکار اثبات پشتیبانیشده همراه باشد.
اجزای اصلی
صادرکننده
موضوع اعتبارنامه
ادعاهای هویتی یا حرفهای
زمان اعتبار
سازوکار اثبات
وضعیت اعتبارنامه، در صورت تعریف
۸. کیف پول هویت دیجیتال
کیف پول هویت دیجیتال نرمافزاری است که میتواند اعتبارنامهها و ابزارهای لازم برای ارائه آنها را مدیریت کند.
قابلیتها
دریافت اعتبارنامه
نگهداری امن
انتخاب اطلاعات قابل ارائه
تأیید درخواست ارائه
مدیریت کلیدها
پشتیبانگیری یا بازیابی مطابق طراحی
تفاوت با کیف پول رمزارز
کیف پول هویتی الزاماً برای نگهداری پول یا توکن طراحی نشده است.
۹. امضای دیجیتال و اعتبار اسناد
امضای رمزنگاریشده امکان بررسی اصالت منبع و تمامیت داده را فراهم میکند.
مثال
دانشگاه یک گواهی تحصیلی دیجیتال صادر میکند.
کارفرما میتواند بررسی کند که اعتبارنامه با کلید معتبر دانشگاه صادر شده و پس از صدور دستکاری نشده است.
اما اعتبار فنی امضا بهتنهایی ثابت نمیکند صادرکننده از نظر حقوقی صلاحیت صدور آن مدرک را داشته است.
۱۰. اثبات دانش صفر
Zero-Knowledge Proof خانوادهای از روشهای رمزنگاری است که امکان اثبات برخی گزارهها را بدون افشای همه اطلاعات مبنا فراهم میکند.
مثال
فردی میخواهد اثبات کند بالای ۱۸ سال دارد.
در معماری مناسب، ممکن است بتوان این ویژگی را بدون ارائه تاریخ دقیق تولد اثبات کرد.
محدودیت
تمام سامانههای DID و VC بهصورت پیشفرض از اثبات دانش صفر پشتیبانی نمیکنند.
بخش سوم: معماری عملیاتی
۱۱. فرایند صدور شناسنامه دیجیتال
مرحله اول: شناسایی اولیه
مرجع صادرکننده هویت یا صلاحیت فرد را با روش معتبر بررسی میکند.
مرحله دوم: ایجاد اعتبارنامه
اطلاعات مورد نیاز در قالب ساختاریافته آماده میشود.
مرحله سوم: امضای اعتبارنامه
صادرکننده اعتبارنامه را با سازوکار رمزنگاری مناسب امضا یا اثبات میکند.
مرحله چهارم: تحویل به دارنده
اعتبارنامه در اختیار فرد یا کیف پول او قرار میگیرد.
مرحله پنجم: ارائه به خدمتدهنده
فرد اطلاعات لازم را ارائه میکند.
مرحله ششم: راستیآزمایی
خدمتدهنده اعتبار امضا، صادرکننده، تاریخ اعتبار و وضعیت ابطال را بررسی میکند.
۱۲. معماری ششلایه
| لایه | کارکرد |
|---|---|
| شناسایی اولیه | اثبات هویت یا صلاحیت واقعی |
| اعتبارنامه | صدور ادعاهای ساختاریافته |
| کیف پول | نگهداری و ارائه |
| رمزنگاری | امضا و اثبات |
| زیرساخت اعتماد | کلیدها، شناسهها و وضعیت اعتبار |
| خدمات | پذیرش اعتبارنامه و ارائه خدمت |
بلاکچین ممکن است در لایه زیرساخت اعتماد استفاده شود؛ حضور آن در تمام لایهها ضروری نیست.
۱۳. آیا بلاکچین همیشه ضروری است؟
خیر.
سامانههای اعتبارنامه قابلراستیآزمایی میتوانند بدون بلاکچین نیز پیادهسازی شوند.
بلاکچین زمانی قابل بررسی است که:
چند نهاد مستقل نیازمند زیرساخت مشترک باشند.
هیچ نهاد واحدی نباید کنترل کامل دفترکل را داشته باشد.
ثبت مشترک وضعیت یا رویدادها ارزش واقعی ایجاد کند.
مدل حکمرانی میان سازمانها روشن باشد.
پایگاه داده متعارف ممکن است بهتر باشد اگر:
یک نهاد مسئول و قابل اعتماد وجود داشته باشد.
حذف و اصلاح دادهها اهمیت زیادی داشته باشد.
حجم داده و سرعت پردازش بالا باشد.
استفاده از دفترکل مشترک مزیت مشخصی نداشته باشد.
بخش چهارم: کاربردهای هویت دیجیتال
۱۴. دولت الکترونیک
هویت دیجیتال میتواند دسترسی به خدمات عمومی را سادهتر کند.
کاربردها
دریافت مجوز
اعتبارسنجی گواهی
خدمات شهروندی
ثبت درخواست
امضای اسناد
تعامل میان دستگاهها
نکته
اعتبار حقوقی شناسنامه دیجیتال دولتی به قانون و پذیرش رسمی وابسته است، نه صرفاً استفاده از بلاکچین.
۱۵. بانکداری و خدمات مالی
مؤسسات مالی برای ارائه خدمات به شناسایی مشتری نیاز دارند.
فرصتها
کاهش ارائه تکراری مدارک
تبادل کنترلشده اعتبارنامهها
تسهیل برخی فرایندهای شناخت مشتری
کاهش احتمال جعل گواهیها
محدودیت
مؤسسه مالی همچنان مسئول رعایت الزامات قانونی شناخت مشتری و مبارزه با پولشویی است.
۱۶. آموزش و مدارک دانشگاهی
دانشگاهها میتوانند گواهیهای تحصیلی قابلراستیآزمایی صادر کنند.
کاربرد
مدرک فارغالتحصیلی
گواهی مهارت
گواهی دوره آموزشی
صلاحیت تخصصی
مزیت
کاهش نیاز به بررسی دستی اصالت برخی اسناد.
۱۷. سلامت و تجهیزات پزشکی
در سلامت، هویت دیجیتال میتواند برای اعتبارسنجی صلاحیت حرفهای و مدیریت برخی مجوزهای دسترسی مفید باشد.
مثالها
گواهی صلاحیت پزشک
مجوز فعالیت مرکز درمانی
صلاحیت مسئول فنی
گواهی آموزش کار با تجهیزات پزشکی
مجوز دسترسی به سامانههای سلامت
ملاحظه
اطلاعات پزشکی بیمار باید مطابق الزامات محرمانگی و امنیت مدیریت شوند.
۱۸. زنجیره تأمین
هویت دیجیتال فقط برای اشخاص نیست.
شرکتها، تجهیزات و سامانهها نیز میتوانند شناسهها و اعتبارنامههای قابل بررسی داشته باشند.
مثال
یک تولیدکننده تجهیزات پزشکی دارای گواهی معتبر کنترل کیفیت است.
خریدار میتواند اعتبارنامه را از نظر صادرکننده، زمان اعتبار و وضعیت آن بررسی کند.
محدودیت
اعتبارنامه دیجیتال بهتنهایی اصالت فیزیکی کالا را تضمین نمیکند.
۱۹. گردشگری و سفر
اعتبارنامههای دیجیتال ممکن است در ارائه برخی مدارک سفر یا صلاحیتها استفاده شوند.
کاربردهای احتمالی
گواهیهای سفر
مدارک آموزشی کارکنان گردشگری
مجوز فعالیت راهنمایان
گواهی عضویت در تشکلها
پذیرش این اعتبارنامهها به قوانین و توافق نهادهای مسئول بستگی دارد.
۲۰. صنایع فرهنگی و خلاق
در صنایع فرهنگی، اعتبارنامههای دیجیتال میتوانند برای شناسایی حرفهای هنرمندان و کسبوکارها استفاده شوند.
مثالها
گواهی عضویت هنرمند در انجمن تخصصی
اعتبارنامه استادکار صنایع دستی
گواهی شرکت در دوره آموزشی
مجوز فعالیت مؤسسه فرهنگی
گواهی صلاحیت ارائهدهنده خدمات گردشگری
فرصت
ایجاد شبکهای از اعتبارنامههای قابل بررسی میان انجمنها، مؤسسات آموزشی و کسبوکارها.
بخش پنجم: امنیت، حریم خصوصی و حقوق
۲۱. چرا نباید اطلاعات شخصی را مستقیماً روی بلاکچین عمومی قرار داد؟
اطلاعات ثبتشده در بلاکچین عمومی ممکن است برای مدت طولانی قابل مشاهده و بازیابی باقی بمانند.
خطرها
افشای اطلاعات
پیوندزدن فعالیتهای یک فرد
دشواری حذف داده
تحلیل رفتار
تعارض با الزامات حفاظت از داده
راهکار
نگهداری داده شخصی خارج از زنجیره و استفاده حداقلی از اطلاعات عمومی لازم برای راستیآزمایی.
حتی هش اطلاعات شخصی نیز بسته به نوع داده و امکان پیوند مجدد، ممکن است مخاطرات حریم خصوصی ایجاد کند.
۲۲. مدیریت کلید خصوصی
در بسیاری از سامانههای هویت دیجیتال، کلیدهای رمزنگاری اهمیت اساسی دارند.
چالش
اگر کاربر کلید خود را از دست بدهد، چگونه دسترسی بازیابی میشود؟
راهکارهای قابل بررسی
بازیابی چندعاملی
کلیدهای پشتیبان
روشهای بازیابی اجتماعی
بازیابی با مشارکت صادرکننده
چرخش کلید
هر روش دارای مخاطرات و الزامات امنیتی خاص خود است.
۲۳. ابطال اعتبارنامه
اعتبارنامه ممکن است پیش از پایان تاریخ اعتبار باطل شود.
مثال
مجوز حرفهای شخصی تعلیق میشود.
سامانه باید امکان بررسی وضعیت فعلی اعتبارنامه را فراهم کند.
چالش
استعلام وضعیت ابطال نباید به سازوکاری برای ردیابی دائمی فعالیتهای دارنده تبدیل شود.
۲۴. جعل هویت و صدور اعتبارنامه نامعتبر
رمزنگاری میتواند دستکاری اعتبارنامه را آشکار کند، اما مانع صدور اطلاعات نادرست توسط صادرکننده نامعتبر یا متقلب نمیشود.
اصل
اعتماد به اعتبارنامه به سه عامل وابسته است:
۱. صحت رمزنگاری
۲. اعتبار صادرکننده
۳. کیفیت فرایند بررسی اولیه
۲۵. چارچوب حقوقی
اجرای هویت دیجیتال نیازمند بررسی موضوعاتی مانند:
حفاظت از دادههای شخصی
اعتبار امضای الکترونیکی
مسئولیت صادرکننده
حق اصلاح اطلاعات
حق اعتراض
دسترسی افراد فاقد ابزار دیجیتال
قابلیت استفاده در فرایندهای رسمی
در اتحادیه اروپا، چارچوب eIDAS و اصلاحات مربوط به هویت دیجیتال اروپایی از منابع مهم این حوزه هستند.
بخش ششم: مدل کسبوکار و پیادهسازی
۲۶. مدلهای درآمدی
صدور اعتبارنامه
دریافت هزینه از سازمان صادرکننده یا متقاضی، در صورت مجازبودن.
خدمات اعتبارسنجی
ارائه خدمات بررسی اعتبار به سازمانها.
زیرساخت سازمانی
فروش اشتراک نرمافزار و API.
کیف پول سازمانی
ارائه ابزار مدیریت اعتبارنامه برای کارکنان و اعضا.
خدمات یکپارچهسازی
اتصال سامانههای هویت به خدمات موجود.
نکته
مدل درآمد نباید کاربران را به افشای بیش از حد داده شخصی یا پرداختهای غیرضروری برای اثبات هویت خود وادار کند.
۲۷. شاخصهای کلیدی عملکرد
| شاخص | کاربرد |
|---|---|
| Verification Success Rate | نرخ موفقیت راستیآزمایی |
| Credential Issuance Time | زمان صدور |
| Cost per Verification | هزینه هر بررسی |
| Credential Revocation Time | زمان اعمال ابطال |
| Wallet Recovery Success | موفقیت بازیابی |
| Fraud Detection Rate | نرخ کشف تقلب |
| User Consent Rate | میزان رضایت معتبر برای ارائه داده |
| System Availability | دسترسپذیری سامانه |
۲۸. نقشه راه توسعه سامانه
فاز اول: شناسایی مسئله — تعیین نوع اعتبارنامه، کاربران و سازمانهای پذیرنده.
فاز دوم: طراحی حکمرانی — تعیین مسئولیت صادرکننده، دارنده و راستیآزما.
فاز سوم: انتخاب استاندارد — بررسی DID، VC و پروتکلهای ارائه اعتبارنامه.
فاز چهارم: طراحی امنیت و حریم خصوصی — مدیریت کلید، داده و ابطال.
فاز پنجم: اجرای آزمایشی — صدور و بررسی تعداد محدودی اعتبارنامه.
فاز ششم: ارزیابی — سنجش هزینه، سرعت، امنیت و تجربه کاربر.
فاز هفتم: توسعه شبکه پذیرندگان — اتصال سازمانهای جدید بر اساس توافق حقوقی و فنی.
بخش هفتم: پیشنهاد کاربردی برای اکوسیستم فرهنگی و فناوری
۲۹. شناسنامه دیجیتال اعضای تشکلها
یکی از کاربردهای قابل بررسی، ایجاد اعتبارنامه دیجیتال برای اعضای تشکلهای حرفهای و فرهنگی است.
اطلاعات پیشنهادی
شناسه عضویت
نام تشکل صادرکننده
نوع عضویت
حوزه تخصص
تاریخ اعتبار
وضعیت فعال یا غیرفعال
مزایا
بررسی سریع عضویت
کاهش جعل گواهی
اتصال خدمات تشکلها
سادهسازی اعتبارسنجی صلاحیتها
۳۰. شناسنامه دیجیتال کسبوکارهای فرهنگی
یک کسبوکار فرهنگی میتواند مجموعهای از اعتبارنامههای صادرشده توسط نهادهای مختلف داشته باشد.
مثال
مجوز فعالیت
عضویت در تشکل
گواهی دوره آموزشی
صلاحیت ارائه خدمت
گواهی استاندارد محصول
ارزش اقتصادی
ایجاد امکان بررسی اعتبار کسبوکار توسط مشتریان و شرکای تجاری.
۳۱. شناسنامه دیجیتال تجهیزات پزشکی
برای تجهیزات پزشکی نیز میتوان اعتبارنامههایی درباره مشخصات و سوابق معتبر طراحی کرد.
اطلاعات قابل بررسی
سازنده
مدل و شماره سریال
گواهیهای معتبر
وضعیت خدمات
سوابق کالیبراسیون
مدارک آموزشی اپراتور
نکته
در این کاربرد، «شناسنامه دیجیتال تجهیز» با «هویت دیجیتال شخص» متفاوت است و نیازمند طراحی داده و حکمرانی مستقل خواهد بود.
بخش هشتم: آینده هویت دیجیتال
۳۲. هویت دیجیتال و هوش مصنوعی
با افزایش استفاده از عاملهای هوش مصنوعی، موضوع شناسایی و اعتبارسنجی عاملهای نرمافزاری اهمیت بیشتری پیدا میکند.
پرسشهای آینده
عامل هوش مصنوعی از طرف چه کسی عمل میکند؟
چه اختیاراتی دارد؟
چه نهادی مسئول عملکرد آن است؟
چگونه میتوان اعتبار مجوزهای آن را بررسی کرد؟
اعتبارنامههای دیجیتال میتوانند بخشی از پاسخ باشند، اما جایگزین نظارت و مسئولیت حقوقی نمیشوند.
۳۳. هویت دیجیتال و اینترنت اشیا
دستگاههای متصل نیز به هویت و اعتبارنامه نیاز دارند.
کاربردها
شناسایی تجهیزات
احراز اصالت دستگاه
اعتبارسنجی مجوز ارتباط
مدیریت چرخه عمر کلیدها
۳۴. آیا شناسنامه فیزیکی حذف خواهد شد؟
نمیتوان چنین نتیجهای را بهصورت قطعی اعلام کرد.
گذار به هویت دیجیتال به قانون، زیرساخت عمومی، امنیت، دسترسی همگانی و پذیرش اجتماعی وابسته است.
حتی در نظامهای پیشرفته، ممکن است مدارک فیزیکی و دیجیتال برای مدتی طولانی در کنار یکدیگر باقی بمانند.
۳۵. مهمترین چالش آینده
چالش اصلی صرفاً صدور شناسه دیجیتال نیست.
مسئله مهمتر، ایجاد شبکهای از اعتماد میان صادرکنندگان، دارندگان و پذیرندگان اعتبارنامههاست.
این شبکه باید از نظر فنی امن، از نظر حقوقی معتبر و از نظر اقتصادی پایدار باشد.
۳۶. پرسشهای متداول
آیا هویت دیجیتال همان کارت ملی دیجیتال است؟
خیر. کارت ملی دیجیتال یکی از شکلهای ممکن هویت دیجیتال است.
آیا برای هویت دیجیتال حتماً بلاکچین لازم است؟
خیر. بسیاری از سامانههای هویت دیجیتال بدون بلاکچین نیز قابل اجرا هستند.
DID چیست؟
شناسه غیرمتمرکزی است که میتواند برای شناسایی یک موجودیت و بازیابی اطلاعات لازم برای تعامل رمزنگاریشده استفاده شود.
VC چیست؟
اعتبارنامه دیجیتال ساختاریافتهای است که امکان بررسی اصالت و تمامیت آن وجود دارد.
آیا DID هویت واقعی فرد را ثابت میکند؟
خیر. برای اثبات هویت واقعی به اعتبارنامه معتبر و فرایند شناسایی اولیه نیاز است.
آیا اطلاعات شخصی روی بلاکچین ذخیره میشود؟
در طراحی مناسب، معمولاً اطلاعات حساس خارج از زنجیره نگهداری میشوند.
آیا اعتبارنامه قابل ابطال است؟
بله، اگر معماری و صادرکننده سازوکار وضعیت و ابطال را پیشبینی کرده باشند.
آیا شناسنامه دیجیتال از جعل جلوگیری میکند؟
میتواند جعل و دستکاری برخی گواهیها را دشوارتر و قابل کشف کند، اما صحت اطلاعات اولیه و اعتبار صادرکننده همچنان ضروری است.
آیا یک کیف پول میتواند چند اعتبارنامه داشته باشد؟
بله، بسته به استانداردها و قابلیتهای کیف پول.
آیا اعتبارنامه دیجیتال در همه کشورها پذیرفته میشود؟
خیر. پذیرش به استانداردها، توافق نهادی و قوانین بستگی دارد.
جمعبندی نهایی
هویت دیجیتال یکی از مهمترین زیرساختهای تحول خدمات عمومی، اقتصاد دیجیتال و تعاملات سازمانی است.
فناوری بلاکچین در کنار شناسههای غیرمتمرکز، اعتبارنامههای قابلراستیآزمایی و ابزارهای رمزنگاری میتواند به ایجاد سازوکارهای جدیدی برای مدیریت و اثبات اعتبار اطلاعات کمک کند.
بااینحال، استفاده از بلاکچین بهتنهایی نه هویت واقعی فرد را اثبات میکند، نه اعتبار حقوقی سند ایجاد میکند و نه حفاظت از حریم خصوصی را تضمین میکند.
موفقیت این سامانهها به کیفیت شناسایی اولیه، اعتبار صادرکنندگان، امنیت کیف پولها، سازوکار ابطال، استانداردهای فنی و چارچوب حکمرانی وابسته است.
برای سازمانهای حرفهای، دانشگاهها، مراکز درمانی، تشکلهای فرهنگی و نهادهای خدمات عمومی، نقطه شروع مناسب میتواند صدور اعتبارنامههای دیجیتال محدود و قابلراستیآزمایی باشد؛ نه ایجاد یک پایگاه جامع از تمام اطلاعات شخصی کاربران.
نتیجه راهبردی: آینده هویت دیجیتال در انباشت اطلاعات شهروندان نیست؛ بلکه در امکان اثبات معتبر، حداقلی و امن ویژگیهایی است که برای دریافت یک خدمت ضرورت دارند.
منابع و مراجع تخصصی
۱. W3C — Decentralized Identifiers (DID) v1.0
https://www.w3.org/TR/did-core/
۲. W3C — Verifiable Credentials Data Model v2.0
https://www.w3.org/TR/vc-data-model-2.0/
۳. W3C — Verifiable Credential Data Integrity 1.0
https://www.w3.org/TR/vc-data-integrity/
۴. NIST — Digital Identity Guidelines
https://pages.nist.gov/800-63-4/
۵. European Commission — European Digital Identity
https://digital-strategy.ec.europa.eu/en/policies/eudi-wallet-implementation
۶. European Union — Regulation (EU) 2024/1183
https://eur-lex.europa.eu/eli/reg/2024/1183/oj
۷. OpenID Foundation — OpenID for Verifiable Credentials
https://openid.net/sg/openid4vc/
۸. DIF — Decentralized Identity Foundation
https://identity.foundation/
۹. Hyperledger Identus
https://www.lfdecentralizedtrust.org/projects/identus
۱۰. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
یادداشت تحریریه: اعتبارنامه قابلراستیآزمایی و شناسه غیرمتمرکز الزاماً به بلاکچین نیاز ندارند. انتخاب معماری باید بر اساس نیاز واقعی، استانداردهای فنی، الزامات حقوقی و حفاظت از اطلاعات شخصی انجام شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.