مالکیت دیجیتال، امضای رمزنگاری و اعتبار تراکنش
این مقاله مفهوم «مالکیت دیجیتال، امضای رمزنگاری و اعتبار تراکنش» را در چارچوب دانشنامه بلاکچین بررسی میکند. تمرکز بر تعریف دقیق، سازوکار، کاربرد و محدودیتهای عملی است تا مخاطب بتواند میان امکان فنی و ارزش واقعی کسبوکار تفاوت بگذارد.
فهرست مطالب
- مالکیت دیجیتال، امضای رمزنگاری و اعتبار تراکنش در بلاکچین
- از کلید خصوصی و اثبات اختیار تا انتقال دارایی، امنیت کیف پول و اعتبار حقوقی
- ۱. مالکیت دیجیتال چیست؟
- سه لایه مالکیت دیجیتال
- ۲. تفاوت مالکیت و کنترل در بلاکچین
- مثال
- نتیجه
- ۳. دارایی دیجیتال در بلاکچین چگونه نمایش داده میشود؟
- نمونهها
- ۴. کلید خصوصی چیست؟
- اهمیت امنیتی
- نکته
- ۵. کلید عمومی چیست؟
- مثال مفهومی
- نکته مهم
- ۶. نشانی کیف پول چیست؟
- آیا نشانی همان کلید عمومی است؟
- هشدار
- ۷. کیف پول دیجیتال واقعاً چه چیزی نگهداری میکند؟
- وظایف کیف پول
- نتیجه
- ۸. امضای رمزنگاری چیست؟
- فرایند کلی
- نتیجه
- ۹. امضای دیجیتال با امضای دستی چه تفاوتی دارد؟
- ویژگیهای امضای دیجیتال
- محدودیت
- ۱۰. الگوریتم ECDSA چگونه کار میکند؟
- کاربرد در بلاکچین
- ویژگی
- نکته تخصصی
- ۱۱. امضای Schnorr چیست؟
- مزایای فنی
- نکته
- ۱۲. تراکنش بلاکچینی چیست؟
- نمونه
- ۱۳. تراکنش چگونه معتبر میشود؟
- بررسیهای رایج
- نتیجه
- ۱۴. مدل حسابمحور چیست؟
- مثال
- مزیت مفهومی
- ۱۵. مدل UTXO چیست؟
- مثال
- نکته
- ۱۶. مقایسه مدل حساب و UTXO
- ۱۷. Nonce چیست؟
- مثال
- اهمیت
- ۱۸. حمله بازپخش چیست؟
- مثال مفهومی
- روشهای کاهش خطر
- ۱۹. شناسه تراکنش چیست؟
- کاربرد
- نکته
- ۲۰. امضای پیام با امضای تراکنش چه تفاوتی دارد؟
- کاربردهای مشروع
- خطر
- ۲۱. استاندارد EIP-712 چیست؟
- هدف
- کاربردها
- محدودیت
- ۲۲. مجوز خرجکردن توکن چیست؟
- مثال
- ریسک
- راهکار
- ۲۳. کیف پول امانی و غیرامانی
- کیف پول امانی (Custodial)
- کیف پول غیرامانی (Non-Custodial)
- مقایسه
- ۲۴. کیف پول چندامضایی چیست؟
- مثال
- کاربردها
- مزیت
- محدودیت
- ۲۵. محاسبات چندجانبه امن و مدیریت کلید
- کاربرد
- تفاوت با چندامضایی
- ۲۶. قرارداد هوشمند و مالکیت دیجیتال
- مثال
- نکته مهم
- ۲۷. توکنسازی دارایی واقعی و مسئله مالکیت
- مثال
- پرسشهای ضروری
- اصل مهم
- ۲۸. اعتبار تراکنش و اعتبار حقوقی
- اعتبار فنی
- اعتبار اقتصادی
- اعتبار حقوقی
- مثال
- ۲۹. امضای الکترونیکی و امضای دیجیتال در حقوق
- در ایران
- نکته
- ۳۰. اثبات مالکیت بدون افشای اطلاعات
- مثال
- فناوری مرتبط
- محدودیت
- ۳۱. کاربرد در صنایع فرهنگی و مالکیت فکری
- مثال
- فرصتها
- محدودیت
- ۳۲. کاربرد در زنجیره تأمین
- مثال
- ارزش ایجادشده
- محدودیت
- ۳۳. کاربرد در تجهیزات پزشکی
- کاربردهای احتمالی
- معماری پیشنهادی
- ۳۴. کاربرد در سلامت دیجیتال
- مثال
- الزامات تکمیلی
- نتیجه
- ۳۵. مطالعه موردی فرضی: گواهی دیجیتال قابل اعتبارسنجی
- مرحله اول: صدور
- مرحله دوم: امضا
- مرحله سوم: ثبت
- مرحله چهارم: ارائه
- مرحله پنجم: اعتبارسنجی
- مرحله ششم: ابطال
- نتیجه
- ۳۶. تهدیدهای رایج علیه مالکیت دیجیتال
- سرقت کلید خصوصی
- فیشینگ
- امضای مخرب
- قرارداد آسیبپذیر
- سوءاستفاده از مجوزها
- خطای انسانی
- خطر متولی
- ۳۷. اصول امنیت مالکیت دیجیتال
- ۳۸. مدل پیشنهادی حاکمیت دارایی دیجیتال سازمانی
- لایه اول: سیاست مالکیت
- لایه دوم: مدیریت اختیار
- لایه سوم: امنیت کلید
- لایه چهارم: کنترل تراکنش
- لایه پنجم: ثبت و حسابرسی
- لایه ششم: انطباق حقوقی
- نتیجه
- ۳۹. چکلیست اعتبارسنجی تراکنش
- ۴۰. پرسشهای متداول
- آیا داشتن کلید خصوصی به معنای مالکیت قانونی دارایی است؟
- آیا امضای دیجیتال قابل جعل است؟
- آیا نشانی کیف پول همان کلید عمومی است؟
- آیا امضای پیام بدون پرداخت کارمزد بیخطر است؟
- آیا تراکنش دارای امضای معتبر همیشه اجرا میشود؟
- آیا مالک NFT مالک حقوق مؤلف اثر است؟
- آیا کیف پول چندامضایی امنیت را تضمین میکند؟
- آیا تراکنش ثبتشده در بلاکچین قابل بازگشت است؟
- آیا امضای بلاکچینی در ایران اعتبار قانونی دارد؟
- آیا بلاکچین اختلاف مالکیت را حل میکند؟
- جمعبندی
- منابع و مراجع تخصصی
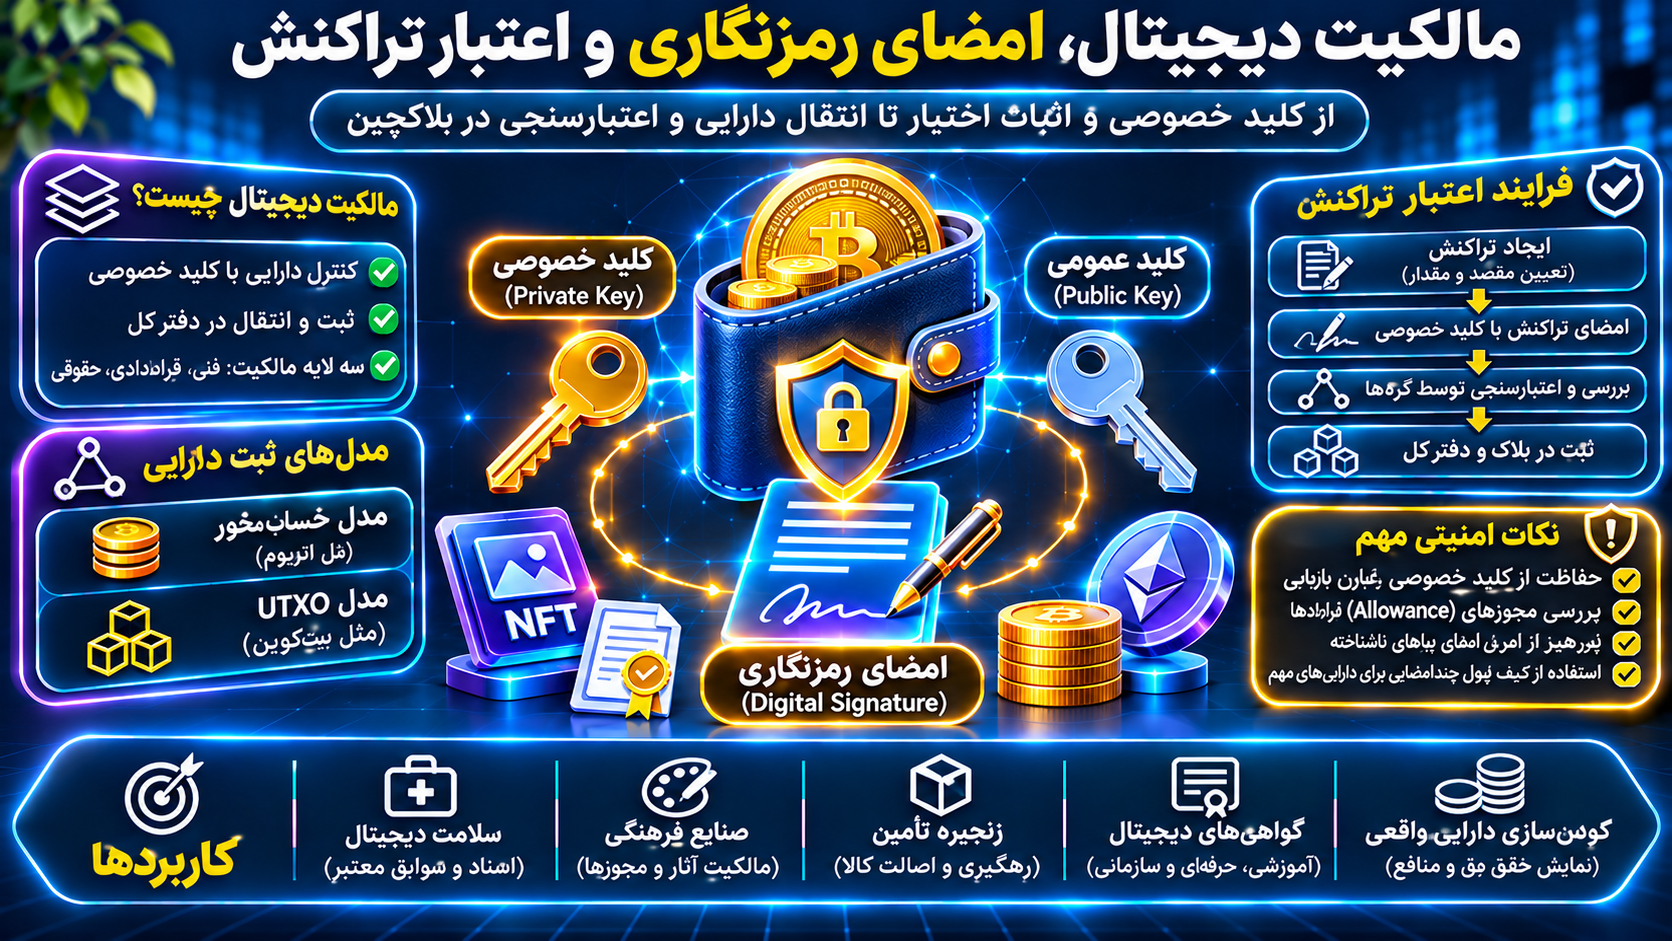
مالکیت دیجیتال، امضای رمزنگاری و اعتبار تراکنش در بلاکچین
از کلید خصوصی و اثبات اختیار تا انتقال دارایی، امنیت کیف پول و اعتبار حقوقی
در دنیای فیزیکی، مالکیت معمولاً با اسناد، تصرف، قراردادها و نظامهای حقوقی شناسایی و حمایت میشود. اما در شبکههای بلاکچینی، انتقال دارایی میتواند بدون مراجعه مستقیم به یک متولی مرکزی و از طریق مجموعهای از قواعد رمزنگاری و اعتبارسنجی انجام شود.
در این معماری، کلید خصوصی برای ایجاد امضای معتبر، کلید عمومی برای بررسی امضا و قواعد پروتکل برای تعیین اعتبار تراکنش به کار میروند. بااینحال، کنترل رمزنگارانه یک دارایی لزوماً به معنای مالکیت قانونی آن نیست.
این تمایز در حوزههایی مانند توکنسازی داراییهای واقعی، مالکیت آثار دیجیتال، قراردادهای هوشمند، خدمات مالی، سلامت دیجیتال و ثبت اسناد اهمیت اساسی دارد.
این مقاله به بررسی مبانی فنی و حقوقی مالکیت دیجیتال، سازوکار امضای رمزنگاری، اعتبارسنجی تراکنشها، مدلهای حساب و UTXO، امنیت کیف پول، خطرات امضاهای مخرب و کاربردهای سازمانی میپردازد.
۱. مالکیت دیجیتال چیست؟
مالکیت دیجیتال (Digital Ownership) مفهومی چندلایه است که به حقوق و اختیارات اشخاص نسبت به داراییها، اطلاعات یا منافع دیجیتال اشاره میکند.
در یک سامانه اطلاعاتی متعارف، مالکیت یا حق استفاده ممکن است در پایگاه داده یک شرکت ثبت شود.
برای مثال، کاربری که یک کتاب الکترونیکی خریداری میکند، ممکن است صرفاً مجوز مطالعه آن را دریافت کرده باشد؛ نه مالکیت کامل حقوق مؤلف یا حق بازتوزیع کتاب.
در بلاکچین نیز باید میان کنترل فنی دارایی و حقوق قانونی آن تفاوت گذاشت.
سه لایه مالکیت دیجیتال
لایه فنی: چه کسی میتواند طبق قواعد سامانه دارایی را منتقل یا مدیریت کند؟
لایه قراردادی: دارنده دارایی چه حقوق و تعهداتی بر اساس قرارداد دارد؟
لایه حقوقی: قانون چه نوع مالکیت، حق مطالبه یا حمایت قانونی را به رسمیت میشناسد؟
این سه لایه ممکن است بر یکدیگر منطبق باشند، اما همیشه چنین نیست.
۲. تفاوت مالکیت و کنترل در بلاکچین
در بسیاری از شبکههای بلاکچینی، شخصی که توانایی تولید امضای معتبر برای یک حساب را دارد، میتواند تراکنشهای مجاز از آن حساب صادر کند.
اما این اختیار فنی بهتنهایی اثبات نمیکند که شخص از نظر قانونی مالک دارایی است.
مثال
فرض کنید کلید خصوصی کیف پولی سرقت شده است.
سارق ممکن است بتواند تراکنشی معتبر از نظر قواعد شبکه ایجاد کند.
بااینحال، معتبر بودن امضای تراکنش به معنای قانونی بودن انتقال نیست.
نتیجه
اعتبار رمزنگارانه، مشروعیت حقوقی را بهطور خودکار اثبات نمیکند.
این یکی از بنیادیترین اصولی است که باید در طراحی سامانههای دارایی دیجیتال مورد توجه قرار گیرد.
۳. دارایی دیجیتال در بلاکچین چگونه نمایش داده میشود؟
بسته به معماری شبکه، دارایی دیجیتال میتواند از طریق موجودی حساب، خروجی خرجنشده تراکنش یا وضعیت قرارداد هوشمند نمایش داده شود.
نمونهها
بیتکوین در قالب خروجیهای خرجنشده تراکنش مدیریت میشود.
اتر در حسابهای اتریوم دارای موجودی است.
توکن ERC-20 معمولاً از طریق وضعیت یک قرارداد هوشمند مدیریت میشود.
NFTها میتوانند با شناسه توکن و قواعد مالکیت قرارداد نمایش داده شوند.
بنابراین همه داراییهای بلاکچینی از یک مدل ثبت و انتقال استفاده نمیکنند.
۴. کلید خصوصی چیست؟
کلید خصوصی (Private Key) یک مقدار محرمانه رمزنگارانه است که در سامانههای امضای دیجیتال برای ایجاد امضا استفاده میشود.
در کیف پولهای متعارف، کلید خصوصی یکی از مهمترین ابزارهای کنترل حساب یا دارایی است.
اهمیت امنیتی
اگر شخص غیرمجاز به کلید خصوصی دسترسی پیدا کند، ممکن است بتواند تراکنشهایی از طرف حساب مربوط امضا کند.
نکته
کلید خصوصی نباید با رمز عبور برنامه کیف پول یکسان تلقی شود.
رمز عبور ممکن است تنها برای حفاظت از نسخه ذخیرهشده کلید روی یک دستگاه استفاده شود.
۵. کلید عمومی چیست؟
کلید عمومی (Public Key) اطلاعاتی است که از طریق سازوکار رمزنگاری مربوط به کلید خصوصی مرتبط میشود.
در الگوریتمهای امضای دیجیتال، از کلید عمومی برای بررسی اعتبار امضا استفاده میشود.
مثال مفهومی
کاربر تراکنشی را با کلید خصوصی امضا میکند.
گره شبکه میتواند با اطلاعات کلید عمومی و قواعد مربوط، اعتبار امضا را بررسی کند.
نکته مهم
دانستن کلید عمومی، در صورت استفاده از الگوریتم امن و پیادهسازی صحیح، نباید امکان محاسبه عملی کلید خصوصی را فراهم کند.
۶. نشانی کیف پول چیست؟
نشانی کیف پول (Wallet Address) شناسهای است که برای دریافت دارایی یا اشاره به حساب یا شرایط خرجکردن استفاده میشود.
آیا نشانی همان کلید عمومی است؟
الزاماً خیر.
در بسیاری از شبکهها، نشانی از کلید عمومی یا دادههای دیگر مشتق میشود.
برای مثال، در حسابهای متعارف اتریوم، نشانی از بخشی از خروجی هش کلید عمومی به دست میآید.
در بیتکوین، ساختار نشانی به نوع خروجی و قواعد اسکریپت مربوط بستگی دارد.
هشدار
شباهت ظاهری دو نشانی، به معنای یکسان بودن مالک یا امنیت آنها نیست.
۷. کیف پول دیجیتال واقعاً چه چیزی نگهداری میکند؟
یک تصور رایج این است که کیف پول، سکهها و توکنها را مانند یک کیف فیزیکی در خود نگهداری میکند.
اما در بسیاری از سامانههای بلاکچینی، داراییها در وضعیت دفترکل ثبت میشوند.
کیف پول معمولاً ابزار مدیریت کلیدها، ساخت تراکنش و تعامل با شبکه است.
وظایف کیف پول
تولید یا مدیریت کلید
نمایش داراییها
ایجاد تراکنش
امضای پیام یا تراکنش
ارتباط با شبکه
تعامل با قراردادهای هوشمند
نتیجه
از دست رفتن دستگاه کیف پول الزاماً به معنای از بین رفتن دارایی نیست؛ مشروط بر آنکه امکان بازیابی امن کلیدها وجود داشته باشد.
۸. امضای رمزنگاری چیست؟
امضای رمزنگاری یا امضای دیجیتال (Digital Signature) سازوکاری است که با استفاده از الگوریتمهای ریاضی، امکان بررسی اصالت رمزنگارانه و یکپارچگی پیام را فراهم میکند.
فرایند کلی
۱. پیام یا تراکنش آماده میشود.
۲. داده طبق قواعد الگوریتم پردازش میشود.
۳. امضا با استفاده از کلید خصوصی ایجاد میشود.
۴. امضا همراه با اطلاعات لازم ارائه میشود.
۵. اعتبارسنج با کلید عمومی یا داده مرتبط، امضا را بررسی میکند.
نتیجه
امضای معتبر نشان میدهد پیام با کلید خصوصی متناظر امضا شده است.
اما هویت واقعی شخص یا قانونی بودن محتوای پیام را بهتنهایی ثابت نمیکند.
۹. امضای دیجیتال با امضای دستی چه تفاوتی دارد؟
امضای دستی معمولاً یک نشانه ظاهری است که برای انتساب سند به شخص استفاده میشود.
اما امضای دیجیتال بر پایه محاسبات رمزنگاری ایجاد میشود و به داده مشخصی وابسته است.
ویژگیهای امضای دیجیتال
امکان بررسی ریاضی اعتبار
وابستگی به پیام امضاشده
دشواری جعل بدون کلید خصوصی
امکان بررسی تغییر پیام
قابلیت استفاده در سامانههای خودکار
محدودیت
اگر کلید خصوصی سرقت شود، ممکن است امضای معتبر از نظر رمزنگاری توسط شخص غیرمجاز ایجاد شود.
بنابراین امنیت کلید و هویتسنجی اهمیت اساسی دارند.
۱۰. الگوریتم ECDSA چگونه کار میکند؟
ECDSA مخفف Elliptic Curve Digital Signature Algorithm است.
این الگوریتم از ریاضیات منحنیهای بیضوی برای ایجاد و بررسی امضا استفاده میکند.
کاربرد در بلاکچین
در بیتکوین، ECDSA با منحنی secp256k1 یکی از سازوکارهای امضای تراکنش است.
در حسابهای معمول اتریوم نیز ECDSA مبتنی بر secp256k1 استفاده میشود.
ویژگی
امنیت این الگوریتم به دشواری محاسباتی مسائل مشخصی در رمزنگاری منحنی بیضوی وابسته است.
نکته تخصصی
استفاده نادرست از مقادیر موقتی امضا یا ضعف در تولید اعداد تصادفی میتواند امنیت کلید خصوصی را به خطر اندازد.
۱۱. امضای Schnorr چیست؟
امضای Schnorr یکی دیگر از سازوکارهای امضای دیجیتال است.
بیتکوین از امضاهای Schnorr در چارچوب ارتقای Taproot برای برخی انواع خروجی استفاده میکند.
مزایای فنی
در طراحیهای مناسب، این خانواده از امضاها میتواند قابلیتهایی مانند ترکیب امضا و ساختارهای پیشرفتهتر امضای چندطرفه را پشتیبانی کند.
نکته
استفاده از Schnorr بهتنهایی تمام مسائل امنیت کیف پول یا مدیریت دارایی را حل نمیکند.
پیادهسازی صحیح و مدیریت امن کلید همچنان ضروری است.
۱۲. تراکنش بلاکچینی چیست؟
تراکنش (Transaction) مجموعهای ساختاریافته از دادههاست که درخواست تغییر وضعیت دفترکل را مطابق قواعد شبکه بیان میکند.
نمونه
در یک انتقال دارایی، تراکنش ممکن است شامل اطلاعاتی مانند:
فرستنده یا ورودیهای قابل خرج
مقصد
مقدار
کارمزد
دادههای لازم برای اعتبارسنجی
امضای رمزنگاری
باشد.
ساختار دقیق تراکنش به شبکه بستگی دارد.
۱۳. تراکنش چگونه معتبر میشود؟
اعتبار تراکنش صرفاً با وجود امضای دیجیتال تعیین نمیشود.
گرهها باید مجموعهای از قواعد را بررسی کنند.
بررسیهای رایج
ساختار: دادهها با قالب مورد انتظار شبکه سازگار باشند.
امضا: امضای لازم معتبر باشد.
اختیار: شرایط خرجکردن یا اجرای عملیات رعایت شده باشند.
موجودی یا خروجی: منابع لازم برای تراکنش موجود باشند.
کارمزد: قواعد مربوط رعایت شده باشند.
تکرار: تراکنش با قواعد جلوگیری از بازپخش یا دوبارهخرجکردن سازگار باشد.
اجرای قرارداد: در صورت وجود، شرایط و منطق قرارداد رعایت شوند.
نتیجه
امضای معتبر یکی از شروط احتمالی اعتبار است، نه تمام آن.
۱۴. مدل حسابمحور چیست؟
در مدل حسابمحور (Account-Based Model)، وضعیت شبکه شامل حسابها و اطلاعات مربوط به آنهاست.
اتریوم نمونه شناختهشده این معماری است.
مثال
حساب الف دارای ۱۰ واحد دارایی است.
کاربر قصد دارد ۳ واحد منتقل کند.
سامانه باید قواعد اعتبار تراکنش، موجودی و هزینههای مربوط را بررسی کند.
در صورت اجرای موفق، وضعیت حسابها تغییر میکند.
مزیت مفهومی
این مدل برای نمایش وضعیت حسابها و تعامل با قراردادهای هوشمند مناسب است.
۱۵. مدل UTXO چیست؟
UTXO مخفف Unspent Transaction Output است.
در این مدل، دارایی قابل خرج بهصورت خروجیهای خرجنشده تراکنش نمایش داده میشود.
بیتکوین از این مدل استفاده میکند.
مثال
فرض کنید کاربر دو خروجی خرجنشده به ارزشهای ۲ و ۳ واحد دارد.
برای پرداخت ۴ واحد، میتواند از هر دو خروجی استفاده کند.
تراکنش جدید ممکن است یک خروجی برای گیرنده و خروجی دیگری برای باقیمانده ایجاد کند.
کارمزد نیز از تفاوت مجموع ورودیها و خروجیها حاصل میشود.
نکته
UTXOها بهمعنای حساب بانکی با موجودی واحد نیستند؛ بلکه خروجیهای مستقلی هستند که شرایط خرجکردن دارند.
۱۶. مقایسه مدل حساب و UTXO
| ویژگی | مدل حساب | مدل UTXO |
|---|---|---|
| نمایش دارایی | وضعیت حساب | خروجیهای خرجنشده |
| نمونه | اتریوم | بیتکوین |
| کنترل تکرار | سازوکارهایی مانند Nonce | جلوگیری از خرج مجدد خروجی |
| تغییر وضعیت | بهروزرسانی حساب و قرارداد | مصرف و ایجاد خروجی |
| برنامهپذیری | وابسته به معماری شبکه | وابسته به قواعد اسکریپت و پروتکل |
هیچیک از این مدلها بهصورت مطلق برای همه کاربردها برتر نیست.
۱۷. Nonce چیست؟
Nonce در تراکنشهای حسابمحور مانند تراکنشهای معمول اتریوم، برای مدیریت ترتیب و جلوگیری از اجرای مجدد نامعتبر تراکنشها استفاده میشود.
مثال
اگر حسابی تراکنشی با Nonce مشخص ارسال کند، شبکه طبق قواعد خود بررسی میکند که این مقدار با وضعیت حساب سازگار باشد.
اهمیت
Nonce به جلوگیری از برخی سناریوهای بازپخش و ناسازگاری ترتیب تراکنش کمک میکند.
اما مفهوم Nonce در همه پروتکلها کاربرد و تعریف یکسانی ندارد.
۱۸. حمله بازپخش چیست؟
حمله بازپخش (Replay Attack) زمانی رخ میدهد که داده یا امضای معتبر قبلی، در زمینهای نامناسب دوباره استفاده شود.
مثال مفهومی
اگر امضای یک تراکنش بدون محدودیت کافی به شبکه یا زمینه مشخص ایجاد شود، ممکن است در شرایطی امکان استفاده مجدد از آن وجود داشته باشد.
روشهای کاهش خطر
شناسه زنجیره
Nonce
محدودسازی دامنه امضا
تاریخ انقضا
طراحی صحیح قالب پیام
استانداردهایی مانند EIP-155 و EIP-712 به برخی جنبههای این مسئله مرتبطاند.
۱۹. شناسه تراکنش چیست؟
شناسه تراکنش یا Transaction Hash معمولاً مقداری رمزنگارانه است که برای شناسایی تراکنش در شبکه استفاده میشود.
کاربرد
کاربر میتواند با استفاده از شناسه تراکنش، وضعیت آن را در مرورگر بلاکچین بررسی کند.
نکته
وجود شناسه تراکنش بهتنهایی اثبات نمیکند که تراکنش نهایی شده یا انتقال مورد انتظار با موفقیت انجام شده است.
باید وضعیت، نتیجه اجرا و شرایط نهاییشدن بررسی شوند.
۲۰. امضای پیام با امضای تراکنش چه تفاوتی دارد؟
در بعضی کیف پولها، کاربر میتواند بدون ارسال تراکنش روی زنجیره، یک پیام را امضا کند.
کاربردهای مشروع
اثبات کنترل کیف پول
ورود به سامانه
تأیید درخواست مشخص
ایجاد مجوزهای ساختاریافته
خطر
بعضی امضاهای خارج از زنجیره ممکن است برای اعطای مجوز یا اجرای عملیات مالی بعدی استفاده شوند.
بنابراین عبارت «فقط یک امضاست و هزینه گس ندارد» به معنای بیخطر بودن درخواست نیست.
۲۱. استاندارد EIP-712 چیست؟
EIP-712 روشی برای امضای دادههای ساختاریافته در اکوسیستم اتریوم تعریف میکند.
هدف
کمک به نمایش و امضای پیامهایی با ساختار مشخص، بهجای رشتههای مبهم.
کاربردها
احراز هویت
سفارشهای معاملاتی
مجوزهای مشخص
تعامل با قراردادهای هوشمند
محدودیت
ساختاریافته بودن پیام، مشروعیت درخواست را تضمین نمیکند.
کاربر همچنان باید مقصد، مجوزها و پیامدهای امضا را بررسی کند.
۲۲. مجوز خرجکردن توکن چیست؟
در توکنهای ERC-20، سازوکار Allowance میتواند به حساب یا قرارداد دیگری اجازه دهد مقدار مشخصی از توکن را از طرف دارنده منتقل کند.
مثال
کاربر برای استفاده از یک برنامه غیرمتمرکز، به قرارداد آن مجوز خرجکردن توکن میدهد.
ریسک
اگر مجوز بسیار گسترده باشد و قرارداد مجاز آسیبپذیر یا مخرب باشد، دارایی کاربر ممکن است در معرض خطر قرار گیرد.
راهکار
بررسی نشانی قرارداد
محدودکردن مقدار مجوز
خودداری از مجوزهای غیرضروری
بازبینی دورهای مجوزها
لغو مجوزهای مشکوک
۲۳. کیف پول امانی و غیرامانی
کیف پول امانی (Custodial)
در این مدل، یک ارائهدهنده خدمات ممکن است کلیدها یا اختیار انتقال دارایی را از طرف کاربر مدیریت کند.
کیف پول غیرامانی (Non-Custodial)
در این مدل، کاربر یا سازوکار تحت کنترل او مسئول مدیریت کلیدها و اختیار تراکنش است.
مقایسه
| معیار | امانی | غیرامانی |
|---|---|---|
| مدیریت کلید | ارائهدهنده خدمات | کاربر یا سازوکار تحت کنترل او |
| بازیابی دسترسی | وابسته به ارائهدهنده | وابسته به طراحی کیف پول |
| ریسک اصلی | ریسک متولی | ریسک مدیریت کلید |
| کنترل مستقیم | ممکن است محدود باشد | معمولاً بیشتر |
| مسئولیت عملیاتی | بیشتر بر عهده متولی | بیشتر بر عهده کاربر |
هیچ مدلی بدون ریسک نیست.
۲۴. کیف پول چندامضایی چیست؟
کیف پول چندامضایی (Multisignature Wallet) برای اجرای بعضی عملیات به تأیید چند کلید یا مشارکتکننده نیاز دارد.
مثال
در ساختار ۲ از ۳، سه کلید تعریف شدهاند و برای انجام عملیات مشخص، تأیید دو کلید لازم است.
کاربردها
خزانه سازمانی
مدیریت دارایی شرکت
صندوقهای سرمایهگذاری
مشارکتهای تجاری
مدیریت مشترک منابع
مزیت
وابستگی به یک کلید منفرد کاهش مییابد.
محدودیت
اگر چند امضاکننده تبانی کنند یا فرایند تصویب ضعیف باشد، همچنان امکان سوءاستفاده وجود دارد.
۲۵. محاسبات چندجانبه امن و مدیریت کلید
MPC مخفف Multi-Party Computation است.
در برخی معماریهای مبتنی بر MPC، عملیات رمزنگاری میان چند مشارکتکننده انجام میشود، بدون آنکه الزاماً کلید خصوصی کامل در یک نقطه بازسازی شود.
کاربرد
نگهداری سازمانی دارایی
مدیریت مشترک اختیار امضا
کاهش برخی ریسکهای تمرکز کلید
تفاوت با چندامضایی
در چندامضایی، معمولاً قواعد تأیید چند امضا در سطح پروتکل یا قرارداد تعریف میشوند.
در بعضی طرحهای MPC، چند مشارکتکننده در تولید یک امضای معتبر همکاری میکنند.
این دو معماری از نظر فنی و عملیاتی یکسان نیستند.
۲۶. قرارداد هوشمند و مالکیت دیجیتال
در بعضی شبکهها، مالکیت یا اختیار مدیریت دارایی توسط منطق قرارداد هوشمند تعیین میشود.
مثال
یک NFT ممکن است در قرارداد ERC-721 ثبت شده باشد.
قرارداد، مالک شناسه مشخصی از توکن را نگهداری میکند.
نکته مهم
مالکیت NFT لزوماً به معنای مالکیت حق نشر، حق تکثیر یا حقوق تجاری اثر مرتبط نیست.
این حقوق به قوانین و شرایط قرارداد وابستهاند.
۲۷. توکنسازی دارایی واقعی و مسئله مالکیت
توکنسازی دارایی واقعی (Real-World Asset Tokenization) به نمایش حقوق یا منافع مرتبط با داراییهای خارج از زنجیره از طریق توکن اشاره دارد.
مثال
یک شرکت قصد دارد حقوق اقتصادی مرتبط با یک دارایی را بهصورت توکن نمایش دهد.
پرسشهای ضروری
دارایی واقعی متعلق به چه کسی است؟
ناشر توکن چه شخصیت حقوقی دارد؟
دارنده توکن چه حقوقی دریافت میکند؟
انتقال توکن چه اثر حقوقی دارد؟
چه نهادی از دارایی پشتیبانی میکند؟
در صورت اختلاف چه مرجعی صالح است؟
اصل مهم
انتقال توکن روی بلاکچین، بهتنهایی انتقال مالکیت قانونی دارایی واقعی را تضمین نمیکند.
۲۸. اعتبار تراکنش و اعتبار حقوقی
باید میان سه نوع اعتبار تفاوت گذاشت.
اعتبار فنی
تراکنش با قواعد رمزنگاری و پروتکل سازگار است.
اعتبار اقتصادی
تراکنش با منطق اقتصادی و شرایط تعهدات مرتبط سازگار است.
اعتبار حقوقی
تراکنش از نظر قوانین و قراردادهای لازمالاجرا معتبر و قابل استناد است.
مثال
ممکن است انتقال یک توکن از نظر شبکه معتبر باشد، اما به دلیل نقض قرارداد، تقلب یا نبود اختیار قانونی، مورد اختلاف حقوقی قرار گیرد.
۲۹. امضای الکترونیکی و امضای دیجیتال در حقوق
اصطلاح امضای الکترونیکی مفهومی حقوقی و گستردهتر است.
امضای دیجیتال یکی از روشهای فنی ایجاد امضای الکترونیکی است.
در ایران
قانون تجارت الکترونیکی مصوب ۱۳۸۲، مفاهیمی مانند امضای الکترونیکی و امضای الکترونیکی مطمئن را تعریف کرده است.
اما هر امضای بلاکچینی الزاماً تمام شرایط قانونی امضای الکترونیکی مطمئن را احراز نمیکند.
نکته
برای کاربردهای رسمی، باید هویت امضاکننده، شرایط صدور و نگهداری کلید، تمامیت سند و الزامات قانونی مربوط بررسی شود.
۳۰. اثبات مالکیت بدون افشای اطلاعات
در برخی معماریها میتوان از روشهای رمزنگاری پیشرفته برای اثبات ویژگی مشخصی بدون افشای تمام اطلاعات استفاده کرد.
مثال
کاربر ممکن است بخواهد ثابت کند شرایط لازم برای استفاده از یک خدمت را دارد، بدون آنکه همه اطلاعات شخصی خود را منتشر کند.
فناوری مرتبط
اثبات دانش صفر (Zero-Knowledge Proof) از خانواده روشهایی است که میتواند برای اثبات برخی گزارهها بدون افشای شاهد محرمانه استفاده شود.
محدودیت
این فناوری بهتنهایی مسئله هویت قانونی، صحت داده اولیه یا مدیریت مجوزها را حل نمیکند.
۳۱. کاربرد در صنایع فرهنگی و مالکیت فکری
در صنایع فرهنگی و خلاق، مالکیت آثار دیجیتال و حقوق بهرهبرداری از آنها اهمیت زیادی دارد.
مثال
یک هنرمند اثر دیجیتال خود را منتشر میکند.
اطلاعاتی درباره اثر، شناسه دیجیتال و شرایط استفاده در سامانه ثبت میشود.
فرصتها
ثبت سوابق انتشار
مدیریت مجوزهای استفاده
پیگیری برخی انتقالهای قراردادی
تسهیل پرداختهای مرتبط با بهرهبرداری
اعتبارسنجی نسخههای دیجیتال
محدودیت
ثبت توکن یا هش اثر بهتنهایی اثبات قطعی مالکیت فکری نیست.
حقوق مؤلف، قراردادها، احراز هویت و مقررات مربوط همچنان تعیینکنندهاند.
۳۲. کاربرد در زنجیره تأمین
در زنجیره تأمین، امضای دیجیتال میتواند برای انتساب برخی رویدادها به مشارکتکنندگان مجاز استفاده شود.
مثال
تولیدکننده، گواهی کنترل کیفیت محصول را امضا میکند.
شرکت حملونقل، تحویل محموله را ثبت میکند.
خریدار، دریافت کالا را تأیید میکند.
ارزش ایجادشده
امکان بررسی اینکه کدام حساب یا سازمان مجاز، چه اطلاعاتی را تأیید کرده است.
محدودیت
امضای معتبر، صحت فیزیکی کالا یا اجرای واقعی فرایند را تضمین نمیکند.
۳۳. کاربرد در تجهیزات پزشکی
در حوزه تجهیزات پزشکی، اعتبار اسناد و سوابق اهمیت زیادی دارد.
کاربردهای احتمالی
امضای گواهی کنترل کیفیت
ثبت تحویل تجهیزات
اعتبارسنجی اسناد فنی
ثبت سوابق خدمات پس از فروش
مدیریت مجوز دسترسی به اسناد
بررسی تاریخچه تغییرات
معماری پیشنهادی
اسناد اصلی در سامانه امن نگهداری شوند و در صورت وجود ضرورت، هش یا تعهد رمزنگارانه مناسب آنها در دفترکل ثبت شود.
اطلاعات حساس نباید بدون بررسی الزامات امنیتی و حقوقی در بلاکچین عمومی منتشر شوند.
۳۴. کاربرد در سلامت دیجیتال
در سلامت دیجیتال، امضای دیجیتال میتواند برای تأیید برخی اسناد و رویدادها استفاده شود.
مثال
پزشک مجاز، سند الکترونیکی مشخصی را امضا میکند.
سامانه میتواند اعتبار امضا و تمامیت سند را بررسی کند.
الزامات تکمیلی
احراز هویت حرفهای
کنترل دسترسی
محرمانگی اطلاعات بیمار
ثبت زمان معتبر
مدیریت ابطال اعتبار
رعایت قوانین سلامت و حفاظت از داده
نتیجه
امضای رمزنگاری باید در کنار زیرساخت هویت و مسئولیت حرفهای استفاده شود.
۳۵. مطالعه موردی فرضی: گواهی دیجیتال قابل اعتبارسنجی
فرض کنید یک نهاد آموزشی قصد دارد گواهیهای صادرشده را بهصورت دیجیتال قابل بررسی کند.
مرحله اول: صدور
گواهی با شناسه مشخص و اطلاعات لازم تولید میشود.
مرحله دوم: امضا
صادرکننده مجاز، گواهی را با سازوکار امضای معتبر امضا میکند.
مرحله سوم: ثبت
هش یا تعهد مناسب گواهی در سامانه ثبت میشود.
مرحله چهارم: ارائه
دارنده گواهی آن را به شخص ثالث ارائه میکند.
مرحله پنجم: اعتبارسنجی
دریافتکننده میتواند امضا، وضعیت اعتبار و تطبیق سند را بررسی کند.
مرحله ششم: ابطال
در صورت نیاز، وضعیت ابطال یا تعلیق گواهی از مرجع معتبر استعلام میشود.
نتیجه
این معماری میتواند جعل یا تغییر غیرمجاز اسناد را دشوارتر و اعتبارسنجی را سادهتر کند.
اما استفاده از بلاکچین باید با راهکارهای جایگزین مانند زیرساخت کلید عمومی و خدمات امضای دیجیتال مقایسه شود.
۳۶. تهدیدهای رایج علیه مالکیت دیجیتال
سرقت کلید خصوصی
مهاجم اختیار امضای تراکنش را به دست میآورد.
فیشینگ
کاربر به وبسایت یا برنامه جعلی هدایت میشود.
امضای مخرب
کاربر بدون آگاهی، مجوز یا پیام خطرناک را امضا میکند.
قرارداد آسیبپذیر
نقص قرارداد میتواند موجب انتقال یا مسدودشدن دارایی شود.
سوءاستفاده از مجوزها
قرارداد مجاز ممکن است از Allowance گسترده سوءاستفاده کند.
خطای انسانی
ارسال دارایی به نشانی اشتباه یا انتخاب شبکه نادرست ممکن است باعث زیان شود.
خطر متولی
در کیف پول امانی، اختلال یا سوءاستفاده ارائهدهنده خدمات میتواند دارایی را در معرض خطر قرار دهد.
۳۷. اصول امنیت مالکیت دیجیتال
۱. حفاظت از کلید خصوصی و عبارت بازیابی.
۲. استفاده از کیف پول معتبر.
۳. بررسی مستقل نشانی مقصد.
۴. شناخت نوع پیام یا تراکنش پیش از امضا.
۵. محدودسازی مجوزهای خرجکردن.
۶. استفاده از چندامضایی یا سازوکار مناسب برای دارایی سازمانی.
۷. تفکیک کیف پول عملیاتی و خزانه.
۸. تهیه نسخه پشتیبان امن.
۹. کنترل دسترسی و ثبت رویدادهای مدیریتی.
۱۰. بازبینی دورهای قراردادها و مجوزها.
۱۱. تدوین فرایند واکنش به حادثه.
۱۲. بررسی الزامات حقوقی و مسئولیت متولیان.
۳۸. مدل پیشنهادی حاکمیت دارایی دیجیتال سازمانی
برای سازمانهایی که دارایی دیجیتال نگهداری یا مدیریت میکنند، میتوان ساختاری چندلایه تعریف کرد.
لایه اول: سیاست مالکیت
مشخصکردن مالک قانونی دارایی و حقوق مرتبط.
لایه دوم: مدیریت اختیار
تعریف اشخاص مجاز برای پیشنهاد و تأیید تراکنش.
لایه سوم: امنیت کلید
استفاده از ابزارها و فرایندهای امن مدیریت کلید.
لایه چهارم: کنترل تراکنش
اعمال سقف اختیار، کنترل مقصد و تأیید چندمرحلهای.
لایه پنجم: ثبت و حسابرسی
نگهداری سوابق تصمیمها و تراکنشها.
لایه ششم: انطباق حقوقی
بررسی قراردادها، مقررات و مسئولیتها.
نتیجه
مالکیت دیجیتال سازمانی نباید تنها به در اختیار داشتن یک عبارت بازیابی یا کلید خصوصی تقلیل یابد.
۳۹. چکلیست اعتبارسنجی تراکنش
پیش از تأیید یک تراکنش، این موارد بررسی شوند:
شبکه انتخابشده صحیح است.
نشانی مقصد مستقل بررسی شده است.
نوع دارایی و قرارداد مشخص است.
مقدار انتقال درست است.
کارمزد قابل قبول است.
تراکنش یا پیام قابل فهم است.
مجوزهای اضافی شناسایی شدهاند.
قرارداد مقصد معتبر و بررسیشده است.
شرایط قانونی و سازمانی رعایت شدهاند.
تأییدکنندگان مجاز مشخص هستند.
نتیجه تراکنش پس از اجرا بررسی میشود.
مستندات لازم نگهداری میشوند.
۴۰. پرسشهای متداول
آیا داشتن کلید خصوصی به معنای مالکیت قانونی دارایی است؟
خیر. کلید خصوصی میتواند اختیار فنی ایجاد تراکنش را فراهم کند، اما مالکیت قانونی به قواعد حقوقی و قراردادی وابسته است.
آیا امضای دیجیتال قابل جعل است؟
در الگوریتم امن و پیادهسازی صحیح، جعل امضا بدون کلید خصوصی باید از نظر محاسباتی دشوار باشد. اما سرقت کلید یا ضعف پیادهسازی میتواند امنیت را از بین ببرد.
آیا نشانی کیف پول همان کلید عمومی است؟
الزاماً خیر. نشانی ممکن است از کلید عمومی یا ساختارهای دیگر مشتق شود.
آیا امضای پیام بدون پرداخت کارمزد بیخطر است؟
خیر. بعضی امضاها ممکن است مجوزهای مالی یا عملیاتی ایجاد کنند.
آیا تراکنش دارای امضای معتبر همیشه اجرا میشود؟
خیر. تراکنش باید سایر قواعد شبکه را نیز رعایت کند.
آیا مالک NFT مالک حقوق مؤلف اثر است؟
الزاماً خیر. حقوق مالکیت فکری به قانون و شرایط قرارداد بستگی دارد.
آیا کیف پول چندامضایی امنیت را تضمین میکند؟
خیر. این روش برخی ریسکها را کاهش میدهد، اما به مدیریت صحیح امضاکنندگان و فرایندها وابسته است.
آیا تراکنش ثبتشده در بلاکچین قابل بازگشت است؟
در بسیاری از شبکهها بازگرداندن مستقیم تراکنش نهاییشده بهسادگی امکانپذیر نیست. اما شرایط به پروتکل، قرارداد و سازوکارهای حقوقی یا عملیاتی وابسته است.
آیا امضای بلاکچینی در ایران اعتبار قانونی دارد؟
اعتبار حقوقی به شرایط امضا، احراز هویت، نوع سند و مقررات مربوط وابسته است. هر امضای بلاکچینی بهصورت خودکار امضای الکترونیکی مطمئن محسوب نمیشود.
آیا بلاکچین اختلاف مالکیت را حل میکند؟
بهتنهایی خیر. بلاکچین میتواند سوابق و شواهدی فراهم کند، اما حل اختلاف ممکن است به قرارداد، داوری یا مرجع قضایی نیاز داشته باشد.
جمعبندی
مالکیت دیجیتال در بلاکچین بر ترکیبی از قواعد فنی، سازوکارهای رمزنگاری و حقوق قانونی استوار است.
کلید خصوصی و امضای دیجیتال میتوانند اختیار فنی انجام تراکنش را اثبات کنند. گرههای شبکه نیز با بررسی امضا، موجودی، شرایط خرجکردن و سایر قواعد پروتکل، اعتبار تراکنش را تعیین میکنند.
اما کنترل یک حساب یا انتقال موفق یک توکن، بهتنهایی به معنای اثبات مالکیت قانونی، مشروعیت انتقال یا صحت ادعاهای مربوط به دارایی واقعی نیست.
این تمایز در طراحی زیرساختهای اقتصادی، سازمانی و حقوقی بلاکچین اهمیت بنیادین دارد.
برای کاربردهایی مانند مالکیت فکری، تجهیزات پزشکی، زنجیره تأمین و گواهیهای دیجیتال، باید رمزنگاری و اعتبارسنجی تراکنش با احراز هویت، قراردادهای حقوقی، مدیریت کلید و سازوکارهای حاکمیت ترکیب شود.
اصل راهبردی: امضای رمزنگاری، اختیار فنی را اثبات میکند؛ اما مالکیت معتبر و قابل حمایت، به پیوند میان فناوری، هویت، قرارداد و قانون نیاز دارد.
منابع و مراجع تخصصی
۱. NIST — Digital Signature Standard (FIPS 186-5)
https://doi.org/10.6028/NIST.FIPS.186-5
۲. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۳. Bitcoin — Developer Guide: Transactions
https://developer.bitcoin.org/devguide/transactions.html
۴. Bitcoin — BIP-340: Schnorr Signatures
https://github.com/bitcoin/bips/blob/master/bip-0340.mediawiki
۵. Ethereum — Accounts
https://ethereum.org/en/developers/docs/accounts/
۶. Ethereum — Transactions
https://ethereum.org/en/developers/docs/transactions/
۷. Ethereum — EIP-155: Simple Replay Attack Protection
https://eips.ethereum.org/EIPS/eip-155
۸. Ethereum — EIP-712: Typed Structured Data Hashing and Signing
https://eips.ethereum.org/EIPS/eip-712
۹. Ethereum — ERC-20 Token Standard
https://eips.ethereum.org/EIPS/eip-20
۱۰. Ethereum — ERC-721 Non-Fungible Token Standard
https://eips.ethereum.org/EIPS/eip-721
۱۱. W3C — Verifiable Credentials Data Model
https://www.w3.org/TR/vc-data-model-2.0/
۱۲. قانون تجارت الکترونیکی جمهوری اسلامی ایران، مصوب ۱۳۸۲، بهویژه مواد مربوط به امضای الکترونیکی و امضای الکترونیکی مطمئن.
یادداشت تحریریه: این مقاله آموزشی است و جایگزین مشاوره تخصصی امنیت اطلاعات یا بررسی حقوقی معاملات و داراییهای دیجیتال نیست. اعتبار حقوقی هر نوع مالکیت یا امضا باید بر اساس قوانین حاکم و شرایط واقعی بررسی شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.