مسئله فرماندهان بیزانسی و اعتماد در شبکه
این مقاله مفهوم «مسئله فرماندهان بیزانسی و اعتماد در شبکه» را در چارچوب دانشنامه بلاکچین بررسی میکند. تمرکز بر تعریف دقیق، سازوکار، کاربرد و محدودیتهای عملی است تا مخاطب بتواند میان امکان فنی و ارزش واقعی کسبوکار تفاوت بگذارد.
فهرست مطالب
- مسئله فرماندهان بیزانسی و اعتماد در شبکه؛ از هماهنگی در شرایط بیاعتمادی تا اجماع در بلاکچین
- ۱. چرا اعتماد در شبکههای توزیعشده مسئله است؟
- ۲. داستان فرماندهان بیزانسی چیست؟
- نکته اصلی
- ۳. مثال سه فرمانده
- ۴. خطای بیزانسی چیست؟
- نمونه رفتارها
- تفاوت با خرابی معمولی
- ۵. تحمل خطای بیزانسی چیست؟
- ایمنی (Safety)
- پیشرفت (Liveness)
- تفاوت مهم
- ۶. چرا در بعضی الگوریتمها به بیش از سه برابر گرههای خرابکار نیاز داریم؟
- مثال
- محدودیت مهم
- ۷. چرا سه گره برای تحمل یک خائن کافی نیست؟
- ۸. اعتماد در بلاکچین چگونه بازتعریف میشود؟
- اجزای این مدل
- نکته
- ۹. آیا بلاکچین واقعاً بدون اعتماد است؟
- اعتمادهای باقیمانده
- ۱۰. اجماع چه ارتباطی با مسئله بیزانسی دارد؟
- هدف
- پرسش اصلی
- ۱۱. الگوریتم PBFT چیست؟
- ویژگیهای مهم
- محدودیت
- ۱۲. اثبات کار چگونه به مسئله اعتماد پاسخ میدهد؟
- منطق امنیتی
- تفاوت با PBFT
- ۱۳. اثبات سهام چگونه عمل میکند؟
- سازوکار کلی
- مثال اتریوم
- نکته
- ۱۴. مقایسه مدلهای اجماع
- ۱۵. مسئله دوبارهخرجکردن چیست؟
- مثال
- نقش اجماع
- ۱۶. نهاییشدن تراکنش چیست؟
- نهاییشدن احتمالاتی
- نهاییشدن پروتکلی یا اقتصادی
- نکته
- ۱۷. چه زمانی شبکه با اختلاف مواجه میشود؟
- ۱۸. فورک چیست؟
- انشعاب موقت
- تغییر قواعد
- نکته
- ۱۹. حمله سیبیل و مسئله هویت
- راهکارهای مقابله
- ۲۰. آیا اکثریت همیشه درست تصمیم میگیرد؟
- تفاوت مهم
- ۲۱. مسئله اوراکل و اعتماد به داده خارجی
- چالش
- ۲۲. کاربرد در شبکههای بینسازمانی
- مسئله
- راهکار قابل بررسی
- محدودیت
- ۲۳. مطالعه موردی فرضی: زنجیره تأمین تجهیزات پزشکی
- مسئله
- پاسخ فنی
- راهکار مکمل
- نتیجه
- ۲۴. مطالعه موردی فرضی: اصالتسنجی آثار فرهنگی
- مسئله
- نقش دفترکل
- محدودیت
- نیاز تکمیلی
- ۲۵. مطالعه موردی فرضی: تبادل داده سلامت
- هدف
- چالش
- پاسخ
- ۲۶. مدل سهلایه اعتماد در بلاکچین
- لایه اول: اعتماد فنی
- لایه دوم: اعتماد اقتصادی
- لایه سوم: اعتماد نهادی
- نتیجه
- ۲۷. چه زمانی استفاده از BFT مناسب است؟
- ۲۸. چالشهای پیادهسازی اجماع بیزانسی
- پیچیدگی ارتباطات
- تأخیر شبکه
- مدیریت عضویت
- تغییر رهبر
- مدیریت کلید
- حاکمیت
- ۲۹. رابطه مسئله بیزانسی با حکمرانی دیجیتال
- درسهای قابل استفاده
- ۳۰. چکلیست طراحی اعتماد در شبکه
- ۳۱. پرسشهای متداول
- مسئله فرماندهان بیزانسی چیست؟
- چرا این مسئله برای بلاکچین مهم است؟
- آیا بلاکچین مسئله بیزانسی را بهطور کامل حل کرده است؟
- آیا تمام شبکهها از قانون ۳f+۱ پیروی میکنند؟
- آیا PBFT همان اثبات سهام است؟
- آیا توافق اکثریت، صحت اطلاعات را تضمین میکند؟
- آیا شبکه بدون اعتماد به معنای حذف تمام اعتمادهاست؟
- آیا تعداد بیشتر گرهها همیشه امنیت را افزایش میدهد؟
- آیا الگوریتم BFT برای شبکه سازمانی مناسب است؟
- آیا امضای دیجیتال بهتنهایی مسئله اجماع را حل میکند؟
- جمعبندی
- منابع و مراجع تخصصی
مسئله فرماندهان بیزانسی و اعتماد در شبکه؛ از هماهنگی در شرایط بیاعتمادی تا اجماع در بلاکچین
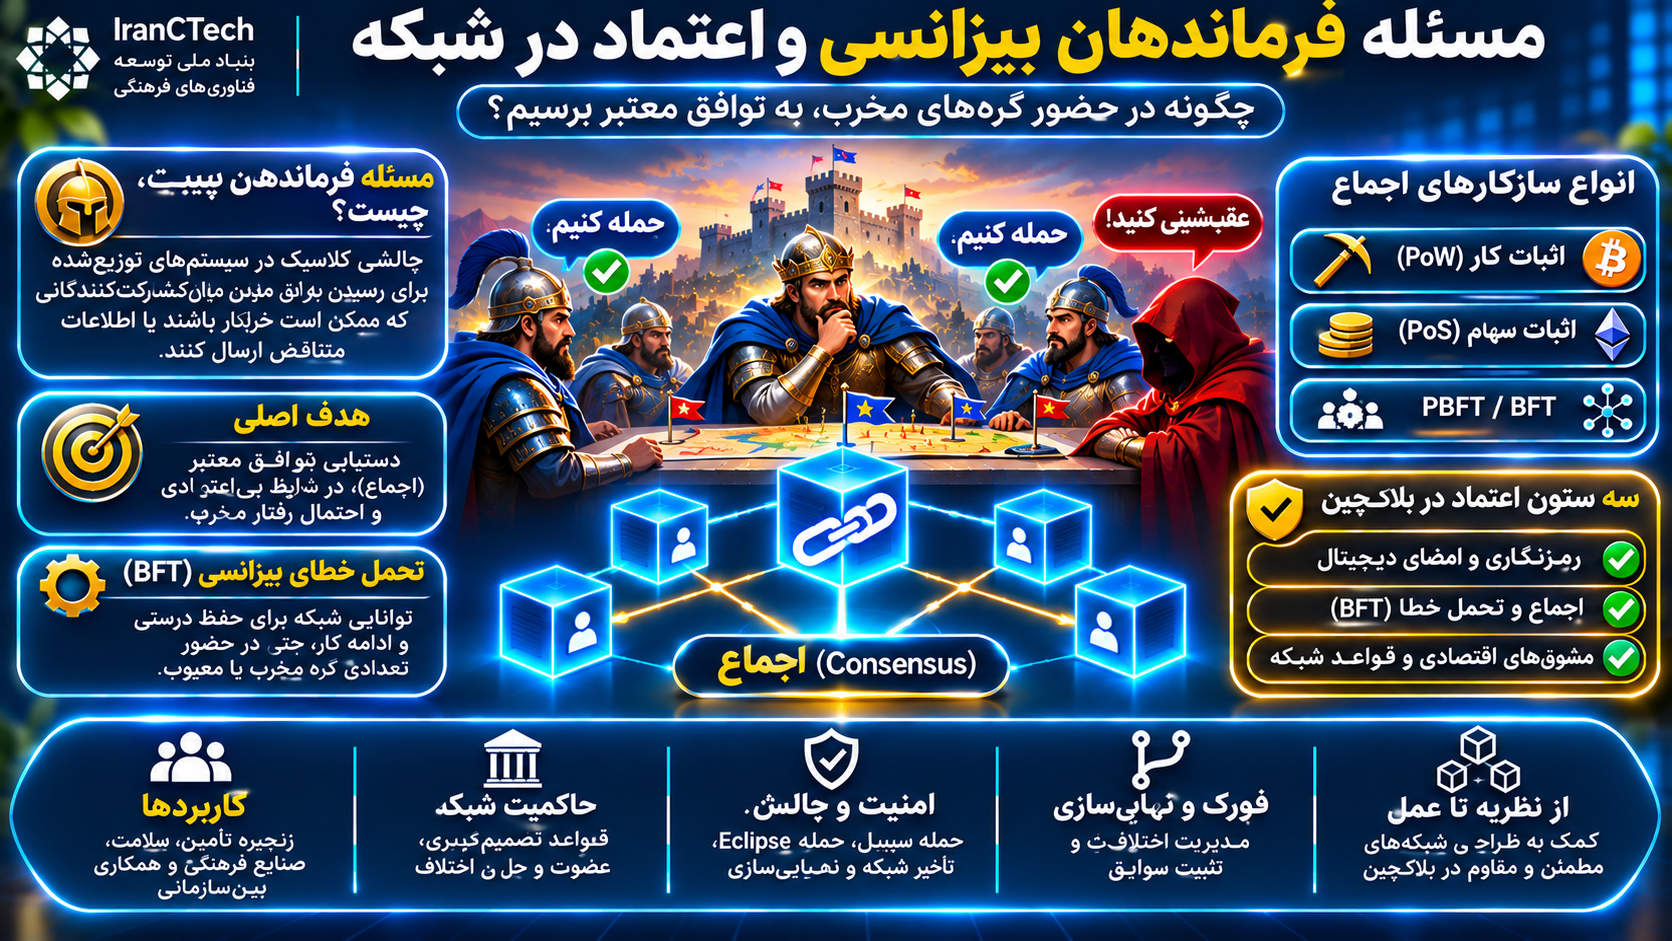
تصور کنید چند فرمانده نظامی، شهر واحدی را محاصره کردهاند. موفقیت عملیات به هماهنگی آنها وابسته است؛ اما ارتباطات تنها از طریق پیامرسان انجام میشود و احتمال دارد بعضی فرماندهان یا پیامرسانها اطلاعات نادرست منتقل کنند.
چگونه فرماندهان وفادار میتوانند با وجود احتمال خیانت، به تصمیمی مشترک برسند؟
این پرسش، صورت سادهشده یکی از مشهورترین مسائل علوم رایانه است: «مسئله فرماندهان بیزانسی» (Byzantine Generals Problem).
این مسئله، که در مقالهای علمی در سال ۱۹۸۲ توسط لزلی لمپورت، رابرت شوستاک و مارشال پیز صورتبندی شد، مبنایی برای شناخت دشواری هماهنگی میان رایانههایی است که ممکن است خراب شوند، اطلاعات متناقض ارسال کنند یا عامدانه رفتار مخرب داشته باشند.
فناوری بلاکچین نیز با مسئلهای مشابه روبهروست: هزاران گره باید درباره تراکنشها و وضعیت دفترکل توافق کنند، درحالیکه نمیتوان به همه مشارکتکنندگان اعتماد کرد.
در این مقاله، مسئله فرماندهان بیزانسی، مفهوم تحمل خطای بیزانسی، الگوریتمهای اجماع، تفاوت اثبات کار و اثبات سهام، نقش اعتماد رمزنگارانه و کاربردهای این مفاهیم در شبکههای سازمانی را بررسی میکنیم.
۱. چرا اعتماد در شبکههای توزیعشده مسئله است؟
در یک سامانه متمرکز، معمولاً مرجعی مشخص مسئول تصمیمگیری درباره وضعیت معتبر اطلاعات است.
برای مثال، یک بانک میتواند پایگاه داده مرکزی خود را مرجع ثبت موجودی حسابها قرار دهد.
اما در یک شبکه توزیعشده، چندین رایانه یا سازمان ممکن است بهطور همزمان در نگهداری و پردازش اطلاعات مشارکت داشته باشند.
در این شرایط، پرسشهای مهمی مطرح میشود:
اگر دو گره اطلاعات متفاوتی ارائه کنند، کدام معتبر است؟
اگر یک گره خراب شود، شبکه چگونه ادامه میدهد؟
اگر یک مشارکتکننده عمداً اطلاعات نادرست منتشر کند، چه اتفاقی میافتد؟
اگر ارتباطات با تأخیر انجام شوند، چگونه میتوان تصمیم مشترک گرفت؟
اگر چند مشارکتکننده با یکدیگر تبانی کنند، چه میزان از امنیت شبکه حفظ میشود؟
مسئله فرماندهان بیزانسی برای تحلیل همین نوع دشواریها اهمیت دارد.
۲. داستان فرماندهان بیزانسی چیست؟
فرض کنید چند فرمانده با نیروهای خود در اطراف شهری مستقر شدهاند.
برای موفقیت، همه فرماندهان وفادار باید درباره اقدام مشترک هماهنگ شوند.
دو تصمیم ممکن است وجود داشته باشد:
حمله: نیروها همزمان عملیات را آغاز کنند.
عقبنشینی: نیروها از حمله صرفنظر کنند.
مشکل این است که بعضی فرماندهان ممکن است خائن باشند.
فرمانده خائن میتواند به یک فرمانده پیام «حمله» و به فرمانده دیگر پیام «عقبنشینی» ارسال کند.
در نتیجه، اگر فرماندهان وفادار بدون سازوکار مناسب تصمیم بگیرند، ممکن است هماهنگی از بین برود.
نکته اصلی
مسئله صرفاً انتقال پیام نیست؛ بلکه رسیدن به تصمیم مشترک در حضور مشارکتکنندگانی است که ممکن است رفتار دلخواه و متناقض داشته باشند.
۳. مثال سه فرمانده
فرض کنید سه فرمانده به نامهای الف، ب و ج وجود دارند.
فرمانده الف پیشنهاد حمله میدهد.
فرمانده ب وفادار است.
فرمانده ج خائن است.
فرمانده ج ممکن است به الف اعلام کند که با حمله موافق است، اما به ب بگوید که باید عقبنشینی کرد.
اکنون فرماندهان وفادار باید تصمیم بگیرند کدام پیام را معتبر بدانند.
اگر تنها به ادعای هر پیامرسان اعتماد کنند، امکان رسیدن به تصمیم متناقض وجود دارد.
این مثال نشان میدهد که صرف دریافت پیام، تضمینی برای توافق نیست.
۴. خطای بیزانسی چیست؟
خطای بیزانسی (Byzantine Fault) نوعی خطا در سامانههای توزیعشده است که در آن یک جزء ممکن است رفتار دلخواه یا ناسازگار نشان دهد.
این رفتار میتواند ناشی از حمله، نقص نرمافزاری یا سایر عوامل باشد.
نمونه رفتارها
ارسال اطلاعات نادرست
ارسال پیامهای متفاوت به گیرندگان مختلف
عدم پاسخگویی
تغییر ترتیب پیامها
نقض قواعد پروتکل
تلاش برای فریب سایر گرهها
تفاوت با خرابی معمولی
در خطای توقفی (Crash Fault)، گره ممکن است صرفاً از کار بیفتد.
اما در خطای بیزانسی، گره میتواند همچنان فعال باشد و اطلاعات گمراهکننده تولید کند.
به همین دلیل، مقابله با خطای بیزانسی معمولاً دشوارتر است.
۵. تحمل خطای بیزانسی چیست؟
تحمل خطای بیزانسی (Byzantine Fault Tolerance یا BFT) به توانایی سامانه برای حفظ ویژگیهای مشخصی از صحت عملکرد در حضور تعدادی مشارکتکننده معیوب یا مخرب گفته میشود.
این ویژگیها معمولاً در دو گروه بررسی میشوند.
ایمنی (Safety)
گرههای درستکار نباید درباره تصمیمی که طبق پروتکل باید یکسان باشد، به نتایج ناسازگار برسند.
پیشرفت (Liveness)
سامانه باید تحت شرایط تعریفشده بتواند به تصمیمگیری و پردازش ادامه دهد.
تفاوت مهم
ممکن است یک سامانه برای حفظ ایمنی، در شرایط اختلال شدید موقتاً از پیشرفت بازبماند.
بنابراین ایمنی و پیشرفت دو ویژگی متمایز هستند و باید جداگانه ارزیابی شوند.
۶. چرا در بعضی الگوریتمها به بیش از سه برابر گرههای خرابکار نیاز داریم؟
در مدل کلاسیک اجماع بیزانسی با پیامهای فاقد امضای غیرقابلجعل و با فرضیات مشخص، برای تحمل (f) مشارکتکننده خرابکار، تعداد کل مشارکتکنندگان باید دستکم برابر باشد با:
[
n \geq 3f+1
]
در این رابطه:
(n): تعداد کل مشارکتکنندگان
(f): حداکثر تعداد مشارکتکنندگان خرابکار قابل تحمل
مثال
برای تحمل یک گره خرابکار، دستکم چهار گره لازم است.
برای تحمل دو گره خرابکار، دستکم هفت گره لازم است.
برای تحمل سه گره خرابکار، دستکم ده گره لازم است.
محدودیت مهم
این رابطه قانون عمومی تمام شبکههای بلاکچین نیست.
نتیجه به مدل ارتباطی، نوع پیامها، فرضیات رمزنگاری و الگوریتم اجماع وابسته است.
برای مثال، استفاده از امضاهای دیجیتال یا مدلهای متفاوت زمانبندی میتواند نتایج نظری و شرایط تحمل خطا را تغییر دهد.
۷. چرا سه گره برای تحمل یک خائن کافی نیست؟
در مدل کلاسیک پیامهای شفاهی مسئله فرماندهان بیزانسی، اگر تنها سه فرمانده وجود داشته باشند و یکی خائن باشد، ممکن است فرماندهان وفادار نتوانند همزمان تمام شروط توافق و اعتبار تصمیم را تضمین کنند.
مشکل آن است که یک فرمانده خائن میتواند روایتهای متفاوتی برای دیگران ایجاد کند.
فرماندهان وفادار در بعضی وضعیتها نمیتوانند تشخیص دهند کدام روایت ناشی از رفتار واقعی فرمانده دیگر و کدام ناشی از فریب است.
این نتیجه، یک محدودیت ریاضی در مدل مشخص مسئله است؛ نه صرفاً ضعف برنامهنویسی یا سرعت شبکه.
۸. اعتماد در بلاکچین چگونه بازتعریف میشود؟
در سامانههای سنتی، اعتماد ممکن است عمدتاً به یک سازمان یا مدیر مرکزی وابسته باشد.
در بلاکچین، بخشی از اعتماد به مجموعهای از قواعد قابل بررسی منتقل میشود.
اجزای این مدل
رمزنگاری: امکان بررسی امضاها و یکپارچگی اطلاعات.
اجماع: تعیین قواعد پذیرش وضعیت مشترک.
اعتبارسنجی مستقل: بررسی تراکنشها و بلاکها توسط گرهها.
مشوقهای اقتصادی: ایجاد هزینه یا پیامد برای برخی رفتارهای مخرب.
شفافیت پروتکل: امکان بررسی قواعد و عملکرد شبکه.
نکته
بلاکچین اعتماد را بهطور کامل حذف نمیکند.
بلکه موضوع اعتماد را تغییر میدهد؛ از اعتماد به یک متولی منفرد، به اعتماد مشروط به قواعد پروتکل، فرضیات امنیتی، نرمافزار و ساختار مشارکتکنندگان.
۹. آیا بلاکچین واقعاً بدون اعتماد است؟
اصطلاح Trustless در ادبیات بلاکچین رایج است، اما ممکن است گمراهکننده باشد.
منظور معمولاً این نیست که هیچ نوع اعتمادی لازم نیست.
بلکه در بعضی شبکهها، کاربران برای بررسی صحت تراکنشها نیازمند اعتماد کامل به یک واسطه خاص نیستند.
اعتمادهای باقیمانده
اعتماد به درستی پیادهسازی نرمافزار
اعتماد به امنیت الگوریتمهای رمزنگاری
اعتماد به فرضیات اجماع
اعتماد به مدیریت کلیدهای خصوصی
اعتماد به دادههای خارجی مورد استفاده قراردادها
اعتماد به سازوکارهای حاکمیت و ارتقا
بنابراین تعبیر دقیقتر، «کاهش نیاز به اعتماد به اشخاص مشخص» یا «حداقلسازی اعتماد» است.
۱۰. اجماع چه ارتباطی با مسئله بیزانسی دارد؟
اجماع در سامانههای توزیعشده به فرایندی گفته میشود که مشارکتکنندگان طبق قواعد مشخص به تصمیم یا وضعیت مشترک میرسند.
در شبکههای بلاکچینی، این وضعیت معمولاً به ترتیب و اعتبار تراکنشها یا بلاکها مربوط است.
هدف
جلوگیری از پذیرش همزمان تاریخچههای ناسازگار بهعنوان وضعیت نهایی معتبر، مطابق تضمینهای پروتکل.
پرسش اصلی
اگر دو تولیدکننده بلاک، دو نسخه متفاوت از تاریخچه را پیشنهاد کنند، شبکه چگونه تعیین میکند کدام نسخه پذیرفته شود؟
پاسخ به این پرسش به الگوریتم اجماع وابسته است.
۱۱. الگوریتم PBFT چیست؟
PBFT مخفف Practical Byzantine Fault Tolerance است.
این الگوریتم در پژوهش میگل کاسترو و باربارا لیسکوف در سال ۱۹۹۹ معرفی شد.
PBFT برای دستیابی به هماهنگی میان نسخههای تکرارشده یک خدمت در حضور خطاهای بیزانسی طراحی شده است.
ویژگیهای مهم
استفاده از پیامهای هماهنگی میان مشارکتکنندگان
تحمل تعداد مشخصی از خطاهای بیزانسی
ارائه تضمینهای ایمنی و پیشرفت تحت فرضیات تعریفشده
مناسببودن برای بعضی محیطهای دارای مجموعه مشارکتکنندگان شناختهشده
محدودیت
هزینه ارتباطات و هماهنگی با افزایش تعداد مشارکتکنندگان اهمیت بیشتری پیدا میکند.
به همین دلیل، استفاده مستقیم از PBFT کلاسیک در شبکههای بسیار بزرگ و باز با چالشهایی همراه است.
۱۲. اثبات کار چگونه به مسئله اعتماد پاسخ میدهد؟
در اثبات کار (Proof of Work)، مشارکت در تولید بلاک معتبر به انجام محاسبات پرهزینه وابسته است.
در بیتکوین، استخراجکنندگان برای یافتن بلاکی که شرایط هدف سختی را برآورده کند تلاش میکنند.
منطق امنیتی
تولید تاریخچه جایگزین معتبر به منابع محاسباتی نیاز دارد.
گرههای کامل نیز قواعد اعتبارسنجی را مستقل بررسی میکنند.
تفاوت با PBFT
اثبات کار بیتکوین نسخه مستقیم الگوریتم PBFT نیست.
مدل امنیتی آن بر قدرت محاسباتی، قواعد انتخاب زنجیره، فرضیات ارتباطی و مشوقهای اقتصادی استوار است.
همچنین نهاییشدن تراکنشها در بیتکوین ماهیتی احتمالاتی دارد.
۱۳. اثبات سهام چگونه عمل میکند؟
در اثبات سهام (Proof of Stake)، مشارکت در اعتبارسنجی به دارایی سهامگذاریشده و قواعد پروتکل وابسته است.
سازوکار کلی
اعتبارسنجها طبق شرایط شبکه مشارکت میکنند.
پیشنهاد و تأیید بلاک بر اساس قواعد مشخص انجام میشود.
رفتارهای مخرب قابل اثبات ممکن است با جریمه همراه باشند.
وضعیت نهایی طبق سازوکار اجماع تعیین میشود.
مثال اتریوم
اتریوم از سازوکار اثبات سهام و پروتکل نهاییسازی مبتنی بر آرای اعتبارسنجها استفاده میکند.
نکته
در شبکههای اثبات سهام، صرف تعداد گرهها معیار قدرت اجماع نیست.
توزیع سهام، وزن رأی و قواعد اعتبارسنجی اهمیت اساسی دارند.
۱۴. مقایسه مدلهای اجماع
| ویژگی | PBFT کلاسیک | اثبات کار | اثبات سهام |
|---|---|---|---|
| مبنای مشارکت | مجموعه مشخصی از نسخهها | قدرت محاسباتی | سهام و قواعد پروتکل |
| تحمل رفتار مخرب | بر اساس تعداد مشارکتکنندگان و فرضیات مدل | بر اساس سهم قدرت محاسباتی و فرضیات شبکه | بر اساس سهم سهام و قواعد پروتکل |
| نهاییشدن | قطعی در چارچوب تضمینهای الگوریتم | معمولاً احتمالاتی | وابسته به پروتکل |
| هزینه اصلی | ارتباط و هماهنگی | محاسبات و انرژی | سرمایه، زیرساخت و هماهنگی |
| محیط رایج | بعضی شبکههای مجوزدار | شبکههای عمومی مانند بیتکوین | شبکههای عمومی یا مجوزدار |
هیچیک از این مدلها را نمیتوان بدون توجه به شرایط شبکه، مطلقاً امنتر یا بهتر دانست.
۱۵. مسئله دوبارهخرجکردن چیست؟
دوبارهخرجکردن (Double Spending) به تلاش برای استفاده ناسازگار از یک دارایی دیجیتال در چند تراکنش اشاره دارد.
مثال
کاربری تلاش میکند یک موجودی مشخص را همزمان به دو دریافتکننده منتقل کند.
اگر سامانه نتواند درباره ترتیب و اعتبار تراکنشها توافق کند، ممکن است وضعیتهای متناقض ایجاد شود.
نقش اجماع
قواعد اجماع و اعتبارسنجی کمک میکنند شبکه درباره تاریخچه معتبر و وضعیت خرجشدن داراییها به نتیجه مشترک برسد.
۱۶. نهاییشدن تراکنش چیست؟
Finality به وضعیتی اشاره دارد که در آن تراکنش یا بلاک، طبق قواعد پروتکل، از درجه مشخصی از تثبیت برخوردار میشود.
نهاییشدن احتمالاتی
در برخی شبکهها، با افزایش تعداد تأییدها احتمال بازسازماندهی تاریخچه کاهش مییابد.
نهاییشدن پروتکلی یا اقتصادی
در بعضی شبکهها، قواعد مشخصی برای نهاییسازی وجود دارد و نقض آن ممکن است مستلزم شرایط ویژه یا پیامدهای اقتصادی سنگین باشد.
نکته
نهاییشدن مطلق و یکسان در تمام بلاکچینها وجود ندارد.
۱۷. چه زمانی شبکه با اختلاف مواجه میشود؟
اختلاف میان گرهها میتواند ناشی از عوامل مختلف باشد:
تأخیر انتشار پیام
قطع ارتباط
پیشنهاد همزمان بلاکها
خطای نرمافزاری
حمله هماهنگ
اختلاف نسخه پروتکل
رفتار مخرب اعتبارسنجها
پروتکل اجماع باید مشخص کند شبکه در برابر این وضعیتها چگونه رفتار کند.
۱۸. فورک چیست؟
فورک (Fork) در بلاکچین میتواند به انشعاب موقت تاریخچه یا تغییر قواعد پروتکل اشاره کند.
انشعاب موقت
ممکن است دو بلاک معتبر تقریباً همزمان منتشر شوند و گرهها برای مدتی دیدگاه متفاوتی داشته باشند.
تغییر قواعد
ممکن است توسعهدهندگان یا جامعه شبکه درباره اصلاح قواعد نرمافزار تصمیم بگیرند.
نکته
هر فورک نشانه حمله یا شکست امنیتی نیست.
اما فورکهای ناسازگار یا اختلافهای شدید حاکمیتی میتوانند پیامدهای مهمی داشته باشند.
۱۹. حمله سیبیل و مسئله هویت
در حمله سیبیل (Sybil Attack)، یک عامل ممکن است تعداد زیادی هویت ظاهراً مستقل ایجاد کند.
اگر شبکه صرفاً تعداد هویتها را معیار رأیگیری قرار دهد، مهاجم میتواند قدرت نامتناسبی به دست آورد.
راهکارهای مقابله
شبکههای مختلف از روشهایی مانند هزینه محاسباتی، سهامگذاری یا کنترل عضویت استفاده میکنند.
هدف آن است که ایجاد هویتهای متعدد، بهتنهایی موجب کسب قدرت نامحدود در اجماع نشود.
۲۰. آیا اکثریت همیشه درست تصمیم میگیرد؟
خیر.
اکثریتگیری بهتنهایی تضمینکننده صحت اطلاعات نیست.
برای مثال، اگر گروهی از مشارکتکنندگان با یکدیگر تبانی کنند، ممکن است نتیجه تصمیمگیری را تحت تأثیر قرار دهند.
همچنین یک تصمیم مورد توافق میتواند بر اساس دادههای اولیه نادرست اتخاذ شده باشد.
تفاوت مهم
توافق بر داده با درستبودن داده در جهان واقعی یکسان نیست.
این تمایز در کاربردهای سازمانی بلاکچین اهمیت بسیار زیادی دارد.
۲۱. مسئله اوراکل و اعتماد به داده خارجی
قراردادهای هوشمند ممکن است برای تصمیمگیری به اطلاعات خارج از بلاکچین نیاز داشته باشند.
برای مثال:
قیمت کالا
وضعیت تحویل محموله
نتیجه آزمایش
نرخ ارز
وضعیت آبوهوا
این اطلاعات از طریق سازوکارهایی مانند اوراکل (Oracle) وارد سامانه میشوند.
چالش
حتی اگر تمام گرههای شبکه درباره داده دریافتی توافق کنند، ممکن است داده خارجی نادرست باشد.
بنابراین باید اعتبار منبع، سازوکار تأیید و احتمال دستکاری اطلاعات بررسی شود.
۲۲. کاربرد در شبکههای بینسازمانی
فرض کنید چند سازمان مستقل قصد دارند سامانه مشترکی برای ثبت و اعتبارسنجی سوابق ایجاد کنند.
هر سازمان ممکن است منافع، مسئولیتها و زیرساخت متفاوتی داشته باشد.
مسئله
چگونه میتوان بدون واگذاری تمام اختیار به یک سازمان، درباره وضعیت معتبر سوابق توافق کرد؟
راهکار قابل بررسی
ایجاد شبکه مجوزدار با قواعد مشخص برای عضویت، اعتبارسنجی، اجماع و حل اختلاف.
محدودیت
انتخاب الگوریتم BFT بهتنهایی مشکل اعتماد میان سازمانها را حل نمیکند.
قراردادهای حقوقی، هویت سازمانی، مسئولیتپذیری و حاکمیت مشترک نیز ضروریاند.
۲۳. مطالعه موردی فرضی: زنجیره تأمین تجهیزات پزشکی
فرض کنید پنج سازمان در یک سامانه مشترک مشارکت دارند:
تولیدکننده
شرکت حملونقل
توزیعکننده
آزمایشگاه کنترل کیفیت
مرکز درمانی
هر سازمان گره یا دسترسی مشخصی در شبکه دارد.
مسئله
اگر یکی از سازمانها اطلاعات نادرستی درباره تحویل کالا ثبت کند، سامانه چگونه رفتار خواهد کرد؟
پاسخ فنی
سازوکار اجماع میتواند درباره ترتیب و پذیرش تراکنشها طبق قواعد مشترک تصمیم بگیرد.
اما اگر داده نادرست با امضای معتبر سازمان مجاز ثبت شده باشد، اجماع لزوماً نمیتواند نادرستی واقعیت خارجی را تشخیص دهد.
راهکار مکمل
احراز هویت سازمانها
امضای دیجیتال
ثبت شواهد تحویل
تأیید چندجانبه
بازرسی مستقل
سازوکار اعتراض و اصلاح
نتیجه
اعتماد فنی باید با اعتماد نهادی و کنترل عملیاتی ترکیب شود.
۲۴. مطالعه موردی فرضی: اصالتسنجی آثار فرهنگی
چند نهاد فرهنگی قصد دارند سوابق ثبت آثار را بهصورت مشترک نگهداری کنند.
مسئله
ممکن است دو شخص ادعای مالکیت یک اثر را مطرح کنند.
نقش دفترکل
سامانه میتواند تاریخچه ثبت ادعاها و اسناد مرتبط را نگهداری کند.
محدودیت
اجماع گرهها درباره ترتیب ثبت ادعاها، به معنای اثبات قطعی مالکیت حقوقی نیست.
نیاز تکمیلی
احراز هویت
بررسی مستندات
قواعد مالکیت فکری
سازوکار داوری
رسیدگی به اعتراض
این مثال نشان میدهد که اعتماد رمزنگارانه و اعتبار حقوقی دو لایه متفاوتاند.
۲۵. مطالعه موردی فرضی: تبادل داده سلامت
فرض کنید چند بیمارستان و آزمایشگاه قصد دارند سوابق مشخصی را میان خود هماهنگ کنند.
هدف
کاهش اختلاف درباره نسخه معتبر برخی اسناد و رویدادها.
چالش
اگر یک مرکز اطلاعات اشتباه وارد کند، آیا دفترکل توزیعشده میتواند آن را اصلاح کند؟
پاسخ
دفترکل میتواند ثبت و تغییرات را قابل پیگیری کند، اما برای تشخیص خطای پزشکی یا اداری، سازوکارهای تخصصی و نظارتی لازم است.
همچنین محرمانگی داده بیمار باید مستقل از سازوکار اجماع تأمین شود.
۲۶. مدل سهلایه اعتماد در بلاکچین
برای تحلیل کاربردهای واقعی، میتوان اعتماد را در سه لایه بررسی کرد.
لایه اول: اعتماد فنی
آیا نرمافزار، رمزنگاری و اجماع مطابق قواعد عمل میکنند؟
لایه دوم: اعتماد اقتصادی
آیا مشوقها و هزینههای رفتار مخرب بهدرستی طراحی شدهاند؟
لایه سوم: اعتماد نهادی
آیا هویت، مسئولیتها، قراردادها و قواعد حقوقی روشن هستند؟
نتیجه
موفقیت یک شبکه سازمانی تنها با انتخاب الگوریتم اجماع تضمین نمیشود.
هر سه لایه باید متناسب با مسئله طراحی شوند.
۲۷. چه زمانی استفاده از BFT مناسب است؟
الگوریتمهای خانواده BFT میتوانند در برخی سامانهها مفید باشند که:
مجموعه مشارکتکنندگان مشخص است.
نیاز به هماهنگی وضعیت وجود دارد.
احتمال رفتار مخرب یا خطای پیچیده مطرح است.
نهاییشدن قابل پیشبینی اهمیت دارد.
هزینه ارتباطات و زیرساخت قابل مدیریت است.
اما انتخاب دقیق الگوریتم به تعداد گرهها، مدل ارتباطی، میزان اعتماد، عملکرد موردنیاز و محدودیتهای امنیتی وابسته است.
۲۸. چالشهای پیادهسازی اجماع بیزانسی
پیچیدگی ارتباطات
بعضی الگوریتمها به تبادل پیامهای متعدد نیاز دارند.
تأخیر شبکه
اختلال یا تأخیر ارتباطی میتواند پیشرفت را کند کند.
مدیریت عضویت
ورود و خروج اعتبارسنجها نیازمند قواعد مشخص است.
تغییر رهبر
در برخی الگوریتمها، خرابی یا رفتار مخرب رهبر نیازمند سازوکار جایگزینی است.
مدیریت کلید
افشای کلیدهای اعتبارسنجی میتواند امنیت سامانه را تهدید کند.
حاکمیت
تصمیمگیری درباره تغییرات پروتکل و رسیدگی به اختلافها باید روشن باشد.
۲۹. رابطه مسئله بیزانسی با حکمرانی دیجیتال
مسئله فرماندهان بیزانسی صرفاً یک مسئله فنی نیست؛ بلکه استعارهای مفید برای فهم دشواری هماهنگی در محیطهای چندبازیگری نیز هست.
در بسیاری از اکوسیستمهای اقتصادی و نهادی، سازمانها نیازمند همکاری هستند، اما اطلاعات، منافع و مسئولیتهای متفاوتی دارند.
درسهای قابل استفاده
۱. توافق نیازمند قواعد روشن است.
۲. اعتماد شخصی بهتنهایی کافی نیست.
۳. اطلاعات باید قابل بررسی باشند.
۴. مسئولیت مشارکتکنندگان باید مشخص باشد.
۵. سازوکار حل اختلاف ضروری است.
۶. توافق بر یک داده، صحت آن را تضمین نمیکند.
البته نباید نتایج ریاضی الگوریتمهای BFT را مستقیماً به روابط اجتماعی و سازمانی تعمیم داد.
۳۰. چکلیست طراحی اعتماد در شبکه
پیش از طراحی یک شبکه بلاکچینی، باید به این پرسشها پاسخ داده شود:
۱. چه کسانی در شبکه مشارکت میکنند؟
۲. چه کسانی حق تولید یا تأیید بلاک دارند؟
۳. چه تعداد مشارکتکننده ممکن است خرابکار باشند؟
۴. مدل تهدید شبکه چیست؟
۵. چه نوع اجماعی مناسب است؟
۶. نهاییشدن تراکنش چگونه تعریف میشود؟
۷. چه کسی قواعد پروتکل را تغییر میدهد؟
۸. چگونه با گرههای معیوب برخورد میشود؟
۹. اطلاعات خارجی چگونه اعتبارسنجی میشوند؟
۱۰. چه سازوکاری برای حل اختلاف وجود دارد؟
۱۱. آیا استفاده از بلاکچین واقعاً ضروری است؟
۱۲. آیا راهکار متمرکز یا پایگاه داده مشترک، نیاز را با هزینه کمتر پاسخ میدهد؟
۳۱. پرسشهای متداول
مسئله فرماندهان بیزانسی چیست؟
مسئلهای در علوم رایانه است که دشواری دستیابی به توافق میان مشارکتکنندگان را در حضور رفتارهای مخرب یا متناقض بررسی میکند.
چرا این مسئله برای بلاکچین مهم است؟
زیرا گرههای بلاکچین باید درباره وضعیت معتبر تراکنشها و دفترکل هماهنگ شوند، بدون آنکه بتوان به همه مشارکتکنندگان اعتماد کرد.
آیا بلاکچین مسئله بیزانسی را بهطور کامل حل کرده است؟
خیر. شبکههای مختلف تحت فرضیات و محدودیتهای مشخص، راهکارهایی برای تحمل بعضی رفتارهای مخرب ارائه میکنند.
آیا تمام شبکهها از قانون ۳f+۱ پیروی میکنند؟
خیر. این رابطه مربوط به مدلها و الگوریتمهای مشخص است.
آیا PBFT همان اثبات سهام است؟
خیر. PBFT یک الگوریتم کلاسیک تحمل خطای بیزانسی است، درحالیکه اثبات سهام خانوادهای از سازوکارهای مبتنی بر سهام و قواعد پروتکل است.
آیا توافق اکثریت، صحت اطلاعات را تضمین میکند؟
خیر. توافق درباره ثبت یک داده به معنای صحیحبودن آن در دنیای واقعی نیست.
آیا شبکه بدون اعتماد به معنای حذف تمام اعتمادهاست؟
خیر. منظور معمولاً کاهش نیاز به اعتماد به واسطههای مشخص است.
آیا تعداد بیشتر گرهها همیشه امنیت را افزایش میدهد؟
خیر. استقلال گرهها، توزیع قدرت و قواعد اجماع نیز اهمیت دارند.
آیا الگوریتم BFT برای شبکه سازمانی مناسب است؟
در بعضی شرایط بله، اما انتخاب آن نیازمند بررسی فنی، اقتصادی و حقوقی است.
آیا امضای دیجیتال بهتنهایی مسئله اجماع را حل میکند؟
خیر. امضای دیجیتال به تأیید اصالت رمزنگارانه پیام کمک میکند، اما برای توافق درباره ترتیب و وضعیت مشترک به قواعد بیشتری نیاز است.
جمعبندی
مسئله فرماندهان بیزانسی یکی از پایههای نظری فهم اعتماد و هماهنگی در سامانههای توزیعشده است.
این مسئله نشان میدهد که ارتباط میان مشارکتکنندگان، بهتنهایی برای دستیابی به توافق معتبر کافی نیست؛ بهویژه زمانی که برخی اعضا ممکن است اطلاعات نادرست یا متناقض منتشر کنند.
الگوریتمهای تحمل خطای بیزانسی، اثبات کار و اثبات سهام، هرکدام با فرضیات و سازوکارهای متفاوت، به مسئله هماهنگی در شرایط بیاعتمادی پاسخ میدهند.
اما امنیت بلاکچین صرفاً نتیجه اجماع نیست.
رمزنگاری، مدیریت کلید، مشوقهای اقتصادی، امنیت نرمافزار، اعتبار دادههای خارجی و ساختار حاکمیت نیز نقش تعیینکننده دارند.
برای کاربردهای سازمانی، بهویژه در زنجیره تأمین، سلامت و صنایع فرهنگی، طراحی اعتماد باید فراتر از انتخاب یک الگوریتم اجماع باشد و مسئولیت حقوقی و سازوکارهای نهادی را نیز پوشش دهد.
اصل راهبردی: بلاکچین اعتماد را حذف نمیکند؛ بلکه میکوشد وابستگی به اعتماد شخصی را با قواعد مشترک، اعتبارسنجی مستقل و تضمینهای فنی و اقتصادی کاهش دهد.
منابع و مراجع تخصصی
۱. Lamport, L., Shostak, R., & Pease, M. (1982). The Byzantine Generals Problem. ACM Transactions on Programming Languages and Systems, 4(3), 382–401.
https://lamport.azurewebsites.net/pubs/byz.pdf
۲. Castro, M., & Liskov, B. (1999). Practical Byzantine Fault Tolerance. Proceedings of OSDI.
https://www.usenix.org/conference/osdi-99/presentation/practical-byzantine-fault-tolerance
۳. Nakamoto, S. (2008). Bitcoin: A Peer-to-Peer Electronic Cash System.
https://bitcoin.org/bitcoin.pdf
۴. NIST (2018). Blockchain Technology Overview, NISTIR 8202.
https://doi.org/10.6028/NIST.IR.8202
۵. Ethereum — Consensus Mechanisms.
https://ethereum.org/en/developers/docs/consensus-mechanisms/
۶. Ethereum — Proof of Stake.
https://ethereum.org/en/developers/docs/consensus-mechanisms/pos/
۷. Ethereum — Finality.
https://ethereum.org/en/developers/docs/consensus-mechanisms/pos/finality/
۸. Dwork, C., Lynch, N., & Stockmeyer, L. (1988). Consensus in the Presence of Partial Synchrony. Journal of the ACM, 35(2), 288–323.
https://doi.org/10.1145/42282.42283
۹. Fischer, M. J., Lynch, N. A., & Paterson, M. S. (1985). Impossibility of Distributed Consensus with One Faulty Process. Journal of the ACM, 32(2), 374–382.
https://doi.org/10.1145/3149.214121
۱۰. Hyperledger Fabric — Ordering Service.
https://hyperledger-fabric.readthedocs.io/en/latest/orderer/ordering_service.html
یادداشت تحریریه: این مقاله با هدف آموزش مبانی نظری و کاربردی اعتماد در سامانههای توزیعشده تهیه شده است. تضمینهای امنیتی هر الگوریتم تنها در چارچوب فرضیات رسمی آن معتبر هستند.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.