شبکه همتابههمتا، گره و دفترکل توزیعشده
این مقاله مفهوم «شبکه همتابههمتا، گره و دفترکل توزیعشده» را در چارچوب دانشنامه بلاکچین بررسی میکند. تمرکز بر تعریف دقیق، سازوکار، کاربرد و محدودیتهای عملی است تا مخاطب بتواند میان امکان فنی و ارزش واقعی کسبوکار تفاوت بگذارد.
فهرست مطالب
- شبکه همتابههمتا، گره و دفترکل توزیعشده؛ معماری زیرساختی بلاکچین و سازوکار اعتماد غیرمتمرکز
- ۱. چرا بلاکچین به معماری شبکه متفاوتی نیاز دارد؟
- ۲. شبکه همتابههمتا چیست؟
- مثال ساده
- ۳. تفاوت معماری متمرکز، غیرمتمرکز و توزیعشده
- معماری متمرکز
- معماری غیرمتمرکز
- معماری توزیعشده
- تفاوت مهم
- ۴. مقایسه سه معماری
- ۵. گره یا Node چیست؟
- وظایف احتمالی گره
- ۶. انواع گرهها در بلاکچین
- ۶-۱. گره کامل (Full Node)
- ۶-۲. گره سبک (Light Client)
- ۶-۳. گره آرشیوی (Archive Node)
- ۶-۴. گره اعتبارسنج (Validator)
- ۶-۵. گره استخراجکننده (Miner)
- نکته مهم
- ۷. گره کامل در بیتکوین چه میکند؟
- نکته
- ۸. گره در اتریوم چه تفاوتی دارد؟
- Execution Client
- Consensus Client
- Validator Client
- ۹. گرهها چگونه یکدیگر را پیدا میکنند؟
- روشهای متداول
- مثال
- ریسک
- ۱۰. انتشار اطلاعات در شبکه چگونه انجام میشود؟
- سازوکار مفهومی
- محدودیت
- ۱۱. تراکنش از زمان ایجاد تا ثبت چه مسیری طی میکند؟
- مرحله اول: ایجاد تراکنش
- مرحله دوم: امضای تراکنش
- مرحله سوم: ارسال
- مرحله چهارم: اعتبارسنجی اولیه
- مرحله پنجم: انتشار
- مرحله ششم: انتخاب برای بلاک
- مرحله هفتم: تولید بلاک
- مرحله هشتم: اعتبارسنجی بلاک
- مرحله نهم: ثبت در وضعیت معتبر
- مرحله دهم: نهاییشدن
- ۱۲. ممپول چیست؟
- نکته مهم
- مثال
- ۱۳. دفترکل توزیعشده چیست؟
- ویژگیهای احتمالی
- نکته اساسی
- ۱۴. تفاوت بلاکچین و DLT
- ۱۵. دفترکل توزیعشده چه تفاوتی با پایگاه داده توزیعشده دارد؟
- پایگاه داده توزیعشده
- دفترکل توزیعشده
- نتیجه
- ۱۶. اجماع چه نقشی دارد؟
- پرسش اصلی
- نمونهها
- ۱۷. مسئله ژنرالهای بیزانسی چیست؟
- مثال
- نکته
- ۱۸. آیا تعداد بیشتر گرهها به معنای امنیت بیشتر است؟
- عوامل مهم
- مثال
- ۱۹. حمله سیبیل چیست؟
- مثال
- مقابله
- ۲۰. حمله Eclipse چیست؟
- پیامدهای احتمالی
- راهکارهای کاهش ریسک
- ۲۱. امنیت ارتباطات P2P
- تهدیدهای احتمالی
- اقدامات امنیتی
- ۲۲. دسترسپذیری و تابآوری شبکه
- ریسکهای مشترک
- ۲۳. مقیاسپذیری در شبکههای همتابههمتا
- چالشها
- راهکارهای قابل بررسی
- ۲۴. شبکه عمومی و شبکه مجوزدار
- شبکه عمومی بدون مجوز
- شبکه مجوزدار
- تفاوت مدیریتی
- ۲۵. مقایسه شبکه عمومی و مجوزدار
- ۲۶. کاربرد در زنجیره تأمین
- نمونه اطلاعات
- محدودیت
- ۲۷. کاربرد در تجهیزات پزشکی و آزمایشگاهی
- مثال
- مزیت احتمالی
- محدودیت
- ۲۸. کاربرد در صنایع فرهنگی و خلاق
- کاربردهای احتمالی
- محدودیت
- ۲۹. کاربرد در سلامت دیجیتال
- معماری قابل بررسی
- ۳۰. مطالعه موردی فرضی: شبکه مشترک اصالتسنجی اسناد
- مسئله
- گزینه اول: سامانه متمرکز
- گزینه دوم: پایگاه داده مشترک
- گزینه سوم: دفترکل توزیعشده
- معیار انتخاب
- نتیجه
- ۳۱. چه زمانی استفاده از دفترکل توزیعشده منطقی است؟
- چه زمانی ممکن است مناسب نباشد؟
- ۳۲. هزینههای پنهان معماری توزیعشده
- هزینههای احتمالی
- ۳۳. حاکمیت شبکه چگونه شکل میگیرد؟
- موضوعات مهم
- نکته راهبردی
- ۳۴. معماری پیشنهادی برای شبکههای بینسازمانی
- لایه اول: مشارکتکنندگان
- لایه دوم: ارتباطات
- لایه سوم: گرهها
- لایه چهارم: ثبت و اجماع
- لایه پنجم: خدمات کاربردی
- ۳۵. چکلیست ارزیابی معماری
- ۳۶. پرسشهای متداول
- آیا شبکه P2P همان بلاکچین است؟
- آیا همه گرهها نسخه کامل دفترکل را نگهداری میکنند؟
- آیا گره کامل همان ماینر است؟
- آیا اجرای گره اتریوم به معنای اعتبارسنج بودن است؟
- آیا تمام DLTها بلاکچین هستند؟
- آیا شبکه توزیعشده همیشه امنتر است؟
- آیا شبکه P2P نیاز به اینترنت دارد؟
- آیا بلاکچین تمام واسطهها را حذف میکند؟
- آیا دفترکل توزیعشده برای تمام سازمانها مناسب است؟
- آیا داده ثبتشده در دفترکل همیشه صحیح است؟
- جمعبندی
- منابع و مراجع تخصصی
شبکه همتابههمتا، گره و دفترکل توزیعشده؛ معماری زیرساختی بلاکچین و سازوکار اعتماد غیرمتمرکز
یکی از مهمترین نوآوریهای فناوری بلاکچین، امکان نگهداری و بهروزرسانی سوابق مشترک میان مجموعهای از مشارکتکنندگان است؛ بدون آنکه الزاماً یک سازمان مرکزی مسئول ثبت و تأیید تمام اطلاعات باشد.
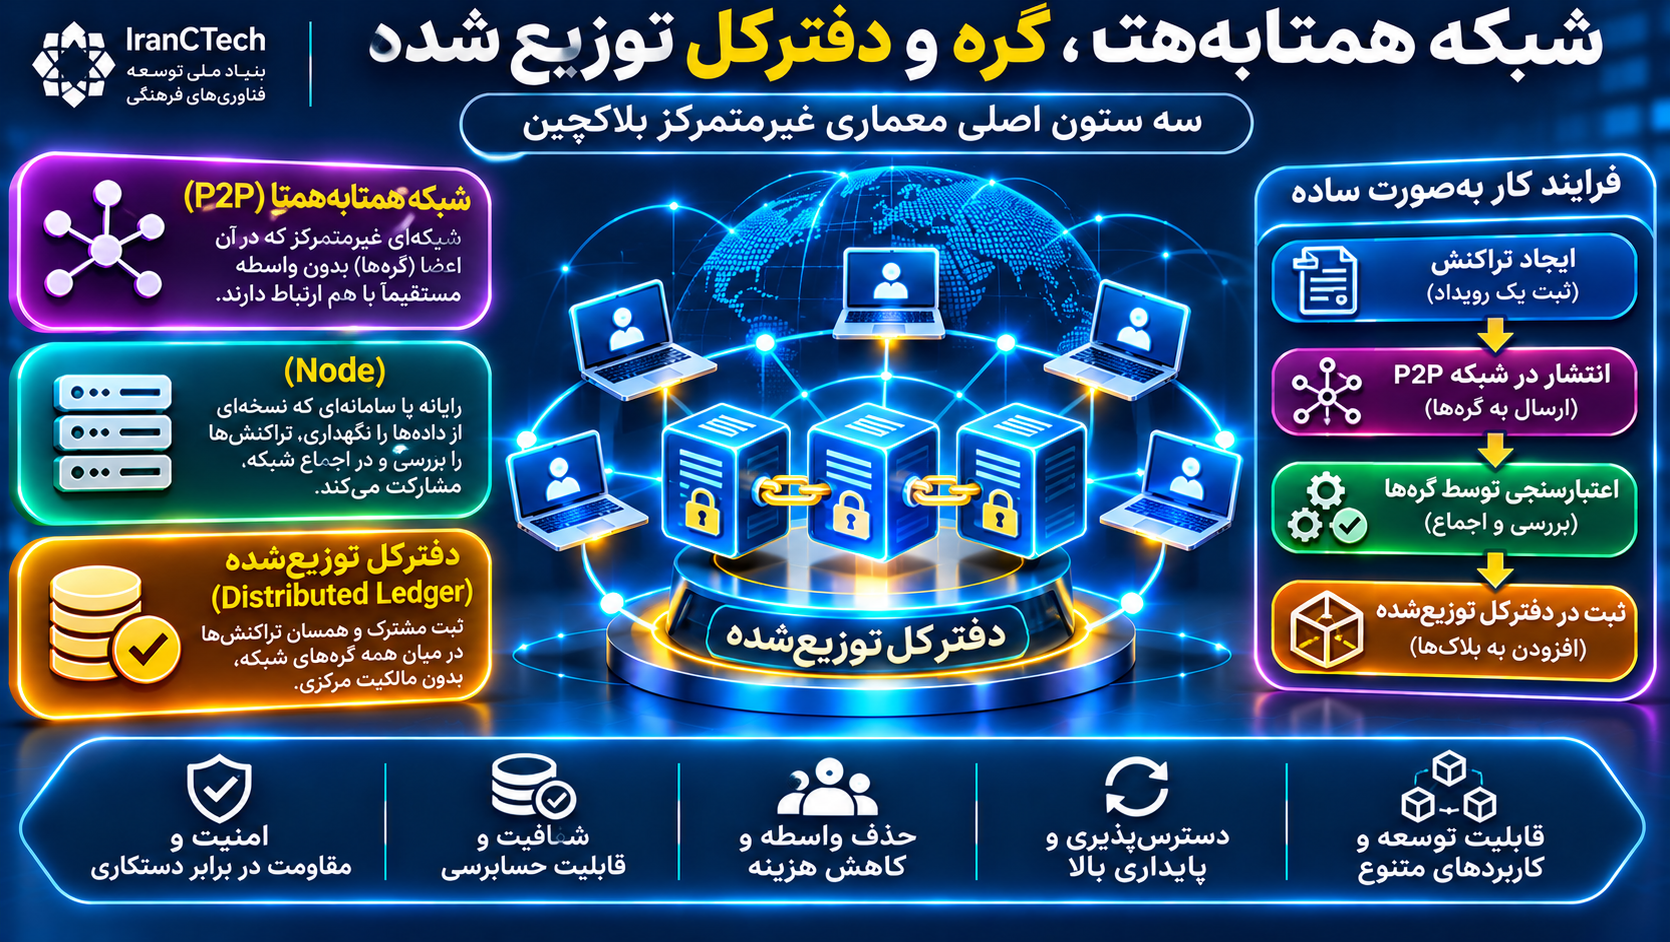
این قابلیت بر سه مفهوم بنیادین استوار است: شبکه همتابههمتا (Peer-to-Peer Network)، گره (Node) و دفترکل توزیعشده (Distributed Ledger).
شبکه همتابههمتا ارتباط میان مشارکتکنندگان را برقرار میکند؛ گرهها وظایفی مانند دریافت، انتشار و اعتبارسنجی اطلاعات را انجام میدهند؛ و دفترکل توزیعشده امکان نگهداری و هماهنگسازی سوابق مشترک را فراهم میکند.
بااینحال، غیرمتمرکز بودن ارتباطات بهتنهایی به معنای غیرمتمرکز بودن قدرت تصمیمگیری، امنیت کامل یا حذف همه واسطهها نیست.
در این مقاله، معماری شبکههای همتابههمتا، انواع گرهها، سازوکار انتشار تراکنشها، تفاوت دفترکل توزیعشده با پایگاه داده متمرکز، نقش اجماع، چالشهای امنیتی و کاربردهای سازمانی این فناوریها را بررسی میکنیم.
۱. چرا بلاکچین به معماری شبکه متفاوتی نیاز دارد؟
در بسیاری از سامانههای اطلاعاتی متعارف، یک سازمان مسئول نگهداری پایگاه داده و تعیین قواعد دسترسی و بهروزرسانی آن است.
برای مثال، در یک سامانه بانکی متمرکز، بانک مسئول ثبت و نگهداری سوابق حسابها و تراکنشهاست.
اما در بعضی شبکههای بلاکچینی، هدف آن است که چندین مشارکتکننده بتوانند بدون وابستگی کامل به یک پایگاه داده مرکزی، درباره وضعیت معتبر اطلاعات به توافق برسند.
این مسئله سه نیاز ایجاد میکند:
۱. ارتباط میان مشارکتکنندگان شبکه
۲. بررسی اعتبار دادهها و تراکنشها
۳. هماهنگسازی وضعیت دفترکل میان گرهها
شبکه همتابههمتا، گرهها و سازوکار دفترکل توزیعشده در پاسخ به این نیازها شکل میگیرند.
۲. شبکه همتابههمتا چیست؟
شبکه همتابههمتا یا P2P نوعی معماری ارتباطی است که در آن مشارکتکنندگان میتوانند مستقیماً با یکدیگر ارتباط برقرار کنند و در ارائه یا دریافت منابع شبکه نقش داشته باشند.
در معماری سنتی مشتری ـ سرور (Client–Server)، معمولاً یک سرور مرکزی خدماتی را به مشتریان ارائه میدهد.
اما در معماری P2P، هر مشارکتکننده میتواند با چند مشارکتکننده دیگر ارتباط داشته باشد.
مثال ساده
فرض کنید ده رایانه قصد دارند اطلاعات مشخصی را میان خود منتشر کنند.
در معماری متمرکز، ممکن است تمام رایانهها اطلاعات را از یک سرور دریافت کنند.
در معماری همتابههمتا، اطلاعات میتواند از طریق ارتباط میان رایانههای مختلف منتشر شود.
این روش میتواند وابستگی به یک نقطه مرکزی را کاهش دهد.
البته بسیاری از شبکههای واقعی از معماری ترکیبی استفاده میکنند و ممکن است برای کشف همتایان یا ارائه برخی خدمات به زیرساختهای مرکزی متکی باشند.
۳. تفاوت معماری متمرکز، غیرمتمرکز و توزیعشده
این سه اصطلاح به یک معنا نیستند.
معماری متمرکز
در معماری متمرکز، کنترل اصلی اطلاعات یا تصمیمگیری در اختیار یک مرکز قرار دارد.
معماری غیرمتمرکز
در معماری غیرمتمرکز، بخشی از اختیار یا کنترل میان چند مشارکتکننده مستقل تقسیم میشود.
معماری توزیعشده
در معماری توزیعشده، پردازش، ذخیرهسازی یا اجرای وظایف میان چند سامانه انجام میشود.
تفاوت مهم
یک سامانه میتواند از نظر فنی توزیعشده باشد، اما از نظر مدیریتی کاملاً متمرکز باقی بماند.
برای مثال، یک شرکت ممکن است پایگاه داده خود را روی ده سرور در چند کشور نگهداری کند، اما کنترل تمام سرورها همچنان در اختیار همان شرکت باشد.
بنابراین توزیع زیرساخت الزاماً به معنای توزیع قدرت نیست.
۴. مقایسه سه معماری
| معیار | متمرکز | توزیعشده | غیرمتمرکز |
|---|---|---|---|
| محل پردازش | یک یا چند مرکز تحت کنترل واحد | چند سامانه | چند مشارکتکننده با درجاتی از استقلال |
| کنترل مدیریتی | معمولاً واحد | ممکن است واحد باشد | میان چند بازیگر تقسیم میشود |
| وابستگی به مرکز | زیاد | وابسته به طراحی | معمولاً کمتر |
| هماهنگی اطلاعات | توسط مرکز | پروتکلهای هماهنگی | پروتکلها و قواعد مشترک |
| مثال | سامانه داخلی سازمان | پایگاه داده توزیعشده شرکتی | برخی شبکههای بلاکچین عمومی |
هیچیک از این معماریها ذاتاً برای تمام کاربردها بهترین انتخاب نیستند.
۵. گره یا Node چیست؟
گره در شبکه بلاکچین، نرمافزار یا سامانهای است که طبق پروتکل شبکه در فعالیتهایی مانند دریافت، نگهداری، اعتبارسنجی یا انتشار دادهها مشارکت میکند.
گره میتواند روی رایانه شخصی، سرور یا زیرساخت ابری اجرا شود.
وظایف احتمالی گره
برقراری ارتباط با همتایان
دریافت تراکنشها
بررسی قواعد اعتبارسنجی
دریافت بلاکها
نگهداری اطلاعات دفترکل
انتشار دادههای معتبر
پاسخگویی به درخواستهای شبکه
مشارکت در اجماع، در صورت داشتن نقش مربوط
همه گرهها الزاماً تمام این وظایف را انجام نمیدهند.
۶. انواع گرهها در بلاکچین
۶-۱. گره کامل (Full Node)
گره کامل معمولاً قواعد اعتبارسنجی پروتکل را اجرا میکند و میتواند اعتبار بلاکها و تراکنشها را مستقل بررسی کند.
میزان داده تاریخی ذخیرهشده به شبکه و پیکربندی گره بستگی دارد.
۶-۲. گره سبک (Light Client)
گره سبک برای کاهش مصرف منابع، تنها بخشی از اطلاعات لازم را نگهداری یا دریافت میکند.
این گره ممکن است برای برخی بررسیها به داده یا اثبات ارائهشده توسط گرههای دیگر نیاز داشته باشد.
۶-۳. گره آرشیوی (Archive Node)
در برخی شبکهها، گره آرشیوی اطلاعات تاریخی گستردهتری را نگهداری میکند.
برای مثال، در اتریوم گره آرشیوی میتواند وضعیتهای تاریخی موردنیاز برای برخی تحلیلها را فراهم کند.
۶-۴. گره اعتبارسنج (Validator)
در شبکههای مبتنی بر اثبات سهام، اعتبارسنجها طبق قواعد پروتکل در پیشنهاد یا تأیید بلاکها مشارکت میکنند.
۶-۵. گره استخراجکننده (Miner)
در شبکههای مبتنی بر اثبات کار، استخراجکنندگان برای تولید بلاک معتبر، محاسبات لازم را انجام میدهند.
نکته مهم
نقش استخراجکننده، اعتبارسنج و گره کامل یکسان نیست. همچنین تعریف دقیق این نقشها میان شبکههای مختلف تفاوت دارد.
۷. گره کامل در بیتکوین چه میکند؟
گره کامل بیتکوین میتواند بلاکها و تراکنشها را بر اساس قواعد اجماع بررسی کند.
برای مثال، بررسی میکند:
ساختار تراکنش معتبر باشد.
امضاها و شرایط خرجکردن رعایت شده باشند.
خروجی خرجشده قبلاً مصرف نشده باشد.
بلاک قواعد معتبر پروتکل را رعایت کند.
محدودیتهای مربوط به صدور و ساختار بلاک رعایت شوند.
نکته
گره کامل برای بررسی اعتبار قواعد پروتکل الزاماً به اعتماد به یک استخراجکننده خاص نیاز ندارد.
اما امنیت شبکه در برابر بازنویسی تاریخچه، به سازوکار اثبات کار و شرایط اقتصادی و محاسباتی نیز وابسته است.
۸. گره در اتریوم چه تفاوتی دارد؟
پس از گذار اتریوم به اثبات سهام، معماری گرهها شامل اجزای اجرایی و اجماع است.
Execution Client
مسئول پردازش تراکنشها، اجرای قراردادهای هوشمند و مدیریت وضعیت اجرایی شبکه است.
Consensus Client
در فرایند دنبالکردن زنجیره و قواعد اجماع اثبات سهام نقش دارد.
Validator Client
در صورت فعالبودن اعتبارسنجی، وظایف مربوط به امضا و مشارکت اعتبارسنج را انجام میدهد.
بنابراین اجرای یک گره اتریوم الزاماً به معنای فعالیت بهعنوان اعتبارسنج نیست.
۹. گرهها چگونه یکدیگر را پیدا میکنند؟
برای شکلگیری شبکه P2P، گرهها باید بتوانند همتایان دیگر را شناسایی کنند.
این فرایند Peer Discovery نام دارد.
روشهای متداول
استفاده از گرههای اولیه شناختهشده
کشف همتایان از طریق پروتکل شبکه
نگهداری اطلاعات همتایان قبلی
استفاده از سازوکارهای کشف توزیعشده
مثال
وقتی گره جدیدی به شبکه متصل میشود، ابتدا با تعدادی همتای شناختهشده ارتباط برقرار میکند.
سپس میتواند اطلاعات لازم برای شناسایی همتایان دیگر را به دست آورد.
ریسک
اگر گره تنها به مجموعهای از همتایان مخرب متصل شود، ممکن است اطلاعات ناقص یا گمراهکننده دریافت کند.
این مسئله یکی از دلایل اهمیت امنیت ارتباطات همتابههمتاست.
۱۰. انتشار اطلاعات در شبکه چگونه انجام میشود؟
در بسیاری از شبکههای بلاکچینی، تراکنشها و بلاکها از طریق ارتباط میان گرهها منتشر میشوند.
یکی از الگوهای رایج انتشار، Gossip Protocol است.
سازوکار مفهومی
۱. گره یک تراکنش جدید دریافت میکند.
۲. اعتبار اولیه آن را بررسی میکند.
۳. اطلاعات مربوط را به تعدادی از همتایان خود منتقل میکند.
۴. همتایان نیز آن را بررسی و منتشر میکنند.
۵. اطلاعات بهتدریج در بخشهای مختلف شبکه گسترش مییابد.
محدودیت
همه گرهها الزاماً اطلاعات را در یک زمان دریافت نمیکنند.
تأخیر شبکه، قطع ارتباط و تفاوت سیاستهای انتشار میتواند باعث شود گرهها برای مدتی دیدگاه متفاوتی از تراکنشهای در انتظار داشته باشند.
۱۱. تراکنش از زمان ایجاد تا ثبت چه مسیری طی میکند؟
برای درک نقش شبکه و گرهها، یک تراکنش انتقال دارایی را در نظر بگیریم.
مرحله اول: ایجاد تراکنش
کاربر اطلاعات تراکنش را در کیف پول یا برنامه آماده میکند.
مرحله دوم: امضای تراکنش
تراکنش طبق قواعد شبکه با کلید مناسب امضا میشود.
مرحله سوم: ارسال
تراکنش به یک گره یا ارائهدهنده خدمات شبکه ارسال میشود.
مرحله چهارم: اعتبارسنجی اولیه
گره دریافتکننده قواعد مربوط را بررسی میکند.
مرحله پنجم: انتشار
تراکنش در شبکه منتشر میشود.
مرحله ششم: انتخاب برای بلاک
تولیدکننده بلاک ممکن است تراکنش را مطابق قواعد و سیاستهای خود انتخاب کند.
مرحله هفتم: تولید بلاک
بلاک جدید طبق سازوکار شبکه پیشنهاد یا تولید میشود.
مرحله هشتم: اعتبارسنجی بلاک
گرهها اعتبار بلاک را بررسی میکنند.
مرحله نهم: ثبت در وضعیت معتبر
در صورت پذیرش بلاک طبق قواعد شبکه، تراکنش بخشی از تاریخچه پذیرفتهشده میشود.
مرحله دهم: نهاییشدن
بسته به پروتکل، تراکنش ممکن است پس از گذشت زمان یا تحقق شرایط مشخص، سطح بالاتری از نهاییشدن به دست آورد.
۱۲. ممپول چیست؟
Mempool به مجموعه تراکنشهایی گفته میشود که یک گره دریافت کرده، اما هنوز در بلاک پذیرفتهشده قرار نگرفتهاند.
نکته مهم
در بسیاری از شبکهها، ممپول واحد و کاملاً یکسانی برای همه گرهها وجود ندارد.
هر گره ممکن است بر اساس تراکنشهای دریافتی و سیاستهای خود، مجموعه متفاوتی نگهداری کند.
مثال
ممکن است تراکنشی در ممپول یک گره وجود داشته باشد، اما گره دیگری هنوز آن را دریافت نکرده باشد.
این وضعیت لزوماً به معنای خطا نیست.
۱۳. دفترکل توزیعشده چیست؟
دفترکل توزیعشده یا DLT سامانهای برای نگهداری و هماهنگسازی سوابق مشترک میان چند مشارکتکننده است.
در این معماری، اطلاعات دفترکل ممکن است در چند گره نگهداری شود و بهروزرسانی آن بر اساس قواعد مشترک انجام گیرد.
ویژگیهای احتمالی
ثبت مشترک سوابق
نگهداری نسخههای متعدد
امکان اعتبارسنجی مستقل
هماهنگسازی وضعیت
ثبت تاریخچه تغییرات
کنترل دسترسی متناسب با معماری
نکته اساسی
همه سامانههای دفترکل توزیعشده، بلاکچین نیستند.
بلاکچین یکی از معماریهای قابل استفاده در خانواده گستردهتر DLT است.
۱۴. تفاوت بلاکچین و DLT
بلاکچین معمولاً دادهها را در ساختاری متشکل از بلاکهای مرتبط با تعهدهای رمزنگارانه سازماندهی میکند.
اما DLT مفهوم گستردهتری است و میتواند از ساختارهای داده و روشهای هماهنگی دیگری استفاده کند.
| معیار | بلاکچین | DLT |
|---|---|---|
| مفهوم | معماری مشخصی از دفترکل | خانوادهای از سامانههای دفترکل توزیعشده |
| ساختار داده | معمولاً زنجیره بلاکها | بسته به طراحی متفاوت |
| اجماع | وابسته به پروتکل | وابسته به پروتکل |
| دسترسی عمومی | ممکن است عمومی یا محدود باشد | ممکن است عمومی یا محدود باشد |
| کاربرد | دارایی دیجیتال، قرارداد هوشمند و ثبت مشترک | هماهنگی سوابق میان مشارکتکنندگان |
بنابراین نباید تمام سامانههای DLT را دارای ویژگیهای یکسان دانست.
۱۵. دفترکل توزیعشده چه تفاوتی با پایگاه داده توزیعشده دارد؟
این دو فناوری ممکن است از نظر فنی شباهتهایی داشته باشند.
اما مسئله اصلی در بسیاری از سامانههای DLT، هماهنگی سوابق میان مشارکتکنندگانی است که الزاماً تحت مدیریت یک سازمان واحد نیستند.
پایگاه داده توزیعشده
ممکن است توسط یک سازمان اداره شود و از چند سرور برای افزایش دسترسپذیری یا کارایی استفاده کند.
دفترکل توزیعشده
ممکن است امکان ثبت و بررسی مشترک سوابق را میان چند سازمان مستقل فراهم کند.
نتیجه
اگر تمام مشارکتکنندگان به یک مدیر مرکزی اعتماد دارند، استفاده از پایگاه داده توزیعشده متعارف ممکن است سادهتر و اقتصادیتر باشد.
۱۶. اجماع چه نقشی دارد؟
اگر چند گره نسخههایی از اطلاعات را نگهداری کنند، ممکن است درباره ترتیب یا اعتبار رویدادها اختلاف پیدا کنند.
سازوکار اجماع (Consensus Mechanism) برای تعیین وضعیت معتبر مشترک به کار میرود.
پرسش اصلی
وقتی دو گره اطلاعات متفاوتی ارائه میکنند، شبکه چگونه تصمیم میگیرد کدام تاریخچه معتبر است؟
پاسخ به این پرسش به قواعد پروتکل بستگی دارد.
نمونهها
Proof of Work
Proof of Stake
Practical Byzantine Fault Tolerance و خانوادههای مرتبط
سازوکارهای رأیگیری و نهاییسازی در شبکههای مجوزدار
هیچ سازوکار اجماعی برای تمام شبکهها و کاربردها بهترین انتخاب نیست.
۱۷. مسئله ژنرالهای بیزانسی چیست؟
مسئله ژنرالهای بیزانسی به چالش هماهنگی میان مشارکتکنندگانی اشاره دارد که برخی از آنها ممکن است اطلاعات نادرست ارسال کنند یا رفتار مخرب داشته باشند.
در سامانه توزیعشده، گرهها باید بتوانند با وجود برخی خطاها یا رفتارهای خصمانه، به وضعیت مشترک معتبر برسند.
مثال
فرض کنید پنج سازمان در یک سامانه مشترک مشارکت دارند.
اگر یکی از سازمانها اطلاعات متناقضی به دیگران ارسال کند، سامانه باید بتواند مطابق قواعد تعریفشده با این وضعیت برخورد کند.
نکته
تحمل خطای بیزانسی به تعداد مشارکتکنندگان، فرضیات شبکه و نوع الگوریتم وابسته است.
۱۸. آیا تعداد بیشتر گرهها به معنای امنیت بیشتر است؟
نه الزاماً.
تعداد گرهها یکی از شاخصهای قابل بررسی است، اما امنیت و تمرکززدایی به عوامل دیگری نیز وابستهاند.
عوامل مهم
استقلال مالکیت گرهها
پراکندگی جغرافیایی
تنوع ارائهدهندگان زیرساخت
تنوع نرمافزارهای اجرا
توزیع قدرت تولید بلاک
توزیع دارایی یا سهام اعتبارسنجی
هزینه مشارکت در شبکه
قواعد حاکمیت
مثال
اگر هزار گره در اختیار یک شرکت باشند، تعداد زیاد آنها لزوماً به معنای استقلال تصمیمگیری نیست.
در مقابل، شبکهای با گرههای کمتر اما مستقل ممکن است از نظر بعضی ابعاد حاکمیتی تمرکز کمتری داشته باشد.
۱۹. حمله سیبیل چیست؟
حمله سیبیل (Sybil Attack) زمانی رخ میدهد که یک عامل، هویتها یا گرههای متعددی ایجاد کند تا بر شبکه تأثیر نامتناسب بگذارد.
مثال
یک مهاجم صدها گره ظاهراً مستقل ایجاد میکند.
اگر پروتکل صرفاً تعداد هویتها را معیار تصمیمگیری قرار دهد، مهاجم ممکن است نفوذ بیشتری به دست آورد.
مقابله
شبکههای مختلف از سازوکارهایی مانند هزینه محاسباتی، سهامگذاری، مجوز عضویت یا سایر روشهای محدودسازی نفوذ استفاده میکنند.
این سازوکارها نیز محدودیتها و هزینههای خاص خود را دارند.
۲۰. حمله Eclipse چیست؟
در حمله Eclipse، مهاجم تلاش میکند ارتباطات یک گره را بهگونهای تحت کنترل قرار دهد که آن گره عمدتاً یا فقط با همتایان تحت نفوذ مهاجم ارتباط داشته باشد.
پیامدهای احتمالی
دریافت اطلاعات ناقص
تأخیر در آگاهی از بلاکها
مشاهده وضعیت گمراهکننده
اختلال در انتشار تراکنش
تسهیل برخی حملات دیگر
راهکارهای کاهش ریسک
تنوع همتایان
سیاستهای امن اتصال
مدیریت مناسب کشف همتا
محدودسازی ارتباطات مشکوک
پایش رفتار شبکه
۲۱. امنیت ارتباطات P2P
شبکه همتابههمتا بهخودیخود ارتباطات را محرمانه یا امن نمیکند.
تهدیدهای احتمالی
شنود اطلاعات
جعل همتا
حملات منع خدمت
انتشار داده مخرب
دستکاری مسیرهای ارتباطی
سوءاستفاده از نرمافزار گره
اقدامات امنیتی
استفاده از پروتکلهای ارتباطی مناسب، اعتبارسنجی مستقل دادهها، بهروزرسانی نرمافزار و مدیریت امن زیرساخت اهمیت دارد.
۲۲. دسترسپذیری و تابآوری شبکه
یکی از مزایای بالقوه معماری توزیعشده، کاهش وابستگی به یک نقطه شکست است.
اگر یک گره از دسترس خارج شود، ممکن است گرههای دیگر همچنان خدمات شبکه را ارائه کنند.
اما این ویژگی به طراحی و استقلال زیرساختها بستگی دارد.
ریسکهای مشترک
استفاده گسترده از یک ارائهدهنده ابری
وابستگی به یک نرمافزار واحد
اختلال گسترده اینترنت
تمرکز اعتبارسنجها
خطای مشترک در بهروزرسانی نرمافزار
بنابراین توزیع گرهها بدون مدیریت وابستگیهای مشترک، تابآوری کامل ایجاد نمیکند.
۲۳. مقیاسپذیری در شبکههای همتابههمتا
با افزایش تعداد کاربران و تراکنشها، حجم اطلاعات و ارتباطات شبکه نیز ممکن است افزایش یابد.
چالشها
پهنای باند
تأخیر انتشار
ظرفیت پردازش
فضای ذخیرهسازی
زمان هماهنگی
هزینه اعتبارسنجی
راهکارهای قابل بررسی
بهینهسازی پروتکل انتشار
استفاده از گرههای سبک
راهکارهای لایه دوم
دستهبندی تراکنشها
بهینهسازی ذخیرهسازی
معماریهای مقیاسپذیری متناسب با شبکه
افزایش مقیاسپذیری ممکن است با بدهبستانهایی در امنیت، پیچیدگی یا تمرکززدایی همراه باشد.
۲۴. شبکه عمومی و شبکه مجوزدار
شبکه عمومی بدون مجوز
در شبکههای عمومی بدون مجوز، مشارکت در برخی نقشها بر اساس قواعد عمومی پروتکل امکانپذیر است.
بیتکوین و اتریوم از نمونههای شناختهشدهاند.
شبکه مجوزدار
در شبکه مجوزدار، مشارکتکنندگان یا نقشهای مشخص ممکن است نیازمند تأیید باشند.
این مدل در بعضی همکاریهای بینسازمانی استفاده میشود.
تفاوت مدیریتی
شبکه عمومی معمولاً به سازوکارهای گستردهتری برای مقابله با مشارکتکنندگان ناشناس نیاز دارد.
در شبکه مجوزدار، هویت و مسئولیت اعضا ممکن است از پیش مشخص باشد.
اما شبکه مجوزدار نیز الزاماً به معنای نبود تعارض یا رفتار مخرب نیست.
۲۵. مقایسه شبکه عمومی و مجوزدار
| معیار | عمومی بدون مجوز | مجوزدار |
|---|---|---|
| عضویت | مطابق قواعد عمومی | با کنترل عضویت |
| هویت اعضا | ممکن است مستعار باشد | معمولاً شناختهشده |
| حاکمیت | وابسته به پروتکل و جامعه | توافق سازمانهای عضو |
| محرمانگی | نیازمند طراحی خاص | امکان کنترل بیشتر |
| عملکرد | وابسته به معماری | وابسته به معماری |
| کاربرد | شبکههای باز | همکاریهای سازمانی |
انتخاب نوع شبکه باید بر اساس نیاز واقعی کسبوکار و مدل اعتماد انجام شود.
۲۶. کاربرد در زنجیره تأمین
فرض کنید تولیدکننده، شرکت حملونقل، انبار، توزیعکننده و خریدار قصد دارند برخی سوابق مشترک را ثبت کنند.
در معماری متمرکز، ممکن است یک سازمان مسئول نگهداری تمام اطلاعات باشد.
در معماری دفترکل مشترک، مشارکتکنندگان میتوانند طبق قواعد مشخص در ثبت و بررسی رویدادها مشارکت کنند.
نمونه اطلاعات
شناسه محموله
زمان تحویل
گواهی کنترل کیفیت
تغییر وضعیت سفارش
تأیید دریافت کالا
محدودیت
دفترکل توزیعشده صحت فیزیکی کالا یا صداقت داده واردشده را تضمین نمیکند.
برای این منظور، کنترلهای عملیاتی، بازرسی و اعتبار منابع داده ضروریاند.
۲۷. کاربرد در تجهیزات پزشکی و آزمایشگاهی
در زنجیره تأمین تجهیزات پزشکی، چندین بازیگر مستقل مشارکت دارند:
تولیدکننده
واردکننده
آزمایشگاه کنترل کیفیت
شرکت توزیع
مرکز درمانی
نهاد نظارتی
در یک معماری مناسب، دفترکل مشترک میتواند برای ثبت یا اعتبارسنجی برخی رویدادها استفاده شود.
مثال
یک دستگاه آزمایشگاهی از تولیدکننده به توزیعکننده و سپس مرکز درمانی منتقل میشود.
سوابق مشخصی مانند شماره سریال، گواهی آزمون و تحویل کالا در سامانه ثبت میشود.
مزیت احتمالی
امکان بررسی مشترک تاریخچه ثبتشده و کاهش اختلاف درباره نسخههای اطلاعات.
محدودیت
برای اثبات اصالت واقعی دستگاه، به شناسهگذاری معتبر، کنترل زنجیره تأمین و سازوکارهای نظارتی نیاز است.
۲۸. کاربرد در صنایع فرهنگی و خلاق
در صنایع فرهنگی، بازیگران متعددی مانند هنرمندان، تولیدکنندگان، ناشران، توزیعکنندگان و خریداران فعالیت دارند.
دفترکل مشترک ممکن است در ثبت برخی سوابق مربوط به آثار و تعاملات کمک کند.
کاربردهای احتمالی
ثبت سوابق انتشار
ثبت مجوزهای استفاده
رهگیری گردش آثار دیجیتال
ثبت توافقهای همکاری
مدیریت برخی حقوق قراردادی
محدودیت
ثبت یک ادعا در دفترکل بهتنهایی مالکیت قانونی یا اصالت اثر را اثبات نمیکند.
اعتبار هویت، قراردادها و قواعد حقوق مالکیت فکری همچنان ضروری است.
۲۹. کاربرد در سلامت دیجیتال
در اکوسیستم سلامت، سازمانهای مختلفی مانند بیمارستانها، آزمایشگاهها، بیمهگران و مراکز مراقبت در منزل نیازمند تبادل اطلاعات هستند.
اما محرمانگی اطلاعات بیمار اهمیت اساسی دارد.
معماری قابل بررسی
نگهداری اطلاعات پزشکی در سامانههای مجاز
استفاده از استانداردهای تبادل داده
کنترل دسترسی
ثبت رویدادهای مهم
استفاده از امضای دیجیتال
ثبت تعهدهای رمزنگارانه در صورت نیاز
در چنین معماریای، دفترکل توزیعشده میتواند نقش مکمل داشته باشد، نه جایگزین تمام سامانههای اطلاعات سلامت.
۳۰. مطالعه موردی فرضی: شبکه مشترک اصالتسنجی اسناد
فرض کنیم چند دانشگاه، مرکز آموزشی و نهاد اعتباربخشی قصد دارند سوابق صدور گواهی را بهصورت مشترک قابل بررسی کنند.
مسئله
هر سازمان سامانه مستقل خود را دارد و اعتبارسنجی اسناد میان سازمانها زمانبر است.
گزینه اول: سامانه متمرکز
یک نهاد مرکزی پایگاه داده و خدمات اعتبارسنجی را اداره کند.
گزینه دوم: پایگاه داده مشترک
سازمانها با توافق مدیریتی، از یک سامانه مشترک استفاده کنند.
گزینه سوم: دفترکل توزیعشده
هر سازمان مشارکتکننده طبق قواعد مشخص در ثبت و بررسی سوابق نقش داشته باشد.
معیار انتخاب
میزان اعتماد میان سازمانها
هزینه استقرار
مسئولیت حقوقی
حجم تراکنش
محرمانگی
نیاز به استقلال سازمانها
هزینه نگهداری
سازوکار حل اختلاف
نتیجه
اگر نیاز اصلی تنها اعتبارسنجی اسناد باشد، ممکن است امضای دیجیتال و سامانه متمرکز پاسخ کافی ارائه کنند.
اما اگر چند سازمان مستقل نیازمند مدیریت مشترک و بدون متولی واحد باشند، DLT میتواند یکی از گزینههای قابل بررسی باشد.
۳۱. چه زمانی استفاده از دفترکل توزیعشده منطقی است؟
استفاده از DLT زمانی ارزش بررسی بیشتری دارد که:
۱. چند سازمان مستقل در فرایند مشارکت داشته باشند.
۲. سوابق مشترک نیازمند هماهنگی باشند.
۳. اعتماد کامل به یک متولی واحد وجود نداشته باشد.
۴. قواعد ثبت و اعتبارسنجی قابل تعریف باشند.
۵. مشارکتکنندگان به بررسی مستقل سوابق نیاز داشته باشند.
۶. هزینه و پیچیدگی فناوری با ارزش ایجادشده تناسب داشته باشد.
چه زمانی ممکن است مناسب نباشد؟
اگر یک سازمان مالک تمام دادهها و تصمیمهاست و هیچ نیاز واقعی به ثبت مشترک وجود ندارد، پایگاه داده متعارف ممکن است انتخاب بهتری باشد.
۳۲. هزینههای پنهان معماری توزیعشده
برخلاف تصور رایج، حذف برخی واسطهها لزوماً به معنای کاهش تمام هزینهها نیست.
هزینههای احتمالی
راهاندازی گرهها
زیرساخت پردازش و ذخیرهسازی
پهنای باند
امنیت شبکه
نگهداری نرمافزار
هماهنگی میان سازمانها
تدوین قواعد حاکمیت
حل اختلاف
پشتیبانی عملیاتی
انطباق حقوقی
در پروژههای سازمانی، هزینه هماهنگی و حکمرانی ممکن است از هزینه فنی نیز مهمتر باشد.
۳۳. حاکمیت شبکه چگونه شکل میگیرد؟
حاکمیت شبکه به قواعد تصمیمگیری درباره توسعه، تغییرات و اداره زیرساخت اشاره دارد.
موضوعات مهم
چه کسانی عضو شبکه میشوند؟
چه کسی میتواند گره اعتبارسنج اجرا کند؟
تغییر نرمافزار چگونه تصویب میشود؟
اختلافها چگونه حل میشوند؟
مسئولیت خطا با چه کسی است؟
هزینههای نگهداری چگونه تأمین میشود؟
در شرایط اضطراری چه تصمیمهایی مجاز است؟
نکته راهبردی
غیرمتمرکزسازی فنی بدون طراحی حاکمیت، الزاماً به همکاری پایدار منجر نمیشود.
۳۴. معماری پیشنهادی برای شبکههای بینسازمانی
برای طراحی یک شبکه دفترکل مشترک، میتوان پنج لایه در نظر گرفت.
لایه اول: مشارکتکنندگان
سازمانها و اشخاص دارای نقش مشخص.
لایه دوم: ارتباطات
زیرساخت ارتباطی و پروتکلهای تبادل اطلاعات.
لایه سوم: گرهها
سامانههای اجراکننده نرمافزار شبکه.
لایه چهارم: ثبت و اجماع
قواعد ثبت، اعتبارسنجی و هماهنگسازی اطلاعات.
لایه پنجم: خدمات کاربردی
داشبوردها، سامانههای سازمانی، APIها و خدمات کاربران.
در کنار این لایهها، امنیت، هویت، حاکمیت و انطباق حقوقی باید بهصورت فراگیر طراحی شوند.
۳۵. چکلیست ارزیابی معماری
پیش از انتخاب شبکه همتابههمتا یا دفترکل توزیعشده، به پرسشهای زیر پاسخ دهید:
۱. چه مسئلهای قرار است حل شود؟
۲. چند مشارکتکننده مستقل وجود دارد؟
۳. آیا متولی مرکزی مورد اعتماد وجود دارد؟
۴. چه دادههایی باید مشترک باشند؟
۵. چه اطلاعاتی محرمانهاند؟
۶. آیا نیاز به اعتبارسنجی مستقل وجود دارد؟
۷. چه کسی گرهها را اداره میکند؟
۸. چه سازوکار اجماعی مناسب است؟
۹. هزینه زیرساخت چقدر است؟
۱۰. مسئولیت حقوقی اعضا چیست؟
۱۱. چگونه از حملات و اختلالها جلوگیری میشود؟
۱۲. آیا راهکار متمرکز ارزانتر و مناسبتر نیست؟
۳۶. پرسشهای متداول
آیا شبکه P2P همان بلاکچین است؟
خیر. P2P نوعی معماری ارتباطی است و میتواند در سامانههای غیرمرتبط با بلاکچین نیز استفاده شود.
آیا همه گرهها نسخه کامل دفترکل را نگهداری میکنند؟
خیر. نوع داده ذخیرهشده به نقش گره، شبکه و پیکربندی آن بستگی دارد.
آیا گره کامل همان ماینر است؟
خیر. گره کامل و ماینر نقشهای متفاوتی دارند، هرچند ممکن است یک سامانه چند نقش را اجرا کند.
آیا اجرای گره اتریوم به معنای اعتبارسنج بودن است؟
خیر. اعتبارسنجی وظایف و شرایط جداگانه دارد.
آیا تمام DLTها بلاکچین هستند؟
خیر. بلاکچین یکی از معماریهای دفترکل توزیعشده است.
آیا شبکه توزیعشده همیشه امنتر است؟
خیر. امنیت به معماری، استقلال گرهها، نرمافزار، حاکمیت و مدل تهدید وابسته است.
آیا شبکه P2P نیاز به اینترنت دارد؟
شبکه P2P به بستر ارتباطی نیاز دارد، اما این بستر الزاماً اینترنت عمومی نیست. شبکههای خصوصی نیز میتوانند از ارتباطات همتابههمتا استفاده کنند.
آیا بلاکچین تمام واسطهها را حذف میکند؟
خیر. ممکن است برخی نقشهای واسطهای کاهش یابند، اما خدماتی مانند نگهداری زیرساخت، هویتسنجی، توسعه نرمافزار و حل اختلاف همچنان ضروری باشند.
آیا دفترکل توزیعشده برای تمام سازمانها مناسب است؟
خیر. انتخاب آن باید بر اساس نیاز واقعی و مقایسه با راهکارهای جایگزین انجام شود.
آیا داده ثبتشده در دفترکل همیشه صحیح است؟
خیر. دفترکل میتواند سابقه ثبت را قابل بررسی کند، اما صحت اطلاعات ورودی به اعتبار منبع داده و کنترلهای بیرونی وابسته است.
جمعبندی
شبکه همتابههمتا، گره و دفترکل توزیعشده سه جزء مهم در معماری بسیاری از سامانههای بلاکچینی هستند.
شبکه P2P ارتباط میان مشارکتکنندگان را برقرار میکند. گرهها اطلاعات را دریافت، بررسی، نگهداری یا منتشر میکنند. دفترکل توزیعشده نیز امکان ثبت و هماهنگی سوابق مشترک را فراهم میسازد.
اما غیرمتمرکز بودن یک شبکه صرفاً به تعداد گرهها یا پراکندگی سرورها وابسته نیست.
استقلال مشارکتکنندگان، قواعد اجماع، توزیع قدرت تصمیمگیری، امنیت ارتباطات و ساختار حاکمیت نیز اهمیت دارند.
برای کاربردهای سازمانی، بهویژه در زنجیره تأمین، تجهیزات پزشکی، سلامت دیجیتال و صنایع فرهنگی، دفترکل توزیعشده زمانی ارزشآفرین است که مسئله واقعی هماهنگی و اعتماد میان چند بازیگر مستقل وجود داشته باشد.
اصل راهبردی: ارزش بلاکچین در تکثیر دادهها نیست؛ در امکان ایجاد و اعتبارسنجی وضعیت مشترک میان مشارکتکنندگانی است که لزوماً به یک متولی واحد اعتماد ندارند.
منابع و مراجع تخصصی
۱. NIST — Blockchain Technology Overview
https://doi.org/10.6028/NIST.IR.8202
۲. Bitcoin — Developer Guide: P2P Network
https://developer.bitcoin.org/devguide/p2p_network.html
۳. Bitcoin — Developer Reference: P2P Network
https://developer.bitcoin.org/reference/p2p_networking.html
۴. Ethereum — Nodes and Clients
https://ethereum.org/en/developers/docs/nodes-and-clients/
۵. Ethereum — Networking Layer
https://ethereum.org/en/developers/docs/networking-layer/
۶. Ethereum — Consensus Mechanisms
https://ethereum.org/en/developers/docs/consensus-mechanisms/
۷. Hyperledger Fabric — Documentation
https://hyperledger-fabric.readthedocs.io/
۸. Linux Foundation — Hyperledger
https://www.lfdecentralizedtrust.org/
۹. Lamport, Shostak & Pease — The Byzantine Generals Problem (1982)
https://lamport.azurewebsites.net/pubs/byz.pdf
۱۰. NIST — Distributed Ledger Technology Resources
https://www.nist.gov/blockchain
یادداشت تحریریه: این مقاله آموزشی است. ساختار دقیق گرهها، اجماع، ذخیرهسازی و ارتباطات در شبکههای بلاکچینی متفاوت است؛ بنابراین برای پیادهسازی واقعی باید مستندات نسخه جاری شبکه هدف و الزامات امنیتی و حقوقی بررسی شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.