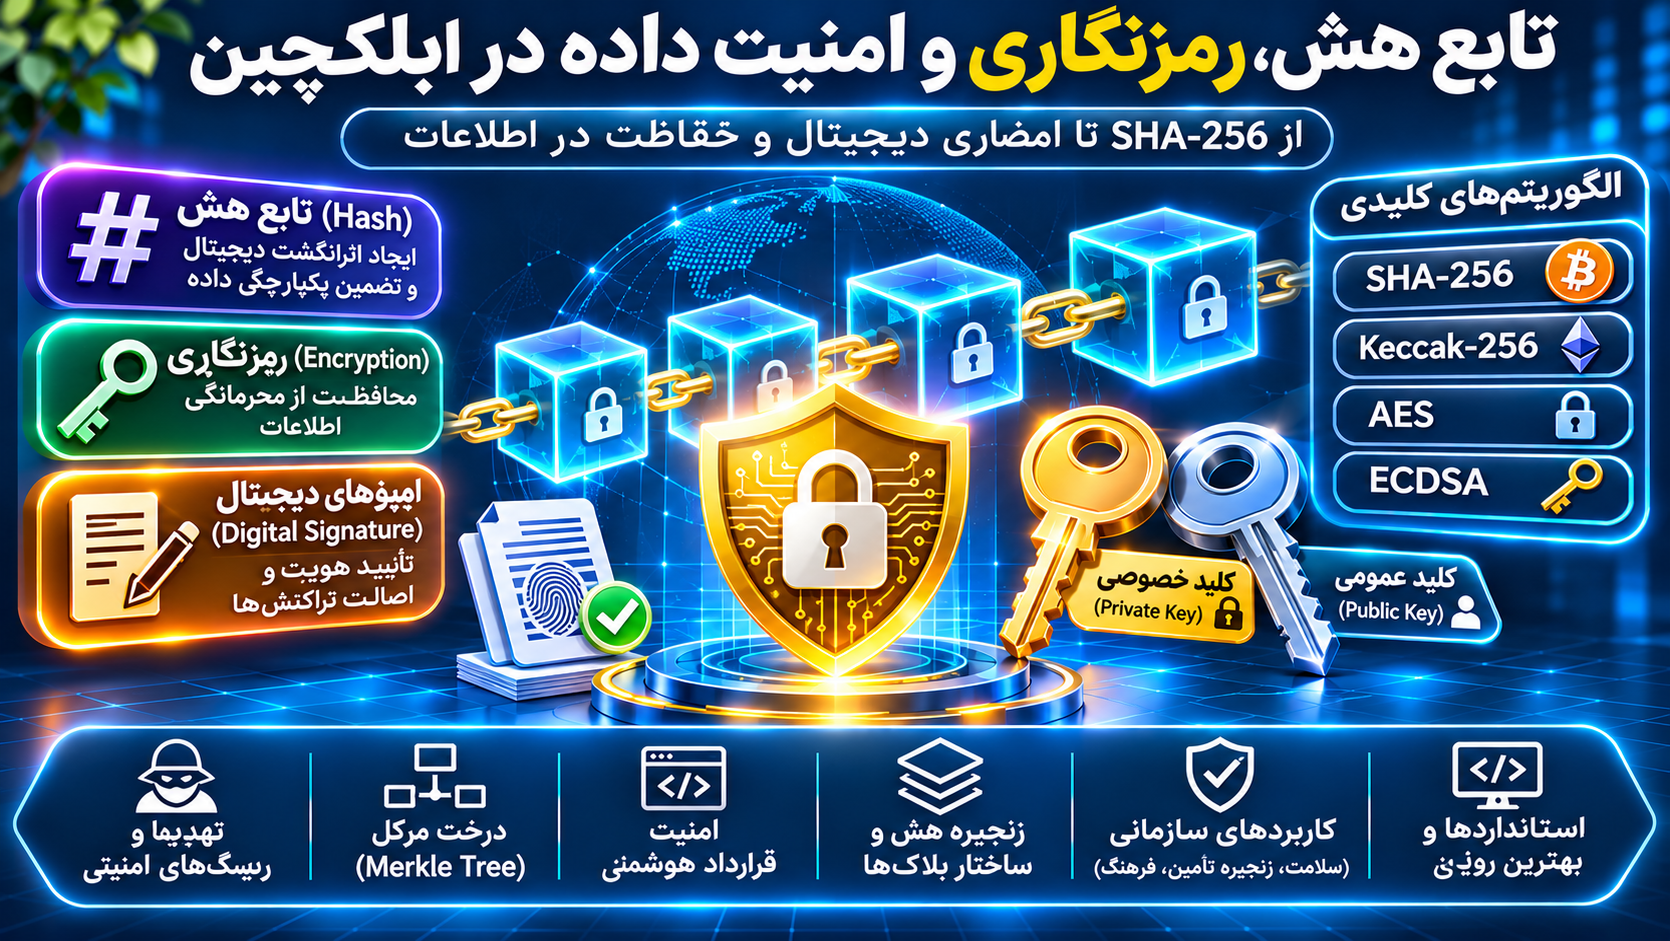
تابع هش، رمزنگاری و امنیت داده در بلاکچین
این مقاله مفهوم «تابع هش، رمزنگاری و امنیت داده در بلاکچین» را در چارچوب دانشنامه بلاکچین بررسی میکند. تمرکز بر تعریف دقیق، سازوکار، کاربرد و محدودیتهای عملی است تا مخاطب بتواند میان امکان فنی و ارزش واقعی کسبوکار تفاوت بگذارد.
فهرست مطالب
- تابع هش، رمزنگاری و امنیت داده در بلاکچین؛ از SHA-256 تا امضای دیجیتال و حفاظت از اطلاعات
- ۱. امنیت داده در بلاکچین به چه معناست؟
- ۲. تابع هش چیست؟
- مثال ساده
- ۳. ویژگیهای تابع هش رمزنگارانه
- ۳-۱. قطعی بودن
- ۳-۲. مقاومت در برابر یافتن پیشتصویر
- ۳-۳. مقاومت در برابر پیشتصویر دوم
- ۳-۴. مقاومت در برابر برخورد
- ۳-۵. اثر بهمنی
- نکته مهم
- ۴. تفاوت هش، رمزنگاری و کدگذاری
- مثال
- ۵. الگوریتم SHA-256 چیست؟
- کاربردها
- نکته
- ۶. هش در بیتکوین چگونه استفاده میشود؟
- نتیجه امنیتی
- ۷. زنجیره هش چگونه کار میکند؟
- مثال مفهومی
- ۸. آیا دادههای بلاکچین تغییرناپذیرند؟
- عوامل مؤثر
- ۹. رمزنگاری متقارن چیست؟
- مثال
- کاربرد سازمانی
- ارتباط با بلاکچین
- ۱۰. رمزنگاری نامتقارن چیست؟
- کلید عمومی
- کلید خصوصی
- نکته فنی
- ۱۱. امضای دیجیتال چیست؟
- اهمیت
- ۱۲. تفاوت امضای دیجیتال و رمزگذاری
- ۱۳. الگوریتم ECDSA چیست؟
- کاربرد
- نکته امنیتی
- ۱۴. کلید خصوصی چرا اهمیت دارد؟
- خطرات رایج
- اصل امنیتی
- ۱۵. عبارت بازیابی چیست؟
- هشدار
- ۱۶. تفاوت SHA-256 و Keccak-256
- SHA-256
- Keccak-256
- نکته تخصصی
- ۱۷. درخت مرکل چیست؟
- مثال
- کاربرد
- ۱۸. اثبات مرکل چیست؟
- کاربردها
- محدودیت
- ۱۹. هش فایل و ثبت اصالت اسناد
- مثال
- محدودیت مهم
- ۲۰. آیا میتوان اطلاعات محرمانه را مستقیماً روی بلاکچین ثبت کرد؟
- نمونه دادههای حساس
- خطر اصلی
- ۲۱. معماری ترکیبی ذخیره داده
- لایه اول: داده اصلی
- لایه دوم: حفاظت اطلاعات
- لایه سوم: تعهد رمزنگارانه
- لایه چهارم: بررسی اعتبار
- مزیت
- ۲۲. چرا هشکردن اطلاعات شخصی همیشه کافی نیست؟
- راهکارهای قابل بررسی
- ۲۳. HMAC چیست؟
- تفاوت با هش ساده
- کاربرد
- ۲۴. امنیت قراردادهای هوشمند
- تهدیدهای مهم
- نتیجه
- ۲۵. امنیت شبکه و حمله ۵۱ درصدی
- نکته مهم
- ۲۶. محاسبات کوانتومی و آینده رمزنگاری بلاکچین
- راهکار آینده
- چالش بلاکچین
- ۲۷. کاربرد در زنجیره تأمین
- مثال
- محدودیت
- ۲۸. کاربرد در سلامت و پرونده الکترونیک
- معماری پیشنهادی
- ۲۹. کاربرد در صنایع فرهنگی و مالکیت فکری
- مثال
- محدودیت حقوقی
- ۳۰. مطالعه موردی: سامانه اعتبارسنجی اسناد بنیاد
- مرحله اول: تولید سند
- مرحله دوم: امضای دیجیتال
- مرحله سوم: محاسبه هش
- مرحله چهارم: ثبت تعهد
- مرحله پنجم: ارائه خدمت اعتبارسنجی
- مرحله ششم: مدیریت ابطال
- نتیجه
- ۳۱. چارچوب انتخاب راهکار امنیت داده
- ۳۲. اشتباهات رایج در امنیت بلاکچین
- ۳۳. چکلیست امنیت برای پروژههای بلاکچینی
- ۳۴. پرسشهای متداول
- آیا تابع هش اطلاعات را رمزگذاری میکند؟
- آیا میتوان هش SHA-256 را رمزگشایی کرد؟
- آیا تمام تراکنشهای بلاکچین محرمانهاند؟
- آیا کلید عمومی همان نشانی کیف پول است؟
- آیا امضای دیجیتال هویت واقعی شخص را اثبات میکند؟
- آیا تغییر یک تراکنش، هش بلاک را تغییر میدهد؟
- آیا بلاکچین بهتنهایی امنیت اطلاعات را تضمین میکند؟
- آیا میتوان پرونده پزشکی را روی بلاکچین عمومی ذخیره کرد؟
- آیا محاسبات کوانتومی امنیت بلاکچین را تهدید میکنند؟
- جمعبندی
- منابع و مراجع تخصصی
تابع هش، رمزنگاری و امنیت داده در بلاکچین؛ از SHA-256 تا امضای دیجیتال و حفاظت از اطلاعات
امنیت بلاکچین بر مجموعهای از سازوکارهای رمزنگاری، ساختارهای داده و قواعد اجماع استوار است. در این میان، توابع هش، کلیدهای عمومی و خصوصی، امضاهای دیجیتال و درخت مرکل از مهمترین فناوریهایی هستند که امکان بررسی یکپارچگی دادهها، تأیید تراکنشها و شناسایی تغییرات غیرمجاز را فراهم میکنند.
بااینحال، برخلاف یک تصور رایج، اطلاعات ثبتشده در بلاکچین الزاماً رمزگذاریشده یا محرمانه نیستند. در بسیاری از شبکههای عمومی، دادههای تراکنش برای همه قابل مشاهدهاند و امنیت شبکه بیشتر به معنای دشواربودن دستکاری سوابق و امکان تأیید مستقل اطلاعات است.
این مقاله با رویکردی فنی و کاربردی، مفاهیم هش، رمزنگاری متقارن و نامتقارن، امضای دیجیتال، الگوریتمهای SHA-256 و Keccak-256، درخت مرکل، امنیت کلیدهای خصوصی، تهدیدهای رایج و کاربردهای بلاکچین در حفاظت از دادههای سازمانی را بررسی میکند.
۱. امنیت داده در بلاکچین به چه معناست؟
امنیت اطلاعات معمولاً با سه اصل بنیادین شناخته میشود:
محرمانگی (Confidentiality): جلوگیری از دسترسی غیرمجاز به اطلاعات.
یکپارچگی (Integrity): امکان شناسایی تغییرات غیرمجاز داده.
دسترسپذیری (Availability): امکان دسترسی کاربران مجاز به اطلاعات و خدمات در زمان موردنیاز.
بلاکچین میتواند در برخی معماریها به یکپارچگی و دسترسپذیری کمک کند، اما محرمانگی را بهصورت پیشفرض تضمین نمیکند.
برای مثال، تراکنشهای ثبتشده روی شبکه عمومی بیتکوین قابل بررسی هستند.
بنابراین استفاده از بلاکچین به معنای پنهانشدن تمام اطلاعات نیست.
۲. تابع هش چیست؟
تابع هش (Hash Function) الگوریتمی است که داده ورودی را دریافت و خروجیای با ساختار مشخص تولید میکند.
در توابع هش رمزنگارانه متداول، طول خروجی ثابت است؛ حتی اگر اندازه ورودی متفاوت باشد.
برای مثال، SHA-256 خروجی ۲۵۶ بیتی تولید میکند.
این خروجی معمولاً بهصورت یک رشته ۶۴ کاراکتری در مبنای شانزده نمایش داده میشود.
مثال ساده
فرض کنید دو متن زیر را داریم:
متن اول: «پرداخت ۱۰۰ واحد»
متن دوم: «پرداخت ۱۰۱ واحد»
تفاوت تنها یک رقم است، اما خروجی هش رمزنگارانه این دو متن معمولاً تفاوت چشمگیری خواهد داشت.
این ویژگی در شناسایی تغییرات اطلاعات اهمیت دارد.
۳. ویژگیهای تابع هش رمزنگارانه
۳-۱. قطعی بودن
ورودی یکسان، تحت الگوریتم و روش کدگذاری یکسان، همیشه خروجی یکسان ایجاد میکند.
۳-۲. مقاومت در برابر یافتن پیشتصویر
با داشتن خروجی هش، یافتن ورودیای که همان خروجی را ایجاد کند باید از نظر محاسباتی دشوار باشد.
۳-۳. مقاومت در برابر پیشتصویر دوم
با داشتن یک ورودی مشخص، یافتن ورودی متفاوتی با همان هش باید دشوار باشد.
۳-۴. مقاومت در برابر برخورد
یافتن دو ورودی متفاوت که هش یکسان تولید کنند باید دشوار باشد.
۳-۵. اثر بهمنی
تغییر کوچک در ورودی معمولاً باعث تغییر گسترده و غیرقابلپیشبینی در خروجی میشود.
نکته مهم
از نظر ریاضی، چون فضای ورودی میتواند بسیار بزرگتر از فضای خروجی باشد، برخورد هش اجتنابناپذیر است.
امنیت تابع هش به غیرممکنبودن برخورد وابسته نیست؛ بلکه به دشواری محاسباتی یافتن برخورد کاربردی وابسته است.
۴. تفاوت هش، رمزنگاری و کدگذاری
این سه مفهوم اغلب با یکدیگر اشتباه گرفته میشوند.
| ویژگی | هش | رمزنگاری | کدگذاری |
|---|---|---|---|
| هدف اصلی | اثرانگشت و بررسی یکپارچگی | حفاظت از اطلاعات | نمایش و انتقال داده |
| برگشتپذیری | عموماً خیر | با کلید مناسب، بله | بله |
| نیاز به کلید | معمولاً خیر | بله | معمولاً خیر |
| مثال | SHA-256 | AES | Base64 |
مثال
اگر یک متن با Base64 تبدیل شود، اطلاعات آن محرمانه نشده است.
اگر متن با AES و کلید مناسب رمزگذاری شود، بازیابی آن بدون کلید باید دشوار باشد.
اگر هش SHA-256 متن محاسبه شود، خروجی برای بازسازی مستقیم متن طراحی نشده است.
بااینحال، اگر ورودی از مجموعه کوچکی از مقادیر قابل حدس باشد، مهاجم ممکن است با آزمایش گزینهها آن را شناسایی کند.
بنابراین هشکردن ساده اطلاعات حساس، الزاماً محرمانگی ایجاد نمیکند.
۵. الگوریتم SHA-256 چیست؟
SHA-256 یکی از اعضای خانواده SHA-2 است که توسط NIST استاندارد شده است.
این الگوریتم خروجی ۲۵۶ بیتی تولید میکند.
کاربردها
بررسی یکپارچگی فایلها
ساختارهای رمزنگاری
برخی سازوکارهای امضای دیجیتال
ساختار داده بلاکچین
اثبات کار در بیتکوین
در بیتکوین، هش سربرگ بلاک برای سازوکار اثبات کار با دو بار اجرای SHA-256 محاسبه میشود.
نکته
SHA-256 الگوریتم رمزگذاری نیست و امکان رمزگشایی مستقیم خروجی آن وجود ندارد.
۶. هش در بیتکوین چگونه استفاده میشود؟
در بیتکوین، سربرگ هر بلاک شامل اطلاعاتی مانند هش بلاک قبلی، ریشه مرکل، زمان، هدف فشرده سختی و نانس است.
ماینرها تلاش میکنند سربرگی بیابند که هش آن شرایط هدف اثبات کار را برآورده کند.
این فرایند به محاسبات تکراری نیاز دارد.
نتیجه امنیتی
اگر محتوای بلاکی تغییر کند، تعهد رمزنگارانه آن به تراکنشها و در نتیجه هش سربرگ میتواند تغییر کند.
برای جایگزینی معتبر یک بلاک در زنجیره اثبات کار، مهاجم باید شرایط اجماع و کار محاسباتی لازم را نیز برآورده کند.
بنابراین امنیت تنها نتیجه تابع هش نیست؛ بلکه به ترکیب ساختار داده، اثبات کار، اعتبارسنجی و قواعد انتخاب زنجیره وابسته است.
۷. زنجیره هش چگونه کار میکند؟
یکی از ویژگیهای مهم بلاکچین، ارتباط رمزنگارانه بلاکهاست.
در ساختار متداول، هر بلاک به هش بلاک قبلی اشاره میکند.
مثال مفهومی
بلاک اول دارای داده و هش مشخص است.
بلاک دوم، هش بلاک اول را در سربرگ خود نگهداری میکند.
بلاک سوم نیز به هش بلاک دوم اشاره دارد.
اگر دادههای بلاک دوم تغییر کنند، هش آن تغییر میکند و ارتباط رمزنگارانه با بلاک بعدی ناسازگار میشود.
اما در شبکه واقعی، برای جلوگیری از پذیرش تاریخچه دستکاریشده، قواعد اجماع و اعتبارسنجی نیز ضروری هستند.
۸. آیا دادههای بلاکچین تغییرناپذیرند؟
اصطلاح تغییرناپذیری (Immutability) باید با دقت استفاده شود.
در بسیاری از شبکههای بلاکچینی، تغییر سوابق تأییدشده بسیار دشوار یا پرهزینه است.
اما تغییرناپذیری مطلق و بدون قید، توصیف دقیقی نیست.
عوامل مؤثر
نوع سازوکار اجماع
تعداد و استقلال اعتبارسنجها
قدرت اقتصادی یا محاسباتی شبکه
وضعیت نهاییشدن تراکنش
قواعد حاکمیت پروتکل
احتمال بازسازماندهی زنجیره
در برخی شبکهها، تراکنشها دارای نهاییشدن احتمالاتی هستند و در برخی دیگر، سازوکار نهاییشدن اقتصادی یا پروتکلی متفاوتی وجود دارد.
بنابراین امنیت سابقه تراکنش باید در چارچوب شبکه مشخص ارزیابی شود.
۹. رمزنگاری متقارن چیست؟
در رمزنگاری متقارن (Symmetric Encryption)، معمولاً از یک کلید مشترک برای رمزگذاری و رمزگشایی استفاده میشود.
مثال
AES یکی از شناختهشدهترین الگوریتمهای رمزنگاری متقارن است.
این الگوریتم در سامانههای متعددی برای حفاظت از اطلاعات استفاده میشود.
کاربرد سازمانی
فرض کنید یک مرکز درمانی قصد دارد پروندهای را بهصورت رمزگذاریشده ذخیره کند.
میتوان از رمزنگاری متقارن معتبر برای حفاظت از محتوای پرونده استفاده کرد.
اما مدیریت و توزیع امن کلیدها نیز ضروری است.
ارتباط با بلاکچین
در یک معماری ترکیبی، ممکن است داده اصلی خارج از بلاکچین و بهصورت رمزگذاریشده ذخیره شود، درحالیکه هش یا تعهد رمزنگارانه آن در بلاکچین ثبت شود.
۱۰. رمزنگاری نامتقارن چیست؟
رمزنگاری نامتقارن (Asymmetric Cryptography) از جفت کلید عمومی و خصوصی استفاده میکند.
کلید عمومی
در سازوکارهای مناسب، میتواند برای تأیید امضا یا رمزگذاری اطلاعات مورد استفاده قرار گیرد.
کلید خصوصی
باید محرمانه باقی بماند و بسته به الگوریتم، برای امضای دیجیتال یا رمزگشایی به کار رود.
نکته فنی
همه الگوریتمهای کلید عمومی برای رمزگذاری طراحی نشدهاند.
برای مثال، الگوریتم ECDSA که در بسیاری از کاربردهای بلاکچینی استفاده میشود، الگوریتم امضای دیجیتال است، نه رمزگذاری اطلاعات.
۱۱. امضای دیجیتال چیست؟
امضای دیجیتال سازوکاری رمزنگارانه است که امکان بررسی اصالت امضا و یکپارچگی پیام را فراهم میکند.
در یک ساختار متداول:
۱. کاربر پیام یا تراکنش را آماده میکند.
۲. داده لازم طبق قواعد پروتکل پردازش میشود.
۳. امضا با استفاده از کلید خصوصی ایجاد میشود.
۴. سایر مشارکتکنندگان با کلید عمومی یا اطلاعات مشتقشده مناسب، اعتبار امضا را بررسی میکنند.
اهمیت
امضای معتبر نشان میدهد که عملیات با کلید خصوصی متناظر مجاز شده است.
اما بهتنهایی هویت واقعی شخص یا مشروعیت اقتصادی تراکنش را اثبات نمیکند.
۱۲. تفاوت امضای دیجیتال و رمزگذاری
امضای دیجیتال و رمزگذاری دو هدف متفاوت دارند.
امضای دیجیتال: تأیید اصالت رمزنگارانه و یکپارچگی پیام.
رمزگذاری: جلوگیری از خواندن اطلاعات توسط اشخاص فاقد مجوز.
یک تراکنش میتواند دارای امضای دیجیتال معتبر باشد، اما محتوای آن در شبکه عمومی قابل مشاهده باشد.
بنابراین امضاشدن تراکنش به معنای محرمانهبودن آن نیست.
۱۳. الگوریتم ECDSA چیست؟
ECDSA مخفف Elliptic Curve Digital Signature Algorithm است.
این الگوریتم از رمزنگاری منحنی بیضوی برای ایجاد و تأیید امضاهای دیجیتال استفاده میکند.
کاربرد
در بیتکوین، ECDSA با منحنی secp256k1 یکی از سازوکارهای امضاست. بیتکوین همچنین از امضاهای Schnorr برای برخی انواع خروجی استفاده میکند.
در حسابهای متعارف اتریوم نیز ECDSA بر پایه secp256k1 نقش مهمی دارد.
نکته امنیتی
کیفیت تولید اعداد تصادفی یا مقادیر موقتی در برخی سازوکارهای امضا اهمیت حیاتی دارد.
خطا در تولید این مقادیر میتواند به افشای کلید خصوصی منجر شود.
۱۴. کلید خصوصی چرا اهمیت دارد؟
کلید خصوصی یکی از حساسترین اجزای امنیت داراییهای دیجیتال است.
اگر شخصی به کلید خصوصی کنترلکننده یک حساب دسترسی پیدا کند، ممکن است بتواند تراکنشهای معتبر از طرف آن حساب امضا کند.
خطرات رایج
افشای عبارت بازیابی
ذخیره کلید در محیط ناامن
بدافزار
فیشینگ
نسخه پشتیبان نامطمئن
دسترسی غیرمجاز کارکنان
خطا در مدیریت کیف پول سازمانی
اصل امنیتی
کلید خصوصی نباید در اختیار اشخاص یا سامانههای غیرمجاز قرار گیرد.
۱۵. عبارت بازیابی چیست؟
عبارت بازیابی یا Seed Phrase در بسیاری از کیف پولها برای بازیابی کلیدهای حسابها استفاده میشود.
این عبارت معمولاً بر اساس استانداردهای مشخصی مانند BIP-39 تولید میشود، هرچند همه کیف پولها الزاماً از یک روش استفاده نمیکنند.
هشدار
هر فردی که به عبارت بازیابی معتبر دسترسی داشته باشد، ممکن است بتواند کلیدهای مربوط را بازسازی کند.
بنابراین نباید عبارت بازیابی را در وبسایتها، پیامرسانها یا ابزارهای ناشناس وارد کرد.
۱۶. تفاوت SHA-256 و Keccak-256
یکی از نکات مهم در آموزش بلاکچین، تفاوت الگوریتمهای هش مورد استفاده در شبکههای مختلف است.
SHA-256
در ساختارهای مهم بیتکوین استفاده میشود.
Keccak-256
در اتریوم و ماشین مجازی اتریوم برای کاربردهای مختلفی مانند هشکردن دادهها و محاسبه شناسههای مشخص استفاده میشود.
نکته تخصصی
Keccak-256 مورد استفاده در اتریوم دقیقاً معادل SHA3-256 استانداردشده توسط NIST نیست؛ زیرا تفاوتهایی در قواعد نهاییسازی ورودی دارند.
بنابراین استفاده اشتباه از این دو الگوریتم میتواند خروجی متفاوت و خطای سازگاری ایجاد کند.
۱۷. درخت مرکل چیست؟
درخت مرکل (Merkle Tree) ساختاری دادهای است که امکان ایجاد تعهد رمزنگارانه نسبت به مجموعهای از دادهها را فراهم میکند.
در ساختار رایج، هش دادهها در لایههای مختلف با یکدیگر ترکیب میشوند تا مقدار نهایی به نام ریشه مرکل ایجاد شود.
مثال
فرض کنید چهار تراکنش داریم:
A، B، C و D
ابتدا هش هر تراکنش محاسبه میشود.
سپس هشهای مرتبط طبق قواعد ساختار با یکدیگر ترکیب میشوند.
در نهایت ریشه مرکل به دست میآید.
کاربرد
با استفاده از اثبات مرکل میتوان نشان داد که یک داده در مجموعه متعهدشده وجود دارد، بدون آنکه لازم باشد همه دادههای مجموعه در اختیار تأییدکننده قرار گیرد.
۱۸. اثبات مرکل چیست؟
Merkle Proof مجموعهای از اطلاعات رمزنگارانه است که برای بررسی عضویت یک داده در درخت مرکل استفاده میشود.
کاربردها
بررسی عضویت تراکنش
سامانههای توزیع توکن
ایردراپهای مبتنی بر فهرست
اثبات عضویت در مجموعه داده
برخی معماریهای مقیاسپذیری
محدودیت
اثبات مرکل نشان میدهد داده با ریشه مشخص سازگار است.
اما صحت واقعی محتوای داده را اثبات نمیکند.
اگر داده اولیه نادرست باشد، ثبت هش آن در یک ساختار معتبر، حقیقت خارجی آن را تضمین نخواهد کرد.
۱۹. هش فایل و ثبت اصالت اسناد
یکی از کاربردهای عملی هش، بررسی یکپارچگی اسناد دیجیتال است.
مثال
فرض کنید یک قرارداد الکترونیکی میان دو شرکت امضا شده است.
میتوان هش نسخه نهایی قرارداد را محاسبه و در سامانه ثبت کرد.
در آینده، با محاسبه مجدد هش همان فایل میتوان بررسی کرد که آیا محتوا با نسخه ثبتشده مطابقت دارد.
محدودیت مهم
هش یک فایل بهتنهایی مشخص نمیکند چه کسی آن را ایجاد کرده یا آیا اطلاعات آن صحیح بوده است.
برای اثبات انتساب و اعتبار حقوقی، به امضای دیجیتال، ثبت زمان معتبر، هویتسنجی و سایر سازوکارهای مناسب نیاز است.
۲۰. آیا میتوان اطلاعات محرمانه را مستقیماً روی بلاکچین ثبت کرد؟
از نظر فنی، بعضی شبکهها امکان ثبت انواع داده را فراهم میکنند.
اما ثبت اطلاعات حساس روی بلاکچین عمومی میتواند خطرناک باشد.
نمونه دادههای حساس
اطلاعات هویتی
پرونده پزشکی
اطلاعات مالی محرمانه
اسرار تجاری
دادههای شخصی کارکنان
قراردادهای محرمانه
خطر اصلی
داده ثبتشده ممکن است برای مدت طولانی در دسترس مشارکتکنندگان شبکه باقی بماند.
حتی اگر داده رمزگذاری شده باشد، تغییر شرایط امنیتی یا افشای کلید در آینده میتواند خطر ایجاد کند.
بنابراین باید از ثبت غیرضروری اطلاعات حساس در زنجیره عمومی پرهیز کرد.
۲۱. معماری ترکیبی ذخیره داده
در بسیاری از کاربردهای سازمانی، استفاده از معماری ترکیبی مناسبتر است.
لایه اول: داده اصلی
اطلاعات در سامانهای خارج از بلاکچین ذخیره میشوند.
لایه دوم: حفاظت اطلاعات
دادهها بر اساس سطح حساسیت رمزگذاری و کنترل دسترسی میشوند.
لایه سوم: تعهد رمزنگارانه
هش یا تعهد مناسب داده در بلاکچین ثبت میشود.
لایه چهارم: بررسی اعتبار
در زمان نیاز، داده موجود با تعهد ثبتشده مقایسه میشود.
مزیت
این معماری میتواند امکان بررسی یکپارچگی را بدون انتشار مستقیم تمام اطلاعات فراهم کند.
اما باید خطر افشای اطلاعات از طریق هش دادههای قابل حدس، فرادادهها و الگوهای دسترسی نیز بررسی شود.
۲۲. چرا هشکردن اطلاعات شخصی همیشه کافی نیست؟
فرض کنید شماره ملی یا شناسهای با فضای مقادیر محدود، مستقیماً هش شود.
اگر مهاجم بتواند مقادیر احتمالی را تولید و هش آنها را محاسبه کند، ممکن است مقدار اصلی را شناسایی کند.
بنابراین هش ساده دادههای قابل حدس، ناشناسسازی مطمئن محسوب نمیشود.
راهکارهای قابل بررسی
نگهداری اطلاعات حساس خارج از زنجیره
استفاده از HMAC با مدیریت امن کلید
استفاده از تعهدهای رمزنگارانه مناسب
حداقلسازی داده
کنترل دسترسی
ارزیابی تهدید و حریم خصوصی
انتخاب روش باید بر اساس نوع داده و مدل تهدید انجام شود.
۲۳. HMAC چیست؟
HMAC مخفف Hash-based Message Authentication Code است.
این سازوکار از تابع هش و کلید محرمانه برای ایجاد کد اصالت پیام استفاده میکند.
تفاوت با هش ساده
هش ساده معمولاً بدون کلید محاسبه میشود.
HMAC برای تولید و تأیید کد اصالت به کلید مشترک نیاز دارد.
کاربرد
در سامانههای سازمانی میتوان از HMAC برای بررسی یکپارچگی و اصالت پیام میان طرفهایی که کلید مشترک دارند استفاده کرد.
اما HMAC بهخودیخود محرمانگی محتوای پیام را فراهم نمیکند.
۲۴. امنیت قراردادهای هوشمند
امنیت بلاکچین تنها به تابع هش و امضای دیجیتال محدود نیست.
قراردادهای هوشمند نیز ممکن است دارای آسیبپذیری باشند.
تهدیدهای مهم
Reentrancy: فراخوانی مجدد ناخواسته در شرایط آسیبپذیر.
Access Control: مدیریت نادرست اختیارات.
Oracle Manipulation: دستکاری دادههای ورودی خارجی.
Signature Replay: استفاده مجدد نامعتبر از امضا در صورت نبود کنترل مناسب.
Front-running و MEV: سوءاستفاده از اطلاعات و ترتیب تراکنشها در برخی شرایط.
Upgrade Risk: خطرات تغییر منطق قرارداد.
نتیجه
حتی اگر الگوریتمهای رمزنگاری امن باشند، خطای برنامهنویسی یا طراحی اقتصادی میتواند موجب زیان شود.
۲۵. امنیت شبکه و حمله ۵۱ درصدی
در برخی شبکههای مبتنی بر اثبات کار، کنترل سهم بزرگی از قدرت محاسباتی میتواند امکان حملاتی مانند بازسازماندهی زنجیره یا خرج دوباره را افزایش دهد.
اصطلاح حمله ۵۱ درصدی به این دسته از تهدیدها اشاره دارد.
اما مدل تهدید در شبکههای مبتنی بر اثبات سهام متفاوت است.
نکته مهم
حتی مهاجمی با قدرت قابلتوجه در شبکه معمولاً نمیتواند صرفاً با کنترل اجماع، امضای دیجیتال معتبر برای دارایی دیگران جعل کند.
امنیت دارایی به مجموعهای از سازوکارهای اجماع، رمزنگاری، قواعد پروتکل و مدیریت کلید وابسته است.
۲۶. محاسبات کوانتومی و آینده رمزنگاری بلاکچین
توسعه رایانههای کوانتومی قدرتمند میتواند در آینده بعضی الگوریتمهای رمزنگاری کلید عمومی را با تهدید مواجه کند.
الگوریتمهایی مانند ECDSA از جمله مواردی هستند که در برابر رایانه کوانتومی رمزنگاریشکنِ کافی آسیبپذیر خواهند بود.
در مقابل، اثر محاسبات کوانتومی بر توابع هش متقارن و رمزنگارانه متفاوت است.
راهکار آینده
رمزنگاری پساکوانتومی (Post-Quantum Cryptography) برای طراحی الگوریتمهایی توسعه مییابد که در برابر حملات شناختهشده رایانههای کلاسیک و کوانتومی مقاومت داشته باشند.
NIST استانداردهایی مانند ML-KEM، ML-DSA و SLH-DSA را در سال ۲۰۲۴ منتشر کرده است.
چالش بلاکچین
مهاجرت شبکههای موجود به امضاهای پساکوانتومی ممکن است با مسائل سازگاری، اندازه امضا، هزینه تراکنش و مدیریت حسابها همراه باشد.
۲۷. کاربرد در زنجیره تأمین
در زنجیره تأمین، هش و امضای دیجیتال میتوانند برای بررسی یکپارچگی برخی اسناد و رویدادها استفاده شوند.
مثال
یک شرکت تولیدکننده تجهیزات پزشکی، گواهی کنترل کیفیت محصول را صادر میکند.
هش گواهی در سامانه ثبت میشود.
خریدار میتواند نسخه دریافتشده را با هش ثبتشده مقایسه کند.
محدودیت
این روش نشان نمیدهد که آزمایش کنترل کیفیت واقعاً و بهدرستی انجام شده است.
برای این منظور، اعتبار آزمایشگاه، هویت صادرکننده، امضای معتبر و فرایندهای نظارتی نیز اهمیت دارند.
۲۸. کاربرد در سلامت و پرونده الکترونیک
در حوزه سلامت، یکپارچگی اطلاعات اهمیت زیادی دارد.
اما محرمانگی و حقوق بیمار نیز حیاتی است.
معماری پیشنهادی
نگهداری پرونده اصلی در سامانه امن و مجاز
رمزگذاری اطلاعات حساس
کنترل دسترسی مبتنی بر نقش
ثبت رویدادهای دسترسی
استفاده از امضای دیجیتال برای تأیید اسناد
ثبت تعهدهای رمزنگارانه مناسب برای بررسی تغییرات
این معماری باید با قوانین حفاظت از داده و الزامات تخصصی سلامت سازگار باشد.
۲۹. کاربرد در صنایع فرهنگی و مالکیت فکری
در صنایع فرهنگی و خلاق، هش و امضای دیجیتال میتوانند برای ثبت و بررسی سوابق آثار استفاده شوند.
مثال
یک هنرمند نسخه مشخصی از اثر دیجیتال خود را ثبت میکند.
هش اثر و اطلاعات مرتبط با ثبت در سامانه نگهداری میشود.
در آینده میتوان تطابق فایل ارائهشده با نسخه ثبتشده را بررسی کرد.
محدودیت حقوقی
ثبت هش اثر بهتنهایی اثبات قطعی مالکیت فکری، تقدم خلق یا انتقال حقوق مؤلف نیست.
برای این موضوعات، اسناد، هویت معتبر، زمانسنجی قابل اعتماد و سازوکارهای حقوقی لازم است.
۳۰. مطالعه موردی: سامانه اعتبارسنجی اسناد بنیاد
فرض کنیم یک نهاد توسعهای قصد دارد اصالت و یکپارچگی اسناد صادرشده را برای اشخاص ثالث قابل بررسی کند.
مرحله اول: تولید سند
سند نهایی با شناسه مشخص صادر میشود.
مرحله دوم: امضای دیجیتال
صادرکننده مجاز سند را با سازوکار معتبر امضا میکند.
مرحله سوم: محاسبه هش
هش نسخه نهایی سند با الگوریتم استاندارد محاسبه میشود.
مرحله چهارم: ثبت تعهد
هش یا تعهد مناسب در زیرساخت قابل اعتماد ثبت میشود.
مرحله پنجم: ارائه خدمت اعتبارسنجی
دریافتکننده سند میتواند فایل را ارائه کند و نتیجه تطبیق را مشاهده کند.
مرحله ششم: مدیریت ابطال
در صورت نیاز، وضعیت اعتبار یا ابطال سند از طریق سامانه معتبر بررسی میشود.
نتیجه
چنین سامانهای میتواند امکان بررسی یکپارچگی اسناد را بهبود دهد.
اما پیش از انتخاب بلاکچین باید مشخص شود که آیا سامانه امضای دیجیتال و ثبت زمان متعارف نیز میتواند نیاز را با هزینه کمتر برطرف کند.
۳۱. چارچوب انتخاب راهکار امنیت داده
| نیاز | راهکارهای قابل بررسی |
|---|---|
| بررسی تغییر فایل | هش رمزنگارانه |
| تأیید امضاکننده | امضای دیجیتال و زیرساخت هویت |
| محرمانگی فایل | رمزنگاری معتبر |
| اصالت پیام با کلید مشترک | HMAC |
| بررسی عضویت در مجموعه | Merkle Proof |
| ثبت مشترک میان سازمانها | دفترکل مشترک یا بلاکچین |
| مدیریت دسترسی | IAM و سیاستهای مجوز |
| حفاظت کلیدها | HSM و مدیریت امن کلید |
| ثبت زمان معتبر | خدمات زمانسنجی و ثبت رویداد |
| حفظ حریم خصوصی | حداقلسازی داده و معماری مناسب |
هیچ ابزار منفردی تمام نیازهای امنیت اطلاعات را پوشش نمیدهد.
۳۲. اشتباهات رایج در امنیت بلاکچین
۱. تصور اینکه تمام اطلاعات بلاکچین رمزگذاری شدهاند.
۲. یکسان دانستن هش و رمزنگاری.
۳. فرض اینکه هش، هویت نویسنده داده را اثبات میکند.
۴. تصور اینکه ثبت اطلاعات روی زنجیره، صحت واقعی آن را تضمین میکند.
۵. نگهداری کلید خصوصی در محیط ناامن.
۶. ثبت مستقیم اطلاعات شخصی روی بلاکچین عمومی.
۷. اعتماد کامل به قرارداد هوشمند بدون حسابرسی.
۸. فرض تغییرناپذیری مطلق تمام بلاکچینها.
۹. استفاده از الگوریتمهای نامناسب یا منسوخ.
۱۰. نادیدهگرفتن خطاهای انسانی و عملیاتی.
۳۳. چکلیست امنیت برای پروژههای بلاکچینی
پیش از اجرای پروژه، این پرسشها باید پاسخ داده شوند:
چه اطلاعاتی حساس هستند؟
آیا ذخیره داده روی زنجیره ضروری است؟
چه الگوریتمهای رمزنگاری استفاده میشوند؟
کلیدها چگونه تولید و نگهداری میشوند؟
چه کسانی اختیار امضا دارند؟
آیا امکان ابطال یا چرخش کلید وجود دارد؟
قراردادهای هوشمند چگونه آزمایش میشوند؟
آیا حسابرسی امنیتی انجام شده است؟
دادههای خارج از زنجیره چگونه محافظت میشوند؟
آیا سامانه بازیابی و پاسخ به حادثه دارد؟
آیا الزامات قانونی حفاظت از داده رعایت میشود؟
آیا امنیت سامانه بهصورت دورهای بازبینی میشود؟
۳۴. پرسشهای متداول
آیا تابع هش اطلاعات را رمزگذاری میکند؟
خیر. تابع هش خروجیای برای ایجاد اثرانگشت دیجیتال تولید میکند و برای رمزگذاری برگشتپذیر طراحی نشده است.
آیا میتوان هش SHA-256 را رمزگشایی کرد؟
خیر، رمزگشایی مستقیم معنایی ندارد. اما ورودیهای قابل حدس ممکن است از طریق آزمون گزینهها شناسایی شوند.
آیا تمام تراکنشهای بلاکچین محرمانهاند؟
خیر. بسیاری از شبکههای عمومی، اطلاعات تراکنشها را بهصورت عمومی منتشر میکنند.
آیا کلید عمومی همان نشانی کیف پول است؟
الزاماً خیر. نشانی کیف پول ممکن است از کلید عمومی یا قواعد دیگری مشتق شود.
آیا امضای دیجیتال هویت واقعی شخص را اثبات میکند؟
بهتنهایی خیر. امضای دیجیتال کنترل کلید مربوط را اثبات میکند و انتساب آن به شخص واقعی به سازوکار هویتسنجی وابسته است.
آیا تغییر یک تراکنش، هش بلاک را تغییر میدهد؟
در ساختارهای متداول، تغییر محتوای متعهدشده باعث تغییر هشها و تعهدهای مرتبط میشود.
آیا بلاکچین بهتنهایی امنیت اطلاعات را تضمین میکند؟
خیر. امنیت به معماری، مدیریت کلید، نرمافزار، اجماع، کنترل دسترسی و عملیات وابسته است.
آیا میتوان پرونده پزشکی را روی بلاکچین عمومی ذخیره کرد؟
از نظر فنی ممکن است، اما به دلیل خطرات محرمانگی و الزامات حقوقی، معمولاً نگهداری مستقیم اطلاعات حساس روی زنجیره عمومی انتخاب مناسبی نیست.
آیا محاسبات کوانتومی امنیت بلاکچین را تهدید میکنند؟
رایانههای کوانتومی رمزنگاریشکنِ قدرتمند میتوانند بعضی الگوریتمهای کلید عمومی را تهدید کنند. میزان و زمان تحقق این تهدید به پیشرفت فناوری وابسته است.
جمعبندی
توابع هش، امضاهای دیجیتال و رمزنگاری از پایههای مهم امنیت بلاکچین هستند.
تابع هش امکان ایجاد تعهد رمزنگارانه و بررسی یکپارچگی اطلاعات را فراهم میکند. امضای دیجیتال برای تأیید اختیار امضاکننده استفاده میشود و رمزنگاری میتواند محرمانگی دادهها را حفظ کند.
بااینحال، امنیت بلاکچین حاصل عملکرد یک الگوریتم منفرد نیست.
قواعد اجماع، ساختار داده، امنیت قرارداد هوشمند، مدیریت کلید، حفاظت از اطلاعات خارج از زنجیره و حاکمیت عملیاتی نیز نقش تعیینکننده دارند.
برای کاربردهای سازمانی، بهویژه در سلامت، زنجیره تأمین و صنایع فرهنگی، معماری ترکیبی و حداقلسازی دادههای حساس میتواند راهکار مناسبتری نسبت به ثبت مستقیم همه اطلاعات در بلاکچین باشد.
اصل راهبردی: بلاکچین میتواند بررسی دستکاری داده را تسهیل کند، اما بهتنهایی محرمانگی، صحت واقعی اطلاعات یا امنیت کامل سامانه را تضمین نمیکند.
منابع و مراجع تخصصی
۱. NIST — Secure Hash Standard (FIPS 180-4)
https://doi.org/10.6028/NIST.FIPS.180-4
۲. NIST — SHA-3 Standard (FIPS 202)
https://doi.org/10.6028/NIST.FIPS.202
۳. NIST — Digital Signature Standard (FIPS 186-5)
https://doi.org/10.6028/NIST.FIPS.186-5
۴. NIST — Blockchain Technology Overview (NISTIR 8202)
https://doi.org/10.6028/NIST.IR.8202
۵. Bitcoin — Developer Reference
https://developer.bitcoin.org/reference/
۶. Ethereum — Cryptography
https://ethereum.org/en/developers/docs/cryptography/
۷. Ethereum — Blocks
https://ethereum.org/en/developers/docs/blocks/
۸. OpenZeppelin — Cryptography Utilities
https://docs.openzeppelin.com/contracts/5.x/api/utils/cryptography
۹. NIST — Post-Quantum Cryptography
https://csrc.nist.gov/projects/post-quantum-cryptography
۱۰. OWASP — Smart Contract Security
https://scs.owasp.org/
یادداشت تحریریه: این مقاله با هدف آموزش مفاهیم فنی و امنیتی تدوین شده است. انتخاب الگوریتمها و معماری امنیتی برای پروژههای واقعی باید بر اساس مدل تهدید، استانداردهای معتبر و بررسی تخصصی انجام شود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.