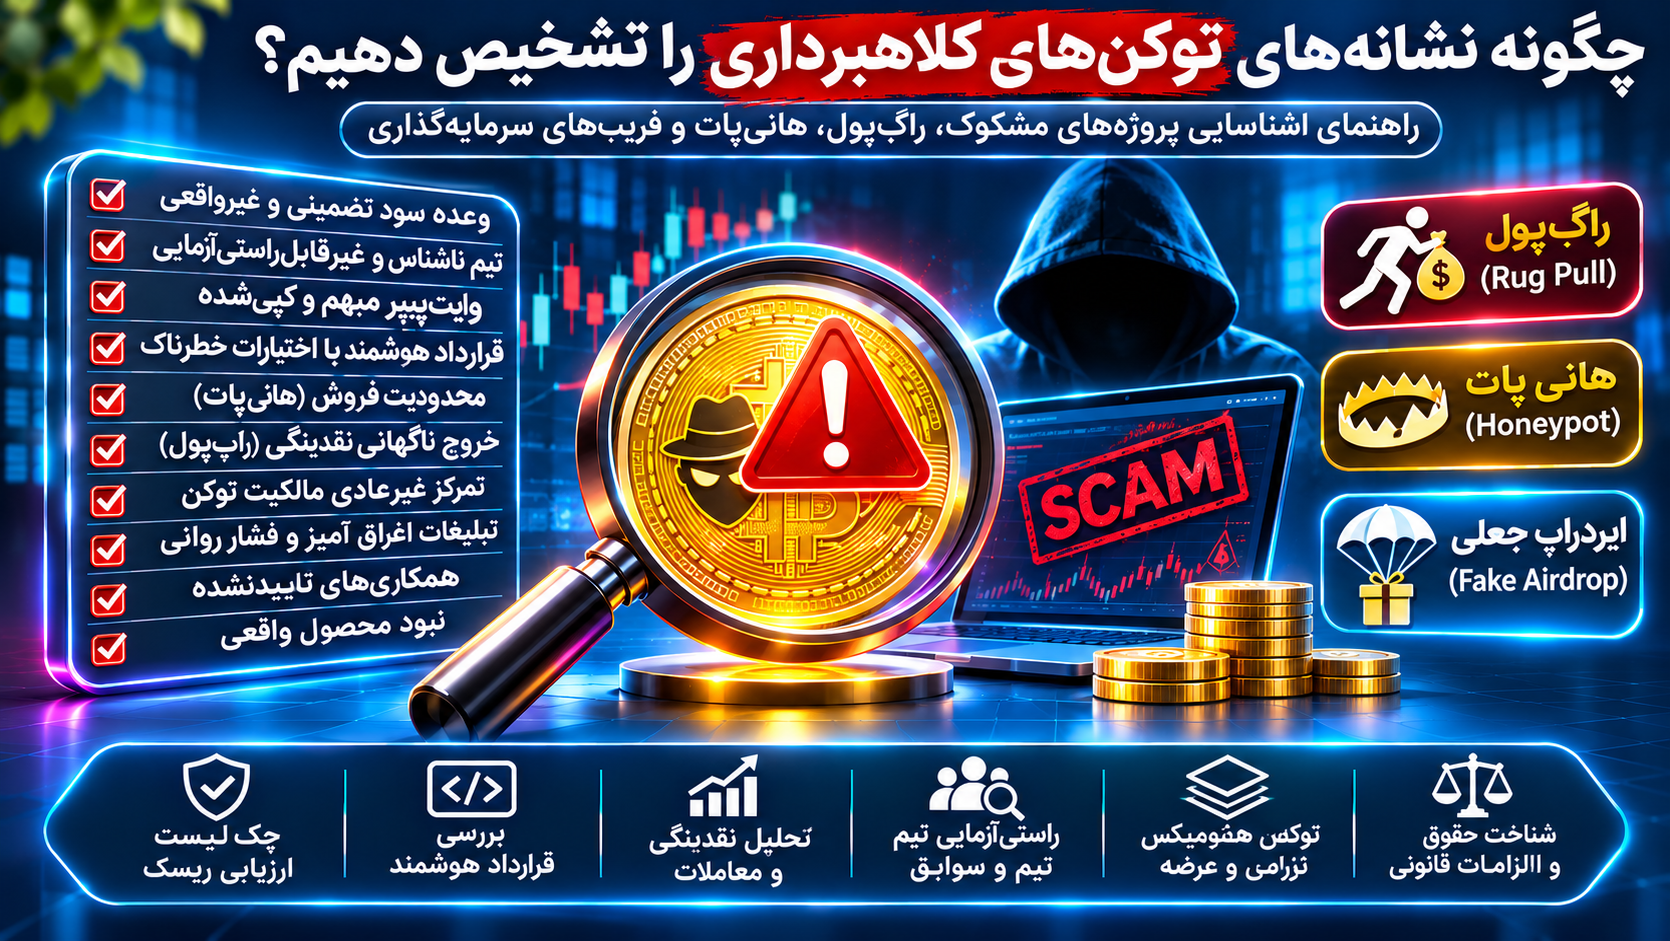
چگونه نشانههای توکنهای کلاهبرداری را تشخیص دهیم؟
این مقاله مفهوم «چگونه نشانههای توکنهای کلاهبرداری را تشخیص دهیم؟» را در چارچوب دانشنامه بلاکچین بررسی میکند. تمرکز بر تعریف دقیق، سازوکار، کاربرد و محدودیتهای عملی است تا مخاطب بتواند میان امکان فنی و ارزش واقعی کسبوکار تفاوت بگذارد.
فهرست مطالب
- چگونه نشانههای توکنهای کلاهبرداری را تشخیص دهیم؟
- راهنمای جامع شناسایی پروژههای مشکوک، راگپول، هانیپات و قراردادهای مخرب در بازار رمزارزها
- ۱. توکن کلاهبرداری چیست؟
- ۲. چرا شناسایی توکنهای مشکوک دشوار است؟
- ۳. نشانه اول: وعده سود تضمینی و غیرمتعارف
- چرا این وعدهها خطرناکاند؟
- ۴. نشانه دوم: هویت نامشخص یا غیرقابلراستیآزمایی تیم
- چه مواردی باید بررسی شوند؟
- ۵. نشانه سوم: وایتپیپر مبهم یا غیرواقعی
- نشانههای هشدار
- پرسش کلیدی
- ۶. نشانه چهارم: قرارداد هوشمند دارای اختیارات خطرناک
- اختیارات نیازمند بررسی
- ۷. نشانه پنجم: هانیپات یا تله خرید
- مثال فرضی
- روش بررسی
- ۸. نشانه ششم: راگپول یا خروج ناگهانی نقدینگی
- شکلهای رایج
- نکته مهم
- ۹. نشانه هفتم: تمرکز غیرعادی مالکیت توکن
- مثال فرضی
- ۱۰. نشانه هشتم: توکنومیکس غیرشفاف
- پرسشهای ضروری
- ۱۱. نشانه نهم: نقدشوندگی ضعیف و حجم معاملات مشکوک
- شاخصهای مهم
- مثال
- ۱۲. نشانه دهم: تبلیغات اغراقآمیز و فشار روانی
- نشانههای قابل بررسی
- ۱۳. نشانه یازدهم: همکاریهای تجاری تأییدنشده
- روش بررسی
- ۱۴. نشانه دوازدهم: وبسایت و شبکههای اجتماعی غیرقابل اعتماد
- ۱۵. نشانه سیزدهم: درخواست دسترسی خطرناک به کیف پول
- درخواستهای بسیار خطرناک
- ۱۶. نشانه چهاردهم: نمایش سود ساختگی و مشکل برداشت
- سناریوی متداول
- ۱۷. نشانه پانزدهم: نبود محصول واقعی
- معیارهای بررسی
- ۱۸. ابزارهای بررسی فنی توکن
- محدودیت ابزارها
- ۱۹. چگونه قرارداد هوشمند را بررسی کنیم؟
- مرحله اول: نشانی صحیح قرارداد
- مرحله دوم: وضعیت کد منبع
- مرحله سوم: اختیارات مدیریتی
- مرحله چهارم: قراردادهای وابسته
- مرحله پنجم: رویدادها و تراکنشها
- مرحله ششم: ارزیابی مستقل
- ۲۰. آیا قرارداد حسابرسیشده امن است؟
- ۲۱. تفاوت راگپول، هانیپات و پامپودامپ
- ۲۲. مطالعه موردی فرضی: توکنی با رشد سریع قیمت
- تحلیل
- تصمیم حرفهای
- ۲۳. مطالعه موردی فرضی: ایردراپ جعلی
- تحلیل
- اقدام مناسب
- ۲۴. چارچوب ارزیابی دهمحوری توکن
- ۲۵. مدل پیشنهادی امتیازدهی ریسک
- تفسیر پیشنهادی
- ۲۶. چکلیست پیش از خرید یا تعامل
- ۲۷. اگر به توکن یا پلتفرم مشکوک برخورد کردیم، چه کنیم؟
- ۲۸. نقش نهادهای ناظر و پلتفرمهای اطلاعرسانی
- مسئولیتهای مهم
- ۲۹. آینده شناسایی کلاهبرداریهای توکنی
- کاربردهای احتمالی
- ۳۰. پرسشهای متداول
- آیا هر توکن جدیدی کلاهبرداری است؟
- آیا توکن دارای قرارداد تأییدشده امن است؟
- آیا نقدینگی قفلشده مانع راگپول میشود؟
- آیا تیم ناشناس الزاماً کلاهبردار است؟
- آیا رشد سریع قیمت نشانه کلاهبرداری است؟
- آیا میتوان با یک ابزار آنلاین، کلاهبرداری را قطعی تشخیص داد؟
- آیا حسابرسی امنیتی تضمینکننده مشروعیت پروژه است؟
- آیا توکن رایگان میتواند خطرناک باشد؟
- آیا پرداخت کارمزد اضافی باعث آزادشدن دارایی مسدودشده میشود؟
- آیا میتوان دارایی سرقتشده را بازیابی کرد؟
- جمعبندی
- منابع و مراجع
چگونه نشانههای توکنهای کلاهبرداری را تشخیص دهیم؟
راهنمای جامع شناسایی پروژههای مشکوک، راگپول، هانیپات و قراردادهای مخرب در بازار رمزارزها
رشد بازار داراییهای دیجیتال و سهولت ساخت توکن روی شبکههایی مانند اتریوم و BNB Smart Chain، فرصتهای جدیدی برای نوآوری و توسعه کسبوکار ایجاد کرده است. اما همین سهولت، امکان راهاندازی پروژههای فاقد پشتوانه، طرحهای فریبنده و قراردادهای هوشمند مخرب را نیز افزایش داده است.
یک توکن ممکن است وبسایتی حرفهای، وایتپیپری جذاب، هزاران دنبالکننده و حتی نمودار قیمتی صعودی داشته باشد، اما همچنان دارای ریسک جدی کلاهبرداری باشد.
پرسش اصلی این است: چگونه میتوان پیش از خرید یا تعامل با یک توکن، نشانههای هشدار را شناسایی کرد؟
در این مقاله، روشهای بررسی اعتبار تیم توسعهدهنده، قرارداد هوشمند، توکنومیکس، توزیع مالکیت، نقدشوندگی، تبلیغات، مجوزهای کیف پول و رفتار تراکنشها را بررسی میکنیم و چارچوبی عملی برای ارزیابی ریسک ارائه میدهیم.
۱. توکن کلاهبرداری چیست؟
توکن کلاهبرداری اصطلاحی عمومی برای دارایی دیجیتالی است که در چارچوب یک طرح فریبکارانه، برای سوءاستفاده مالی، سرقت دارایی یا گمراهکردن کاربران ایجاد یا تبلیغ میشود.
باید میان سه وضعیت تفاوت گذاشت:
پروژه کلاهبردار: شواهدی از فریب عمدی، پنهانکاری مؤثر یا سوءاستفاده وجود دارد.
پروژه پرریسک: ممکن است ضعفهای اقتصادی، فنی یا مدیریتی جدی داشته باشد، بدون آنکه قصد مجرمانه اثبات شده باشد.
پروژه ناموفق: ممکن است با وجود تلاش واقعی و فعالیت مشروع، به دلایل اقتصادی یا فنی شکست بخورد.
بنابراین کاهش شدید قیمت یا تعطیلی یک پروژه بهتنهایی اثباتکننده کلاهبرداری نیست.
از سوی دیگر، رشد قیمت و پرداخت سود اولیه نیز مشروعیت یک پروژه را ثابت نمیکند.
۲. چرا شناسایی توکنهای مشکوک دشوار است؟
ساخت یک توکن استاندارد ERC-20 یا BEP-20 از نظر فنی میتواند نسبتاً ساده باشد.
همچنین ابزارهای آماده برای طراحی وبسایت، انتشار وایتپیپر و ایجاد کانالهای تبلیغاتی وجود دارند.
در نتیجه، ظاهر حرفهای پروژه لزوماً نشاندهنده کیفیت واقعی آن نیست.
کلاهبرداران ممکن است از این عوامل برای ایجاد اعتماد استفاده کنند:
وبسایت و هویت بصری حرفهای
اسناد فنی کپیشده
دنبالکنندگان مصنوعی
همکاریهای ادعایی
تصاویر و ویدئوهای جعلشده
نمودارهای قیمتی دستکاریشده
وعده عرضه در صرافیهای معتبر
نمایش سودهای غیرواقعی
نهادهایی مانند FBI و SEC درباره استفاده از شبکههای اجتماعی، هویتهای جعلی، وعده بازدهی تضمینی و پلتفرمهای سرمایهگذاری ساختگی هشدار دادهاند.
۳. نشانه اول: وعده سود تضمینی و غیرمتعارف
یکی از مهمترین نشانههای هشدار، وعده بازدهی بالا با ریسک ناچیز یا صفر است.
برای مثال:
«سرمایه شما در یک ماه دو برابر میشود.»
«روزانه سه درصد سود تضمینی دریافت کنید.»
«قیمت این توکن قطعاً صد برابر خواهد شد.»
چنین ادعاهایی باید با حساسیت بسیار بالا بررسی شوند.
چرا این وعدهها خطرناکاند؟
زیرا قیمت توکن به عوامل متعددی وابسته است و هیچ تیم توسعهدهندهای نمیتواند رفتار بازار را بهطور قطعی کنترل کند.
حتی در پروژههایی که درآمد عملیاتی دارند، باید میان درآمد کسبوکار و حقوق اقتصادی دارندگان توکن تفاوت گذاشت.
قاعده ارزیابی: هر ادعای سود باید با مدل درآمدی، تعهدات قراردادی، ریسکها و مستندات قابل راستیآزمایی بررسی شود.
۴. نشانه دوم: هویت نامشخص یا غیرقابلراستیآزمایی تیم
ناشناس بودن توسعهدهندگان بهتنهایی به معنای کلاهبرداری نیست. برخی پروژههای متنباز با مشارکت توسعهدهندگان مستعار فعالیت میکنند.
اما زمانی که پروژه از کاربران پول دریافت میکند، وعده سرمایهگذاری میدهد یا حقوق مالی ایجاد میکند، نبود سازوکار پاسخگویی اهمیت بیشتری پیدا میکند.
چه مواردی باید بررسی شوند؟
سابقه حرفهای اعضای اصلی
سوابق توسعه نرمافزار
وجود شخصیت حقوقی در صورت ادعای فعالیت شرکتی
روشهای تماس معتبر
مسئولیت افراد در قبال تعهدات پروژه
سوابق پروژههای قبلی
تطبیق ادعاهای رزومه با منابع مستقل
تصویر مدیرعامل یا لینک پروفایل شبکه اجتماعی بهتنهایی احراز هویت معتبر محسوب نمیشود.
۵. نشانه سوم: وایتپیپر مبهم یا غیرواقعی
وایتپیپر (Whitepaper) سندی است که معمولاً مسئله، راهکار، معماری، مدل اقتصادی و برنامه توسعه پروژه را توضیح میدهد.
نشانههای هشدار
استفاده زیاد از اصطلاحات فنی بدون توضیح
نبود مسئله واقعی
نبود معماری مشخص
وعدههای بزرگ بدون برنامه اجرایی
اطلاعات متناقض درباره عرضه توکن
نبود توضیح درباره حقوق دارندگان
استفاده از محتوای کپیشده
فقدان مدل درآمدی روشن
پرسش کلیدی
اگر توکن از پروژه حذف شود، آیا محصول یا خدمت همچنان ارزش اقتصادی مشخصی دارد؟
پاسخ منفی الزاماً به معنای کلاهبرداری نیست، اما ضرورت بررسی مدل اقتصادی را افزایش میدهد.
۶. نشانه چهارم: قرارداد هوشمند دارای اختیارات خطرناک
قرارداد هوشمند میتواند مهمترین منبع شواهد فنی درباره رفتار واقعی توکن باشد.
در برخی قراردادها، مالک یا حساب مدیریتی میتواند عملیات حساس انجام دهد.
اختیارات نیازمند بررسی
Mint: ایجاد توکن جدید.
Pause: متوقفکردن بعضی عملیات قرارداد.
Blacklist: محدودکردن نشانیهای مشخص.
Set Fees: تغییر کارمزد انتقال یا معامله.
Upgrade: تغییر منطق اجرایی قرارداد در ساختارهای قابل ارتقا.
Ownership Transfer: انتقال اختیارات مدیریتی.
وجود این قابلیتها بهتنهایی کلاهبرداری را ثابت نمیکند. برای مثال، برخی توکنهای دارای الزامات انطباق ممکن است قابلیت مسدودسازی داشته باشند.
مسئله اصلی، دامنه اختیارات، شفافیت، کنترلهای حفاظتی و امکان سوءاستفاده از آنهاست.
۷. نشانه پنجم: هانیپات یا تله خرید
هانیپات (Honeypot) در بازار توکنها به سازوکاری گفته میشود که ممکن است خرید توکن را امکانپذیر کند، اما فروش آن را برای برخی کاربران محدود یا عملاً ناممکن سازد.
مثال فرضی
کاربری توکنی را خریداری میکند.
قیمت در نمودار افزایش مییابد.
اما هنگام فروش، تراکنش او با خطا مواجه میشود یا کارمزد بسیار سنگینی اعمال میگردد.
در برخی طرحهای مخرب، حسابهای خاص ممکن است از محدودیت فروش مستثنا باشند.
روش بررسی
باید منطق انتقال، محدودیتهای فروش، نقشهای مدیریتی و رفتار قرارداد در سناریوهای مختلف تحلیل شود.
ابزارهای شبیهسازی معامله میتوانند کمک کنند، اما نتیجه آنها تضمینی نیست؛ زیرا قرارداد ممکن است رفتار وابسته به زمان، نشانی، مقدار یا وضعیت شبکه داشته باشد.
۸. نشانه ششم: راگپول یا خروج ناگهانی نقدینگی
راگپول (Rug Pull) به سناریویی گفته میشود که در آن اشخاص دارای کنترل بر منابع یا زیرساخت پروژه، بهگونهای اقدام میکنند که ارزش یا امکان معامله دارایی کاربران بهشدت آسیب میبیند.
شکلهای رایج
خروج نقدینگی: برداشت منابع استخر نقدینگی توسط اشخاص دارای اختیار.
فروش گسترده توکنهای تیم: عرضه ناگهانی حجم زیادی توکن توسط دارندگان بزرگ.
سوءاستفاده از قرارداد: استفاده از اختیارات یا آسیبپذیری برای انتقال داراییها.
رهاکردن فریبکارانه پروژه: جذب منابع بر اساس ادعاهای گمراهکننده و سپس قطع فعالیت.
نکته مهم
قفلبودن نقدینگی میتواند یکی از عوامل کاهش برخی ریسکها باشد، اما امنیت پروژه را تضمین نمیکند.
حتی با وجود نقدینگی قفلشده، ممکن است قرارداد قابلیت ایجاد توکن جدید یا تغییر قواعد فروش داشته باشد.
۹. نشانه هفتم: تمرکز غیرعادی مالکیت توکن
اگر بخش بزرگی از عرضه توکن در اختیار چند نشانی باشد، ریسک تمرکز اقتصادی افزایش مییابد.
مثال فرضی
توکنی دارای ۱۰۰ میلیون واحد عرضه است.
سه کیف پول مجموعاً ۷۵ میلیون واحد را نگهداری میکنند.
در چنین شرایطی باید بررسی شود:
آیا این نشانیها متعلق به تیم هستند؟
آیا کیف پولها مربوط به صرافی یا قرارداد نقدینگیاند؟
آیا توکنها قفل شدهاند؟
آیا محدودیت فروش وجود دارد؟
آیا چند نشانی در عمل تحت کنترل یک شخص هستند؟
تمرکز مالکیت بهتنهایی کلاهبرداری را ثابت نمیکند، اما میتواند امکان تأثیرگذاری شدید بر بازار را افزایش دهد.
۱۰. نشانه هشتم: توکنومیکس غیرشفاف
توکنومیکس شامل قواعد عرضه، توزیع، مصرف و مشوقهای اقتصادی توکن است.
پرسشهای ضروری
عرضه کل چقدر است؟
حداکثر عرضه وجود دارد؟
چه مقدار در گردش است؟
سهم تیم چقدر است؟
توکنهای تیم چه زمانی آزاد میشوند؟
آیا امکان صدور جدید وجود دارد؟
تقاضای واقعی توکن از کجا ایجاد میشود؟
منابع پرداخت پاداشها چیست؟
اگر پروژه برای پرداخت سود به کاربران قبلی، عملاً به ورود مستمر سرمایه کاربران جدید وابسته باشد، احتمال وجود ساختار ناپایدار یا فریبکارانه باید بررسی شود.
۱۱. نشانه نهم: نقدشوندگی ضعیف و حجم معاملات مشکوک
قیمت نمایشدادهشده در نمودار لزوماً قیمتی نیست که بتوان مقدار قابلتوجهی توکن را با آن فروخت.
شاخصهای مهم
عمق نقدینگی: چه مقدار سفارش یا دارایی برای معامله وجود دارد؟
لغزش قیمت: معامله چه تأثیری بر قیمت اجراشده دارد؟
حجم واقعی: آیا معاملات میان مشارکتکنندگان مستقل انجام میشود؟
تمرکز نقدینگی: چه کسانی منابع استخر را کنترل میکنند؟
مثال
ممکن است قیمت یک توکن در نمودار ۲ دلار باشد، اما فروش مقدار نسبتاً زیادی از آن باعث افت شدید قیمت اجراشده شود.
همچنین حجم معاملات بالا ممکن است در بعضی شرایط نتیجه معاملات ساختگی یا هماهنگ باشد.
۱۲. نشانه دهم: تبلیغات اغراقآمیز و فشار روانی
عباراتی مانند «آخرین فرصت خرید»، «فقط چند ساعت تا رشد هزاردرصدی» یا «تمام سرمایهگذاران بزرگ وارد شدهاند» میتوانند برای تحریک ترس از جاماندن (FOMO) استفاده شوند.
نشانههای قابل بررسی
شمارش معکوس ساختگی
فشار برای واریز فوری
ممنوعکردن پرسشهای انتقادی
حذف کاربران منتقد
ادعای تأیید توسط افراد مشهور بدون مدرک
وعده فهرستشدن قطعی در صرافیها
استفاده از تصاویر یا ویدئوهای جعلی
پژوهش و هشدارهای نهادهای ناظر نشان میدهند که فشار زمانی و وعده بازدهی غیرواقعی از روشهای متداول فریب سرمایهگذاران هستند.
۱۳. نشانه یازدهم: همکاریهای تجاری تأییدنشده
برخی پروژهها از نام شرکتهای شناختهشده، دانشگاهها یا نهادهای عمومی برای اعتبارسازی استفاده میکنند.
روش بررسی
باید مشخص شود:
آیا همکاری در وبسایت رسمی طرف مقابل اعلام شده است؟
آیا تفاهمنامه واقعی وجود دارد؟
موضوع همکاری چیست؟
آیا همکاری به معنای سرمایهگذاری یا تأیید توکن است؟
آیا لوگو با اجازه استفاده شده است؟
حتی وجود تفاهمنامه واقعی نیز لزوماً به معنای تأیید مالی یا تضمین پروژه نیست.
۱۴. نشانه دوازدهم: وبسایت و شبکههای اجتماعی غیرقابل اعتماد
نشانههای هشدار ممکن است شامل موارد زیر باشند:
دامنه مشابه برندهای معتبر
اطلاعات تماس نامعتبر
سابقه فعالیت ناسازگار با ادعاها
لینکهای خراب
محتوای تکراری
دنبالکنندگان و تعاملات غیرطبیعی
کانالهای پشتیبانی جعلی
بااینحال، جدیدبودن دامنه یا طراحی ضعیف وبسایت بهتنهایی کلاهبرداری را ثابت نمیکند.
ارزیابی باید بر اساس مجموعه شواهد انجام شود.
۱۵. نشانه سیزدهم: درخواست دسترسی خطرناک به کیف پول
گاهی خطر اصلی نه در خود توکن، بلکه در وبسایت یا قرارداد مرتبط با آن است.
درخواستهای بسیار خطرناک
عبارت بازیابی کیف پول
کلید خصوصی
امضای تراکنش نامفهوم
مجوز نامحدود برای خرجکردن توکن
اتصال کیف پول به دامنه ناشناس
نصب افزونه یا نرمافزار مشکوک
هیچ ایردراپ، پشتیبانی کیف پول یا فرایند احراز مالکیت مشروعی نباید از کاربر بخواهد عبارت بازیابی خود را افشا کند.
همچنین باید توجه داشت که بعضی امضاها بدون انتقال فوری دارایی، مجوزهایی ایجاد میکنند که بعداً قابل سوءاستفادهاند.
۱۶. نشانه چهاردهم: نمایش سود ساختگی و مشکل برداشت
یکی از روشهای رایج کلاهبرداری، نمایش سودهای غیرواقعی در یک سامانه سرمایهگذاری است.
سناریوی متداول
۱. کاربر با تبلیغ یا معرفی فردی وارد سامانه میشود.
۲. مبلغ اولیهای واریز میکند.
۳. سامانه رشد چشمگیر موجودی را نمایش میدهد.
۴. گاهی برداشت کوچکی برای ایجاد اعتماد امکانپذیر میشود.
۵. کاربر برای سرمایهگذاری بیشتر تشویق میشود.
۶. هنگام برداشت اصلی، پرداخت مالیات یا کارمزد اضافی مطالبه میشود.
FBI درباره این الگو و همچنین کلاهبرداریهای ثانویه با وعده بازیابی دارایی هشدار داده است.
پرداخت مبالغ اضافی به فرد یا پلتفرم مشکوک برای آزادسازی دارایی، میتواند زیان را افزایش دهد.
۱۷. نشانه پانزدهم: نبود محصول واقعی
یک پروژه ممکن است ماهها درباره آینده فناوری، متاورس، هوش مصنوعی یا اقتصاد غیرمتمرکز تبلیغ کند، اما هیچ محصول قابل ارزیابی نداشته باشد.
معیارهای بررسی
آیا محصول آزمایشی وجود دارد؟
آیا کاربران واقعی از آن استفاده میکنند؟
آیا کد یا مستندات قابل بررسی است؟
آیا نقشه راه تحقق یافته است؟
آیا درآمد عملیاتی وجود دارد؟
آیا ادعاهای فنی با محصول مطابقت دارند؟
نبود محصول در مرحله اولیه لزوماً کلاهبرداری نیست؛ اما در کنار وعده سود تضمینی، جذب سرمایه گسترده و اطلاعات مبهم، ریسک را افزایش میدهد.
۱۸. ابزارهای بررسی فنی توکن
برای ارزیابی اولیه میتوان از ابزارهای شناختهشده استفاده کرد.
| ابزار | کاربرد |
|---|---|
| Etherscan | بررسی قرارداد و تراکنشهای اتریوم |
| BscScan | بررسی قرارداد و تراکنشهای BNB Smart Chain |
| DexScreener | مشاهده بازارها و دادههای معاملاتی |
| GeckoTerminal | بررسی استخرها و نقدینگی |
| GoPlus Security | برخی بررسیهای خودکار ریسک توکن |
| Token Sniffer | تحلیل خودکار برخی ویژگیهای قرارداد |
| De.Fi Scanner | بررسی برخی ریسکهای قرارداد هوشمند |
محدودیت ابزارها
هیچیک از این ابزارها بهتنهایی مرجع قطعی تشخیص کلاهبرداری نیستند.
امتیاز مثبت امنیتی، تأیید کد قرارداد یا نمایش اطلاعات در یک مرورگر بلاکچین به معنای تضمین اعتبار اقتصادی و حقوقی نیست.
همچنین باید از دامنه رسمی ابزارها استفاده شود و از اتصال غیرضروری کیف پول خودداری کرد.
۱۹. چگونه قرارداد هوشمند را بررسی کنیم؟
مرحله اول: نشانی صحیح قرارداد
نشانی قرارداد باید از منابع معتبر و مستقل تطبیق داده شود.
نام و نماد توکن کافی نیست؛ زیرا توکنهای متعددی میتوانند نام یکسان داشته باشند.
مرحله دوم: وضعیت کد منبع
بررسی کنید آیا کد منبع قرارداد منتشر و تأیید شده است.
مرحله سوم: اختیارات مدیریتی
توابع مربوط به ایجاد توکن، تغییر کارمزد، محدودسازی انتقال و ارتقا بررسی شوند.
مرحله چهارم: قراردادهای وابسته
ممکن است رفتار واقعی توکن به قراردادهای واسط یا قراردادهای دیگر وابسته باشد.
مرحله پنجم: رویدادها و تراکنشها
سوابق صدور، انتقال مالکیت، تغییر پارامترها و معاملات بزرگ بررسی شوند.
مرحله ششم: ارزیابی مستقل
برای مبالغ قابلتوجه یا پروژههای سازمانی، تحلیل متخصص امنیت قرارداد هوشمند ضروری است.
۲۰. آیا قرارداد حسابرسیشده امن است؟
حسابرسی امنیتی (Smart Contract Audit) فرایند بررسی کد و معماری قرارداد توسط متخصصان است.
وجود گزارش حسابرسی میتواند به شناخت ریسکها کمک کند.
اما باید بررسی شود:
حسابرس چه نهادی بوده است؟
کدام نسخه کد بررسی شده است؟
دامنه حسابرسی چه بوده است؟
آسیبپذیریها برطرف شدهاند؟
آیا کد مستقرشده با نسخه بررسیشده مطابقت دارد؟
آیا قرارداد قابل ارتقاست؟
حسابرسی، تضمین نبود آسیبپذیری یا مشروعیت اقتصادی پروژه نیست.
۲۱. تفاوت راگپول، هانیپات و پامپودامپ
| نوع تهدید | سازوکار | نشانه مهم |
|---|---|---|
| Rug Pull | خروج منابع یا سوءاستفاده از کنترل پروژه | برداشت نقدینگی یا فروش سنگین مرتبط |
| Honeypot | محدودسازی خریدوفروش به نفع اشخاص خاص | ناتوانی کاربران در فروش |
| Pump and Dump | افزایش مصنوعی تقاضا و فروش هماهنگ | تبلیغات شدید و ریزش ناگهانی |
| Fake Airdrop | فریب کاربران با توکن رایگان | درخواست مجوز یا امضای خطرناک |
| Fake Investment Platform | نمایش سرمایهگذاری و سود ساختگی | مطالبه وجه اضافی برای برداشت |
| Impersonation | جعل هویت پروژه یا شخص معتبر | دامنه و حساب کاربری جعلی |
این روشها ممکن است در یک طرح کلاهبرداری با یکدیگر ترکیب شوند.
۲۲. مطالعه موردی فرضی: توکنی با رشد سریع قیمت
فرض کنید توکنی با نام فرضی «Alpha Growth» معرفی شده است.
ویژگیهای اعلامشده:
رشد ۳۰۰ درصدی در یک هفته
وعده رشد دهبرابری
دهها هزار عضو کانال تبلیغاتی
تیم توسعهدهنده ناشناس
قرارداد قابل ارتقا
تمرکز ۶۰ درصد عرضه در چند کیف پول
نقدینگی محدود
نبود محصول عملیاتی
تحلیل
رشد قیمت بهتنهایی نشانه کلاهبرداری نیست.
ناشناسبودن تیم نیز بهتنهایی کافی نیست.
اما ترکیب وعدههای قطعی، تمرکز مالکیت، نقدینگی محدود و اختیارات گسترده قرارداد، مجموعهای از ریسکهای جدی ایجاد میکند.
تصمیم حرفهای
پروژه باید تا زمان روشنشدن ابهامات و بررسی مستقل، در وضعیت ریسک بالا قرار گیرد.
۲۳. مطالعه موردی فرضی: ایردراپ جعلی
کاربری پیامی دریافت میکند:
«شما برنده ۵۰۰ توکن شدهاید. برای دریافت، کیف پول خود را متصل کنید.»
وبسایت ظاهری شبیه پروژهای معتبر دارد.
پس از اتصال کیف پول، درخواست امضای مجوز نامحدود نمایش داده میشود.
تحلیل
دریافت توکن رایگان نباید مستلزم افشای کلید خصوصی باشد.
همچنین مجوز نامحدود خرجکردن دارایی، برای دریافت یک پاداش ساده میتواند نامتناسب و خطرناک باشد.
اقدام مناسب
کاربر باید از امضای درخواست نامفهوم خودداری کند، دامنه را مستقل بررسی کند و در صورت اعطای مجوز مشکوک، برای لغو آن اقدام کند.
۲۴. چارچوب ارزیابی دهمحوری توکن
برای ارزیابی اولیه پروژه میتوان از چارچوب زیر استفاده کرد.
| محور | پرسش ارزیابی |
|---|---|
| هویت | چه کسانی مسئول پروژهاند؟ |
| محصول | چه ارزش واقعی ایجاد میشود؟ |
| قرارداد | چه اختیارات خطرناکی وجود دارد؟ |
| عرضه | توکن چگونه ایجاد و توزیع شده است؟ |
| مالکیت | عرضه در اختیار چه کسانی است؟ |
| نقدینگی | امکان معامله واقعی چقدر است؟ |
| امنیت | چه بررسیهای مستقلی انجام شده است؟ |
| تبلیغات | آیا وعدههای غیرواقعی وجود دارد؟ |
| حقوق | حقوق دارنده و مسئولیت ناشر چیست؟ |
| شفافیت | آیا اطلاعات پروژه قابل راستیآزمایی است؟ |
این چارچوب ابزار غربالگری است، نه گواهی امنیت.
۲۵. مدل پیشنهادی امتیازدهی ریسک
برای استفاده آموزشی میتوان به هر محور از صفر تا دو امتیاز ریسک اختصاص داد.
صفر: شواهد کافی از وجود کنترل مناسب
یک: ابهام یا ضعف قابل بررسی
دو: نشانه هشدار جدی
در این مدل، امتیاز بالاتر به معنای ریسک شناساییشده بیشتر است.
تفسیر پیشنهادی
| امتیاز | تفسیر |
|---|---|
| ۰ تا ۵ | هشدارهای محدود در غربالگری اولیه |
| ۶ تا ۱۰ | نیازمند بررسی تکمیلی |
| ۱۱ تا ۱۵ | ریسک بالا |
| ۱۶ تا ۲۰ | ریسک بسیار بالا |
محدودیت مهم: این امتیازدهی یک الگوی آموزشی پیشنهادی است، نه مدل آماری اعتبارسنجیشده. امتیاز پایین به معنای امنبودن پروژه نیست. همچنین وجود یک هشدار بحرانی، مانند درخواست عبارت بازیابی یا شواهد روشن از برداشت غیرمجاز دارایی، میتواند بهتنهایی برای توقف تعامل کافی باشد.
۲۶. چکلیست پیش از خرید یا تعامل
پیش از هر اقدام، این موارد باید بررسی شوند:
۱. نشانی قرارداد از منبع مستقل تأیید شده است.
۲. شبکه بلاکچینی درست انتخاب شده است.
۳. اطلاعات تیم و پروژه بررسی شده است.
۴. کارکرد واقعی توکن مشخص است.
۵. عرضه و تخصیص توکن شفاف است.
۶. کیف پولهای بزرگ بررسی شدهاند.
۷. نقدینگی و محدودیتهای فروش ارزیابی شدهاند.
۸. اختیارات مدیریتی قرارداد مشخصاند.
۹. گزارش امنیتی، در صورت وجود، اعتبارسنجی شده است.
۱۰. ادعاهای سود و همکاری تجاری بررسی شدهاند.
۱۱. هیچ عبارت بازیابی یا کلید خصوصی افشا نشده است.
۱۲. مجوزهای درخواستی کیف پول فهمیده شدهاند.
۱۳. مقررات و محدودیتهای قانونی مربوط بررسی شدهاند.
۱۴. میزان ریسک با توان تحمل زیان متناسب است.
۱۵. تصمیم صرفاً بر اساس تبلیغات شبکههای اجتماعی اتخاذ نشده است.
۲۷. اگر به توکن یا پلتفرم مشکوک برخورد کردیم، چه کنیم؟
ابتدا از انتقال وجه بیشتر و امضای تراکنشهای جدید خودداری کنید.
اگر کیف پول به وبسایت مشکوکی متصل شده است، مجوزهای اعطاشده را بررسی و در صورت لزوم لغو کنید. قطع اتصال ظاهری کیف پول لزوماً مجوزهای روی زنجیره را لغو نمیکند.
اگر عبارت بازیابی یا کلید خصوصی افشا شده است، کیف پول باید در معرض خطر تلقی شود. انتقال داراییهای باقیمانده به کیف پول تازه و امن، با توجه به شرایط و بدون تعامل با سایت مشکوک، باید در اولویت قرار گیرد.
همچنین مستندات را حفظ کنید:
نشانی قرارداد
نشانی کیف پولها
شناسه تراکنشها
زمان انتقالها
نشانی وبسایت
پیامها و مکاتبات
تصاویر ادعاهای تبلیغاتی
در صورت وقوع زیان یا احتمال جرم، موضوع را از طریق مراجع رسمی صالح پیگیری کنید.
به اشخاصی که در ازای دریافت وجه، بازیابی تضمینی رمزارز را وعده میدهند اعتماد نکنید.
۲۸. نقش نهادهای ناظر و پلتفرمهای اطلاعرسانی
پیشگیری از کلاهبرداری تنها مسئولیت سرمایهگذار نیست.
نهادهای نظارتی، رسانهها، پلتفرمهای معاملاتی و مجموعههای آموزشی نیز میتوانند نقش داشته باشند.
مسئولیتهای مهم
توسعه سواد مالی و دیجیتال
اطلاعرسانی درباره روشهای فریب
انتشار هشدارهای مستند
شفافسازی وضعیت حقوقی فعالیتها
آموزش امنیت کیف پول
تسهیل گزارش موارد مشکوک
جلوگیری از تبلیغات گمراهکننده
پلتفرمهای اطلاعرسانی باید میان گزارش مستند، تحلیل ریسک و اتهام اثباتشده تفاوت قائل شوند.
۲۹. آینده شناسایی کلاهبرداریهای توکنی
با گسترش ابزارهای تحلیل بلاکچین، امکان بررسی الگوهای تراکنش و روابط میان نشانیها افزایش یافته است.
همچنین هوش مصنوعی میتواند در شناسایی برخی رفتارهای غیرعادی کمک کند.
کاربردهای احتمالی
تحلیل تمرکز مالکیت
شناسایی معاملات هماهنگ
تشخیص الگوهای غیرعادی نقدینگی
تحلیل تغییرات قرارداد
بررسی ارتباط نشانیها
پایش تبلیغات مشکوک
اما تحلیل خودکار ممکن است خطا داشته باشد.
شباهت الگوی تراکنشها به رفتار مخرب، بهتنهایی اثباتکننده قصد مجرمانه نیست.
بنابراین تصمیمهای مهم باید بر اساس شواهد قابل بررسی و تحلیل انسانی اتخاذ شوند.
۳۰. پرسشهای متداول
آیا هر توکن جدیدی کلاهبرداری است؟
خیر. جدیدبودن توکن بهتنهایی نشانه کلاهبرداری نیست، اما سابقه محدود، ارزیابی آن را دشوارتر میکند.
آیا توکن دارای قرارداد تأییدشده امن است؟
خیر. تأیید کد به معنای تطبیق کد منبع با قرارداد مستقرشده است، نه تضمین امنیت یا اعتبار اقتصادی.
آیا نقدینگی قفلشده مانع راگپول میشود؟
نه بهطور کامل. ممکن است سایر مسیرهای سوءاستفاده همچنان وجود داشته باشند.
آیا تیم ناشناس الزاماً کلاهبردار است؟
خیر. اما نبود پاسخگویی و شفافیت، بهویژه در پروژههای دارای تعهد مالی، ریسک را افزایش میدهد.
آیا رشد سریع قیمت نشانه کلاهبرداری است؟
بهتنهایی خیر. باید علت رشد، نقدینگی، توزیع مالکیت و رفتار معاملات بررسی شود.
آیا میتوان با یک ابزار آنلاین، کلاهبرداری را قطعی تشخیص داد؟
خیر. ابزارهای خودکار برای غربالگری مفیدند، اما محدودیت دارند.
آیا حسابرسی امنیتی تضمینکننده مشروعیت پروژه است؟
خیر. حسابرسی فنی، اعتبار حقوقی یا اقتصادی پروژه را تضمین نمیکند.
آیا توکن رایگان میتواند خطرناک باشد؟
بله. خطر ممکن است از تعامل با وبسایت جعلی، قرارداد مخرب یا امضای مجوز خطرناک ناشی شود.
آیا پرداخت کارمزد اضافی باعث آزادشدن دارایی مسدودشده میشود؟
اگر درخواست از سوی پلتفرم مشکوک و خارج از سازوکار معتبر مطرح شده باشد، پرداخت وجه بیشتر میتواند بخشی از کلاهبرداری باشد.
آیا میتوان دارایی سرقتشده را بازیابی کرد؟
بازیابی به شرایط فنی و حقوقی بستگی دارد و تضمینشده نیست. باید از مسیرهای رسمی پیگیری شود.
جمعبندی
شناسایی توکنهای کلاهبرداری نیازمند نگاه چندبعدی است.
ظاهر حرفهای پروژه، رشد قیمت، تعداد دنبالکنندگان، وجود قرارداد هوشمند یا حتی انتشار گزارش حسابرسی بهتنهایی نمیتوانند مشروعیت و امنیت یک توکن را اثبات کنند.
ارزیابی معتبر باید مجموعهای از عوامل را بررسی کند: هویت و پاسخگویی تیم، محصول واقعی، ساختار اقتصادی، اختیارات قرارداد، توزیع مالکیت، نقدشوندگی، امنیت کیف پول و اعتبار ادعاهای تبلیغاتی.
در این میان، وعده سود تضمینی، فشار برای سرمایهگذاری فوری، درخواست کلید خصوصی، محدودیت پنهان فروش و مطالبه وجه اضافی برای برداشت از جدیترین نشانههای هشدار هستند.
اصل راهبردی: پیش از اعتماد به قیمت و تبلیغات یک توکن، باید حقوق، کد، اقتصاد و رفتار واقعی آن را بررسی کرد.
منابع و مراجع
۱. Federal Bureau of Investigation (FBI) — Cryptocurrency Investment Fraud
https://www.fbi.gov/how-we-can-help-you/victim-services/national-crimes-and-victim-resources/cryptocurrency-investment-fraud
۲. U.S. Securities and Exchange Commission (SEC) — Digital Asset and Crypto Investment Scams
https://www.investor.gov/introduction-investing/general-resources/news-alerts/alerts-bulletins/investor-alerts/digital-asset-and-crypto-investment-scams-investor-alert
۳. Commodity Futures Trading Commission (CFTC) — Digital Asset Frauds
https://www.cftc.gov/LearnAndProtect/digitalassetfrauds
۴. Federal Trade Commission (FTC) — Investment Scam Warnings
https://consumer.ftc.gov/
۵. Australian Securities and Investments Commission — Crypto Scams
https://moneysmart.gov.au/financial-scams/crypto-scams
۶. Chainalysis — Crypto Scam Overview
https://www.chainalysis.com/glossary/crypto-scam/
۷. OpenZeppelin — Smart Contract Security
https://docs.openzeppelin.com/contracts/5.x
۸. Ethereum — Smart Contract Security
https://ethereum.org/en/developers/docs/smart-contracts/security/
۹. Etherscan
https://etherscan.io/
۱۰. BscScan
https://bscscan.com/
یادداشت تحریریه: این مقاله برای آموزش و پیشگیری از سوءاستفاده مالی تهیه شده است. وجود نشانههای ریسک بهتنهایی اثباتکننده وقوع جرم نیست و تشخیص قطعی تخلف یا کلاهبرداری نیازمند بررسی مستندات و مراجع صالح است. مقاله توصیه خرید یا فروش دارایی دیجیتال محسوب نمیشود.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.