اجماع در بلاکچین؛ اثبات کار و اثبات سهام
سازوکار اجماع چگونه به توافق گرهها کمک میکند؟ اثبات کار، اثبات سهام، نهاییشدن تراکنش و مصالحههای امنیتی را بررسی میکنیم.
فهرست مطالب
- اجماع در بلاکچین چیست؟ راهنمای جامع اثبات کار، اثبات سهام، امنیت و مقیاسپذیری
- ۱. اجماع در بلاکچین چیست؟
- ۲. چرا بلاکچین به سازوکار اجماع نیاز دارد؟
- ۳. مسئله خرج دوباره چیست؟
- مثال
- ۴. مسئله فرماندهان بیزانسی
- تحمل خطای بیزانسی
- ۵. اجماع با اعتبارسنجی چه تفاوتی دارد؟
- ۶. الگوریتم اجماع چه ویژگیهایی باید داشته باشد؟
- ایمنی (Safety)
- زندهبودن (Liveness)
- تحمل خطا
- نهاییشدن (Finality)
- مقاومت در برابر سانسور
- هزینه اقتصادی حمله
- ۷. اثبات کار (Proof of Work) چیست؟
- ۸. اثبات کار چگونه اجرا میشود؟
- مرحله اول: دریافت تراکنشها
- مرحله دوم: ساخت بلوک پیشنهادی
- مرحله سوم: محاسبه هش
- مرحله چهارم: تغییر دادههای قابل تنظیم
- مرحله پنجم: انتشار بلوک
- مرحله ششم: بررسی توسط گرهها
- مرحله هفتم: ادامه زنجیره
- ۹. Nonce و سختی شبکه چیست؟
- مثال سادهشده
- تنظیم سختی
- ۱۰. چرا اثبات کار به مصرف انرژی نیاز دارد؟
- پیامدهای زیستمحیطی
- ۱۱. مزایای اثبات کار
- سابقه عملیاتی
- هزینه قابل مشاهده حمله
- امکان مشارکت بدون مجوز
- سادگی نسبی مفهوم امنیت اقتصادی
- ۱۲. معایب و محدودیتهای اثبات کار
- مصرف انرژی
- هزینه تجهیزات
- تمرکز استخرهای استخراج
- نهاییشدن احتمالی
- محدودیت ظرفیت
- ۱۳. حمله ۵۱ درصد چیست؟
- ۱۴. اثبات سهام (Proof of Stake) چیست؟
- ۱۵. اثبات سهام چگونه کار میکند؟
- مرحله اول: ورود اعتبارسنج
- مرحله دوم: اختصاص سهام
- مرحله سوم: انتخاب پیشنهاددهنده
- مرحله چهارم: بررسی و رأیدهی
- مرحله پنجم: پذیرش یا نهاییشدن
- مرحله ششم: پاداش یا جریمه
- ۱۶. اعتبارسنج چه تفاوتی با ماینر دارد؟
- ۱۷. استیکینگ چیست؟
- استیکینگ مستقیم
- استیکینگ تفویضی
- استخر استیکینگ
- استیکینگ نقدشونده
- ۱۸. Slashing چیست؟
- ۱۹. مزایای اثبات سهام
- مصرف انرژی کمتر در بسیاری از پیادهسازیها
- انعطاف در طراحی نهاییشدن
- مشارکت اقتصادی
- امکان طراحی سازوکارهای متنوع
- ۲۰. محدودیتها و ریسکهای اثبات سهام
- تمرکز سهام
- تمرکز ارائهدهندگان خدمات
- پیچیدگی پروتکل
- ریسک کلیدهای اعتبارسنجی
- حملات اقتصادی
- ریسک نقدشوندگی
- ۲۱. مسئله Nothing at Stake
- ۲۲. حملات بلندمدت در اثبات سهام
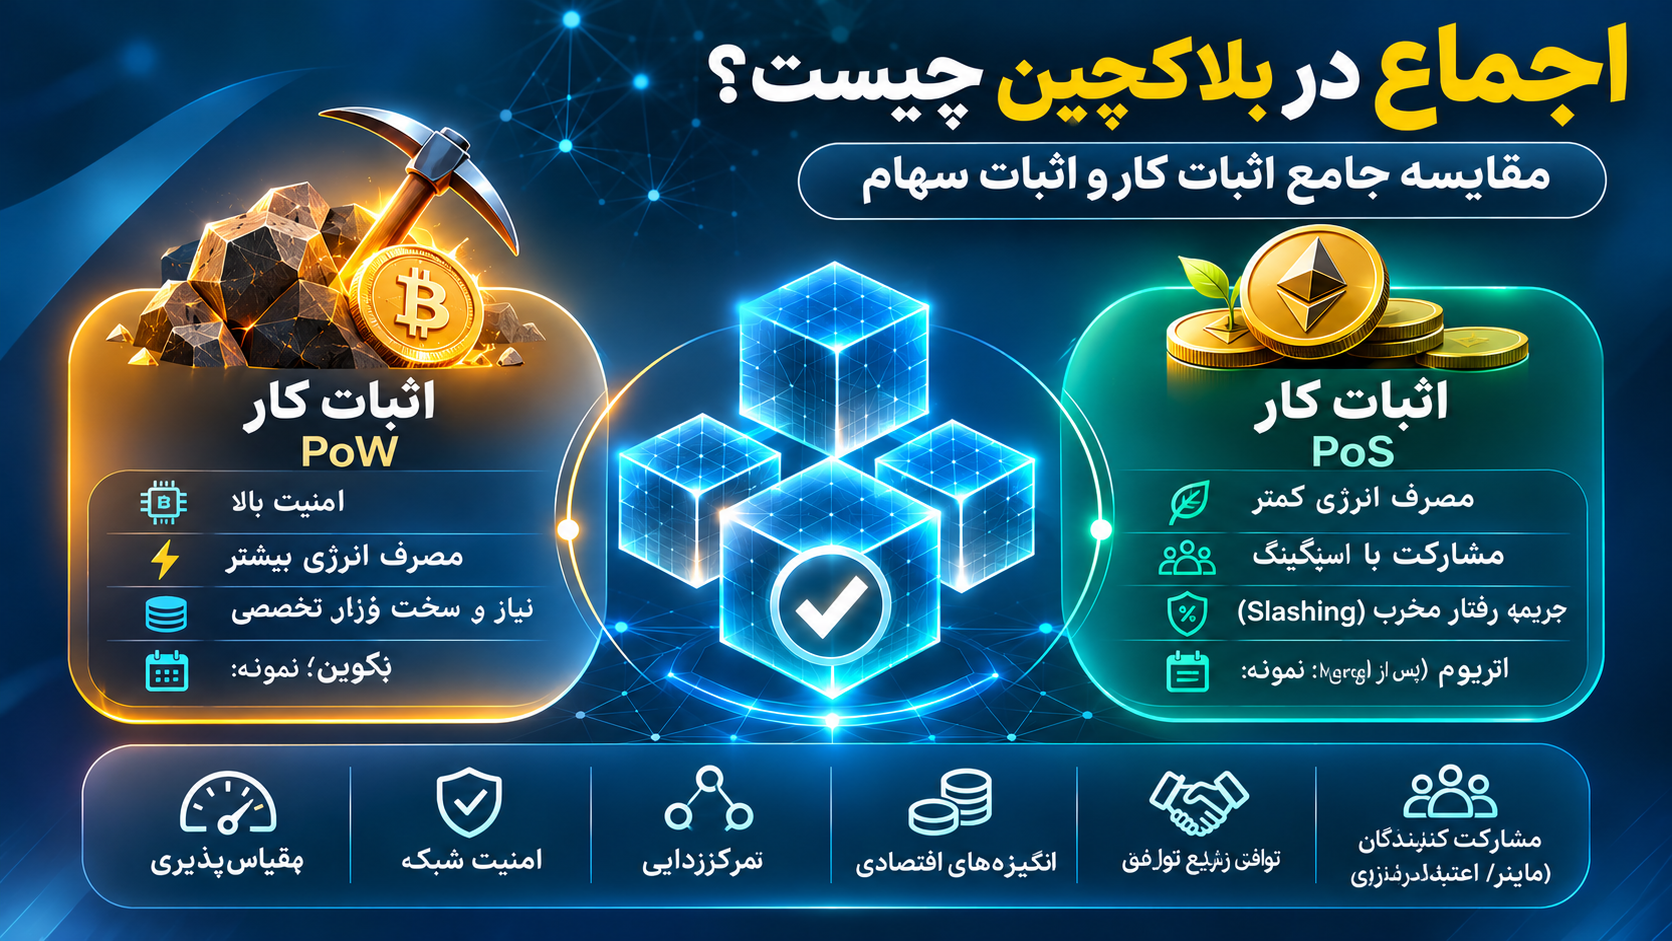
- ۲۳. مقایسه جامع اثبات کار و اثبات سهام
- ۲۴. انتقال اتریوم از اثبات کار به اثبات سهام
- ۲۵. نهاییشدن تراکنش چیست؟
- نهاییشدن احتمالی
- نهاییشدن مبتنی بر قواعد پروتکل
- مثال تجاری
- ۲۶. فورک و ارتباط آن با اجماع
- انشعاب موقت زنجیره
- سافت فورک
- هارد فورک
- ۲۷. الگوریتمهای اجماع در شبکههای سازمانی
- PBFT
- Raft
- IBFT و QBFT
- نکته معماری
- ۲۸. تفاوت اجماع در بلاکچین عمومی و خصوصی
- ۲۹. سهگانه بلاکچین؛ امنیت، تمرکززدایی و مقیاسپذیری
- ۳۰. آیا اثبات سهام سریعتر از اثبات کار است؟
- ۳۱. اجماع چه ارتباطی با امنیت اقتصادی دارد؟
- ۳۲. نمونه کاربردی: انتخاب اجماع برای زنجیره تأمین
- ۳۳. کاربرد اجماع در سلامت و تجهیزات پزشکی
- ۳۴. کاربرد در صنایع فرهنگی و خلاق
- ۳۵. مدل ارزیابی اقتصادی انتخاب سازوکار اجماع
- هزینههای احتمالی
- منافع احتمالی
- مثال محاسباتی
- ۳۶. نقشه راه انتخاب الگوریتم اجماع
- گام اول: تعریف مسئله کسبوکار
- گام دوم: شناسایی مشارکتکنندگان
- گام سوم: تعریف مدل تهدید
- گام چهارم: تعیین نیازهای عملکردی
- گام پنجم: بررسی الزامات حقوقی
- گام ششم: مقایسه معماریها
- گام هفتم: طراحی نمونه آزمایشی
- گام هشتم: ارزیابی امنیت و اقتصاد
- گام نهم: تصمیم برای اجرا
- ۳۷. پرسشهای متداول
- آیا همه بلاکچینها استخراج دارند؟
- آیا اثبات سهام بدون مصرف انرژی است؟
- آیا اثبات کار امنیت بیشتری دارد؟
- آیا اثبات سهام همیشه سریعتر است؟
- آیا استیکینگ سود تضمینشده دارد؟
- آیا الگوریتم اجماع میتواند اطلاعات جعلی را تشخیص دهد؟
- جمعبندی
- منابع
اجماع در بلاکچین چیست؟ راهنمای جامع اثبات کار، اثبات سهام، امنیت و مقیاسپذیری
شناسه مقاله: ۱۴۵
دستهبندی: دانشنامه بلاکچین و اقتصاد دیجیتال
سطح آموزشی: مقدماتی تا پیشرفته
لید: در یک شبکه بلاکچینی، هزاران رایانه ممکن است بدون مدیریت یک نهاد مرکزی در نگهداری دفترکل مشترک مشارکت کنند. اما اگر این رایانهها درباره ترتیب تراکنشها یا اعتبار بلوکها اختلاف داشته باشند، چه اتفاقی میافتد؟ سازوکار اجماع پاسخی به این مسئله است. در این مقاله، مبانی اجماع توزیعشده، مسئله خرج دوباره، اثبات کار (PoW)، اثبات سهام (PoS)، نقش ماینرها و اعتبارسنجها، حملات امنیتی، نهاییشدن تراکنشها و کاربرد الگوریتمهای اجماع در شبکههای عمومی و سازمانی را بررسی میکنیم.
۱. اجماع در بلاکچین چیست؟
اجماع (Consensus) در سامانههای توزیعشده به فرایندی گفته میشود که طی آن مشارکتکنندگان شبکه، مطابق قواعد مشخص، درباره یک تصمیم یا وضعیت مشترک به توافق میرسند.
در بلاکچین، این موضوع معمولاً به پذیرش ترتیب تراکنشها، بلوکها و وضعیت معتبر دفترکل مربوط میشود.
فرض کنید هزار رایانه نسخهای از دفترکل یک شبکه را نگهداری میکنند. هرکدام ممکن است در زمان متفاوتی از یک تراکنش مطلع شوند.
اگر دو تراکنش ناسازگار تقریباً همزمان منتشر شوند، شبکه باید مشخص کند کدامیک مطابق قواعد معتبر است.
بدون سازوکار هماهنگی، گرهها ممکن است نسخههای متفاوت و ناسازگاری از وضعیت داراییها داشته باشند.
اجماع برای مدیریت همین مسئله طراحی میشود.
البته اجماع به معنای آن نیست که همه گرهها در هر لحظه دقیقاً یک وضعیت یکسان را مشاهده میکنند. تأخیر ارتباطی، اختلاف موقت و حتی قطع ارتباط بخشی از واقعیت شبکههای توزیعشده است.
۲. چرا بلاکچین به سازوکار اجماع نیاز دارد؟
در یک بانک متمرکز، معمولاً سامانه مرکزی مسئول ثبت تراکنشها و تعیین موجودی حسابهاست.
اگر دو درخواست برداشت همزمان ثبت شوند، پایگاه داده بانک با قواعد مشخص درباره ترتیب پردازش آنها تصمیم میگیرد.
اما در بلاکچین عمومی، ممکن است نهاد مرکزی واحدی برای تصمیمگیری وجود نداشته باشد.
مشارکتکنندگان باید بتوانند بدون اعتماد کامل به یکدیگر، درباره وضعیت مشترک شبکه هماهنگ شوند.
سه مسئله اساسی مطرح است:
اعتبار: آیا تراکنش با قواعد شبکه سازگار است؟
ترتیب: کدام تراکنش پیش از تراکنش دیگر پذیرفته میشود؟
توافق: کدام تاریخچه یا وضعیت باید مبنای ادامه فعالیت شبکه باشد؟
سازوکار اجماع همراه با قواعد اعتبارسنجی و ساختار شبکه، به حل این مسائل کمک میکند.
۳. مسئله خرج دوباره چیست؟
خرج دوباره (Double Spending) یکی از مسائل بنیادین داراییهای دیجیتال است.
فرض کنید شخصی یک واحد دارایی دیجیتال دارد و تلاش میکند همان واحد را برای دو نفر ارسال کند.
در سامانه متمرکز، بانک یا مدیر دفترکل میتواند از ثبت دو برداشت ناسازگار جلوگیری کند.
در شبکه غیرمتمرکز، باید سازوکاری وجود داشته باشد که مشارکتکنندگان بتوانند درباره ترتیب و اعتبار تراکنشها توافق کنند.
مثال
کاربر «الف» دارای یک واحد دارایی است.
او تقریباً همزمان دو تراکنش منتشر میکند:
انتقال یک واحد به کاربر «ب»
انتقال همان واحد به کاربر «ج»
اگر هر دو تراکنش بدون کنترل پذیرفته شوند، وضعیت دفترکل ناسازگار خواهد شد.
قواعد اعتبارسنجی و اجماع کمک میکنند شبکه تاریخچه معتبری را بپذیرد که در آن، همان دارایی دوبار خرج نشده باشد.
۴. مسئله فرماندهان بیزانسی
یکی از مفاهیم مهم در علوم رایانه توزیعشده، مسئله فرماندهان بیزانسی (Byzantine Generals Problem) است.
این مسئله نشان میدهد که چگونه گروهی از مشارکتکنندگان میتوانند در شرایطی که بعضی اعضا اطلاعات اشتباه ارسال میکنند یا رفتار مخرب دارند، درباره تصمیمی مشترک توافق کنند.
در شبکه بلاکچینی نیز ممکن است برخی گرهها:
اطلاعات نادرست منتشر کنند.
پیامها را با تأخیر ارسال کنند.
از مشارکت خودداری کنند.
برای تغییر وضعیت شبکه تلاش کنند.
رفتار هماهنگ و مخرب داشته باشند.
سازوکار اجماع باید در چارچوب فرضیات مشخصی بتواند با این رفتارها مقابله کند.
تحمل خطای بیزانسی
تحمل خطای بیزانسی (BFT) به توانایی یک سامانه برای حفظ ویژگیهای مشخص امنیتی یا ادامه فعالیت در حضور تعدادی مشارکتکننده معیوب یا مخرب اشاره دارد.
اما میزان تحمل خطا در همه الگوریتمها یکسان نیست.
برای مثال، برخی پروتکلهای BFT کلاسیک با فرضهای ارتباطی مشخص، برای تحمل حداکثر (f) عضو بیزانسی به دستکم (3f+1) مشارکتکننده نیاز دارند.
این رابطه را نباید بدون بررسی به تمام بلاکچینها تعمیم داد.
۵. اجماع با اعتبارسنجی چه تفاوتی دارد؟
یکی از اشتباهات رایج، یکسان دانستن اجماع و اعتبارسنجی است.
اعتبارسنجی تراکنش یعنی بررسی اینکه تراکنش با قواعد شبکه سازگار است یا خیر.
برای مثال، آیا امضای دیجیتال معتبر است؟ آیا دارایی کافی وجود دارد؟ آیا ساختار تراکنش صحیح است؟
اجماع به هماهنگی شبکه درباره تاریخچه یا وضعیت پذیرفتهشده مربوط میشود.
ممکن است یک بلوک از نظر ساختار معتبر باشد، اما در تاریخچه نهایی شبکه قرار نگیرد.
همچنین اجماع درباره ثبت یک داده، صحت آن داده در دنیای واقعی را اثبات نمیکند.
برای مثال، اگر اطلاعات نادرستی درباره اصالت یک محصول وارد سامانه شود، توافق گرهها بر سر ثبت آن اطلاعات، محصول را اصیل نمیکند.
۶. الگوریتم اجماع چه ویژگیهایی باید داشته باشد؟
در طراحی سامانههای توزیعشده، چند ویژگی اهمیت اساسی دارند.
ایمنی (Safety)
سامانه نباید وضعیتهای ناسازگار را بهگونهای بپذیرد که تضمینهای امنیتی پروتکل نقض شوند.
زندهبودن (Liveness)
سامانه باید تحت شرایط تعریفشده بتواند به پردازش درخواستها و پیشرفت ادامه دهد.
تحمل خطا
پروتکل باید رفتار خود را در برابر خرابی یا رفتار مخرب مشارکتکنندگان مشخص کند.
نهاییشدن (Finality)
باید روشن باشد که چه زمانی یک تراکنش یا بلوک را میتوان نهایی تلقی کرد.
مقاومت در برابر سانسور
در شبکههای عمومی، توانایی کاربران برای ارسال تراکنش و جلوگیری از حذف یا نادیدهگرفتن گزینشی آنها اهمیت دارد.
هزینه اقتصادی حمله
در بسیاری از شبکههای عمومی، حمله باید مستلزم صرف منابع اقتصادی قابل توجه باشد.
هیچ الگوریتمی تمام این ویژگیها را بدون محدودیت و هزینه فراهم نمیکند.
۷. اثبات کار (Proof of Work) چیست؟
اثبات کار یا PoW یکی از شناختهشدهترین سازوکارهای اجماع در بلاکچین است.
بیتکوین نمونه برجسته استفاده از این روش محسوب میشود.
در اثبات کار، تولیدکنندگان بلوک برای یافتن خروجی معتبر یک مسئله محاسباتی رقابت میکنند.
این فعالیت در شبکههایی مانند بیتکوین «استخراج» یا Mining نامیده میشود.
ماینرها برای یافتن بلوکی که هش سرآیند آن شرط دشواری شبکه را برآورده کند، مقادیر مختلفی را آزمایش میکنند.
یافتن پاسخ مناسب به محاسبات مکرر نیاز دارد، اما بررسی صحت آن نسبتاً ساده است.
۸. اثبات کار چگونه اجرا میشود؟
فرایند را در شبکهای مشابه بیتکوین بررسی کنیم.
مرحله اول: دریافت تراکنشها
ماینر تراکنشهای منتشرشده را دریافت و مطابق قواعد شبکه بررسی میکند.
مرحله دوم: ساخت بلوک پیشنهادی
تراکنشهای انتخابشده و اطلاعات لازم در ساختار بلوک قرار میگیرند.
مرحله سوم: محاسبه هش
ماینر تلاش میکند هش سرآیند بلوک از مقدار هدف تعیینشده توسط شبکه کمتر باشد.
مرحله چهارم: تغییر دادههای قابل تنظیم
ماینر با تغییر مقادیری مانند Nonce و در صورت نیاز سایر دادههای مجاز، هشهای جدید تولید میکند.
مرحله پنجم: انتشار بلوک
اگر پاسخ معتبر پیدا شود، بلوک به شبکه منتشر میشود.
مرحله ششم: بررسی توسط گرهها
گرههای مستقل، اعتبار بلوک و تراکنشهای آن را مطابق قواعد بررسی میکنند.
مرحله هفتم: ادامه زنجیره
گرهها بر اساس قواعد انتخاب زنجیره، تاریخچه معتبر را دنبال میکنند.
در بیتکوین، معیار اصلی انتخاب تاریخچه، مجموع کار انباشته معتبر است؛ نه صرفاً تعداد بلوکها.
۹. Nonce و سختی شبکه چیست؟
Nonce یکی از مقادیری است که در فرایند استخراج برای تولید هشهای متفاوت تغییر داده میشود.
تابع هش، ورودی را به خروجیای با طول مشخص تبدیل میکند.
ماینر نمیتواند از پیش تعیین کند کدام مقدار Nonce پاسخ معتبر تولید خواهد کرد.
بنابراین باید تعداد زیادی ترکیب را آزمایش کند.
مثال سادهشده
فرض کنید شرط پذیرش، تولید هش عددی کمتر از مقدار هدف مشخصی باشد.
هرچه مقدار هدف کوچکتر شود، یافتن پاسخ معتبر دشوارتر خواهد شد.
در برخی نمایشهای آموزشی، این موضوع بهصورت نیاز به صفرهای بیشتر در ابتدای هش توضیح داده میشود.
اما تعریف دقیق در بیتکوین بر اساس مقایسه عددی هش با هدف دشواری است.
تنظیم سختی
در بیتکوین، دشواری استخراج بهصورت دورهای تنظیم میشود تا میانگین زمان تولید بلوک در بلندمدت به مقدار هدف پروتکل نزدیک بماند.
زمان تولید هر بلوک ثابت نیست و ممکن است کوتاهتر یا طولانیتر باشد.
۱۰. چرا اثبات کار به مصرف انرژی نیاز دارد؟
در اثبات کار، ماینرها برای یافتن بلوک معتبر محاسبات فراوانی انجام میدهند.
این محاسبات به تجهیزات و انرژی نیاز دارند.
هزینه انرژی و سختافزار بخشی از هزینه اقتصادی مشارکت و حمله به شبکه است.
بااینحال، مصرف انرژی بهتنهایی شاخص کامل امنیت نیست.
امنیت عملی به عوامل دیگری مانند توزیع قدرت هش، اقتصاد استخراج، کیفیت نرمافزار و رفتار مشارکتکنندگان وابسته است.
پیامدهای زیستمحیطی
ارزیابی اثرات زیستمحیطی استخراج باید به مواردی مانند ترکیب منابع انرژی، شدت انتشار، محل فعالیت و چرخه عمر تجهیزات توجه کند.
صرف بیان مصرف برق، تمام اثرات زیستمحیطی را نشان نمیدهد.
۱۱. مزایای اثبات کار
سابقه عملیاتی
اثبات کار در شبکههایی مانند بیتکوین سابقه طولانی بهرهبرداری دارد.
هزینه قابل مشاهده حمله
مهاجم برای رقابت در تولید بلوکها باید به منابع محاسباتی قابل توجهی دسترسی پیدا کند.
امکان مشارکت بدون مجوز
در شبکههای عمومی مناسب، ورود به رقابت استخراج به مجوز یک نهاد مرکزی وابسته نیست.
سادگی نسبی مفهوم امنیت اقتصادی
رقابت بر سر کار محاسباتی و قواعد بررسی بلوک، چارچوب نسبتاً روشنی برای تحلیل برخی حملات فراهم میکند.
بااینحال، هیچیک از این ویژگیها به معنای تمرکززدایی کامل یا مصونیت مطلق نیست.
۱۲. معایب و محدودیتهای اثبات کار
مصرف انرژی
استخراج رقابتی میتواند مصرف برق بالایی داشته باشد.
هزینه تجهیزات
در برخی شبکهها، استخراج رقابتی به تجهیزات تخصصی نیاز دارد.
تمرکز استخرهای استخراج
ماینرها ممکن است برای کاهش نوسان درآمد به استخرهای استخراج بپیوندند.
این موضوع میتواند قدرت انتخاب و انتشار بلوک را نزد تعداد محدودی از گردانندگان متمرکز کند.
نهاییشدن احتمالی
در شبکههایی مانند بیتکوین، افزایش تعداد تأییدها احتمال بازآرایی تاریخچه را کاهش میدهد، اما نهاییشدن از نوع احتمالی است.
محدودیت ظرفیت
ظرفیت پردازش به طراحی بلوکها، زمانبندی، ارتباط شبکه و سایر قواعد وابسته است.
اثبات کار بهتنهایی تمام محدودیتهای مقیاسپذیری را توضیح نمیدهد.
۱۳. حمله ۵۱ درصد چیست؟
اصطلاح حمله ۵۱ درصد معمولاً به شرایطی اشاره میکند که مهاجم کنترل بخش غالب قدرت تولید بلوک را به دست آورد.
در یک شبکه اثبات کار، چنین وضعیتی میتواند امکان بازآرایی بخشی از تاریخچه، سانسور برخی تراکنشها یا اجرای سناریوهای خرج دوباره را افزایش دهد.
اما حتی کنترل اکثریت قدرت هش نیز به معنای امکان انجام هر عملی نیست.
برای مثال، مهاجم نمیتواند صرفاً با داشتن قدرت هش بالا، امضای دیجیتال معتبر برای خرجکردن دارایی دیگران جعل کند یا قواعد اعتبارسنجی مورد پذیرش گرههای مستقل را دلخواه تغییر دهد.
همچنین آستانه دقیق و احتمال موفقیت حمله به مدل حمله و شرایط شبکه وابسته است.
بنابراین «۵۱ درصد» را نباید مرزی جادویی میان امنیت کامل و ناامنی کامل دانست.
۱۴. اثبات سهام (Proof of Stake) چیست؟
اثبات سهام یا PoS خانوادهای از سازوکارهای اجماع است که در آن مشارکت در تولید یا تأیید بلوکها به قواعد مرتبط با سهام یا وثیقه اقتصادی وابسته میشود.
در این مدل، بهجای رقابت گسترده محاسباتی، اعتبارسنجها مطابق قواعد پروتکل انتخاب میشوند و در فرایند اجماع مشارکت میکنند.
در بسیاری از پیادهسازیها، اعتبارسنج باید مقداری از دارایی بومی شبکه را بهعنوان وثیقه اختصاص دهد.
رفتار صحیح ممکن است با پاداش همراه باشد و رفتار مخرب یا برخی تخلفات ممکن است به جریمه منجر شود.
اما اثبات سهام یک الگوریتم واحد با قواعد یکسان نیست.
شبکههای مختلف میتوانند روشهای متفاوتی برای انتخاب اعتبارسنج، رأیگیری، جریمه و نهاییشدن داشته باشند.
۱۵. اثبات سهام چگونه کار میکند؟
یک فرایند عمومی و سادهشده را در نظر بگیریم.
مرحله اول: ورود اعتبارسنج
مشارکتکننده شرایط فنی و اقتصادی شبکه را فراهم میکند.
مرحله دوم: اختصاص سهام
دارایی مشخصی مطابق قواعد پروتکل در معرض تعهد یا وثیقه قرار میگیرد.
مرحله سوم: انتخاب پیشنهاددهنده
پروتکل، اعتبارسنج یا اعتبارسنجهایی را برای پیشنهاد بلوک تعیین میکند.
مرحله چهارم: بررسی و رأیدهی
سایر اعتبارسنجها بر اساس قواعد شبکه، بلوک پیشنهادی را بررسی و در فرایند اجماع مشارکت میکنند.
مرحله پنجم: پذیرش یا نهاییشدن
در صورت تحقق شرایط لازم، وضعیت بلوک در شبکه تثبیت میشود.
مرحله ششم: پاداش یا جریمه
پاداشها و جریمهها مطابق رفتار مشارکتکنندگان و قواعد پروتکل اعمال میشوند.
جزئیات این مراحل در اتریوم، کاردانو و سایر شبکههای اثبات سهام یکسان نیست.
۱۶. اعتبارسنج چه تفاوتی با ماینر دارد؟
ماینر در شبکه اثبات کار با ارائه توان محاسباتی در رقابت تولید بلوک مشارکت میکند.
اعتبارسنج در شبکه اثبات سهام، مطابق قواعد مربوط به سهام و پروتکل، در پیشنهاد یا تأیید بلوکها نقش دارد.
| معیار | ماینر در PoW | اعتبارسنج در PoS |
|---|---|---|
| منبع اصلی مشارکت | توان محاسباتی | سهام یا وثیقه اقتصادی |
| تجهیزات | گاهی سختافزار تخصصی | سرور و زیرساخت متناسب با پروتکل |
| هزینه اصلی | انرژی، تجهیزات و عملیات | سرمایه در معرض ریسک و عملیات |
| ریسک اقتصادی | هزینه استخراج ناموفق و کاهش درآمد | جریمه، کاهش پاداش و ریسک دارایی |
| وظیفه | تولید بلوک معتبر | پیشنهاد، تأیید یا نهاییسازی مطابق پروتکل |
در هر دو مدل، گرههای مستقل و قواعد اعتبارسنجی نقش مهمی در امنیت شبکه دارند.
۱۷. استیکینگ چیست؟
استیکینگ (Staking) به مشارکت در سازوکارهای مرتبط با سهام در شبکههای اثبات سهام گفته میشود.
در بعضی شبکهها، کاربر مستقیماً اعتبارسنج میشود.
در برخی دیگر، میتواند سهام خود را به اعتبارسنج واگذار کند یا از خدمات واسط استفاده کند.
استیکینگ مستقیم
کاربر زیرساخت و شرایط لازم برای اعتبارسنجی را فراهم میکند.
استیکینگ تفویضی
کاربر مطابق قواعد شبکه، سهام یا حق مشارکت مرتبط را به اعتبارسنج واگذار میکند.
استخر استیکینگ
چند مشارکتکننده ممکن است برای استفاده از خدمات مشترک یا تجمیع منابع از یک ساختار جمعی استفاده کنند.
استیکینگ نقدشونده
در برخی مدلها، در برابر دارایی استیکشده یک دارایی نماینده صادر میشود که ممکن است قابل انتقال یا استفاده در برنامههای دیگر باشد.
این مدلها ریسکهای اضافی مانند قرارداد هوشمند، متولی و اختلاف قیمت دارایی نماینده دارند.
نکته مهم: استیکینگ معادل سپرده بانکی با سود تضمینشده نیست. پاداشها، ریسک کاهش قیمت دارایی، محدودیت برداشت و احتمال جریمه باید جداگانه بررسی شوند.
۱۸. Slashing چیست؟
Slashing سازوکاری برای اعمال جریمه بر اعتبارسنج در برخی شبکههای اثبات سهام است.
برای مثال، اگر اعتبارسنج برخلاف قواعد پروتکل پیامها یا رأیهای ناسازگار صادر کند، ممکن است بخشی از سهام او جریمه شود.
هدف این سازوکار، افزایش هزینه اقتصادی رفتار مخرب است.
اما همه خطاها در همه شبکهها به Slashing منجر نمیشوند.
در بعضی پروتکلها، آفلاین بودن اعتبارسنج ممکن است باعث ازدسترفتن پاداش یا جریمهای متفاوت شود.
بنابراین برای تحلیل ریسک باید قواعد دقیق شبکه مطالعه شود.
۱۹. مزایای اثبات سهام
مصرف انرژی کمتر در بسیاری از پیادهسازیها
اثبات سهام معمولاً به رقابت محاسباتی گسترده اثبات کار وابسته نیست.
انعطاف در طراحی نهاییشدن
برخی پروتکلهای اثبات سهام میتوانند سازوکارهای مشخصی برای نهاییشدن اقتصادی یا پروتکلی ارائه دهند.
مشارکت اقتصادی
دارندگان دارایی بومی ممکن است بتوانند در امنیت شبکه مشارکت کنند.
امکان طراحی سازوکارهای متنوع
انتخاب اعتبارسنج، جریمه و رأیگیری را میتوان با مدلهای مختلفی طراحی کرد.
بااینحال، این مزایا به پیادهسازی مشخص وابستهاند و نباید به تمام شبکههای اثبات سهام تعمیم داده شوند.
۲۰. محدودیتها و ریسکهای اثبات سهام
تمرکز سهام
تجمع بخش بزرگی از سهام در اختیار تعداد محدودی از بازیگران میتواند بر قدرت اجماع اثر بگذارد.
تمرکز ارائهدهندگان خدمات
استفاده گسترده از چند ارائهدهنده استیکینگ ممکن است ریسک تمرکز عملیاتی ایجاد کند.
پیچیدگی پروتکل
قواعد انتخاب اعتبارسنج، جریمه و نهاییشدن ممکن است پیچیده باشند.
ریسک کلیدهای اعتبارسنجی
افشای کلید یا تنظیمات نادرست میتواند خسارت ایجاد کند.
حملات اقتصادی
برخی حملات ممکن است بر ضعف انگیزهها، سازوکار رأیگیری یا شرایط بازار تکیه کنند.
ریسک نقدشوندگی
دارایی استیکشده ممکن است با محدودیت زمانی برداشت مواجه باشد.
در نتیجه، اثبات سهام را نیز نباید بدون بررسی مدل امنیتی، کاملاً غیرمتمرکز یا بدون ریسک دانست.
۲۱. مسئله Nothing at Stake
یکی از چالشهای مطرح در طراحی برخی پروتکلهای اثبات سهام، مسئله Nothing at Stake است.
این مسئله به شرایطی اشاره میکند که اعتبارسنج ممکن است انگیزه داشته باشد همزمان از چند تاریخچه ناسازگار حمایت کند، زیرا هزینه مستقیم این رفتار در یک طراحی ساده پایین است.
برای مقابله با این مشکل، پروتکلها میتوانند از قواعد رأیدهی، جریمه، نهاییشدن و سایر سازوکارهای اقتصادی استفاده کنند.
بنابراین وجود این مسئله در مدلهای اولیه به معنای آسیبپذیر بودن یکسان تمام شبکههای اثبات سهام امروزی نیست.
۲۲. حملات بلندمدت در اثبات سهام
در برخی مدلهای اثبات سهام، مهاجم ممکن است تلاش کند با استفاده از اطلاعات یا کلیدهای قدیمی، تاریخچهای جایگزین ایجاد کند.
به این دسته از تهدیدها، حملات بلندمدت (Long-Range Attacks) گفته میشود.
پروتکلها برای مقابله با این خطر از راهکارهایی مانند نقاط اعتماد، قواعد نهاییشدن و محدودیتهای مرتبط با تاریخچه استفاده میکنند.
امنیت این سازوکارها به طراحی و فرضیات شبکه وابسته است.
۲۳. مقایسه جامع اثبات کار و اثبات سهام
| معیار | اثبات کار (PoW) | اثبات سهام (PoS) |
|---|---|---|
| مبنای امنیت اقتصادی | هزینه محاسبات و منابع | سرمایه در معرض ریسک |
| مشارکتکننده اصلی | ماینر | اعتبارسنج |
| مصرف انرژی | معمولاً بالاتر | معمولاً پایینتر |
| تجهیزات | ممکن است تخصصی باشد | متناسب با نیاز اعتبارسنج |
| تمرکز احتمالی | استخرها و تجهیزات استخراج | سهام و ارائهدهندگان استیکینگ |
| جریمه رفتار مخرب | عمدتاً هزینه منابع و فرصت ازدسترفته | ممکن است شامل Slashing باشد |
| نهاییشدن | وابسته به پروتکل؛ در بیتکوین احتمالی | وابسته به پروتکل؛ گاهی با قطعیت اقتصادی |
| نمونه | بیتکوین | اتریوم پس از Merge |
هیچیک از این دو مدل بهصورت مطلق در تمام معیارها برتر نیست.
انتخاب مناسب به اهداف شبکه، مدل اعتماد، سطح امنیت موردنیاز و هزینههای عملیاتی وابسته است.
۲۴. انتقال اتریوم از اثبات کار به اثبات سهام
اتریوم در سپتامبر ۲۰۲۲ و طی رویدادی با عنوان The Merge، سازوکار اجماع خود را از اثبات کار به اثبات سهام تغییر داد.
این تحول به معنای تغییر سازوکار تولید و تأیید بلوکها بود.
در مدل جدید، اعتبارسنجها جایگزین نقش استخراجکنندگان در اجماع شدند.
یکی از پیامدهای مهم این تغییر، کاهش بسیار زیاد مصرف انرژی مرتبط با اجماع شبکه بود.
اما Merge بهخودیخود به معنای افزایش چشمگیر ظرفیت تراکنش در لایه اصلی اتریوم نبود.
مقیاسپذیری اتریوم به مجموعهای از تغییرات معماری و راهکارهای مکمل وابسته است.
۲۵. نهاییشدن تراکنش چیست؟
Finality یا نهاییشدن به میزان اطمینان یا تضمینی اشاره دارد که پس از آن، تغییر وضعیت پذیرفتهشده دشوار یا مطابق قواعد پروتکل غیرمجاز میشود.
نهاییشدن احتمالی
در بعضی شبکهها، هرچه بلوکهای بیشتری پس از یک تراکنش ساخته شوند، احتمال بازآرایی آن کاهش مییابد.
بیتکوین نمونه شناختهشده این مدل است.
نهاییشدن مبتنی بر قواعد پروتکل
برخی شبکهها از رأیگیری و سازوکارهای خاصی استفاده میکنند که پس از تحقق شرایط مشخص، وضعیت را نهایی تلقی میکنند.
البته این تضمینها نیز به فرضیات امنیتی و رفتار مشارکتکنندگان وابستهاند.
مثال تجاری
برای پرداختی با ارزش محدود، پذیرنده ممکن است سطحی از تأیید را کافی بداند.
اما برای انتقال دارایی بسیار باارزش، ممکن است به سطح اطمینان بالاتری نیاز باشد.
تعداد تأییدهای مناسب یک عدد جهانی و یکسان برای تمام شبکهها و تراکنشها نیست.
۲۶. فورک و ارتباط آن با اجماع
فورک (Fork) در بلاکچین میتواند به انشعاب موقت تاریخچه یا تغییر قواعد پروتکل اشاره کند.
انشعاب موقت زنجیره
گاهی دو بلوک معتبر تقریباً همزمان منتشر میشوند.
بخشی از شبکه ابتدا یک بلوک و بخش دیگر بلوک متفاوتی را مشاهده میکند.
قواعد انتخاب زنجیره و نهاییشدن مشخص میکنند کدام تاریخچه پذیرفته شود.
سافت فورک
نوعی تغییر قواعد است که میتواند با شرایط مشخصی با نرمافزار قدیمی سازگار باقی بماند.
هارد فورک
تغییری است که با قواعد قبلی ناسازگار است.
هارد فورک لزوماً به ایجاد دائمی دو شبکه فعال منجر نمیشود؛ نتیجه به نحوه پذیرش و ارتقای مشارکتکنندگان بستگی دارد.
۲۷. الگوریتمهای اجماع در شبکههای سازمانی
همه بلاکچینها به اثبات کار یا اثبات سهام نیاز ندارند.
در شبکههای سازمانی یا مجوزدار، مشارکتکنندگان ممکن است از پیش شناسایی شده باشند.
در این شرایط، استفاده از پروتکلهای رأیگیری و تحمل خطا میتواند مناسبتر باشد.
PBFT
Practical Byzantine Fault Tolerance یکی از الگوریتمهای شناختهشده در خانواده پروتکلهای تحمل خطای بیزانسی است.
Raft
Raft الگوریتمی برای هماهنگی و تکثیر وضعیت در حضور خرابیهای مشخص است.
Raft در مدل استاندارد خود برای تحمل رفتار دلخواه بیزانسی طراحی نشده است.
IBFT و QBFT
این خانواده از پروتکلها در برخی شبکههای سازمانی مبتنی بر اتریوم برای توافق میان اعتبارسنجهای مجاز استفاده میشوند.
نکته معماری
در انتخاب الگوریتم باید مشخص شود که شبکه قرار است با خرابی ساده گرهها مقابله کند یا رفتار عمدی و مخرب اعضا نیز در مدل تهدید قرار دارد.
۲۸. تفاوت اجماع در بلاکچین عمومی و خصوصی
در شبکه عمومی، مشارکتکنندگان ممکن است ناشناس یا بدون مجوز قبلی وارد شبکه شوند.
در چنین محیطی، مقابله با ایجاد هویتهای متعدد و رفتار مخرب اهمیت زیادی دارد.
در شبکه خصوصی، اعضا معمولاً شناختهشده و دارای مجوز هستند.
بنابراین امکان استفاده از سازوکارهای متفاوتی برای هماهنگی وجود دارد.
| ویژگی | عمومی | خصوصی یا کنسرسیومی |
|---|---|---|
| عضویت | معمولاً باز | معمولاً کنترلشده |
| هویت مشارکتکنندگان | ممکن است ناشناس باشد | معمولاً مشخص |
| سازوکار اجماع | متناسب با محیط بدون مجوز | متناسب با اعضای مجاز |
| حاکمیت | مبتنی بر قواعد و بازیگران شبکه | مبتنی بر توافق نهادی |
| محرمانگی | نیازمند طراحی ویژه | امکان کنترل بیشتر |
| ریسک اصلی | تمرکز اقتصادی و حملات عمومی | تمرکز نهادی و اختلاف اعضا |
۲۹. سهگانه بلاکچین؛ امنیت، تمرکززدایی و مقیاسپذیری
در طراحی بلاکچین، سه هدف مهم مطرح میشود:
امنیت: مقاومت در برابر حملات و رفتار مخرب.
تمرکززدایی: توزیع اختیار و مشارکت میان بازیگران مستقل.
مقیاسپذیری: توان پردازش حجم بالاتر عملیات با هزینه و زمان مناسب.
در بسیاری از معماریها، افزایش یک ویژگی ممکن است هزینه یا محدودیتهایی برای ویژگیهای دیگر ایجاد کند.
برای مثال، افزایش تعداد مشارکتکنندگان مستقل ممکن است هماهنگی شبکه را پیچیدهتر کند.
یا کاهش زمان بلوک بدون اصلاح سایر بخشها ممکن است احتمال اختلاف موقت میان گرهها را افزایش دهد.
سهگانه بلاکچین یک چارچوب مفهومی برای تحلیل مصالحههاست، نه یک قانون ریاضی ثابت که همه طراحیها را بهطور یکسان محدود کند.
۳۰. آیا اثبات سهام سریعتر از اثبات کار است؟
پاسخ قطعی و عمومی وجود ندارد.
سرعت شبکه به عوامل متعددی وابسته است:
زمان تولید بلوک
اندازه و ظرفیت بلوک
ساختار دادهها
سرعت انتشار پیامها
تعداد مشارکتکنندگان
قواعد نهاییشدن
معماری اجرای تراکنشها
راهکارهای لایه دوم
بنابراین مقایسه دو شبکه صرفاً بر اساس PoW یا PoS بودن کافی نیست.
ممکن است یک شبکه اثبات سهام زمان بلوک کوتاهی داشته باشد، اما نهاییشدن اقتصادی یا پروتکلی آن به زمان بیشتری نیاز داشته باشد.
همچنین ظرفیت تراکنش در ثانیه (TPS) باید همراه با شرایط آزمایش و سطح نهاییشدن بررسی شود.
۳۱. اجماع چه ارتباطی با امنیت اقتصادی دارد؟
در شبکههای عمومی، امنیت تنها مسئلهای فنی نیست.
مشارکتکنندگان به مشوقها و هزینههای اقتصادی واکنش نشان میدهند.
در اثبات کار، هزینه تجهیزات و انرژی نقش مهمی در تحلیل حمله دارد.
در اثبات سهام، ارزش دارایی وثیقهشده، قواعد جریمه و ساختار انگیزهها اهمیت دارند.
اما ارزش اسمی منابع امنیتی همیشه معادل هزینه واقعی حمله نیست.
برای تحلیل امنیت باید مواردی مانند امکان اجاره منابع، نقدشوندگی دارایی، تمرکز مالکیت و رفتار سایر مشارکتکنندگان نیز بررسی شود.
۳۲. نمونه کاربردی: انتخاب اجماع برای زنجیره تأمین
فرض کنیم چند شرکت تولیدکننده، توزیعکننده و شرکت حملونقل قصد دارند سامانه مشترکی برای ثبت وضعیت کالا ایجاد کنند.
پرسش اولیه این نیست که PoW بهتر است یا PoS.
ابتدا باید مشخص شود:
۱. چه سازمانهایی در شبکه مشارکت میکنند؟
۲. آیا اعضا هویت مشخص دارند؟
۳. چه کسی مجاز به ثبت اطلاعات است؟
۴. چه سطحی از محرمانگی لازم است؟
۵. اختلاف میان اعضا چگونه حل میشود؟
۶. آیا یک پایگاه داده مشترک پاسخگو نیست؟
اگر اعضا شناختهشده باشند و هدف صرفاً هماهنگی میان سازمانها باشد، ممکن است یک شبکه مجوزدار با سازوکار اجماع متناسب، اقتصادیتر از ایجاد بلاکچین عمومی جدید باشد.
حتی ممکن است راهکار مناسب، بلاکچین نباشد.
۳۳. کاربرد اجماع در سلامت و تجهیزات پزشکی
در حوزه سلامت، چند سازمان ممکن است نیازمند ثبت مشترک برخی رویدادها باشند.
برای مثال:
تولیدکننده تجهیزات پزشکی
شرکت توزیعکننده
مرکز درمانی
آزمایشگاه
نهاد نظارتی
سامانه میتواند رویدادهایی مانند تحویل، نصب، کالیبراسیون یا تعمیر تجهیزات را ثبت کند.
اما الگوریتم اجماع صرفاً درباره وضعیت مشترک دفترکل نقش دارد.
صحت انجام کالیبراسیون یا اعتبار گزارش فنی همچنان باید توسط افراد، تجهیزات و نهادهای صلاحیتدار تأیید شود.
همچنین اطلاعات محرمانه بیمار نباید بدون بررسی الزامات حریم خصوصی در دفترکل مشترک قرار گیرد.
۳۴. کاربرد در صنایع فرهنگی و خلاق
در صنایع فرهنگی، بلاکچین میتواند برای برخی فرایندهای مشترک بررسی شود؛ مانند:
ثبت سوابق گواهی اصالت
مدیریت انتقال مجوزهای دیجیتال
ثبت رویدادهای زنجیره تأمین صنایع دستی
هماهنگی میان پلتفرمهای فرهنگی
ثبت برخی حقوق و تعهدات دیجیتال
اما انتخاب سازوکار اجماع باید با مدل نهادی پروژه هماهنگ باشد.
برای مثال، اگر سامانهای صرفاً توسط یک نهاد اداره میشود، ایجاد شبکهای با الگوریتم پیچیده اجماع ممکن است ارزش اقتصادی اضافهای ایجاد نکند.
در مقابل، اگر چند نهاد مستقل نیازمند دفترکل مشترک و قابل ممیزی باشند، بررسی معماری توزیعشده منطقیتر خواهد بود.
۳۵. مدل ارزیابی اقتصادی انتخاب سازوکار اجماع
در ارزیابی یک پروژه واقعی باید هزینهها و منافع قابل اندازهگیری شوند.
هزینههای احتمالی
توسعه و یکپارچهسازی
راهاندازی گرهها
زیرساخت ارتباطی
امنیت و پایش
نگهداری نرمافزار
کارمزد تراکنشها
مدیریت هویت
آموزش کاربران
حاکمیت و حل اختلاف
منافع احتمالی
کاهش اختلاف اطلاعاتی
کاهش دوبارهکاری
افزایش قابلیت رهگیری
تسریع تطبیق اسناد
بهبود هماهنگی میان سازمانها
کاهش هزینه برخی کنترلهای دستی
مثال محاسباتی
فرض کنیم یک کنسرسیوم سالانه ۵۰ هزار رویداد مشترک ثبت میکند.
اگر سامانه جدید بتواند هزینه پردازش هر رویداد را بهطور متوسط ۲۰ هزار تومان کاهش دهد، صرفهجویی ناخالص سالانه برابر است با:
۵۰٬۰۰۰ × ۲۰٬۰۰۰ = ۱٬۰۰۰٬۰۰۰٬۰۰۰ تومان
اما این عدد بهتنهایی توجیه اقتصادی پروژه را ثابت نمیکند.
باید هزینه توسعه، نگهداری، امنیت و مدیریت شبکه نیز محاسبه شود.
همچنین باید بررسی شود که آیا یک راهکار متمرکز یا سامانه تبادل داده استاندارد میتواند همان منفعت را با هزینه کمتر ایجاد کند.
این مثال فرضی است و برآورد مالی یک پروژه واقعی محسوب نمیشود.
۳۶. نقشه راه انتخاب الگوریتم اجماع
برای انتخاب سازوکار مناسب، میتوان از فرایند زیر استفاده کرد.
گام اول: تعریف مسئله کسبوکار
مشخص شود که چه مشکلی در هماهنگی دادهها یا اعتماد میان طرفها وجود دارد.
گام دوم: شناسایی مشارکتکنندگان
تعداد، هویت، اختیارات و روابط نهادی اعضا بررسی شود.
گام سوم: تعریف مدل تهدید
مشخص شود سامانه باید با چه نوع خطا یا رفتار مخربی مقابله کند.
گام چهارم: تعیین نیازهای عملکردی
ظرفیت تراکنش، زمان پاسخ، نهاییشدن و دسترسپذیری تعیین شود.
گام پنجم: بررسی الزامات حقوقی
مسئولیت اعضا، محرمانگی و مقررات مرتبط مشخص شود.
گام ششم: مقایسه معماریها
راهکارهای متمرکز، شبکههای مجوزدار و شبکههای عمومی مقایسه شوند.
گام هفتم: طراحی نمونه آزمایشی
عملکرد سامانه در شرایط واقعی یا شبیهسازیشده سنجیده شود.
گام هشتم: ارزیابی امنیت و اقتصاد
هزینهها، ریسکها و منافع اندازهگیری شوند.
گام نهم: تصمیم برای اجرا
فقط در صورت اثبات تناسب فنی و اقتصادی، معماری انتخابشده توسعه یابد.
۳۷. پرسشهای متداول
آیا همه بلاکچینها استخراج دارند؟
خیر. استخراج به برخی سازوکارهای اجماع مانند اثبات کار مربوط است. شبکههای دیگر ممکن است از اعتبارسنجها و روشهای متفاوت استفاده کنند.
آیا اثبات سهام بدون مصرف انرژی است؟
خیر. سرورها، شبکه ارتباطی و زیرساختها همچنان انرژی مصرف میکنند، اما بسیاری از مدلهای PoS به رقابت محاسباتی گسترده PoW نیاز ندارند.
آیا اثبات کار امنیت بیشتری دارد؟
نمیتوان بدون تعریف مدل تهدید، مقیاس شبکه و معیار امنیت چنین نتیجهای گرفت.
آیا اثبات سهام همیشه سریعتر است؟
خیر. سرعت و نهاییشدن به معماری کامل شبکه وابستهاند.
آیا استیکینگ سود تضمینشده دارد؟
خیر. پاداشها ممکن است متغیر باشند و کاهش قیمت دارایی، جریمه یا محدودیت برداشت میتواند موجب زیان شود.
آیا الگوریتم اجماع میتواند اطلاعات جعلی را تشخیص دهد؟
نه لزوماً. اجماع میتواند ثبت و ترتیب دادهها را هماهنگ کند، اما صحت واقعیت بیرونی نیازمند سازوکارهای اعتبارسنجی مستقل است.
جمعبندی
اجماع یکی از اجزای بنیادین معماری بلاکچین است.
این سازوکار به مشارکتکنندگان شبکه کمک میکند در حضور تأخیر ارتباطی، خرابی و رفتار مخرب، درباره تاریخچه یا وضعیت مشترک هماهنگ شوند.
اثبات کار و اثبات سهام دو خانواده مهم از سازوکارهای اجماع هستند که امنیت اقتصادی را با روشهای متفاوتی طراحی میکنند.
اثبات کار عمدتاً به هزینه منابع محاسباتی وابسته است و اثبات سهام به سرمایه در معرض ریسک و قواعد مشارکت و جریمه تکیه دارد.
بااینحال، امنیت واقعی شبکه به عوامل گستردهتری مانند توزیع قدرت، کیفیت نرمافزار، ارتباطات، حاکمیت و رفتار اقتصادی مشارکتکنندگان وابسته است.
برای کسبوکارها، مهمترین پرسش این نیست که کدام الگوریتم مشهورتر است؛ بلکه باید پرسید:
«چه کسانی باید درباره اطلاعات مشترک توافق کنند، چه سطحی از اعتماد میان آنها وجود دارد و کدام معماری با کمترین هزینه و ریسک، نیاز واقعی پروژه را برطرف میکند؟»
منابع
۱. Satoshi Nakamoto — Bitcoin: A Peer-to-Peer Electronic Cash System (2008)
۲. Bitcoin Developer Documentation — Mining and Block Chain
۳. Ethereum.org — Proof-of-Stake
۴. Ethereum.org — The Merge
۵. NISTIR 8202 — Blockchain Technology Overview
۶. Castro & Liskov — Practical Byzantine Fault Tolerance (1999)
۷. Lamport, Shostak & Pease — The Byzantine Generals Problem (1982)
۸. Hyperledger Fabric Documentation — Ordering Service
۹. Ethereum Consensus Specifications — مستندات فنی اجماع و نهاییشدن
یادداشت تحریریه: این منابع برای مرحله راستیآزمایی و درج ارجاعات دقیق معرفی شدهاند. مقاله حاضر آموزشی است و بخشهای مربوط به انتخاب زیرساخت و تحلیل اقتصادی باید برای هر پروژه بهصورت مستقل بررسی شوند.
نظرها
هنوز نظری منتشر نشده؛ اولین نفر باشید.
نظر شما
نظرها پس از تأیید مدیر منتشر میشوند. ایمیل شما نمایش داده نمیشود.